#1
Ferramentas para testar e proteger dispositivos, protocolos e plataformas de Internet das Coisas (IoT).
Recomendado pelo Kitploit
 kyssk00l/cve-2024-40617
CVE-2024-40617 Exploit PoC
 majidmc2/cve-2023-40459
PoC da CVE-2023-40459 (DoS no ACEmanager)
 veygax/horizonstack
CVE-2026-43499 para o Meta Quest
 fzbacon/cve-2019-18370_xiaomi_mi_wifi_rce_analysis
 yilin1203/cve-2022-40881
Exploit de prova de conceito para CVE-2022-40881 visando dispositivos SolarView Compact. Utiliza consulta fofa para reconhecimento e entrega de…
 leonardobg/cve-2022-24654
Exploit de prova de conceito para vulnerabilidade de cross-site scripting (XSS) armazenado autenticado no firmware 74.19.10.21 do INTELBRAS ATA 200,…
 gigachadusers/cve-2026-20169
Scanner de vulnerabilidades IoT nativo do Windows que descobre interfaces de gerenciamento expostas, testa credenciais padrão e valida a segmentação…
 tyeyeah/dir-890l-1.20-rce
Análise e PoC para D-Link DIR-890L RCE (CVE-2022-29778)
 ajaymt6/ultramangaia
Um bypass de login (CVE-2019-18371) e uma vulnerabilidade de injeção de comando (CVE-2019-18370) no roteador Xiaomi R3G até a versão…
 thewhiteh4t/cve-2020-9375
Dispositivos TP-Link Archer C50 V3 anteriores ao Build 200318 Rel. 62209 permitem que atacantes remotos causem negação de serviço por meio de um…
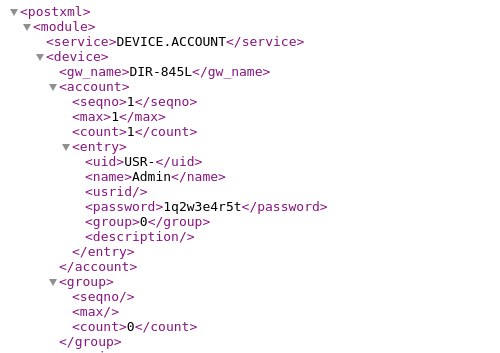 fallenskill1/cve-2024-33113
D-LINK DIR-845L é vulnerável a divulgação de informações através do arquivo bsc_sms_inbox.php.
 andripwn/cve-2018-18852
RCE no CERIO CVE-2018-18852, RCE baseado na web autenticado (padrões do fornecedor) como usuário root.
 remenis/cve-2025-67159
O firmware de câmeras IP baseadas em Vatilon permite bypass de autenticação e exposição de credenciais em texto claro através de requisições à API…
 badboycxcc/xss-cve-2022-30489
Exploit de prova de conceito para CVE-2022-30489, uma vulnerabilidade de XSS armazenado em roteadores WAVLINK WN535G3, demonstrando um ataque baseado…
 badboycxcc/cve-2023-24100
nuclei templates CVE RCE CNVD IoT
 badboycxcc/cve-2021-43469
CVE-2021-43469
 bu0ucat/d-link-nas-cve-2024-10914-
Este é um programa de detecção de vulnerabilidade RCE da D-Link
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 Exploit PoC de DoS Não Autenticado