#1
Ferramentas focadas em testes, engenharia reversa e proteção de aplicativos e do sistema operacional iOS.
Recomendado pelo Kitploit
 nickorlow/cve-2021-30955-poc
Jake Jame's proof of concept empacotado em um aplicativo iOS para CVE-2021-30955
30440r/gexGex é um jailbreak para iOS 14.7 que usa os exploits CVE-2021-30807 IOMFB e CVE-2021-30860.
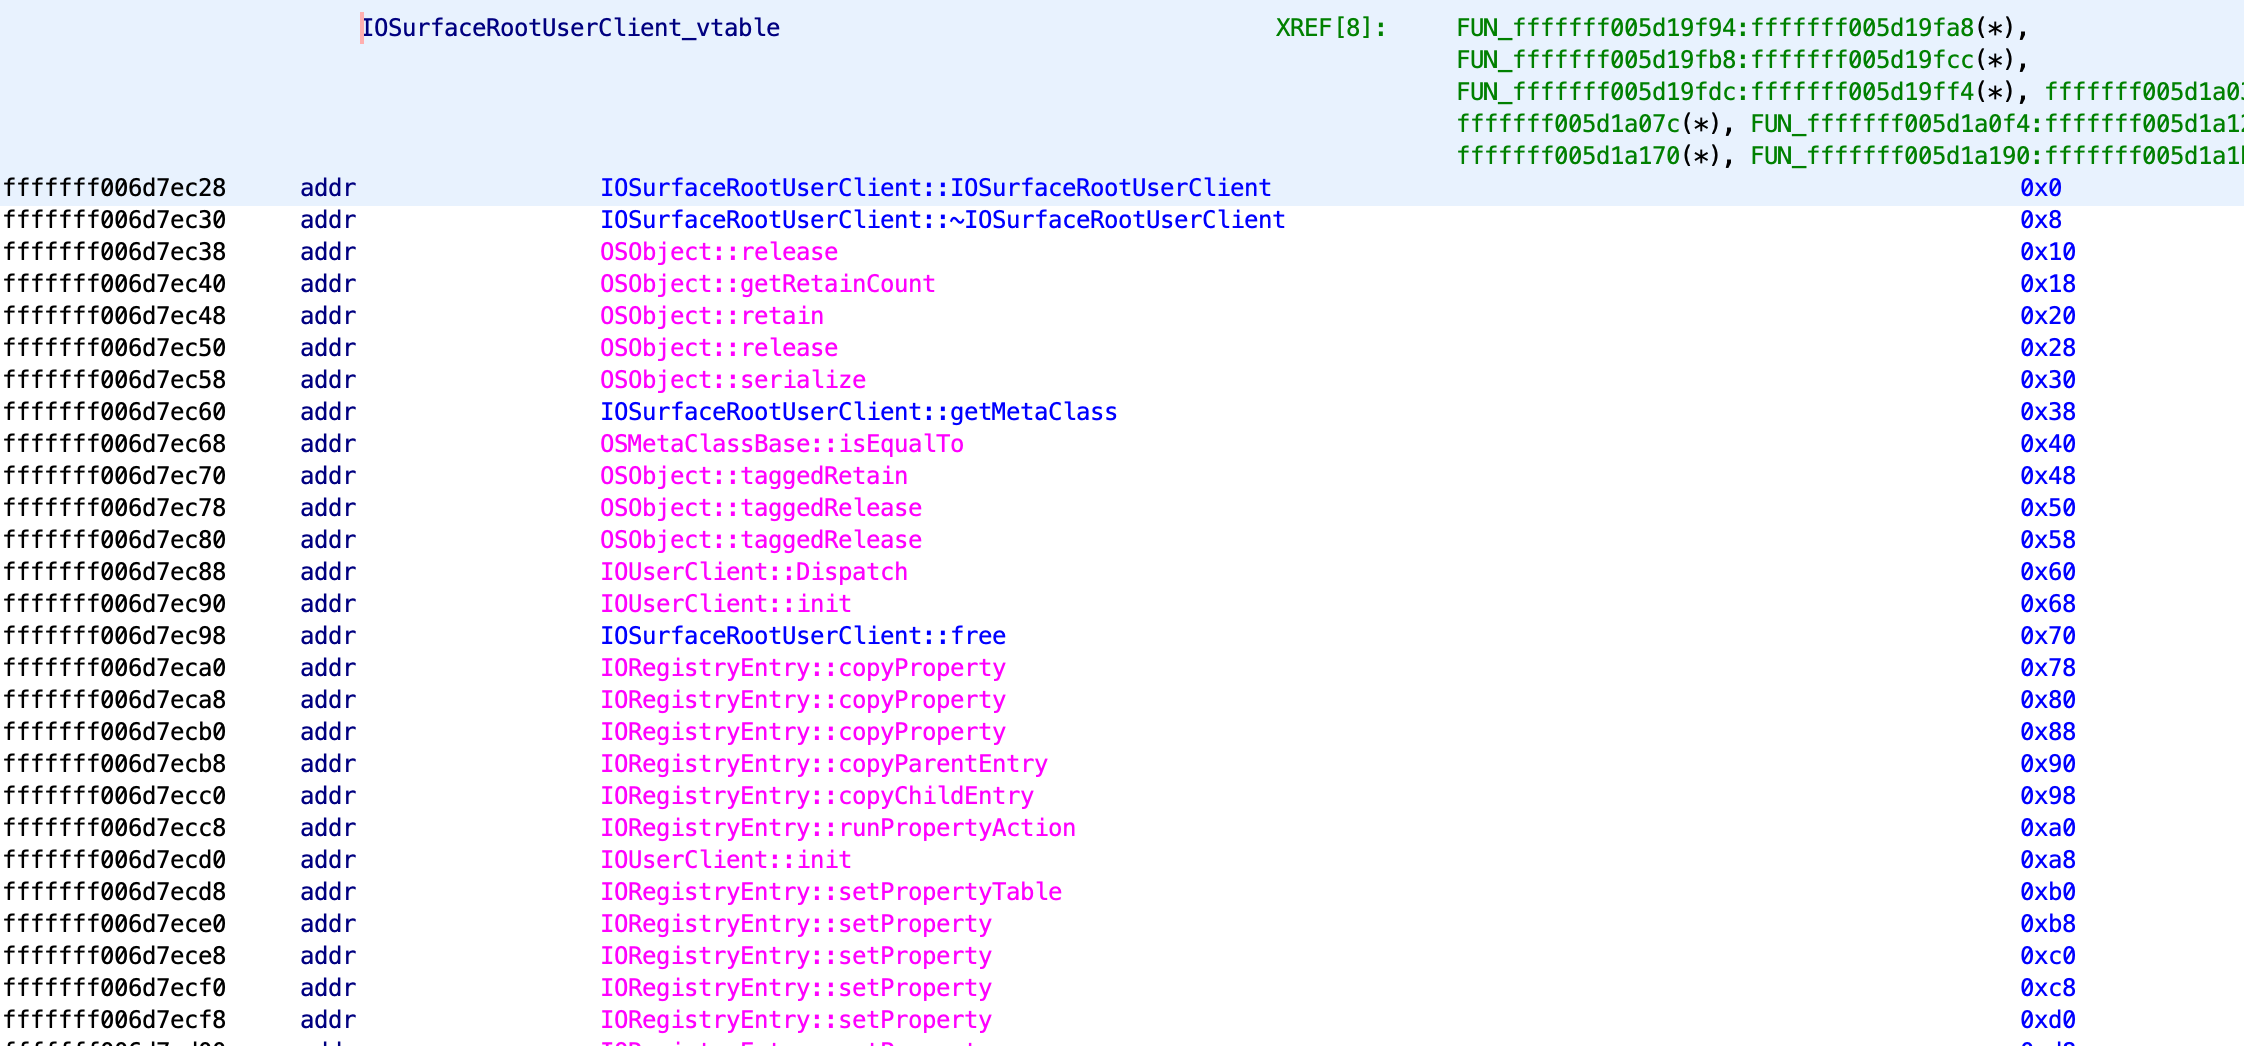 0x36/ghidra_kernelcache
um framework Ghidra para engenharia reversa do kernelcache do iOS
 jsherman212/iomfb-exploit
Exploit de kernel do iOS 14 para CVE-2021-30807 visando IOMobileFramebuffer, com alocação de memória ajustável para desenvolvimento de jailbreak em…
 soulghost/iblessing
iblessing é um kit de ferramentas de exploração de segurança iOS, que inclui principalmente coleta de informações de aplicativos, análise estática e…
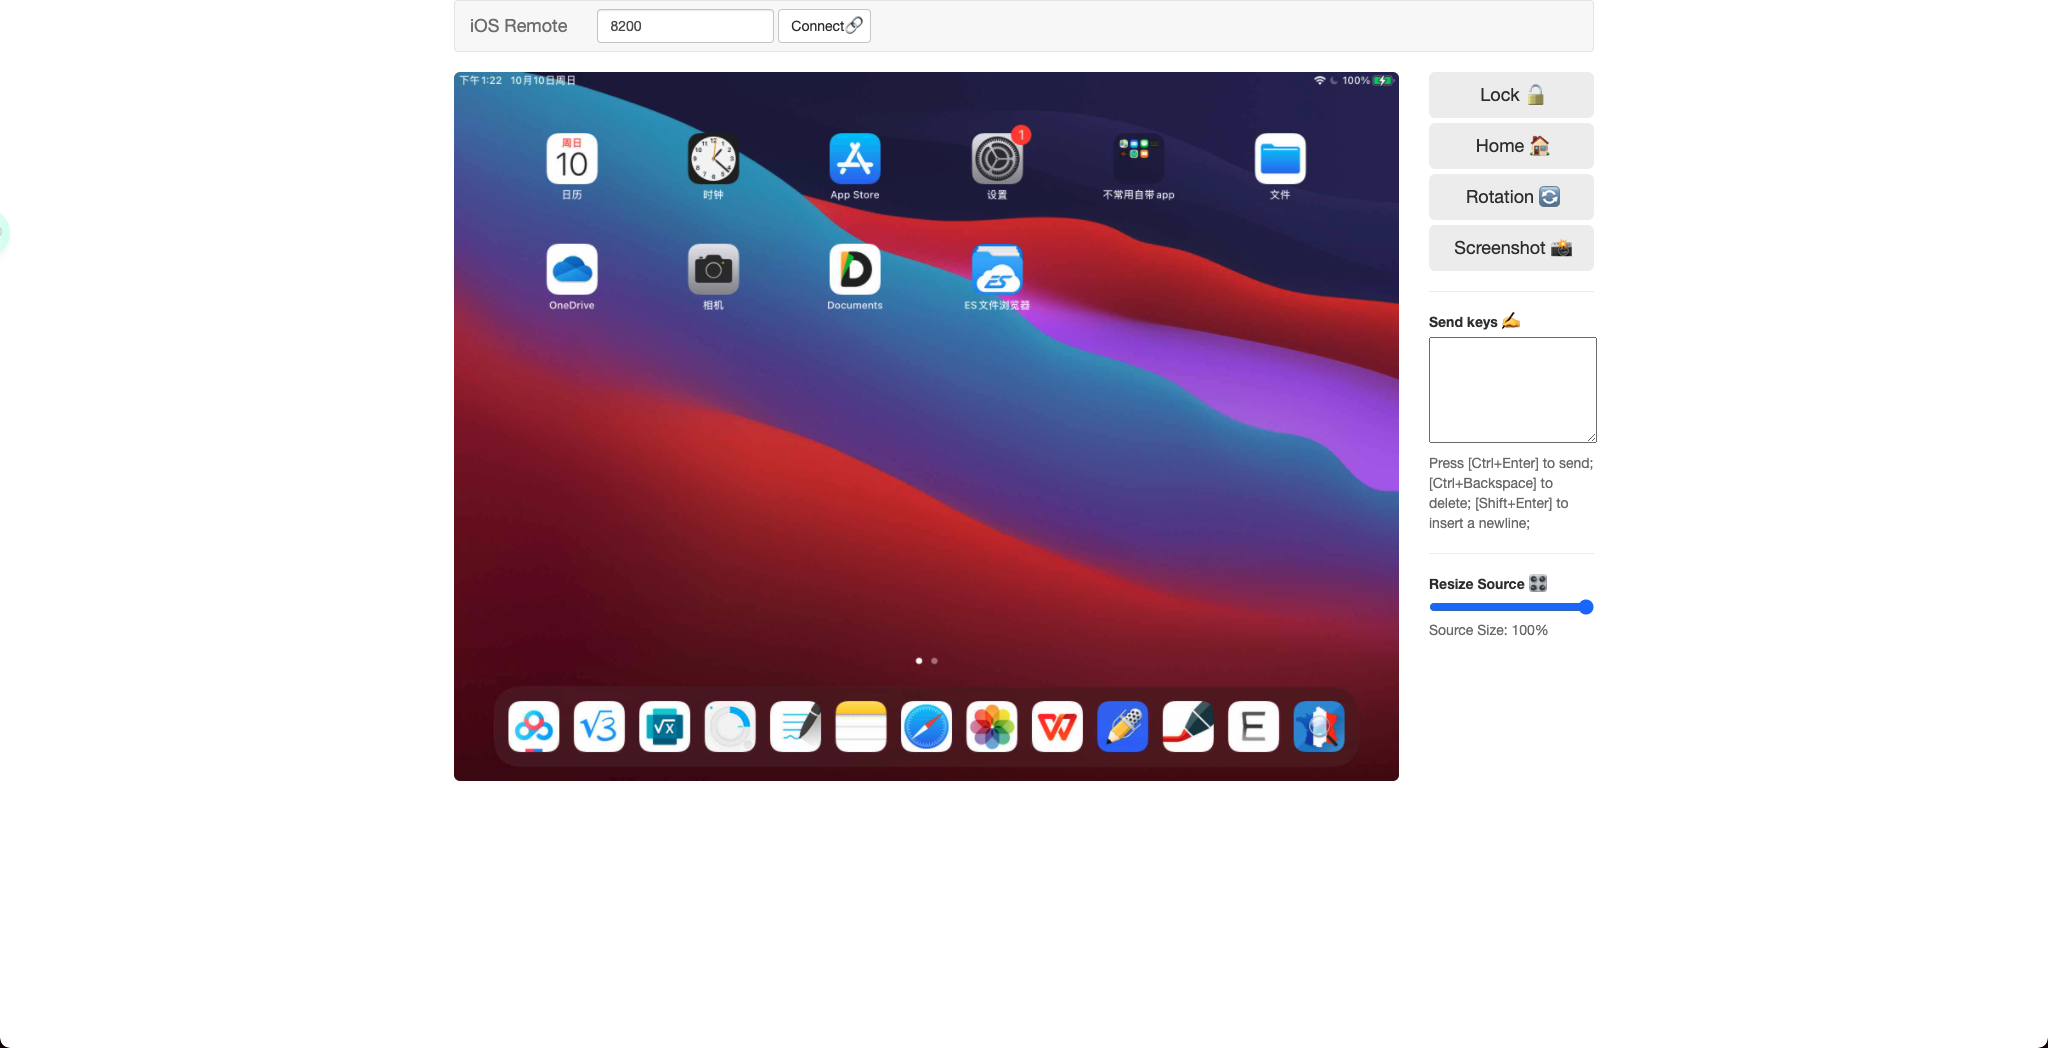 dimcyan/ios-remote
Exiba e controle seu dispositivo iOS
 illusionofchaos/ios-gamed-0day
Exploit de jogo iOS (corrigido em 15.0.2)
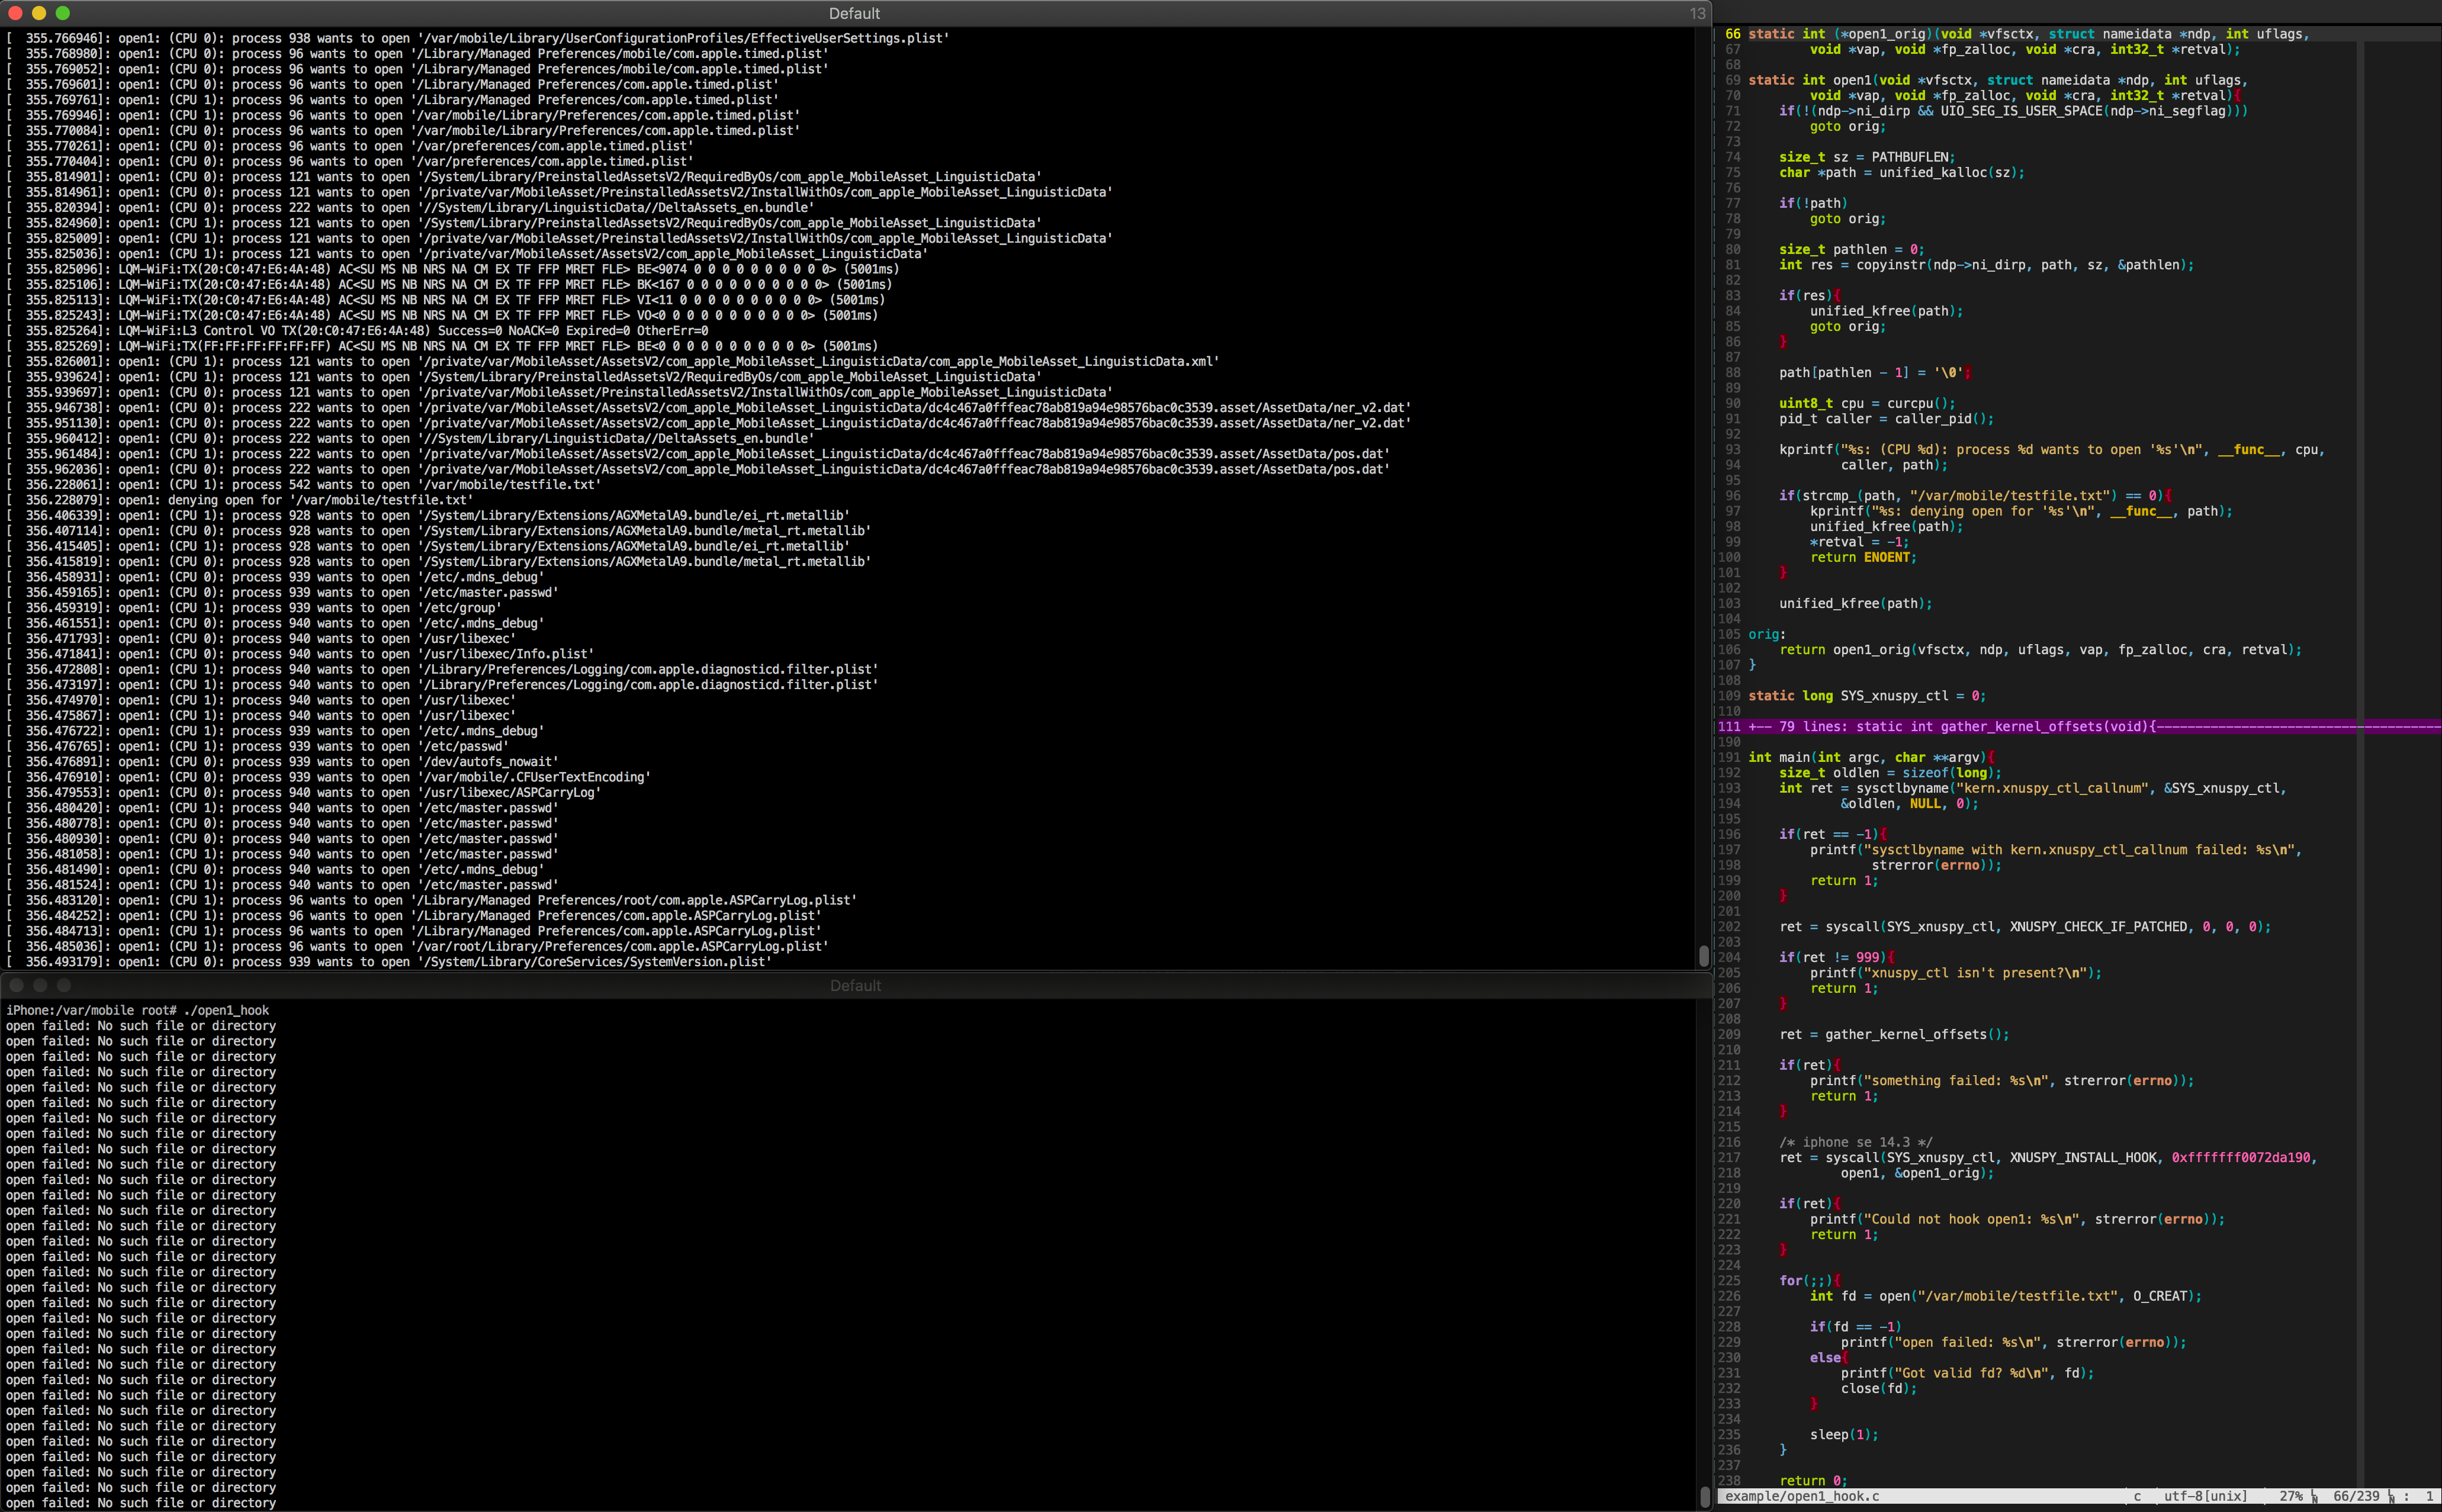 jsherman212/xnuspy
um framework de hooking de funções do kernel iOS para dispositivos compatíveis com checkra1n
 illusionofchaos/ios-nehelper-enum-apps-0day
Exploração de dia zero do iOS 15 (ainda funciona no 15.0.2)
 illusionofchaos/ios-nehelper-wifi-info-0day
Exploit de dia zero para iOS 15 (ainda funciona em 15.0.2)
 seemoo-lab/toothpicker
Fuzzer orientado por cobertura em processo para o daemon Bluetooth do iOS (bluetoothd) usando FRIDA, com fuzzing over-the-air para o protocolo…
 ivanhoe76zzzz/itmsblock
Bloqueio do esquema "itms" / correção do CVE-2021-1748
 federicodotta/ghidra2frida
Extensão do Ghidra que conecta análise estática e dinâmica via Frida, permitindo instrumentação de tempo de execução programável para engenharia…
 xcodeon1/ssh-killv2
Ferramenta de força bruta SSH direcionada a iPhones com jailbreak e senha padrão 'alpine', com recursos de varredura de rede, cracking baseado em…
 brows3r/ipwn
Um framework destinado à exploração de dispositivos iOS.
 nightwatchcybersecurity/truegaze
Ferramenta de análise estática para aplicativos Android/iOS com foco em problemas de segurança fora do código-fonte
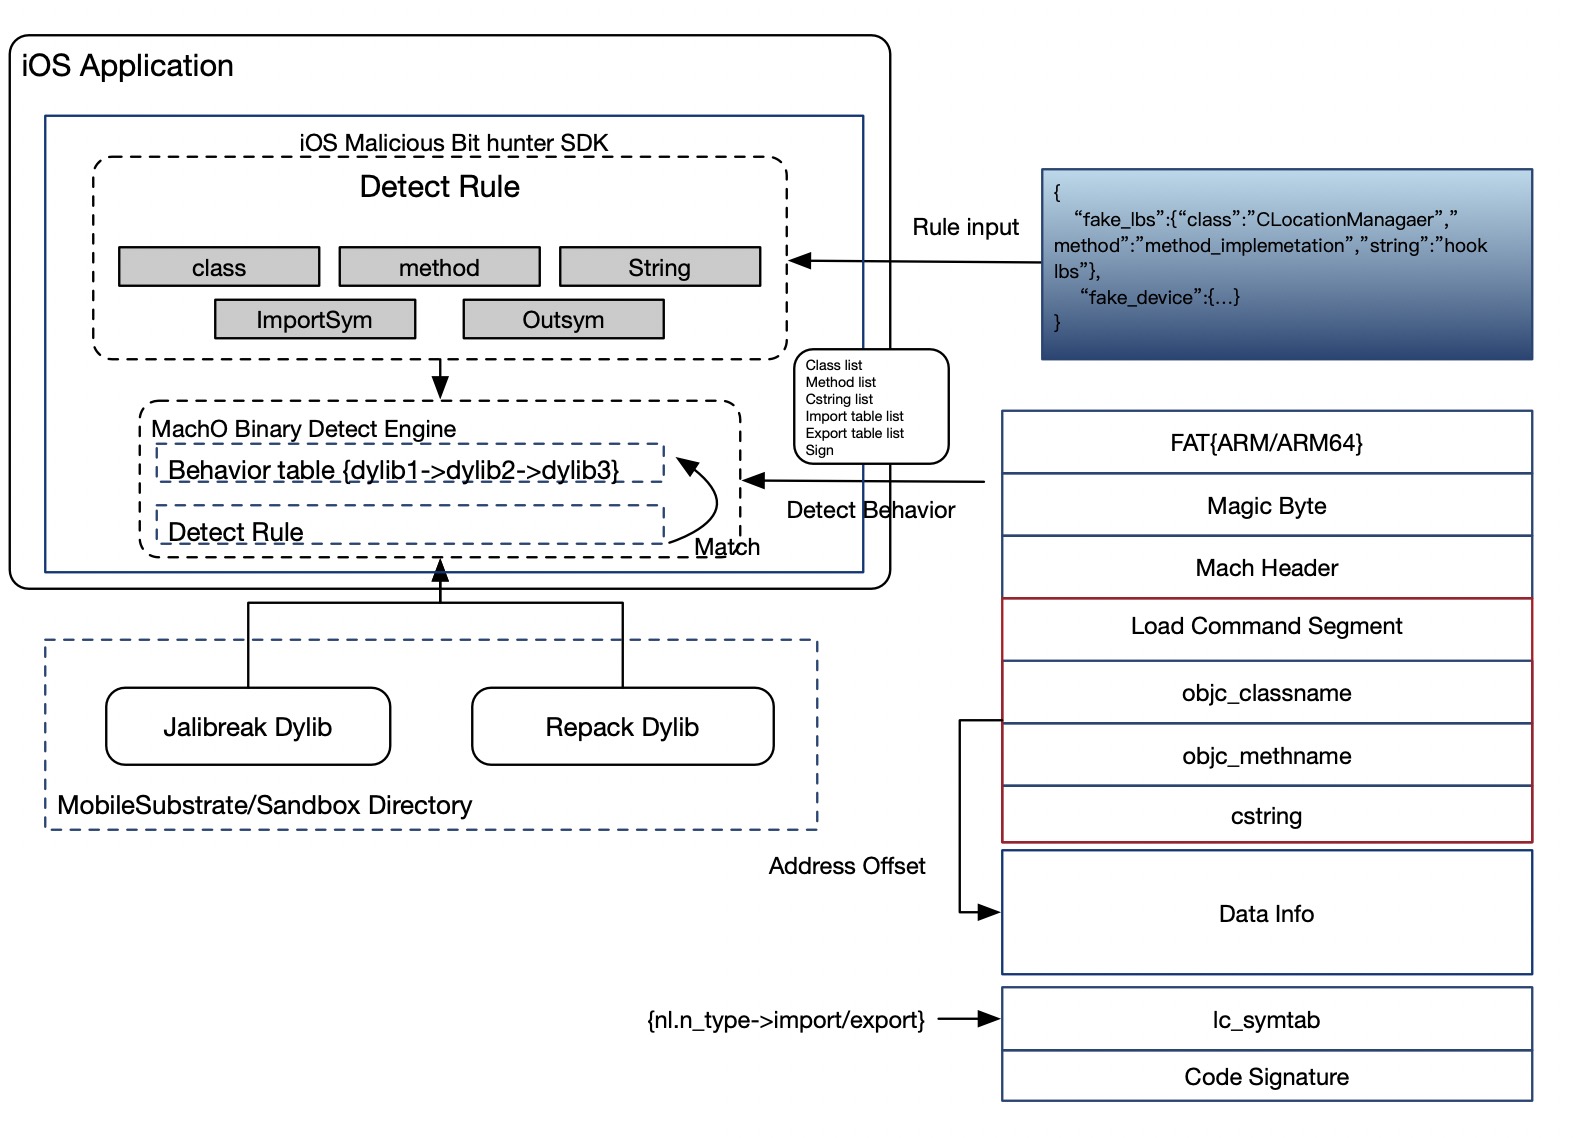 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter é um mecanismo de detecção de plug-ins maliciosos para aplicativos iOS. Ele pode analisar o cabeçalho do arquivo macho da…