
 #1
Ferramentas de propósito geral para coletar vários tipos de informações sobre alvos.
Recomendado pelo Kitploit

 0xajstrike/opcuatrap
Honeypot OPC UA de alta interação para ICS/SCADA — multiperfil (petróleo e gás, água, rede elétrica), simulação de processo em tempo real, pontuação…
 ivancabrera02/whfb-pincapture
Captura PINs do Windows Hello na entrada injetando uma DLL no LogonUI.exe que define um breakpoint de hardware da CPU em…
 0x4d31/honeypot-data
Conjuntos de dados públicos de honeypot e relatórios de observação com dados de fingerprint HTTP/TLS (JA3/JA4), IPs de origem pseudonimizados e…
 alltechdev/mtk-imei-switcheroo
Lê e grava registros de IMEI e endereços WiFi/Bluetooth em arquivos NVRAM ou imagens de partição da MediaTek. Inclui ferramentas ADB interativas para…
 aix567/c-a-s
C.A.S-Exploit — kit de pesquisa de segurança e prova de conceito baseado em Python para CVE-2017-5689 (bypass de autenticação do Intel AMT), com…
 betterleaks/betterleaks
Scanner de segredos rápido e configurável para sistemas de arquivos, histórico do git, contêineres e fontes de nuvem, com filtragem baseada em Expr,…
 d0rb/shellscope
Auditor defensivo de exposição para Plex2Shell e php2shell — encontre os seus antes que eles encontrem você.
 gmh5225/ollama-hunter
Faz varredura no Shodan em busca de servidores Ollama e llama.cpp expostos publicamente, enumerando hosts, localizações e modelos disponíveis para…
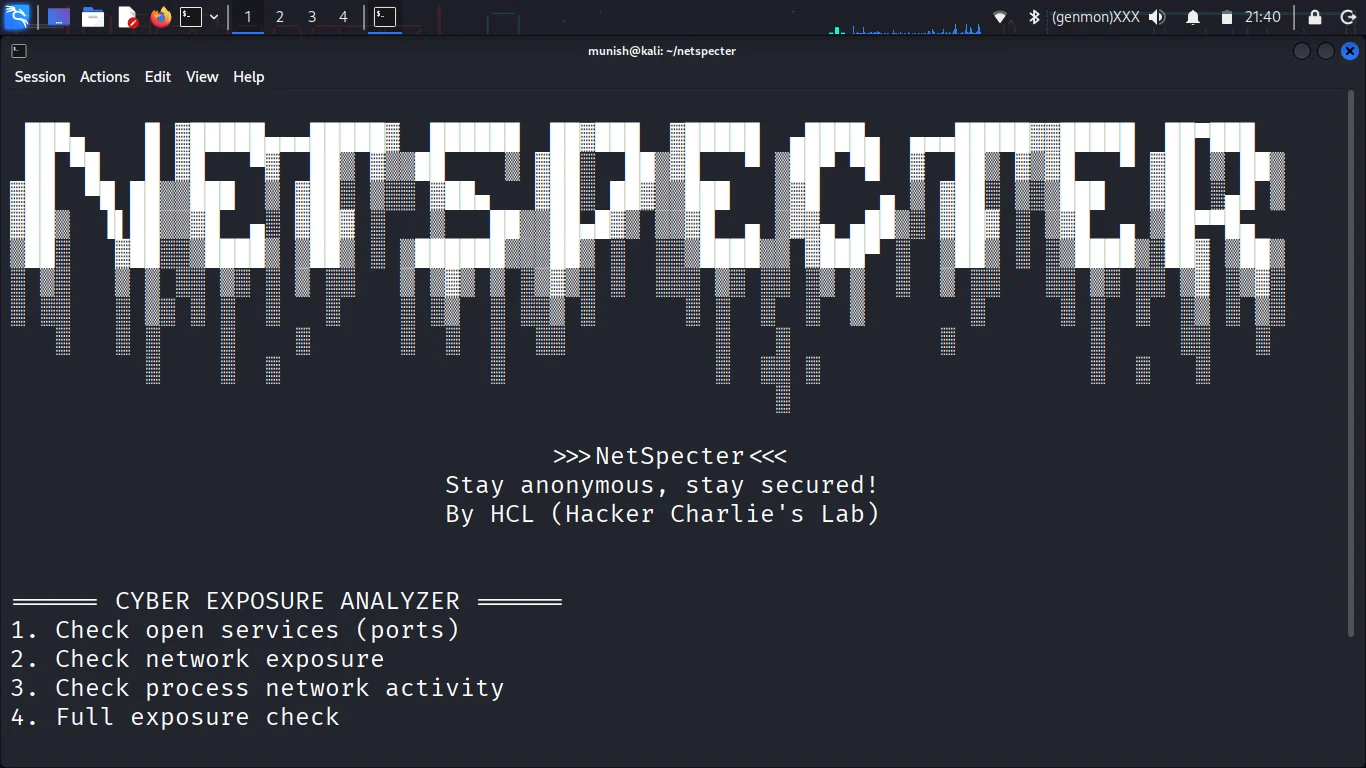 mrhackercharlie/netspecter
Ferramenta de monitoramento de sistema em tempo real para detectar atividade de processos e exposição de rede!
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Engenharia reversa do Vidar Stealer: de strings de memória ofuscadas à injeção no processo do Chrome, execução de JS malicioso e sequestro de sessões…
 yehia-mamdouh/xssya-v-2.0
Scanner XSS em Python que confirma injeção de payloads refletidos e codificados, executa payloads para capturar cookies, detecta WAFs e testa XST com…
 deathbydata/php2shell-exposurehunt
Repository for PHP2Shell exposure hunting and related analysis
 openai/php2shell-checker
CLI que verifica a versão do PHP de um site ou de um binário PHP local em relação a limites de patch incorporados para determinar o status de…
 oscerd/cve-2026-85315
Reprodutor de prova de conceito executável para CVE-2026-85315, demonstrando a divulgação de mensagens de exceção do consumidor camel-grpc (CWE-209)…
 joasasantos/php2shell-scanner
Scanner não destrutivo para CVE-2026-109618 / CVE-2026-109619 (RCE no núcleo do PHP). Reconhecimento de subdomínios via crt.sh + subfinder, banner…
 4rdr/proofs
Coletânea de descobertas de CVE, referências de prova de conceito e notas de pesquisa de vulnerabilidades, incluindo entradas do ExploitDB e avisos…
 trhhubsd/artex
Sistema LLM multiagente para testes de penetração autónomos em laboratórios isolados: os agentes planeador/executor partilham grafos de ativos e de…
 jaksi/sshesame
Um honeypot SSH fácil de configurar e usar, um servidor SSH falso que permite a entrada de qualquer pessoa e registra sua atividade








