
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
 withsecurelabs/doublepulsar-detection-script
Um script python2 para varrer uma rede e encontrar sistemas Windows comprometidos com o implante DOUBLEPULSAR.
 jenkinsci-cert/security-218
Desativa o subsistema CLI/Remoting do Jenkins como mitigação contra vulnerabilidades de execução remota de código não autenticada SECURITY-218 e…
 notawful/cve-2017-0199-fix
Correção rápida e improvisada para execução de código OLE2 via .hta
 opensourcesec/cirtkit
Ferramentas para a Equipe de Resposta a Incidentes de Computador :computer:
 504ensicslabs/damm
Análise Diferencial de Malware em Memória
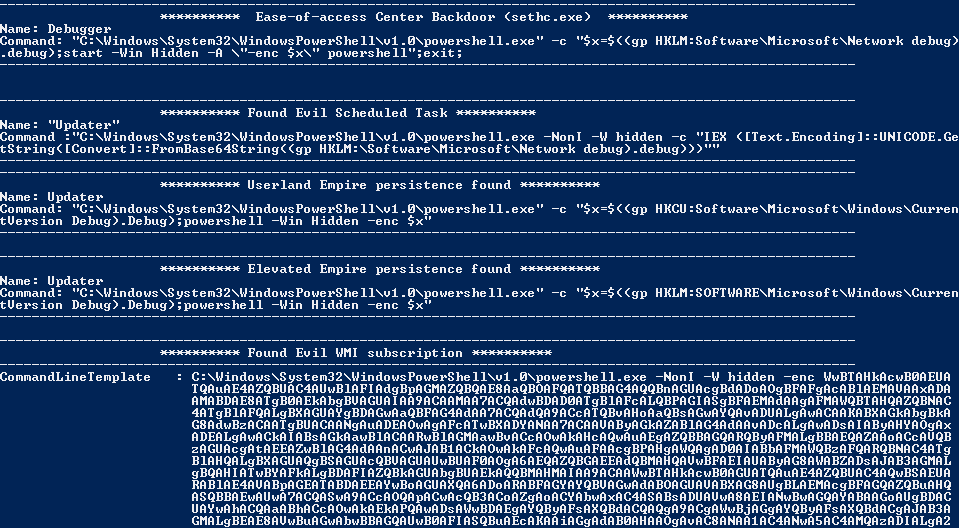 n00py/norknork
Localizador de persistência do Powershell Empire
 nccgroup/ransomware-simulator
Simulador de Ransomware da NCC Group
 ajmartel/irtriage
Triagem de Resposta a Incidentes - Coleta de Evidências do Windows para Análise Forense
 dbrant/bios_memimage
Utilitário de captura de imagem de RAM.
 etsy/midas
Sistema de Análise de Detecção de Intrusão para Mac
 alphadelta/secure-desktop
Aplicativo anti-keylogger/anti-rat para Windows
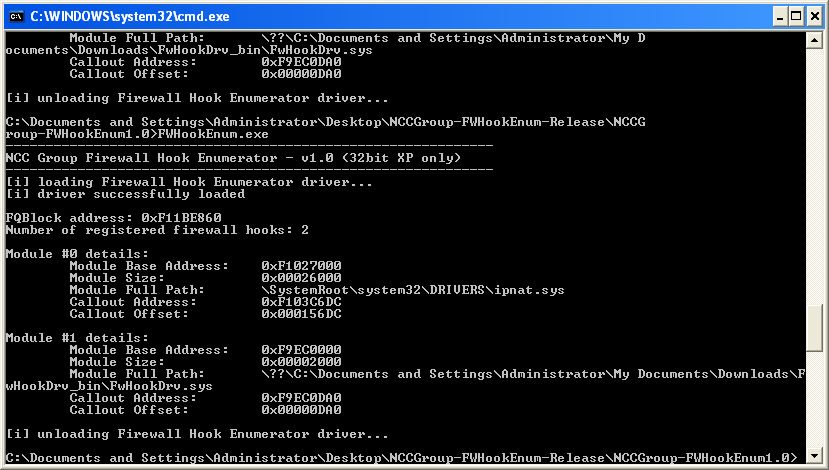 nccgroup/windowsfirewallhookdriverenumeration
Ferramentas para enumerar drivers de hook do Firewall do Windows no Windows 2000, XP e 2003
 helpsystems/embarcadero-workaround
Esta é uma solução alternativa para CVE-2014-0993 e CVE-2014-0994 que aplica patches na memória sem a necessidade de recompilar seu software…
 nccgroup/baskerville
Extrator seletivo de protocolos de PCAPs ou interfaces
 g0tmi1k/kippo-g0tmi1k
Honeypot SSH de interação média que registra ataques de força bruta e interações completas de shell do atacante, com opções de personalização para…
 nccgroup/windowsjoblock
Ferramenta de bloqueio de processos do Windows usando Job Objects
 tarunyadav/fix-cve-2013-2094
Gera módulos de kernel SystemTap portáveis para mitigar CVE-2013-2094 em sistemas Enterprise Linux, com scripts automatizados de compilação e…








