
 #1
Ferramentas para gerenciar identidades de usuário, autenticação, autorização e controles de acesso dentro de sistemas e redes.
Recomendado pelo Kitploit
 tomjwxf/scopeblind-gateway
Gateway de segurança para servidores MCP com aplicação de políticas por ferramenta, recibos de auditoria assinados com Ed25519 e registro em modo…
 th-secforge/cve-2025-29972
CVE-2025-29927 - Vulnerabilidade de Segurança Crítica no Next.js
 oauth2-proxy/oauth2-proxy
Um proxy reverso que fornece autenticação com Google, Azure, OpenID Connect e muitos outros provedores de identidade.
 radicle-dev/heartwood
Pilha de colaboração e publicação de código ponto a ponto com um protocolo seguro e descentralizado, ferramenta CLI e daemon de rede para forjas de…
 hypnguyen1209/cve-2026-63520
Cadeia de exploração para RCE não autenticado no Microsoft SharePoint, combinando uma bypass de autenticação JWT com instanciação insegura de tipos…
 mcw0/dahuaconsole
Dahua Console, acesse o console de depuração interno e/ou outras funções pesquisadas em dispositivos Dahua. Sinta-se à vontade para contribuir com…
 shivam-bathla/cve-2026-24061-setup
Configuração do Docker para CVE-2026-24061
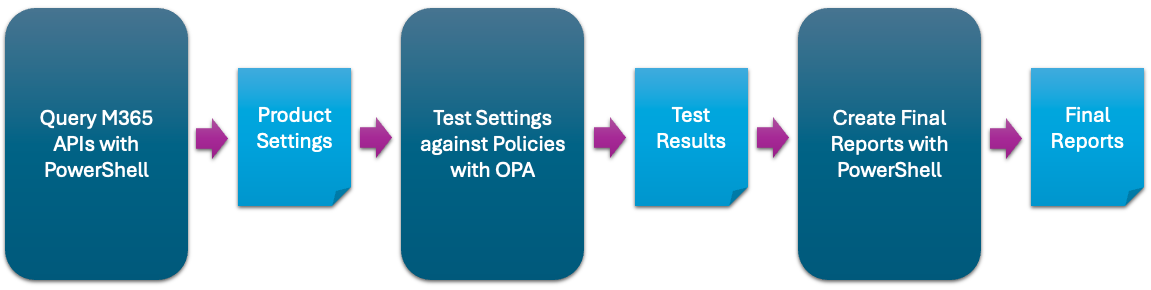 cisagov/scubagear
Automation to assess the state of your M365 tenant against CISA's baselines
 salesforce/cloudsplaining
Cloudsplaining é uma ferramenta de Avaliação de Segurança AWS IAM que identifica violações do princípio do menor privilégio e gera um relatório…
 strategic-automation/violin
Perfil de pentest agêntico para Hermes: 31 playbooks para reconhecimento autorizado, ataques web/de controle de acesso, validação segura de exploits…
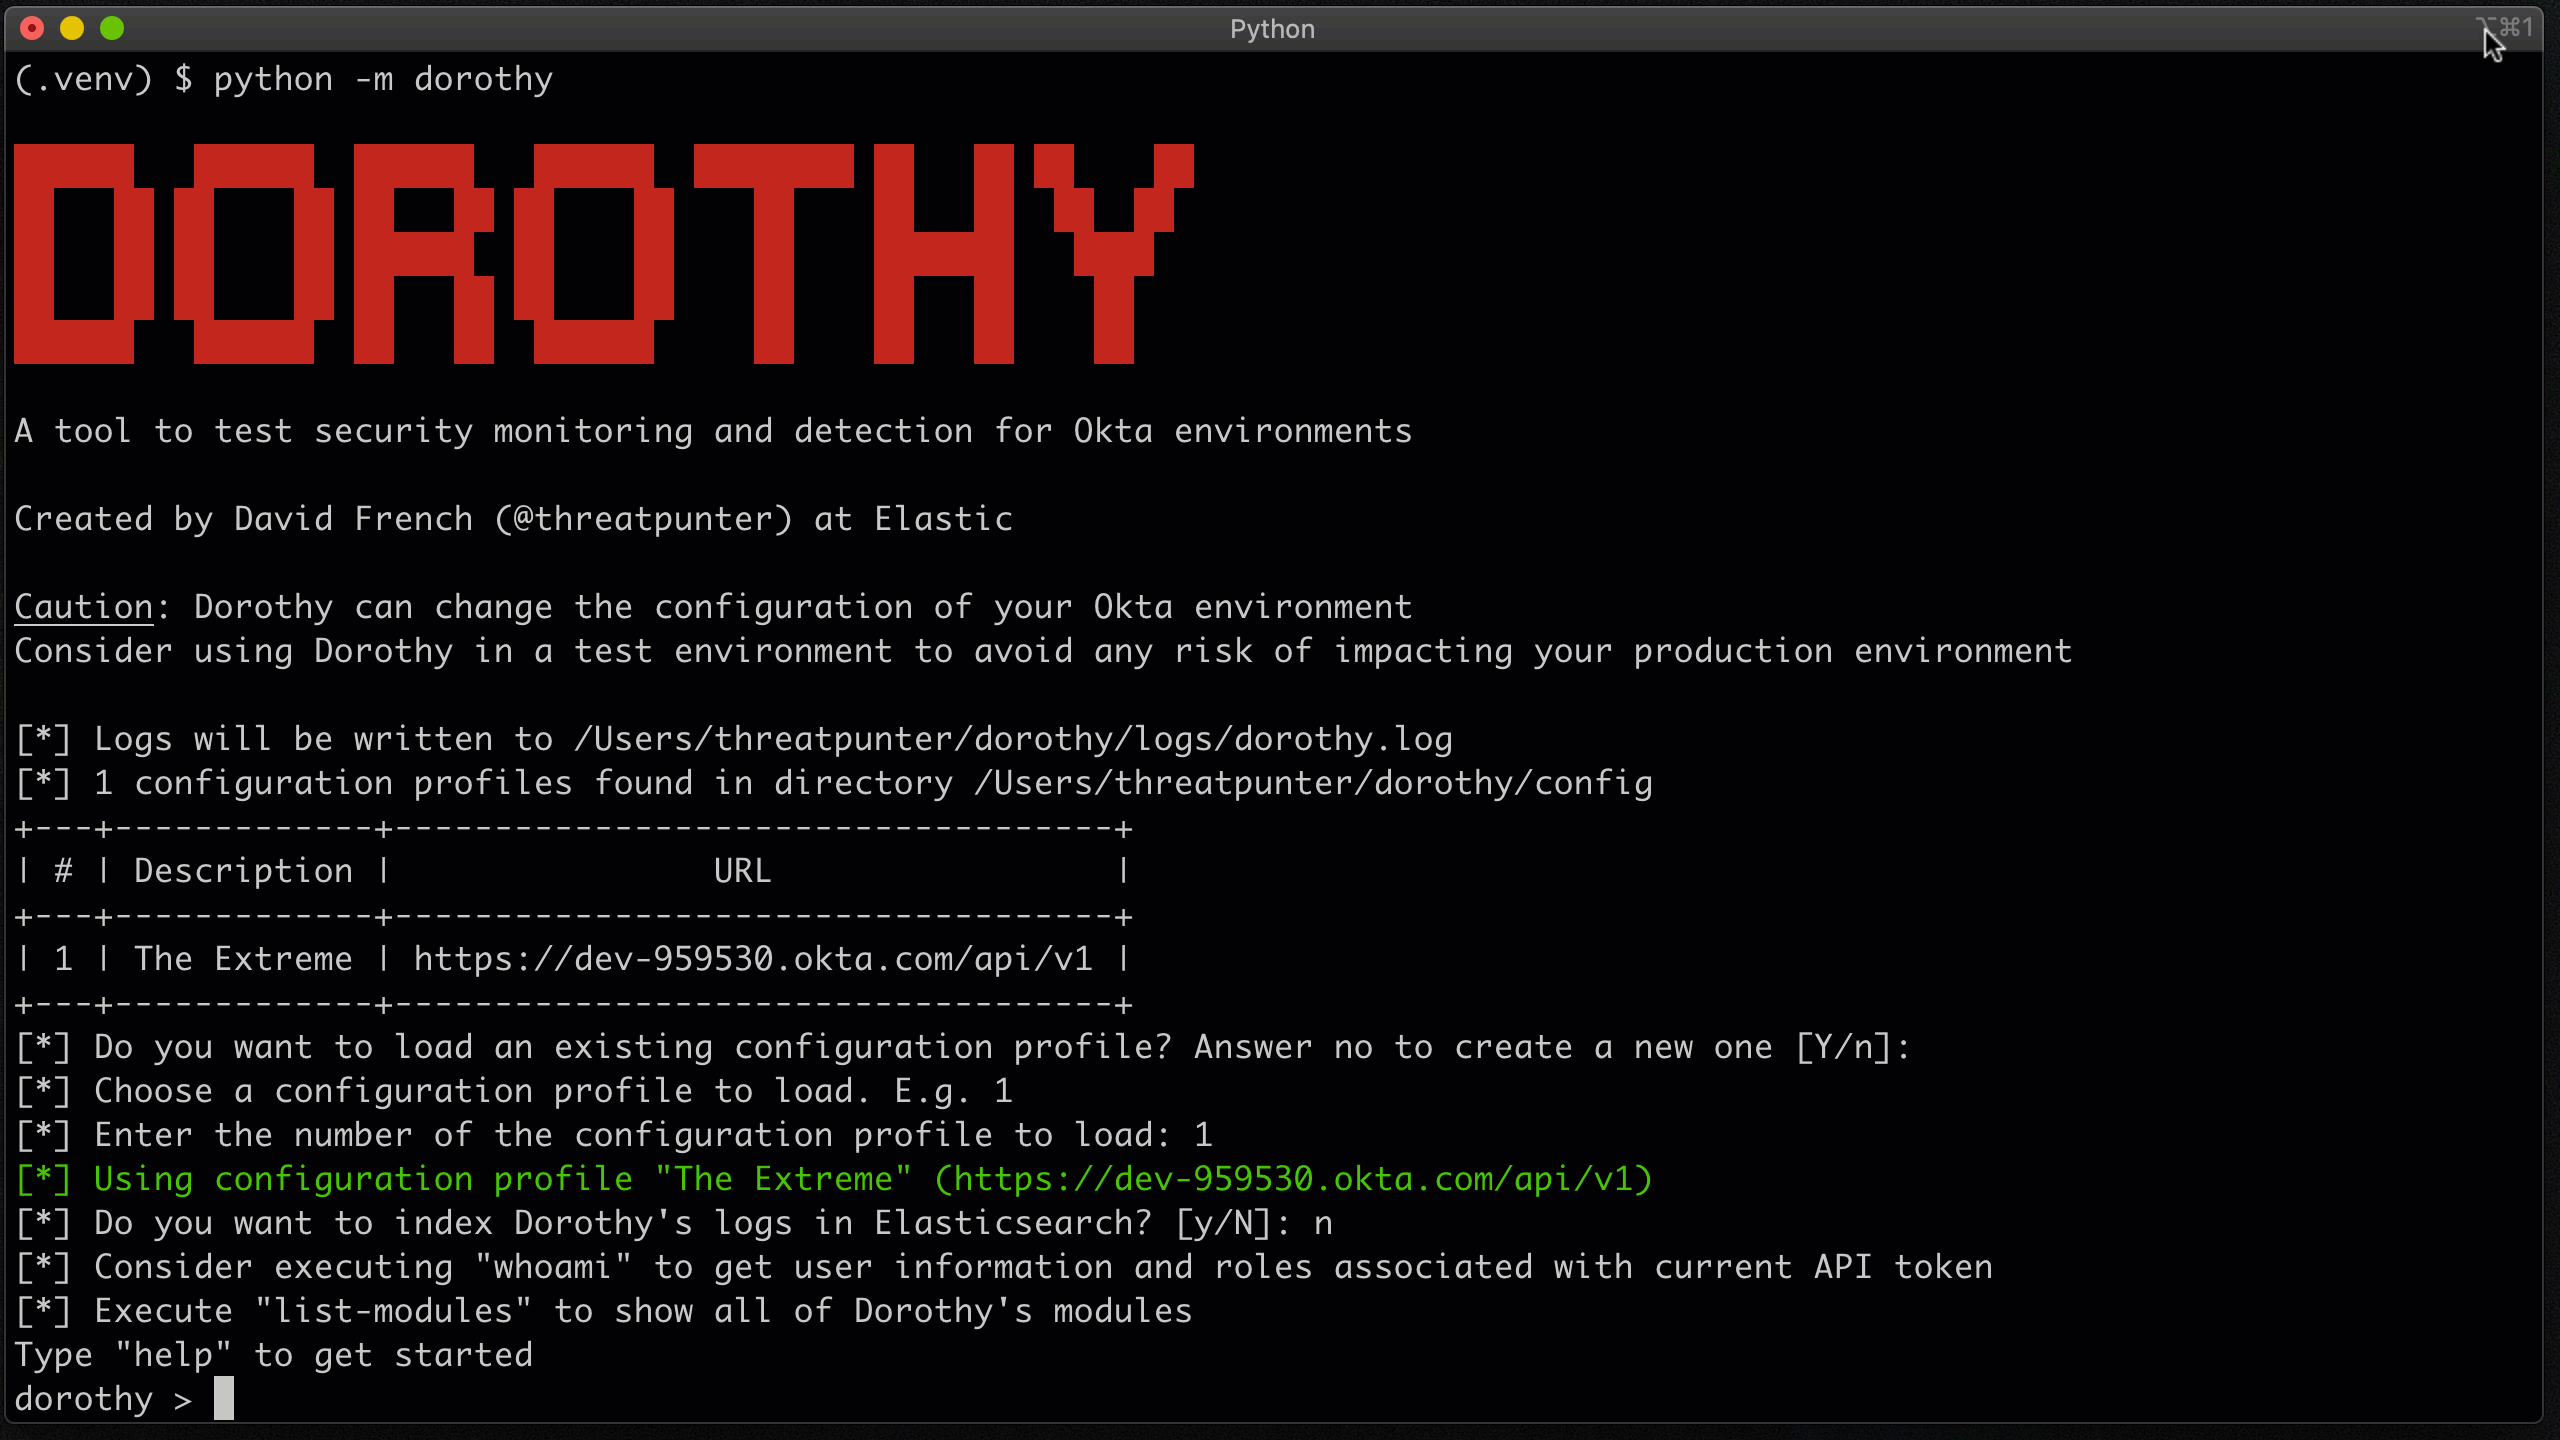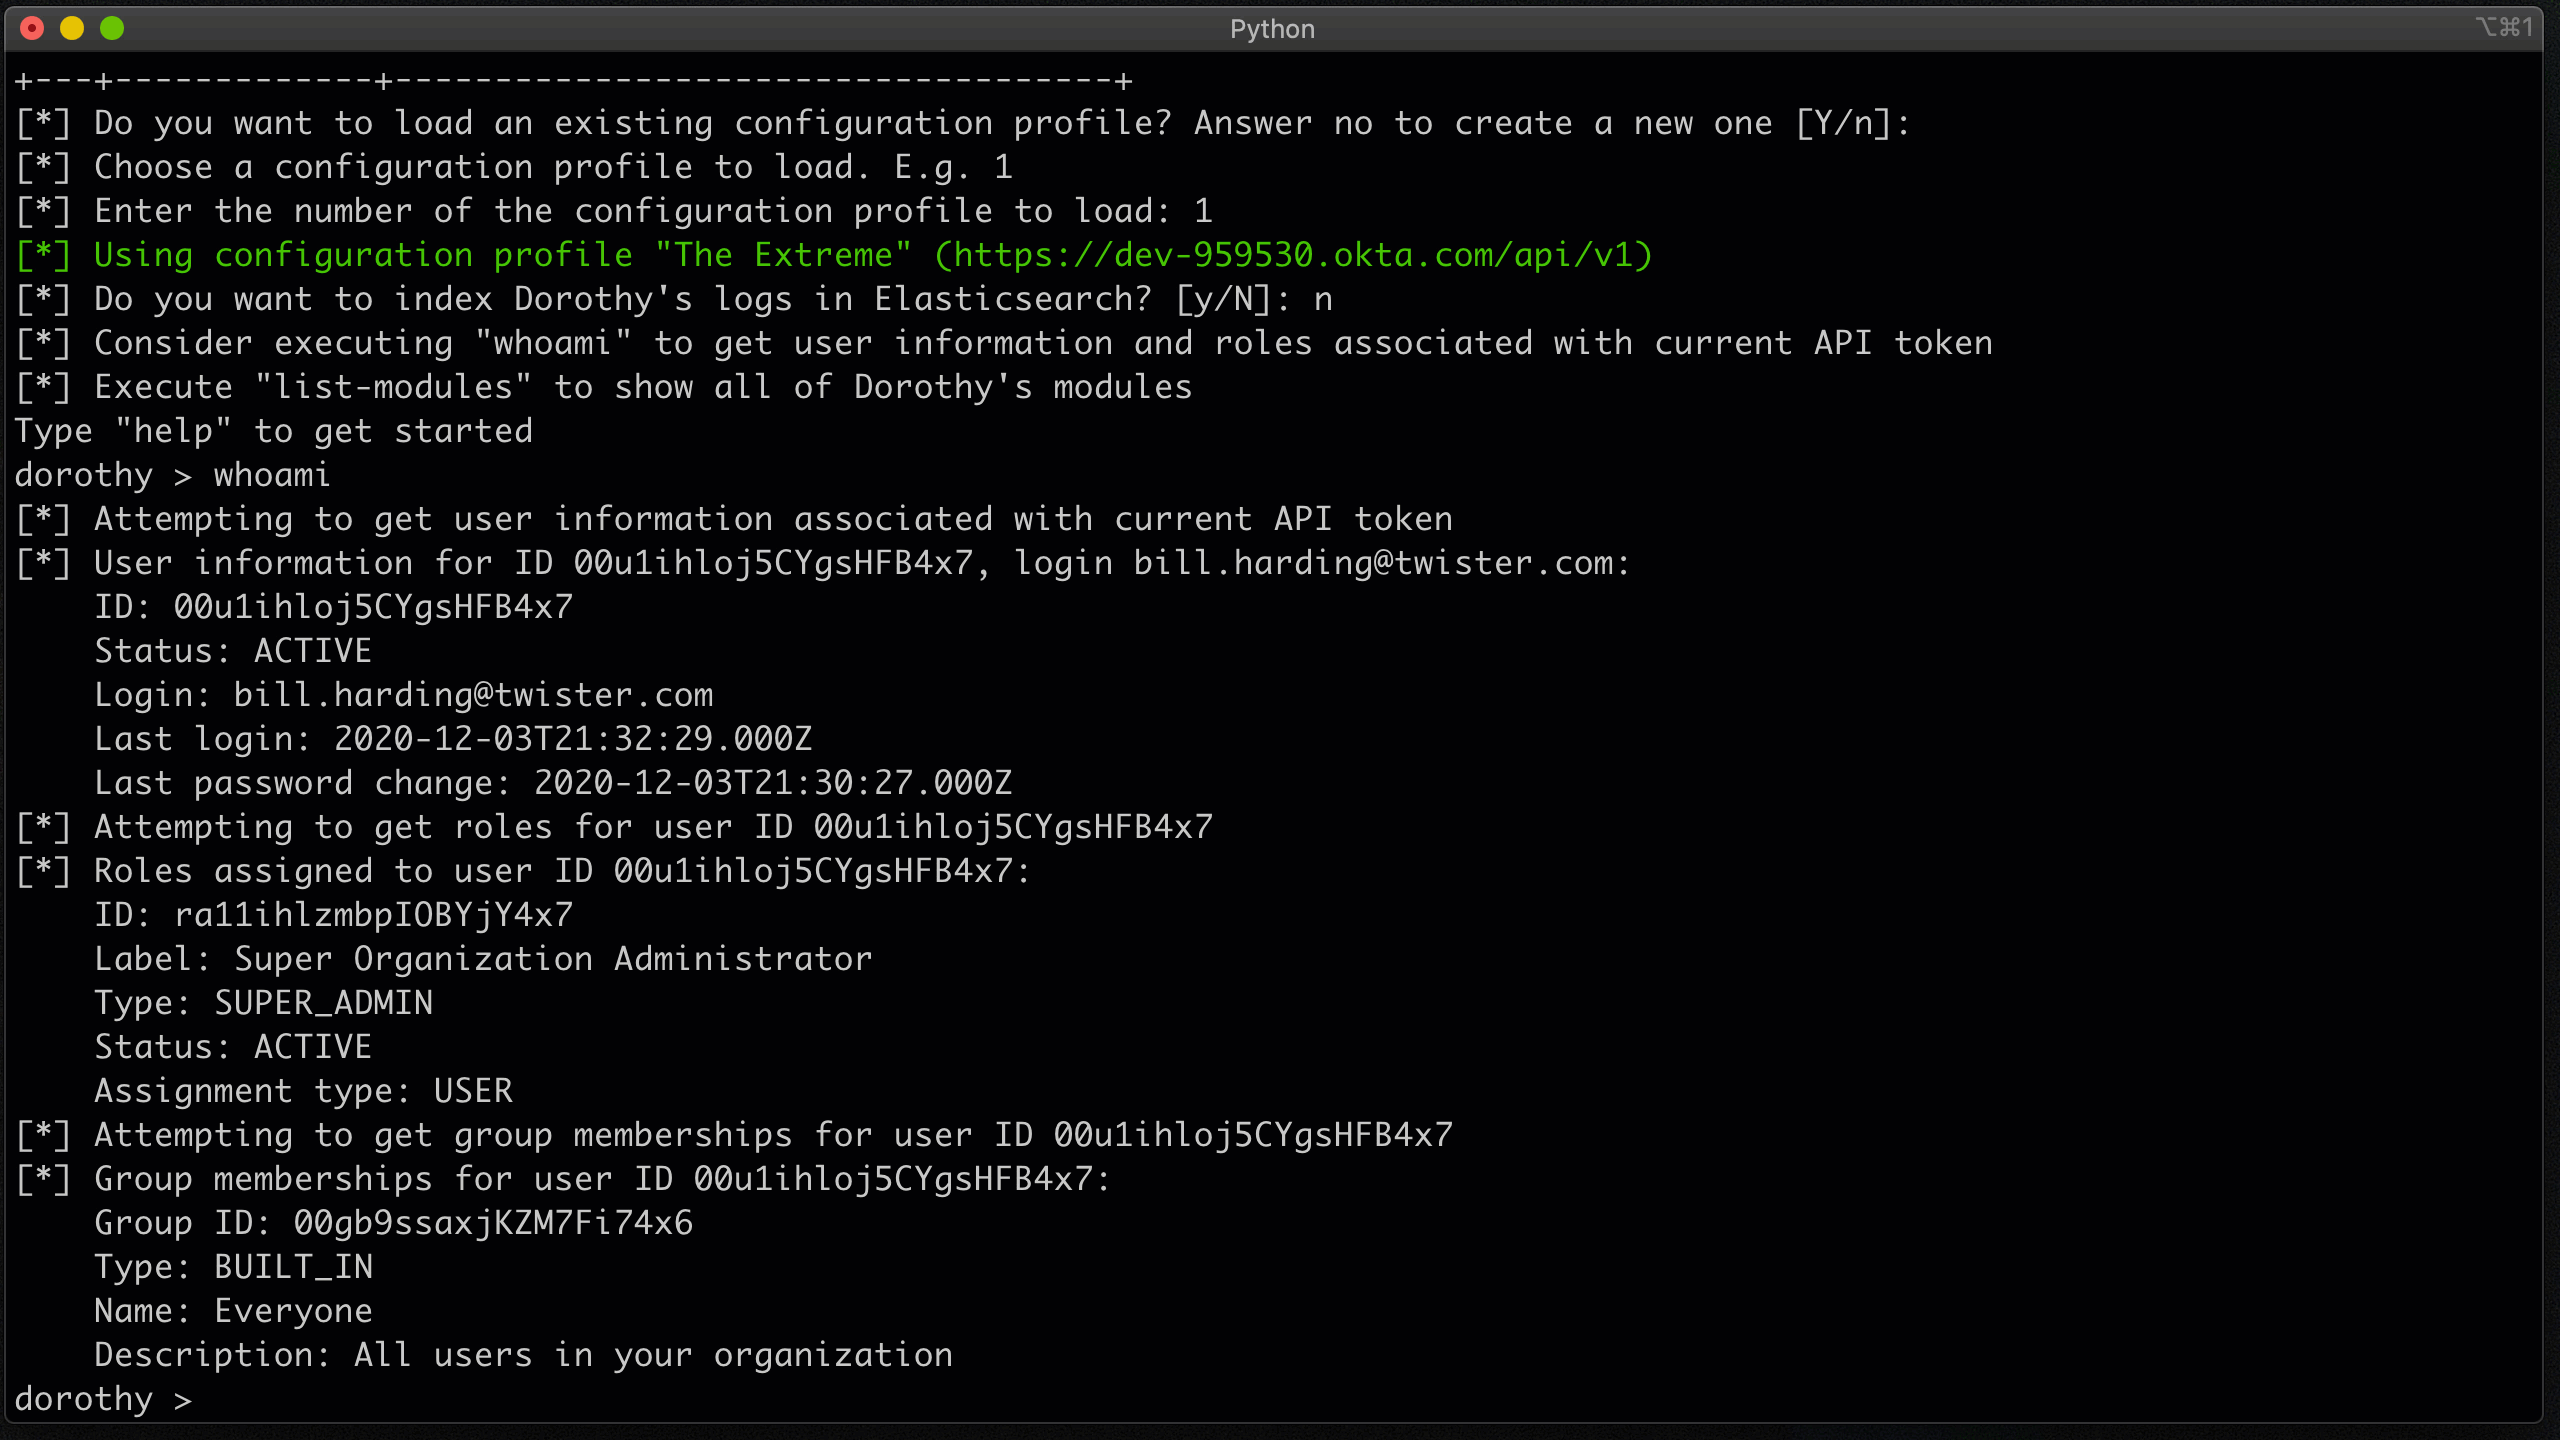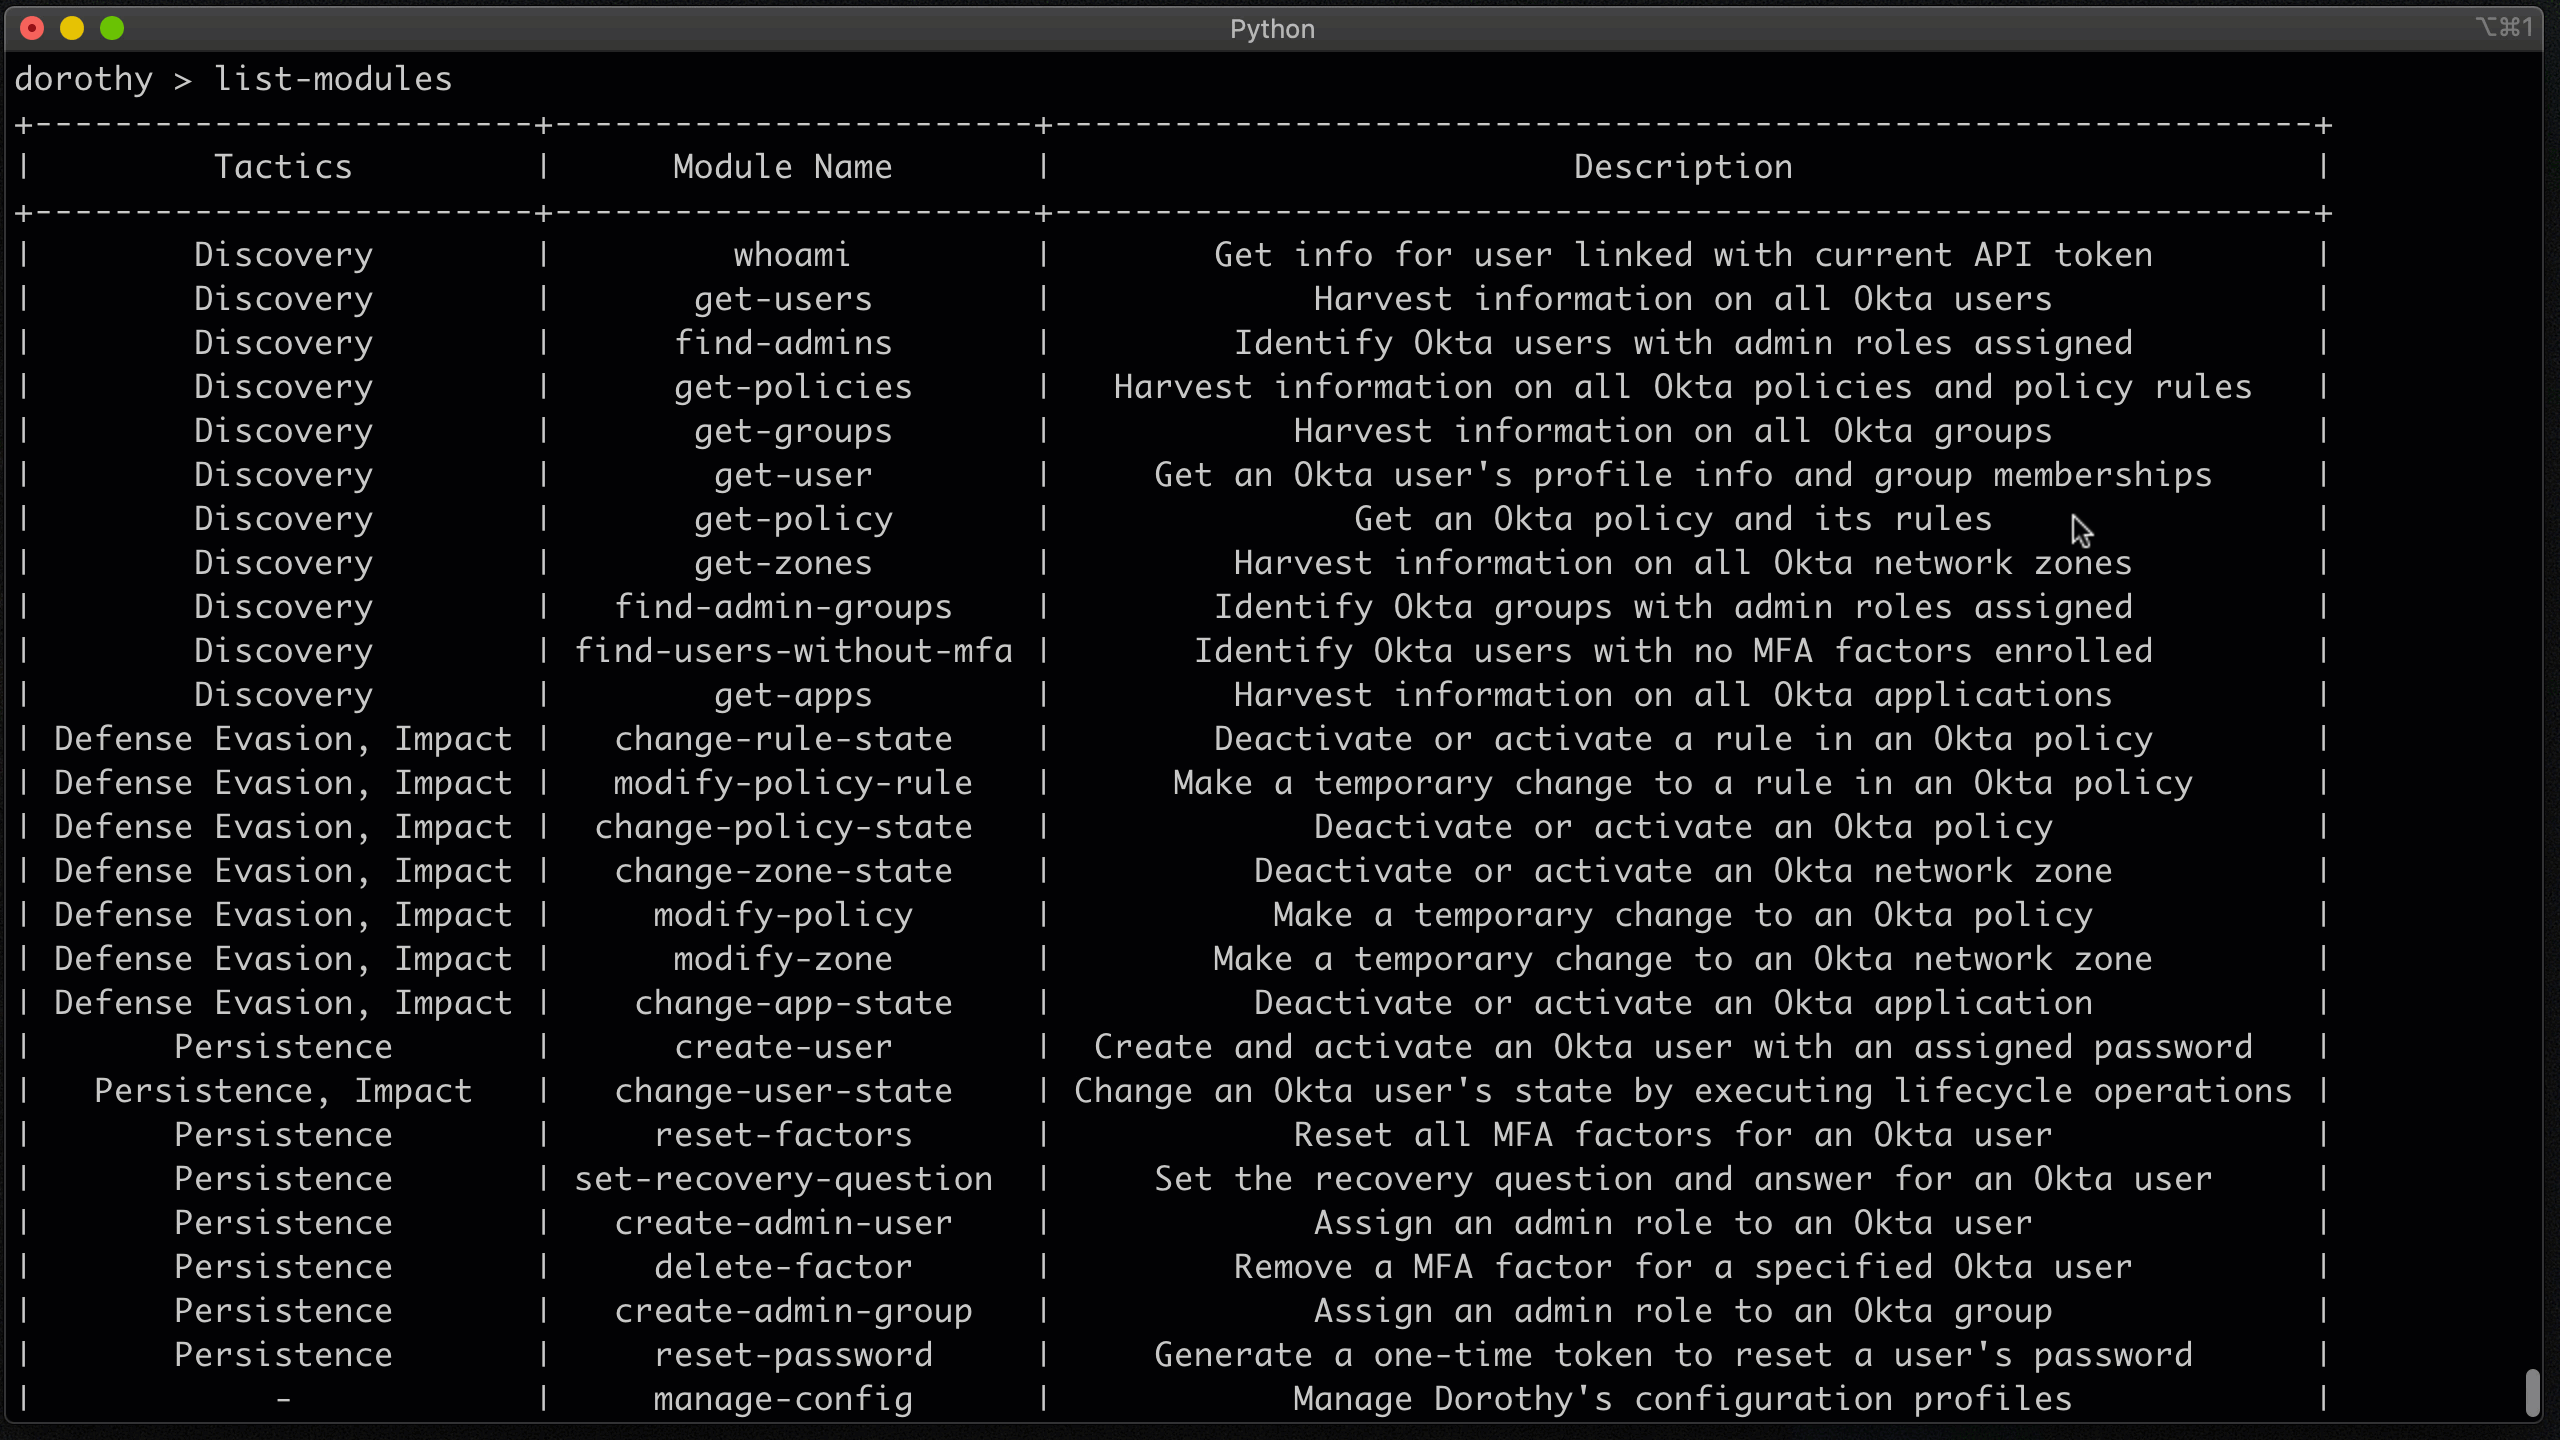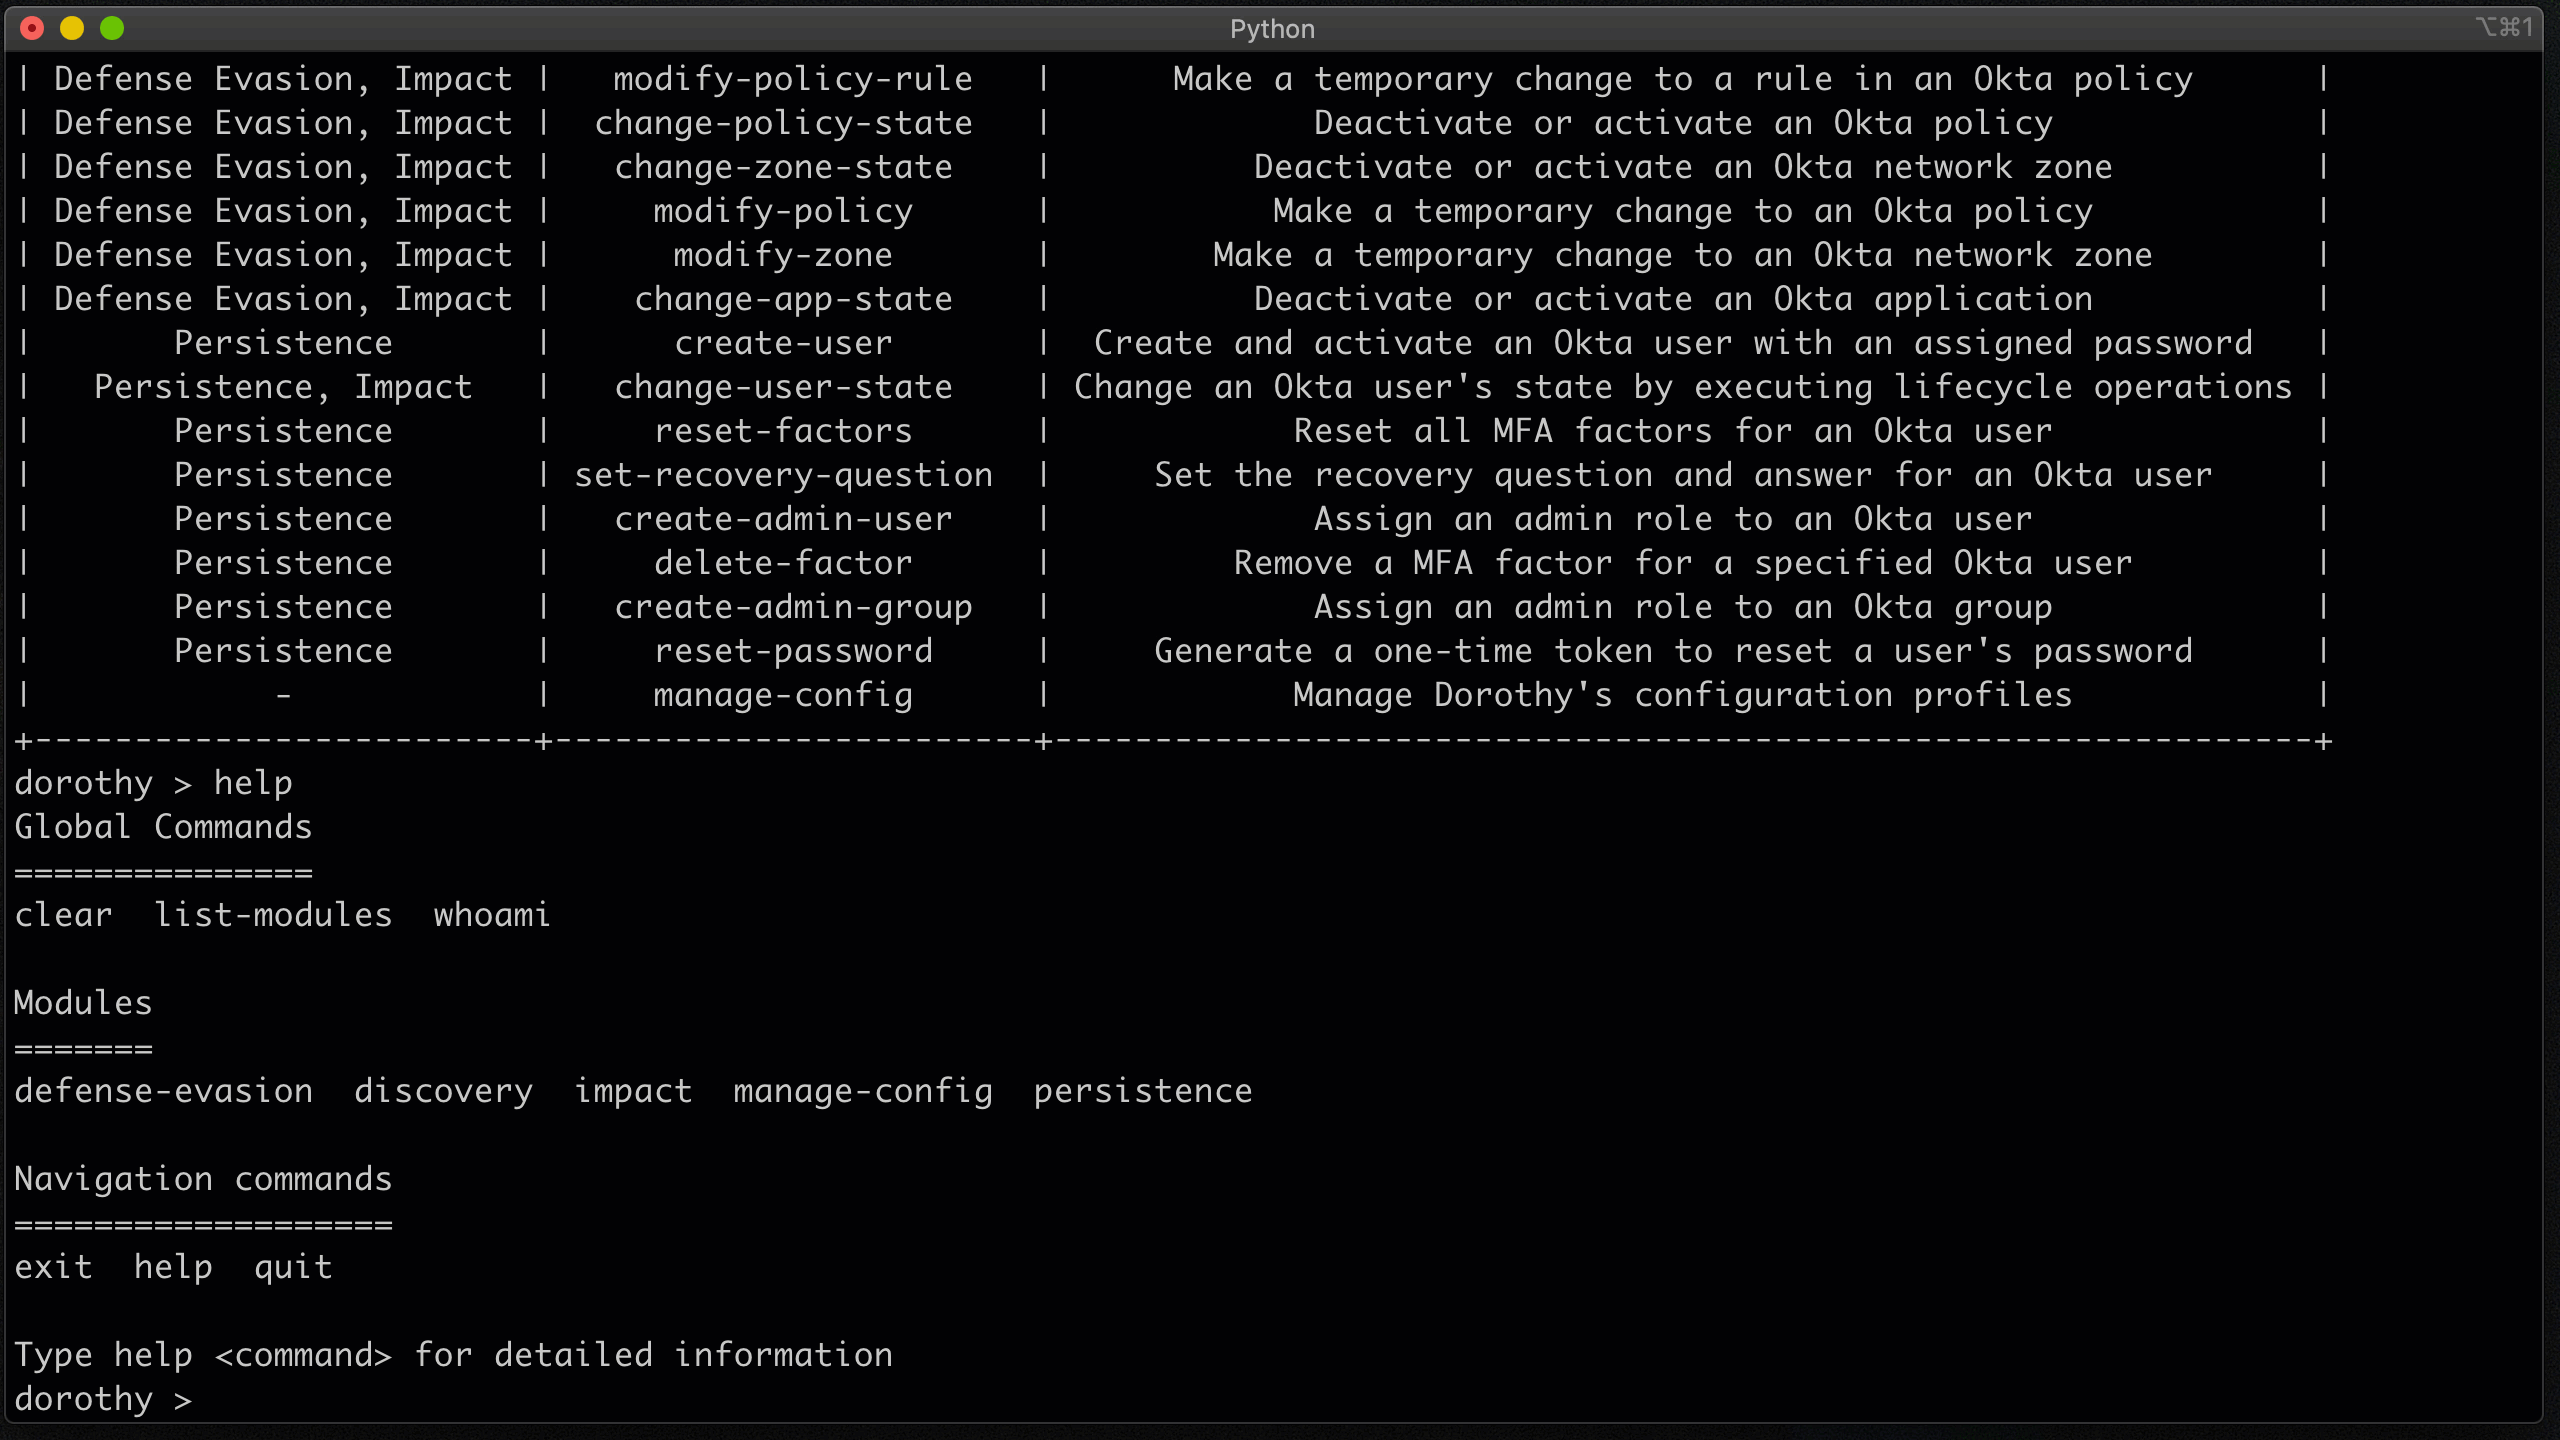 elastic/dorothy
Simula ações de atacante em ambientes Okta para testar capacidades de monitoramento e detecção, com módulos mapeados para táticas MITRE ATT&CK para…
 golioth/signy
Biblioteca de criptografia assimétrica para geração de URLs assinadas em dispositivos embarcados, permitindo acesso a recursos com limite de tempo…
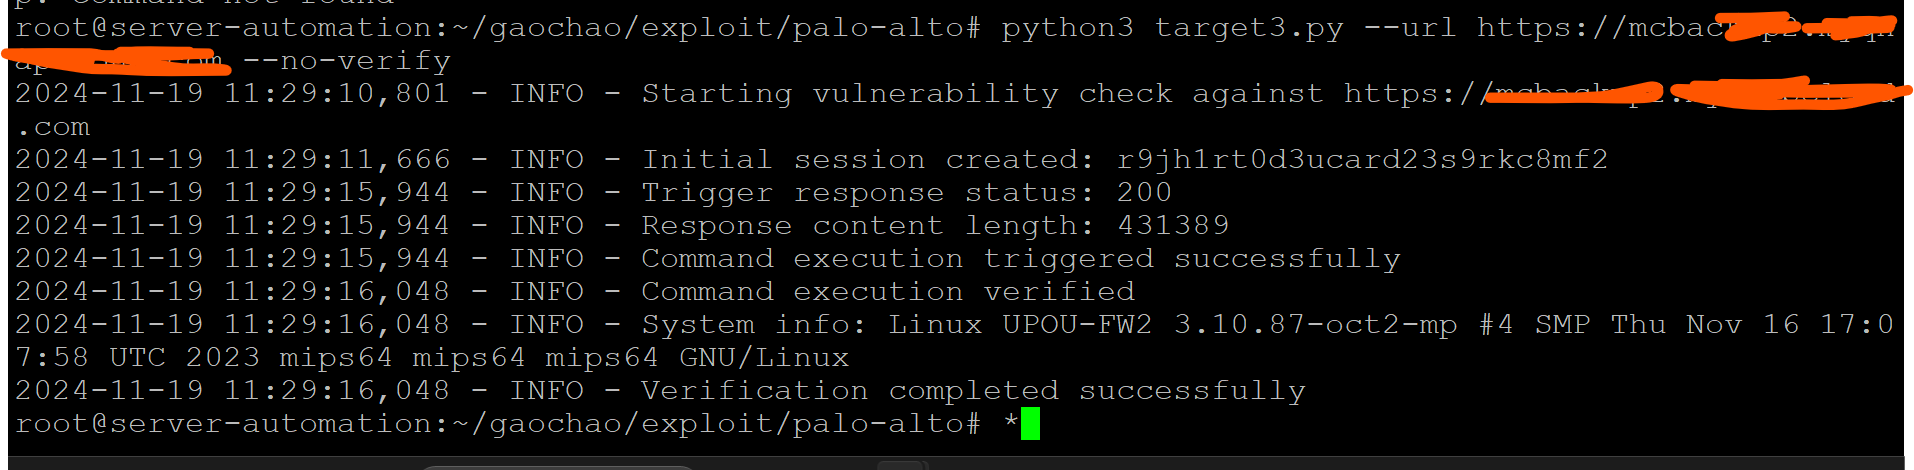 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: Bypass de Autenticação na Interface Web de Gerenciamento (PAN-SA-2024-0015) RCE POC
 renatoalencar/dlink-dir610-exploits
Exploits para CVE-2020-9376 e CVE-2020-9377
 nccgroup/pmapper
Uma ferramenta para avaliar rapidamente permissões IAM na AWS.
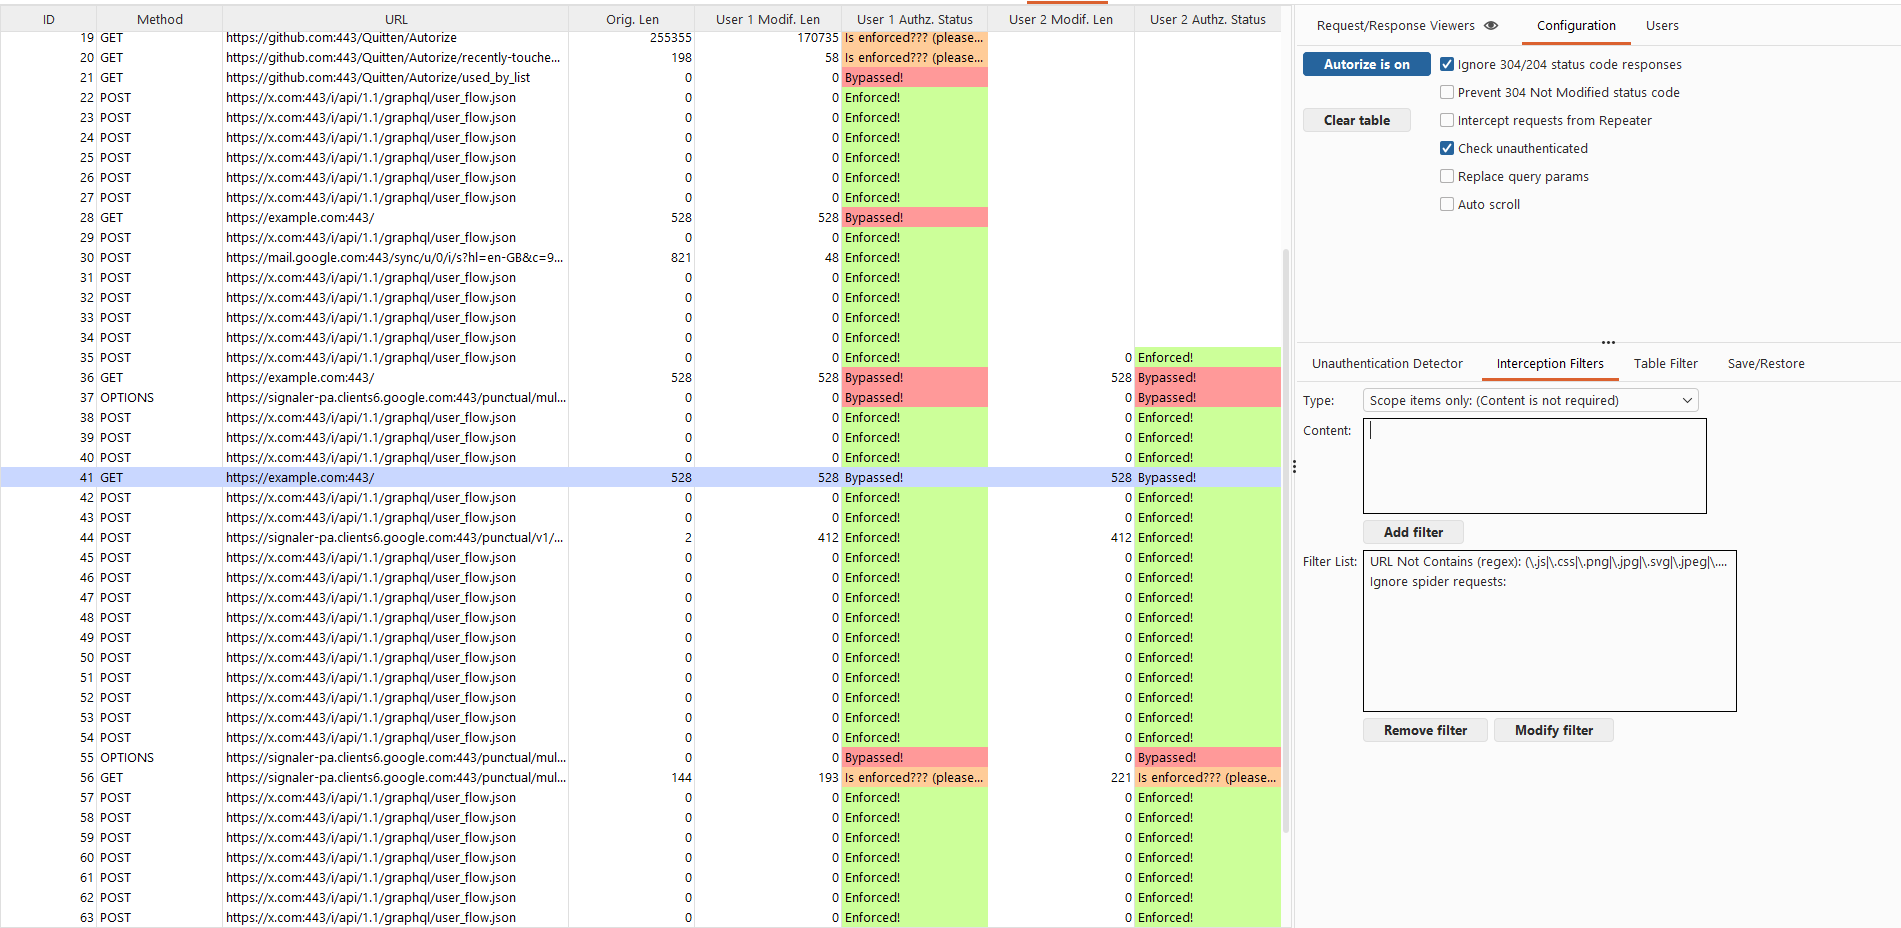 quitten/autorize
Extensão de detecção automática de imposição de autorização para o Burp Suite escrita em Jython desenvolvida por Barak Tawily para facilitar o…
 drunkf0x/adspider
Monitore alterações no Active Directory com metadados de replicação
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit para CVE-2023-27524 visando bypass de autenticação e RCE no Apache Superset. Forja cookies de sessão, enumera bancos de dados/usuários,…








