
 #1
Módulos de segurança de hardware, TPM, enclave seguro e ferramentas de confiança de hardware.
Recomendado pelo Kitploit

 hanianis/cve-2025-63353
Uma vulnerabilidade no fiberhome GPON ONU HG6145F1 RP4423 permite que a senha padrão de fábrica do Wi-Fi (chave pré-compartilhada WPA/WPA2) do…
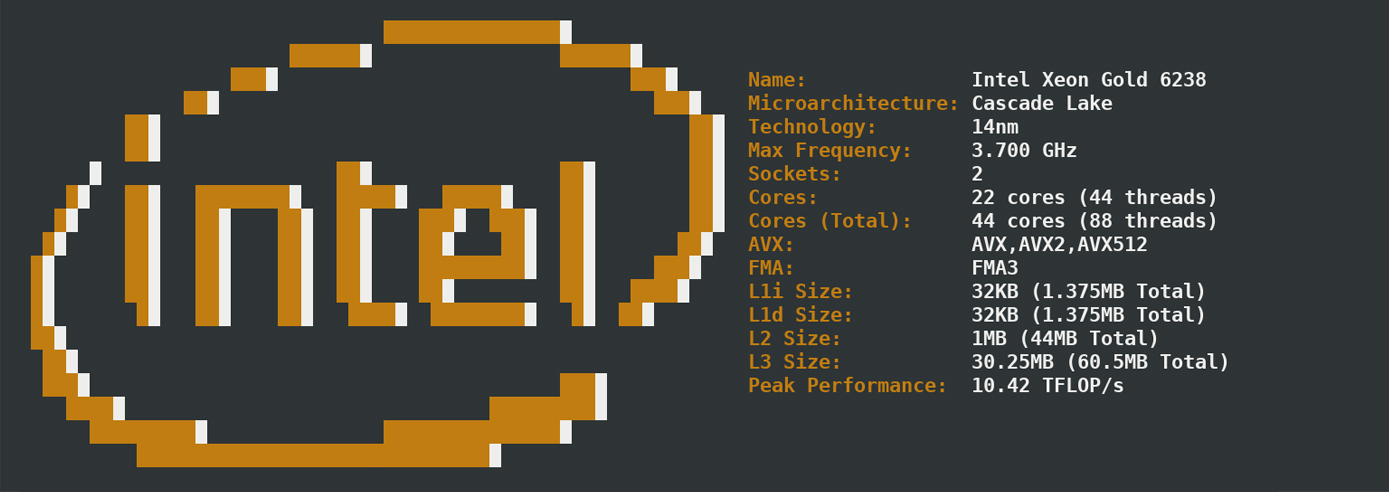 dr-noob/cpufetch
Simples, porém elegante, ferramenta de captura de arquitetura de CPU.
 theldus/bread
Depurador x86 em modo real injetável para engenharia reversa de BIOS e depuração de código arbitrário em modo real via cabo serial, com integração…
 hacefresko/cve-2025-40634
Exploit para estouro de buffer baseado em pilha encontrado no binário conn-indicator no roteador TP-Link Archer AX50
 demining/phoenix-rowhammer-attack-cve-2025-6202
# Ataque Phoenix Rowhammer: Risco Sistêmico de Comprometimento de Chaves Privadas de Carteiras Bitcoin na Infraestrutura Global de Blockchain Devido…
 apple-oss-distributions/xnu
Kernel híbrido que combina Mach, FreeBSD e IOKit para macOS e iOS. Fornece serviços principais do sistema operacional, framework de drivers e…
 s-hamann/cve-2023-40289
Exploit para CVE-2023-40289, uma vulnerabilidade de injeção de comandos em vários Controladores de Gerenciamento de Baseband (BMC) com firmware da…
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
Este relatório é para o CVE-2025-56019 reservado para o produto Easytouch+ por vulnerabilidade de autenticação BLE atribuída ao Descobridor Yashodhan…
 nccgroup/sniffle
Sniffer Bluetooth 5 e 4.x LE para hardware TI CC1352/CC26x2 com suporte para advertising estendido, todos os modos PHY, filtragem MAC/RSSI e…
 oneplusoss/android_kernel_modules_and_devicetree_oneplus_sm8550
Módulos de kernel de baixo nível e código-fonte da árvore de dispositivos para o OnePlus 11 (sm8550), permitindo inicialização de hardware, análise…
 kh4sh3i/cve-2025-34152
Exploit de prova de conceito (PoC) baseado em Go para execução remota de código não autenticada em repetidores Wi-Fi Shenzhen Aitemi M300. Inclui um…
 thegammasqueeze/bootloader_unlock_anbernic_t820
Desbloqueio do bootloader usando CVE-2022-38694 para dispositivos Anbernic Unisoc T820
 cryptodev-linux/cryptodev-linux
Driver de dispositivo do kernel Linux fornecendo acesso em espaço de usuário a aceleradores criptográficos de hardware, permitindo a reutilização de…
 wqsv/throttlestoppoc
CVE-2025-7771: Leitura/escrita arbitrária de memória física e porta de I/O via driver ThrottleStop
 fxrstor/throttlestoppoc
CVE-2025-7771: Leitura e gravação arbitrárias de memória física e portas de E/S através do driver ThrottleStop
 shirabo/cve-2025-2082-pov
Prova de Conceito para CVE-2025-2082, demonstrando substituição de ponteiro de função via bug de conversão de inteiro com sinal para sem sinal no…
 bytereaper77/jump-over-aslr-btb
jump over aslr atacando preditores de desvios para contornar a técnica de aslr
 goldenticketlabs/cve-2025-52413
repositório para CVE-2025-52413








