
 #1
Ferramentas para avaliar a segurança de hardware físico, sistemas embarcados e dispositivos IoT.
Recomendado pelo Kitploit
 exploitwritter/cve-2022-25064
Este script explora uma vulnerabilidade de execução remota de comandos no roteador TPLink WR840N, utilizando a função de configuração do protocolo…
 xernary/cve-2025-63820
Prova de conceito de vulnerabilidade encontrada no roteador Totolink A720R
 pazhanivel07/hardware_interfaces-a10_r33_cve-2021-0510
Exploit ou código de análise para CVE-2021-0510, uma vulnerabilidade em interfaces de hardware Android, direcionado a builds A10_r33.
 ezelf/cve-2018-9995_dvr_credentials
(CVE-2018-9995) Obter credenciais de DVR
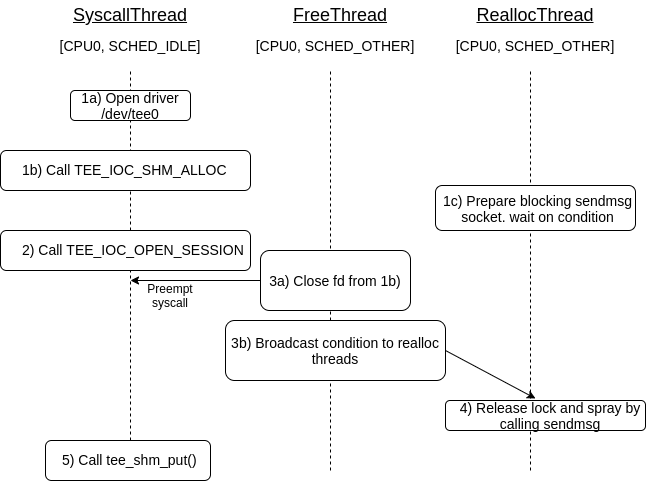 pjlantz/optee-qemu
Ambiente com kernel vulnerável para exploração do driver TEE (CVE-2021-44733)
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Uma vulnerabilidade de injeção de comandos na Série TP-Link WDR5620 até a versão 3.
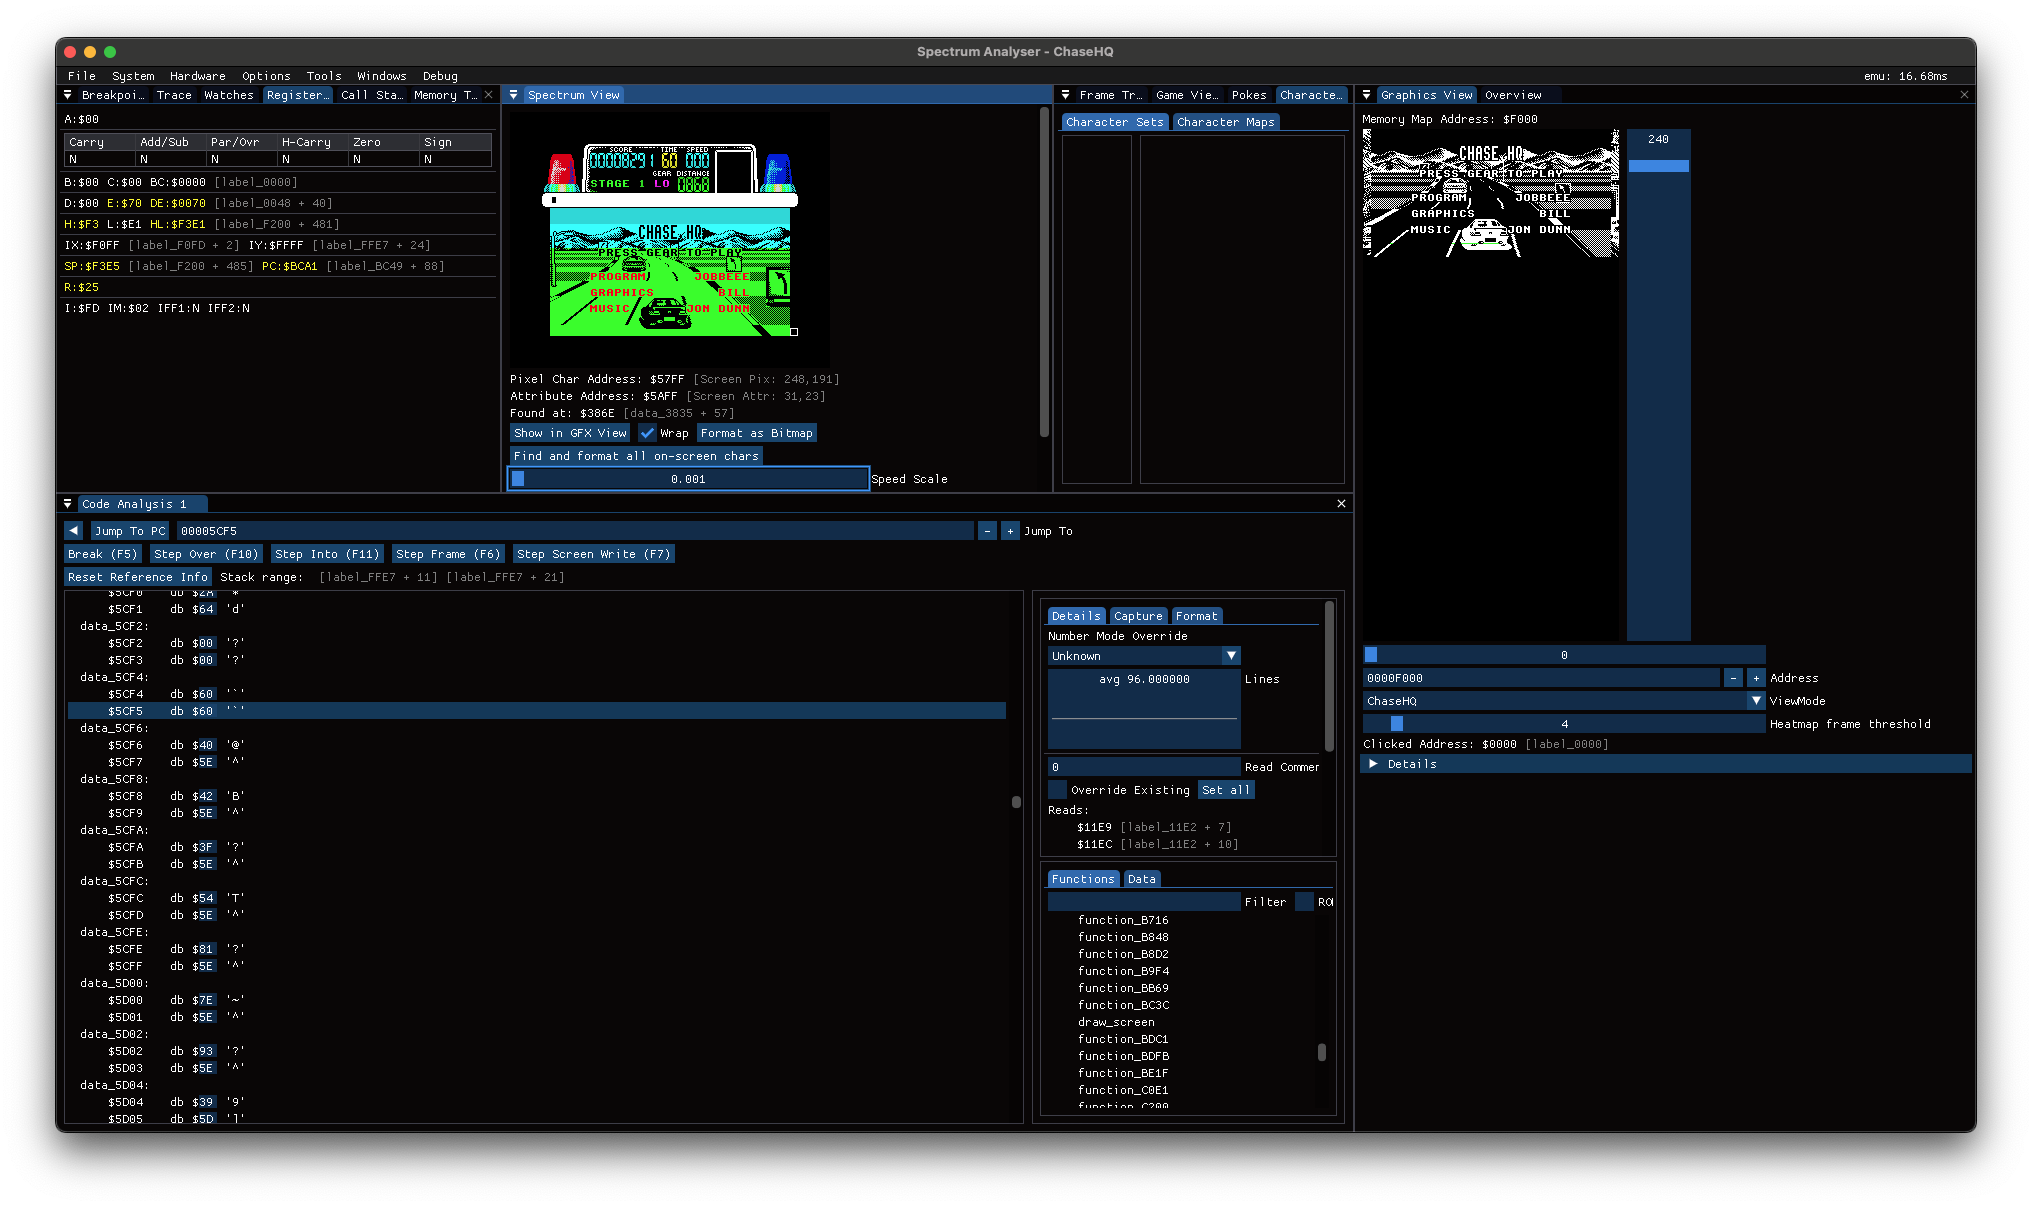 dpt/chasehq
Chase H.Q. para ZX Spectrum — com engenharia reversa e reconstruído em C portátil
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Injeção de Comando Autenticado
 0xkol/ripple20-digi-connect-exploit
Exploit de RCE para CVE-2020-11896 (Ripple20 IP-in-IP Heap Overflow Vulnerability) direcionado ao Digi Connect ME 9210
 pro-me3us/cve_2022_38181_raven
POC para CVE-2022-38181 para FireTV 2nd gen Cube (raven)
 kyssk00l/cve-2024-40617
CVE-2024-40617 Exploit PoC
 manucuf/cve202015808
Uma prova de conceito do exploit da vulnerabilidade CVE-2020-15808 na placa STM32F4 Discovery
 retr0reg/tenda-ac8v4-rop
Exploits para estouro de pilha no Tenda Ac8v4 para Execução Remota de Código via Mipsel Ropping (CVE-2023-33669 - CVE-2023-33675)
 nyameeeain/cve-2022-28171-poc
Exploit em Python para CVE-2022-28171 visando dispositivos Hikvision Hybrid SAN, automatizando blind SQL injection e command injection para alcançar…
 varangamin/cve-2017-6206
O firmware da série de switches Websmart DGS-1510 foi encontrado com vulnerabilidades de segurança. As vulnerabilidades incluem bypass de comando não…
 leonardobg/cve-2022-24654
Exploit de prova de conceito para vulnerabilidade de cross-site scripting (XSS) armazenado autenticado no firmware 74.19.10.21 do INTELBRAS ATA 200,…








