
 #1
Ferramentas para avaliar a segurança de hardware físico, sistemas embarcados e dispositivos IoT.
Recomendado pelo Kitploit
 hacefresko/cve-2025-40634
Exploit para estouro de buffer baseado em pilha encontrado no binário conn-indicator no roteador TP-Link Archer AX50
 ze0r/vmware-escape-cve-2023-20872-poc
Exploit de prova de conceito para CVE-2023-20872, demonstrando fuga de convidado para anfitrião (guest-to-host escape) do VMware através de uma carga…
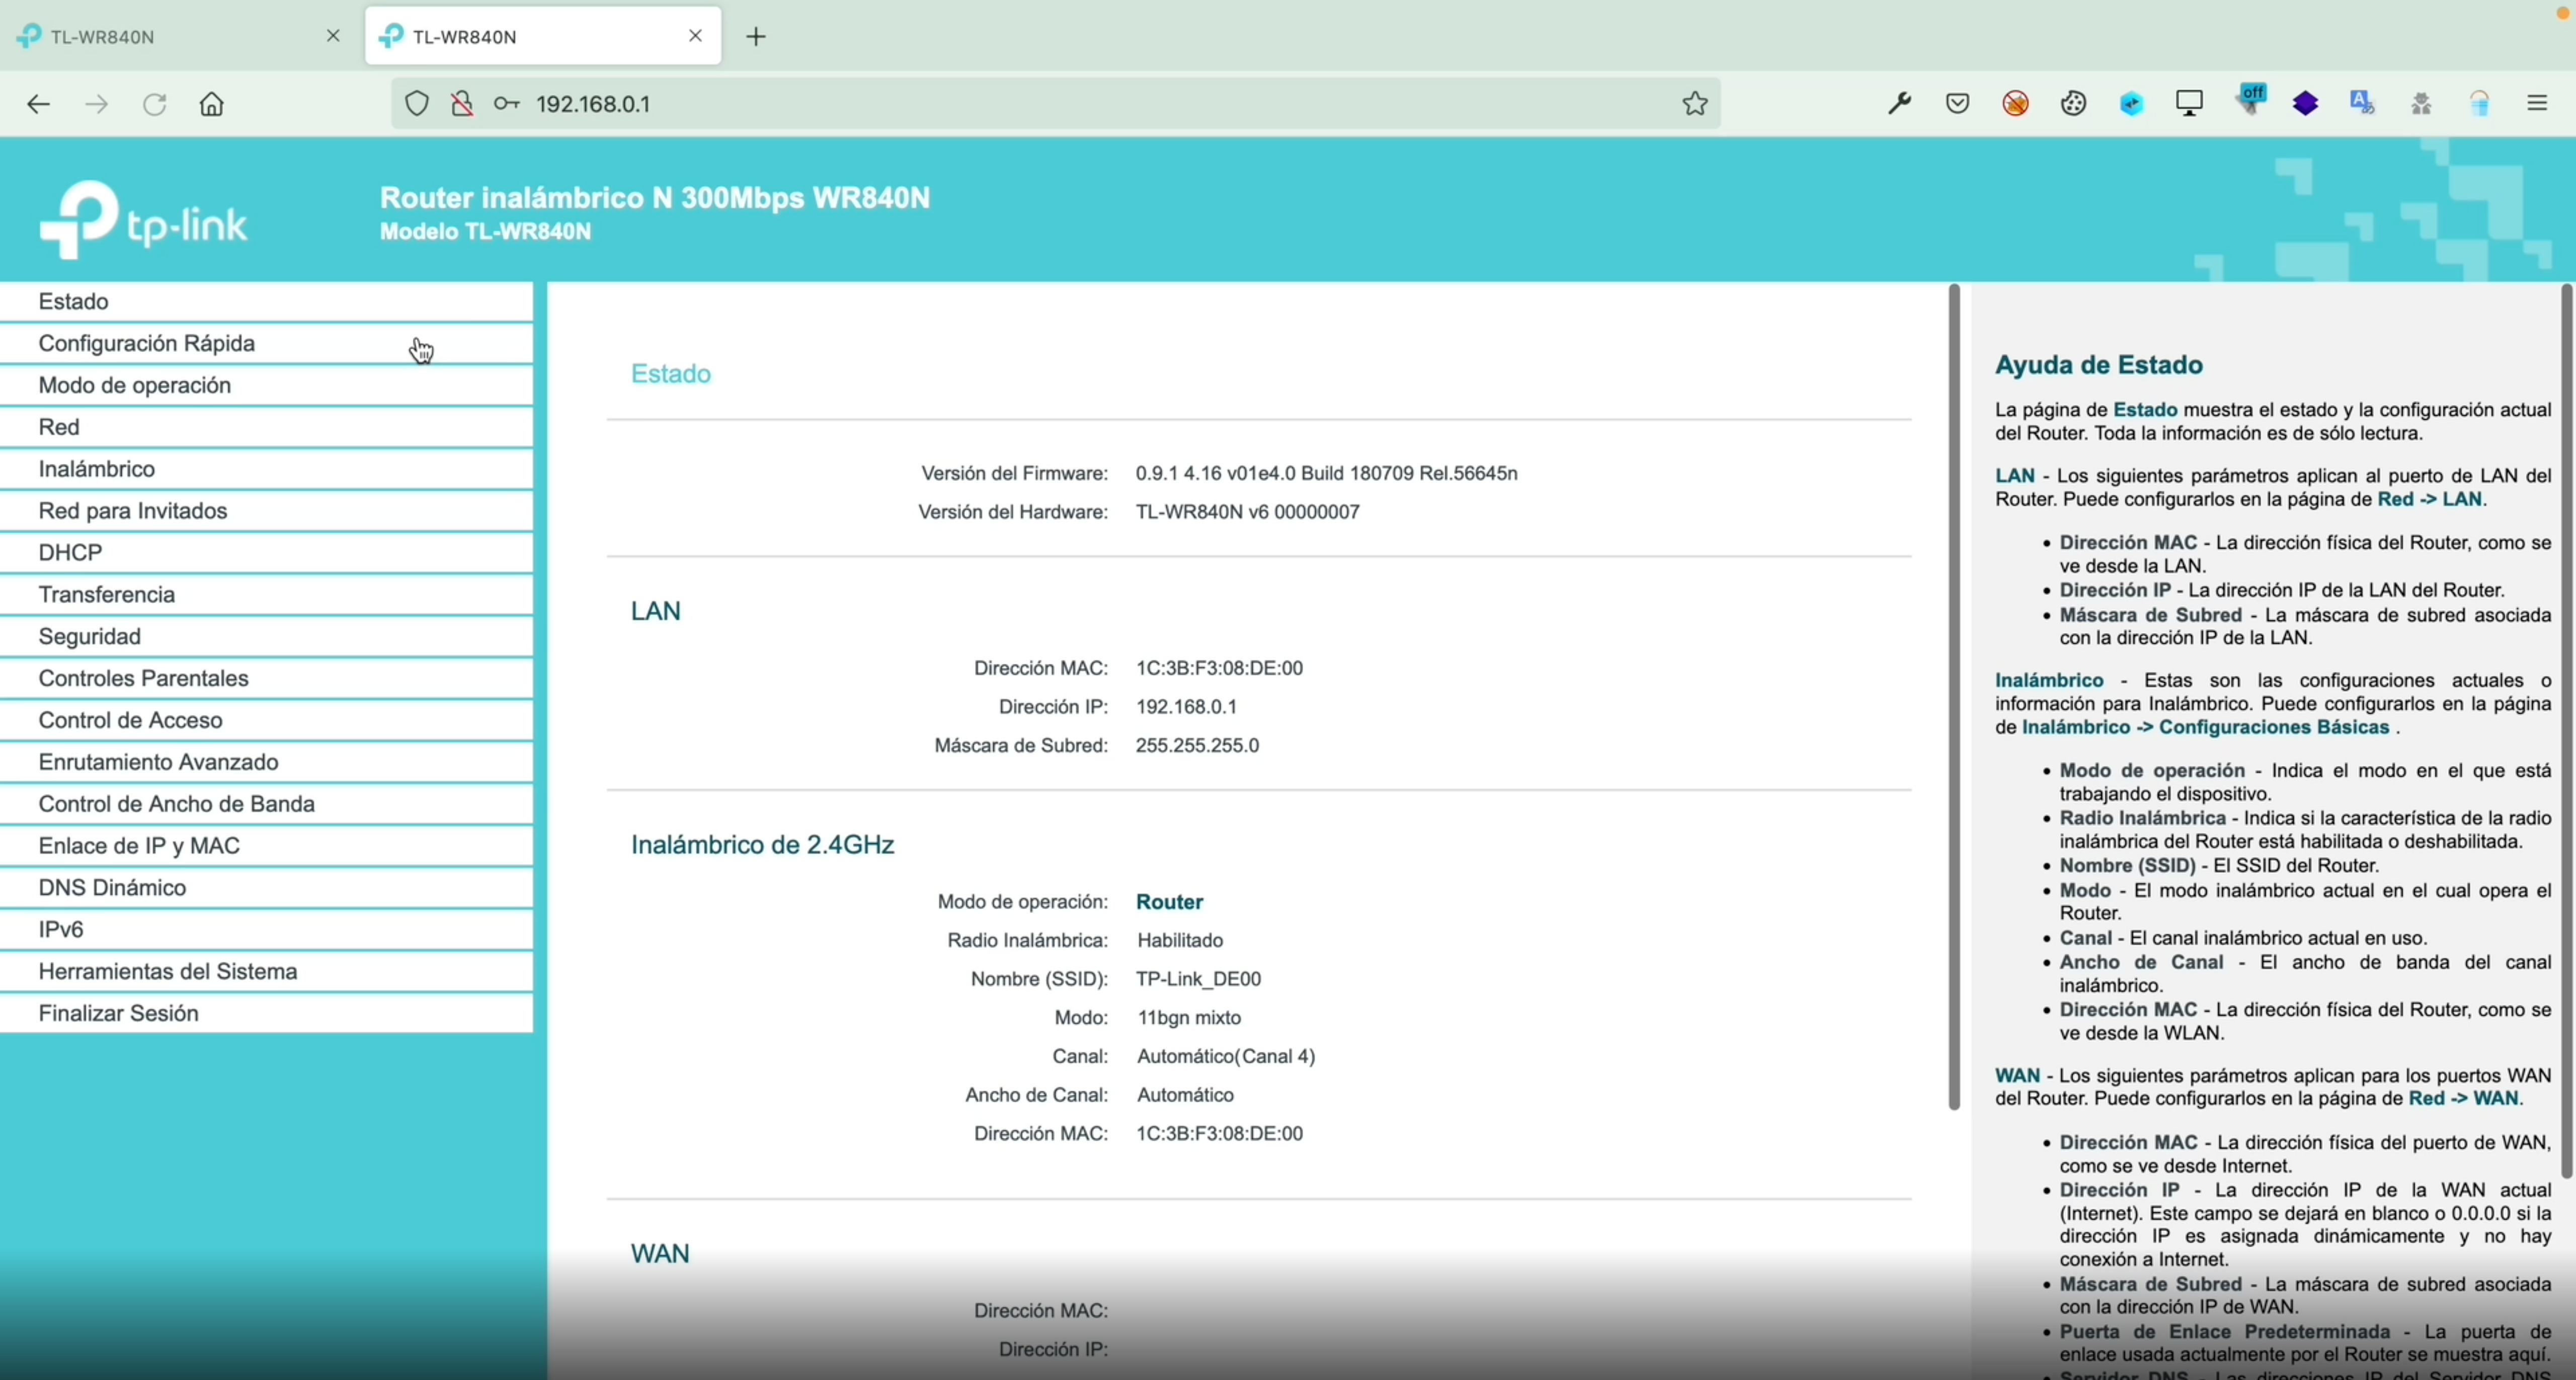 mr-xn/cve-2022-25064
Exploit em Python para TP-Link TL-WR840N RCE (CVE-2022-25064) via payload de endereço IPv6 malicioso na interface CGI do roteador, permitindo…
 revoltsecurities/cve-2024-7339
Uma ferramenta de detecção e exploração de vulnerabilidades para CVE-2024-7339
 lunnova/puma6fail
CVE-2017-5693 Vulnerabilidade de negação de serviço em modems Puma 6
 misakamikato/cve-2017-7921-golang
Exploit de bypass de acesso para câmeras IP Hikvision, desenvolvido em golang.
 sunn1day/cve-2018-14714-poc
CVE-2018-14714 PoC RCE
 jollyjumbuckk/linksysleaks
Script em Python3 para escanear dispositivos Linksys smart wifi que são vulneráveis ao CVE-2014-8244
 x3rx3ssec/cve-2023-1698
CVE-2023-1698 Prova de Conceito (PoC)
 al1ex/cve-2020-17456
CVE-2020-17456 & Seowon SLC 130 Roteador RCE
 luismirandaacebedo/cve-2025-65857
Exposição de Credenciais RTSP Embutidas em Câmera IP Xiongmai XM530
 cyberaz0r/gl.inet-multiple-vulnerabilities
Exploits para GL.iNet CVE-2023-46454, CVE-2023-46455 e CVE-2023-46456
 huangkey/cve-2018-9995_check
Detecção em lote de câmeras da série DVR
 kh4sh3i/cve-2025-34152
Exploit de prova de conceito (PoC) baseado em Go para execução remota de código não autenticada em repetidores Wi-Fi Shenzhen Aitemi M300. Inclui um…
 joelczk/cve-2025-52688
Explorações de prova de conceito para CVE-2025-52688: vulnerabilidades de injeção de comando não autenticada e leitura arbitrária de arquivos em…
 safelock-d2e/quiksand-cve-2023-24012
Prova de conceito demonstrando uma bypass de permissão no framework de segurança ROS 2 SROS2, permitindo assinatura não autorizada de tópicos via…
 shirabo/cve-2025-2082-pov
Prova de Conceito para CVE-2025-2082, demonstrando substituição de ponteiro de função via bug de conversão de inteiro com sinal para sem sinal no…
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 e CVE-2020-8810








