
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 f2u0a0d3/cve-2026-42945-nginx-rift-poc
PoC para CVE-2026-42945 (nginx Rift) — estouro de buffer no heap em ngx_http_rewrite_module. Inclui modos de detecção/sondagem/exploração,…
 forxiucn/nginx-cve-2026-42945-poc
Prova de conceito de exploit para CVE-2026-42945, um overflow crítico de heap no módulo rewrite do NGINX que permite execução remota não autenticada…
 canomer/cve-2026-36980-kernel-bsod-dos-poc
Data do projeto : fev. 2026 / Descoberta uma vulnerabilidade de estouro de buffer no manipulador IOCTL do driver do kernel. A vulnerabilidade permite…
 probnotanexploiter/cve-2024-26170-extended
pesquisando por CVE-2024-26170 ou cimfs.sys para encontrar overflows ou bugs que são considerados um zero-day
 spiralbl0ck/ai_hacking
Coleção de CVEs (trabalho) sobre pwning de binários do tenserflow
 benmevic/cve-2025-22457
Aplicativo de demonstração da vulnerabilidade cve-2025-22457 que fiz para a apresentação semanal da equipe Altay
 r3fr4kt/popcorn-tjnull-oscp-
Popcorn HTB write-up cobrindo fuzzing avançado de diretórios, bypass de upload de arquivos via números mágicos/falsificação de extensão usando Burp…
 christbowel/cve-2026-56111
Exploit de prova de conceito para CVE-2026-56111, uma escrita fora dos limites no M421 G-code handler do Marlin Firmware, demonstrando corrupção de…
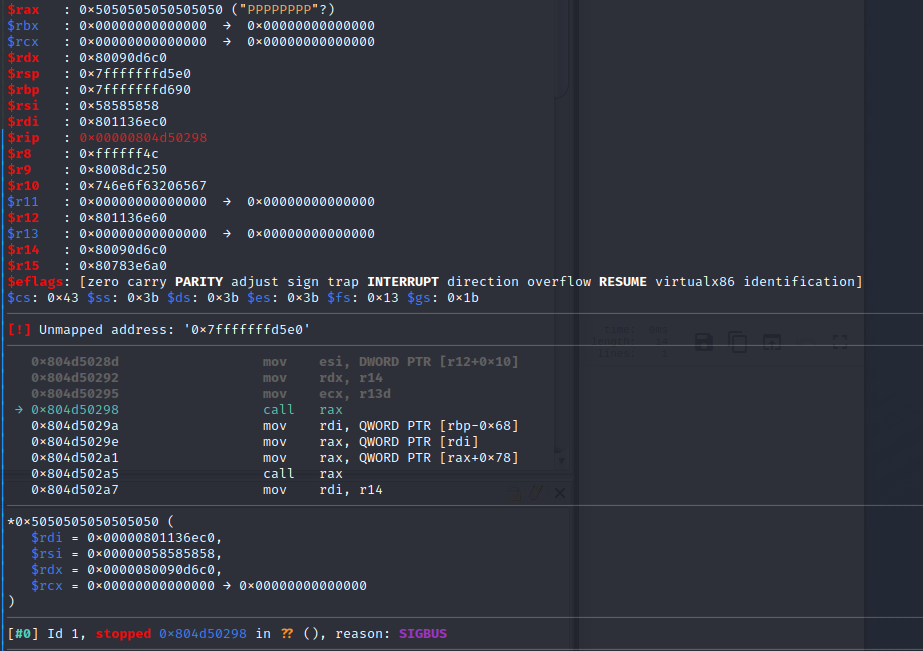 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: E-mail para zero-click RCE como root - Execução Remota de Código/Corrupção de Memória/ROP-chain
 halcy0nic/cve-2023-38632
Prova de conceito para CVE-2023-38632
 halcy0nic/cve-2023-38434
Prova de Conceito para CVE-2023-38434
 personnumber3377/dns_client_fuzzing
Fuzzing da biblioteca do cliente DNS do Microsoft Windows. Inspirado pela CVE-2026-41096.
 06-ux/cve-2026-9256-poc
CVE-2026-9256 POC de estouro de buffer no heap do Nginx
 horkimhab/cve-2026-442_
CVE-2026-44289, CVE-2026-44290, CVE-2026-44291, CVE-2026-44292, CVE-2026-44294, CVE-2026-44295 - protobuf.js
 szybnev/cve-2026-7482
Reproduz a leitura fora dos limites (heap out-of-bounds) da CVE-2026-7482 no carregamento e na quantização de GGUF do Ollama, com análise diferencial…
 watsa01/cve-2019-5688
POC Code para o driver NVFLASH
 redcrazyghost/cve-2026-42945
Ferramenta de exploração baseada em Go para CVE-2026-42945 (nginx HTTP/2) com detecção, sondagem de falhas, execução de comandos e capacidades de…
 dedellix/mut-bc-ss-01
Teste de mutação na validação de certificados X.509 no OpenSSL v.1.1.1h, baseado no CVE-2021-3450.








