
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 sneakynachos/cve-2026-85048-the-gpu-died
Reprodutor e análise técnica para CVE-2026-85048, um use-after-free na superfície viz do Chrome no processo GPU, com testes unitários ASAN e gatilho…
 abhinavagarwal07/gdcm-security-poc
Pacote privado de reprodução de sanitizador ponta a ponta para seis descobertas do GDCM
 sudoand3rs0n/cve-2025-5548
Repositório educacional documentando a análise e exploração do CVE-2025-5548 (buffer overflow no servidor FTP FreeFloat). Inclui uma metodologia…
 cappricio-securities/crlfi-scanner
CRLFISCANNER é uma ferramenta CLI leve e poderosa, projetada para caçadores de bug bounty e testadores de penetração, que detecta automaticamente…
 yohanes/poc-cve-2025-31931
Prova de conceito de exploit para CVE-2025-31931 demonstrando carregamento arbitrário de biblioteca compartilhada na API Intel ITT no Android,…
 foxirain/linux-kernel-codex-harness
Harness de pesquisa de vulnerabilidades no kernel Linux orientado por evidências, utilizado na investigação da CVE-2026-31720
 bobfuzzer/cve-2019-18885
Prova de conceito para uma desreferência de ponteiro nulo no sistema de arquivos BTRFS do kernel Linux (CVE-2019-18885), incluindo uma imagem…
 kihara-1/postgresql-cve-2026-14662
Vulnerabilidade de escrita fora dos limites encontrada na pesquisa de texto completo (tsvector/tsquery) do PostgreSQL CVE-2026-14662, registro da…
 wattocyber/bug-bounty-library
Biblioteca curada de metodologias de bug bounty com runbooks, playbooks de recon/fuzz, checklists e utilitários de CLI para escopo de alvos,…
 camshift/rtspbrute
Simples força bruta de rtsp-stream
 bazad/iofirewirefamily-overflow
CVE-2016-7608: Estouro de buffer no IOFireWireFamily.
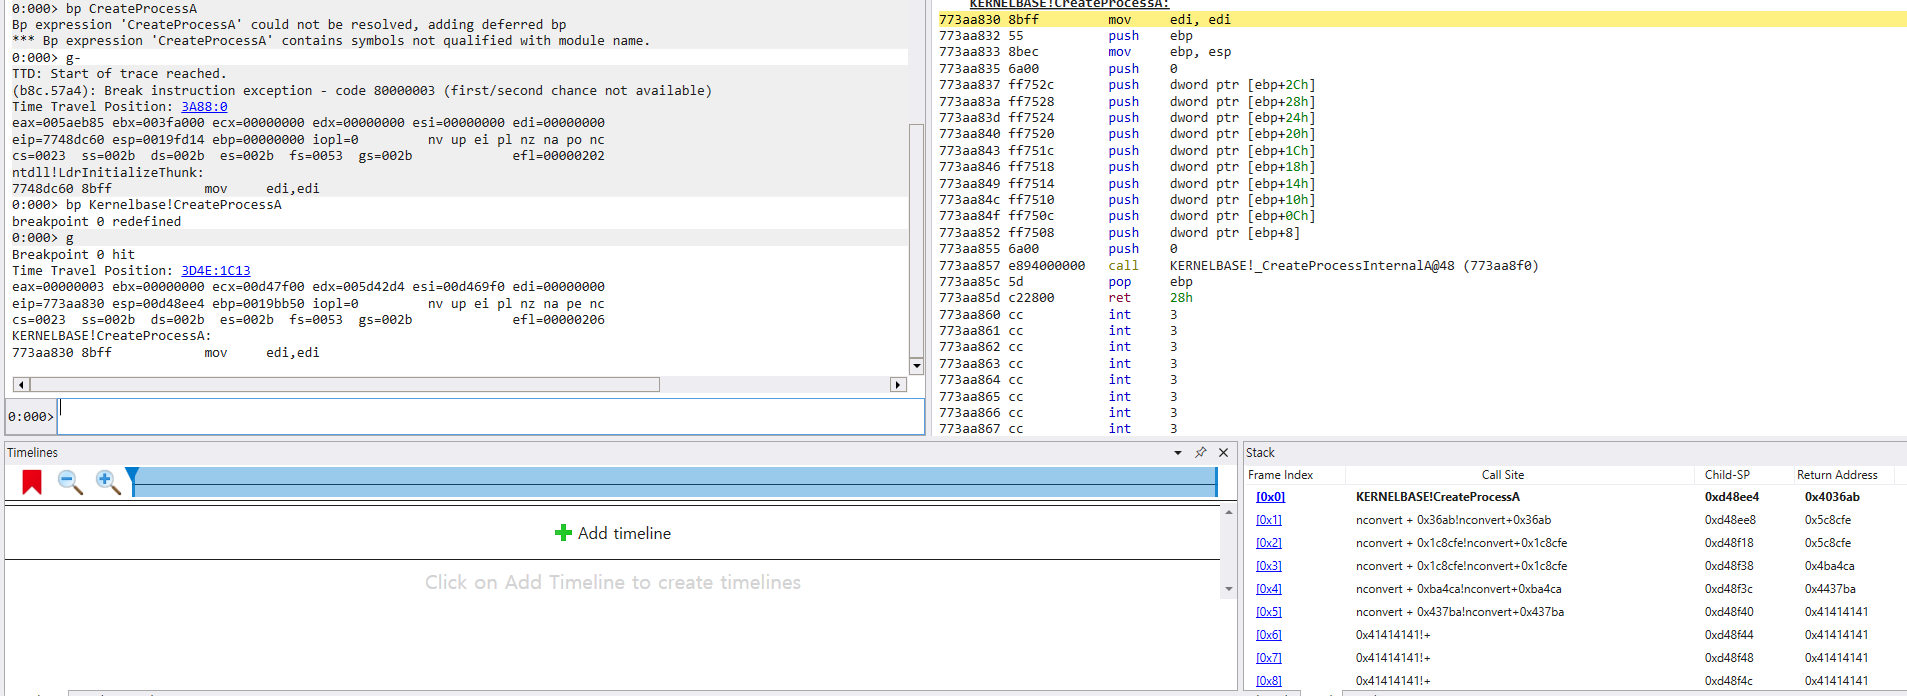 pwndorei/cve-2024-22532
Prova de conceito de exploit para CVE-2024-22532: estouro de buffer baseado em heap no XnView Classic 2.51.5 e NConvert 7.163 por meio de arquivo…
 bozellqp/zk-xml-probe
Static XML fixtures para testes autorizados de bug bounty do comportamento do parser XML (CVE-2026-45071).
 rode0day/fuzzer-testing
Imagens Docker para testar fuzzers nos corpora Rode0day
 nt2dev/cve-2026-55781-poc
Alocação de memória sem limites no manipulador UFS do NanaZip por meio de um campo `fs_bsize` controlado pelo atacante.
 alainx277/cve-2025-24797
Vulnerabilidade de buffer overflow no Meshtastic - CVE-2025-24797
 therook/audiocaptchabypass-cve-2008-2019
Exploit para CVE-2008-2019 contornando captcha de áudio no Simple Machines Forum 1.1.4 usando distância de Hamming e distância de Levenshtein para…
 manhndd/cve-2019-19204
Estouro de buffer do heap no Oniguruma (função fetch_interval_quantifier)








