
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit

 rfidresearchgroup/proxmark3
Ferramenta de hardware para análise, emulação e testes de penetração de RFID. Suporta protocolos de 125kHz, 13.56MHz (MIFARE, iClass, ISO14443/15693)…
 s0md3v/xsstrike
Scanner XSS mais avançado.
 hahwul/webhackersweapons
⚔️ Armas do Hacker Web / Uma coleção de ferramentas legais usadas por hackers Web. Feliz hacking , Feliz caça a bugs
 brucedevices/firmware
Firmware Predatório para ESP32
 oj/gobuster
Ferramenta de descoberta de Diretório/Arquivo, DNS e VHost escrita em Go
 google/clusterfuzz
Infraestrutura de fuzzing escalável com mecanismos orientados por cobertura (libFuzzer, AFL, Honggfuzz), deduplicação automatizada de crashes,…
 w00t3k/awesome-cellular-hacking
Awesome-Cellular-Hacking
 ntop/ndpi
Kit de Software de Inspeção Profunda de Pacotes Open Source
aflplusplus/aflplusplusAFL++ é um fuzzer de última geração, e #1 em benchmarks. Originalmente era baseado no AFL. Hoje vem com qemu 5.1, cobertura livre de colisões,…
 giskard-ai/giskard-oss
🐢 Biblioteca de código aberto para avaliação e teste de Agentes de LLM
 secfigo/awesome-fuzzing
Uma lista selecionada de recursos de fuzzing (livros, cursos — gratuitos e pagos, vídeos, ferramentas, tutoriais e aplicações vulneráveis para…
 unicorn-engine/unicorn
Framework de emulador de CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 qilingframework/qiling
Um Verdadeiro Framework de Emulação Binária Instrumentável
 idoka/awesome-canbus
:articulated_lorry: Incríveis ferramentas, hardware e recursos de barramento CAN para pesquisadores de segurança cibernética, engenheiros reversos e…
 cea-sec/miasm
Framework de engenharia reversa em Python
 swisskyrepo/ssrfmap
Ferramenta automática de fuzzing e exploração de SSRF
 bo0om/fuzz.txt
Potencialmente ficheiros perigosos
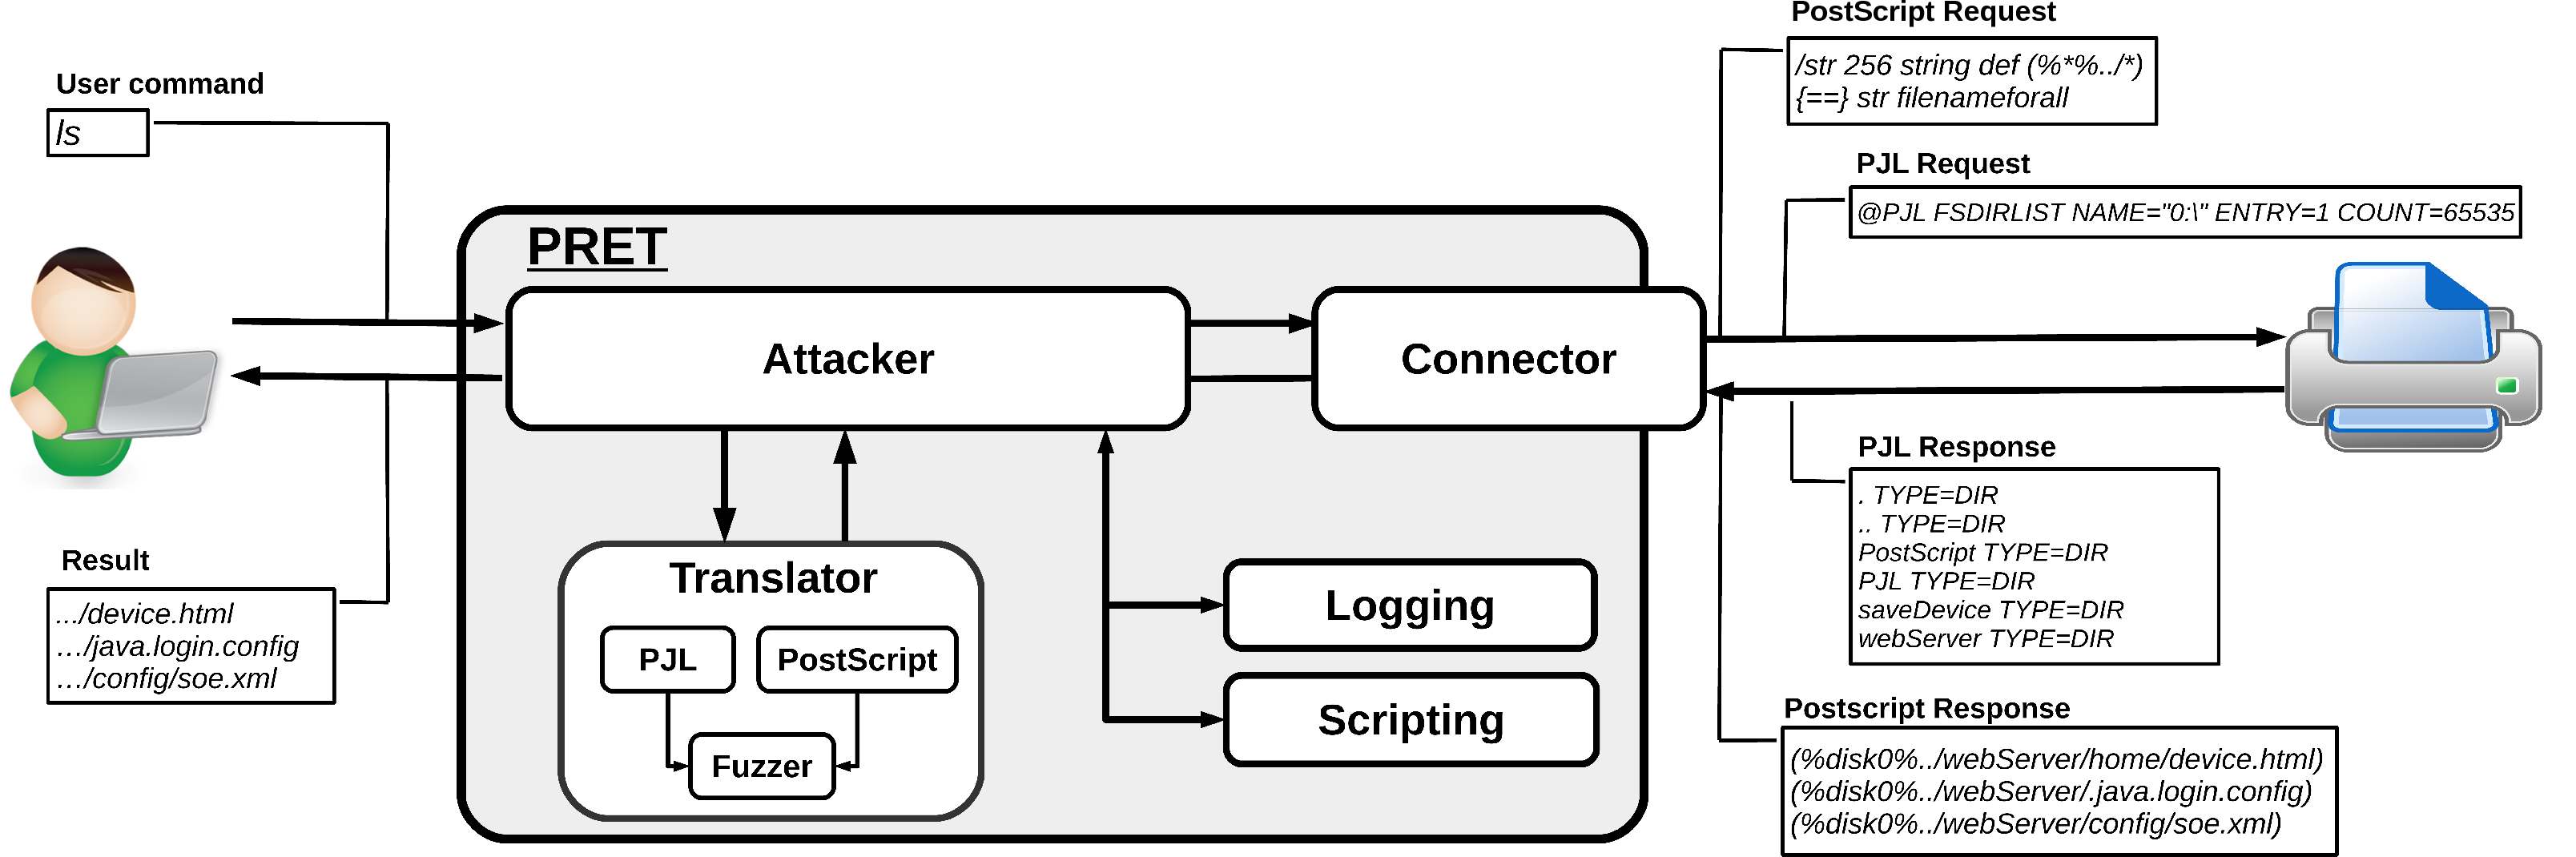 rub-nds/pret
Printer Exploitation Toolkit - A ferramenta que tornou obsoleto o mergulho em lixeiras.






