#1

 seanheelan/anamnesis-release
Estrutura de avaliação para estudar agentes de LLM que geram automaticamente explorações funcionais a partir de relatórios de vulnerabilidade,…
 rub-nds/ws-attacker
WS-Attacker é um framework modular para testes de penetração em serviços web. É desenvolvido pela Cátedra de Segurança de Redes e Dados, Universidade…
 dwisiswant0/ppfuzz
Uma ferramenta rápida para escanear vulnerabilidade de poluição de protótipo no lado do cliente, escrita em Rust. 🦀
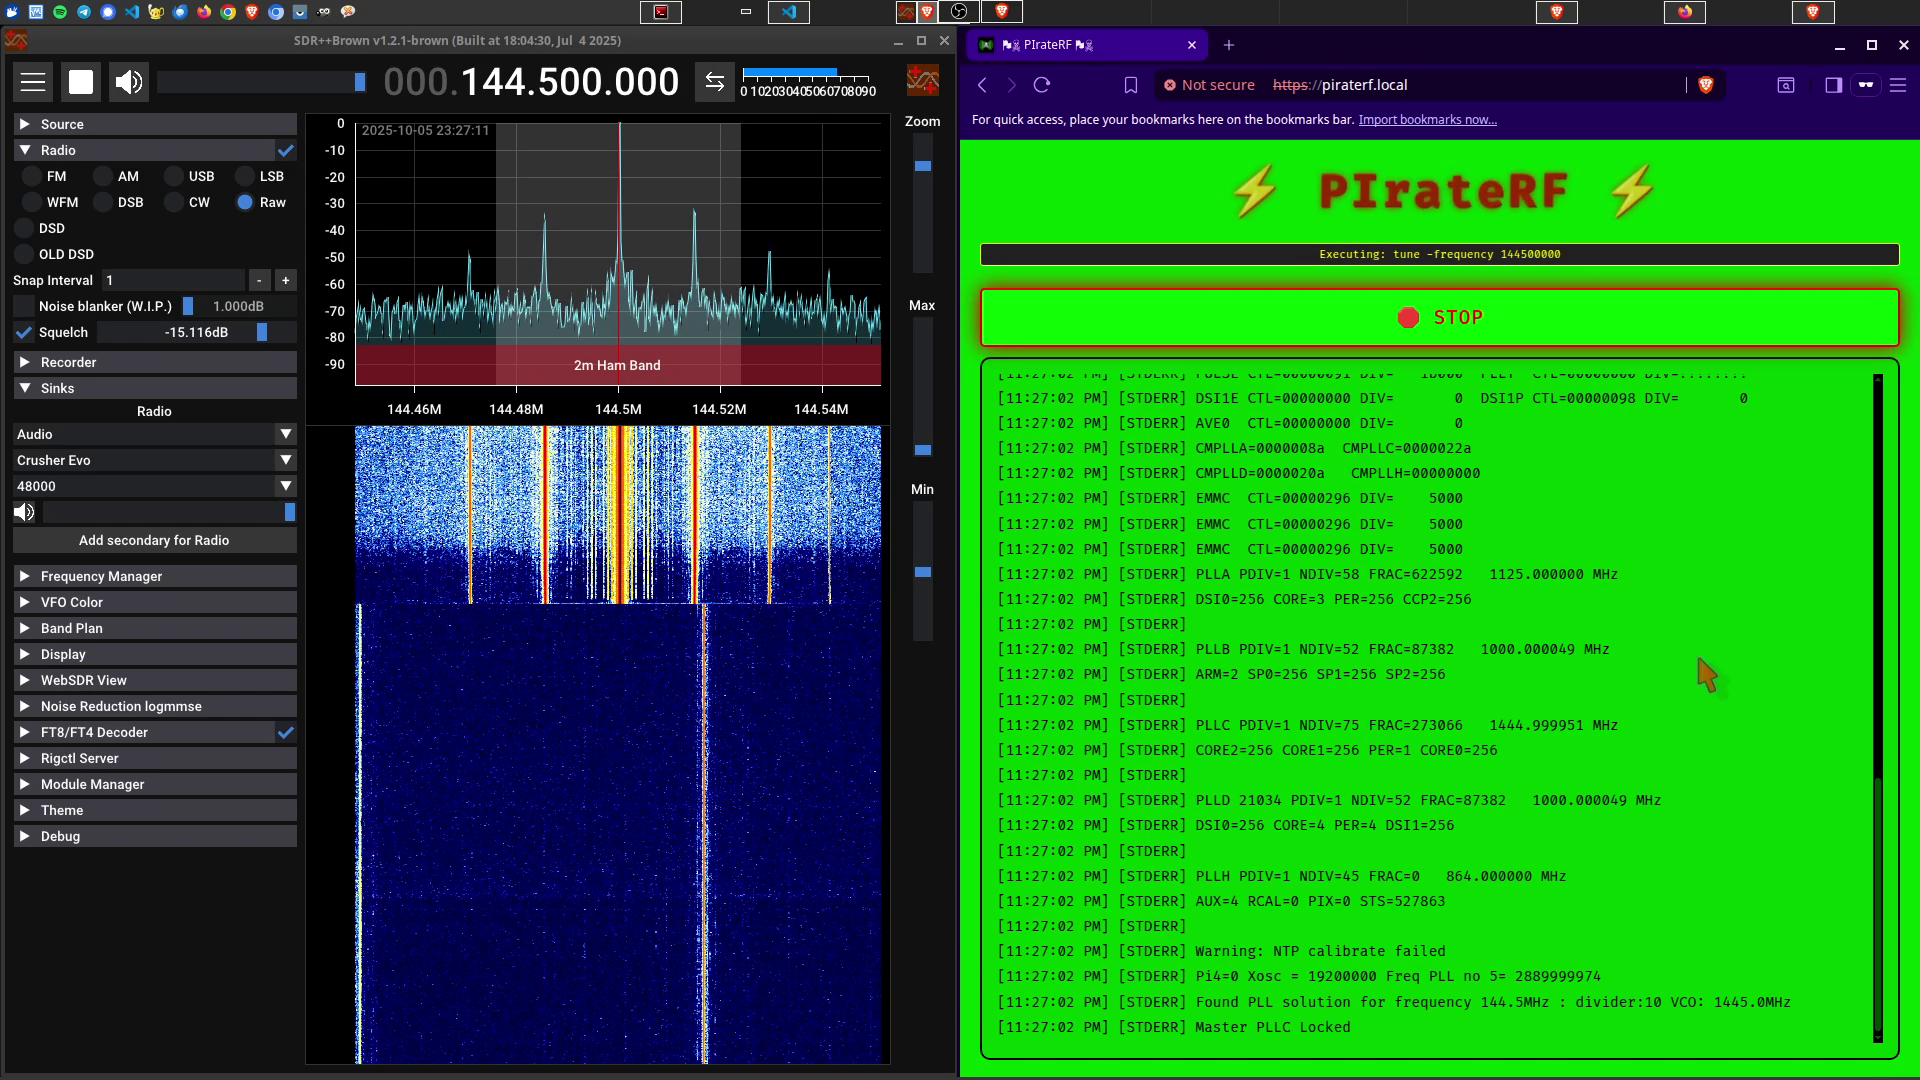 psyb0t/piraterf
PIrateRF transforma seu Raspberry Pi Zero W em um gerador de sinal RF portátil que cria seu próprio hotspot WiFi. Controle tudo, desde transmissões…
 jaeles-project/jaeles-signatures
Assinatura padrão para o Jaeles Scanner
 0xinfection/logmepwn
Um kit de ferramentas de verificação e análise totalmente automatizado, confiável e super-rápido para a vulnerabilidade Log4J RCE CVE-2021-44228.
 skylined/bugid
Detecte, analise e identifique de forma única falhas em aplicativos Windows.
 luisfontes19/xxexploiter
Ferramenta para ajudar a explorar vulnerabilidades XXE
 awslabs/snapchange
Fuzzing leve de um snapshot de memória usando KVM
 hgascon/pulsar
Aprendizado de Protocolo e Fuzzing Stateful
 nccgroup/umap2
Umap2 é a segunda revisão da ferramenta de avaliação de segurança de host USB baseada em Python do NCC Group.
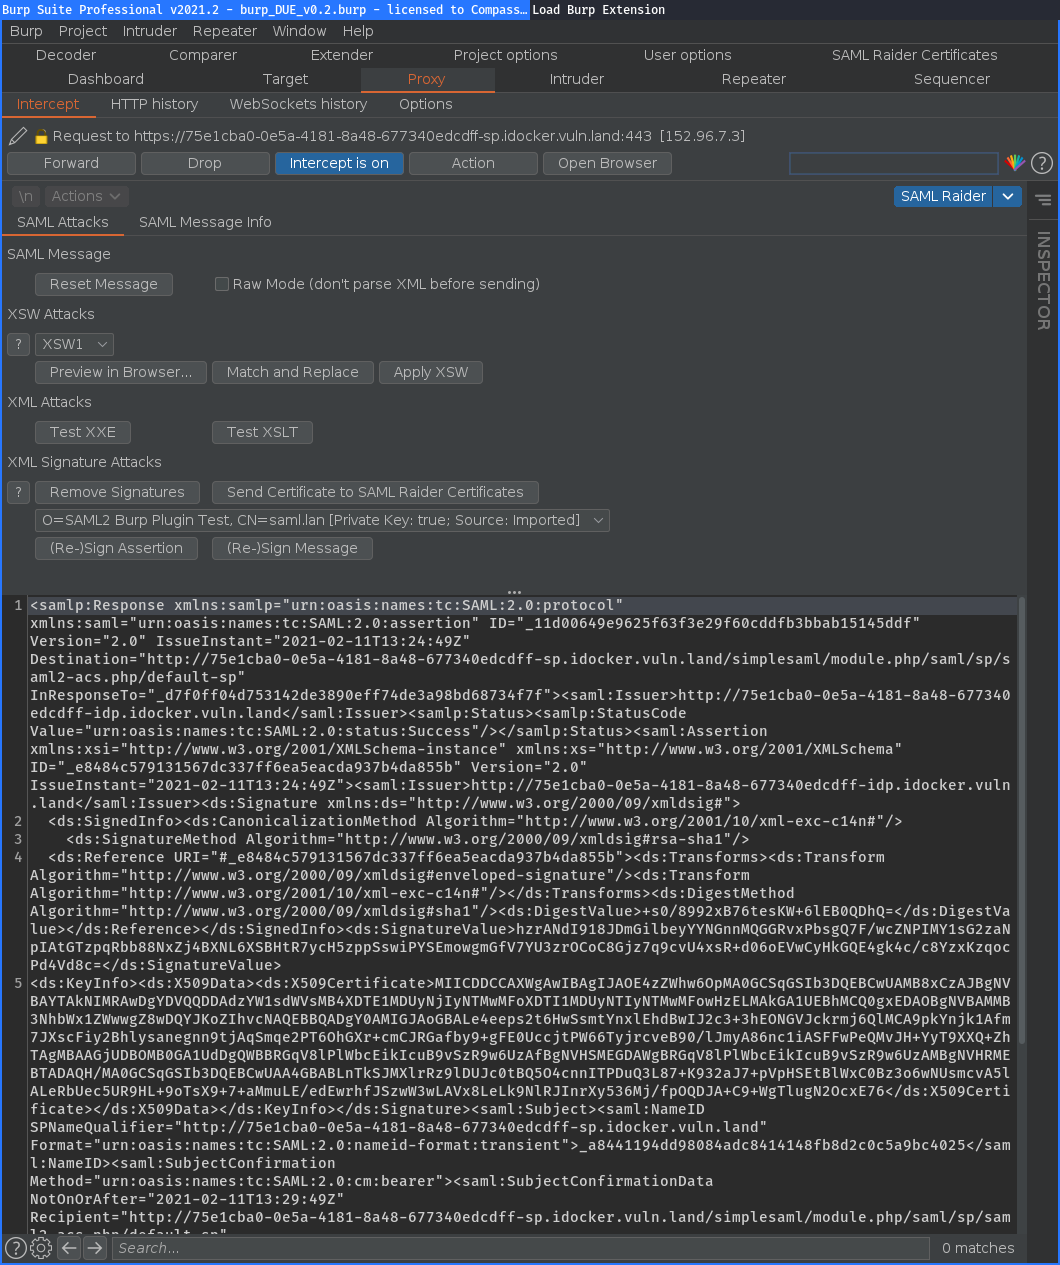 compasssecurity/samlraider
Extensão SAML2 para Burp
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 ya551n3/bug-bounty-wordlists
Coleção curada de wordlists para caça a bug bounty, cobrindo diretórios, subdomínios, parâmetros, nomes de usuário, senhas e payloads de fuzzing web.
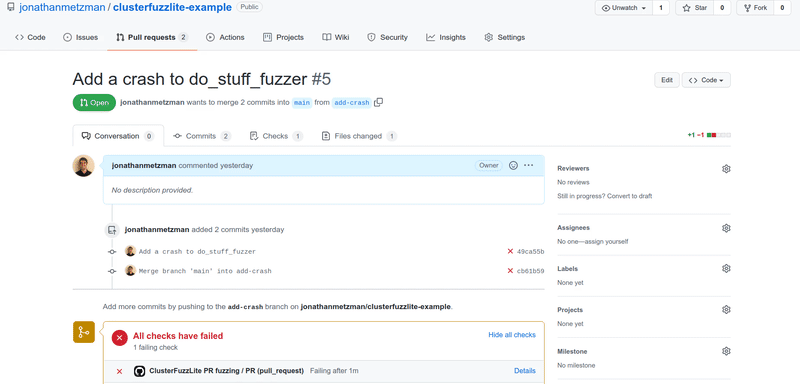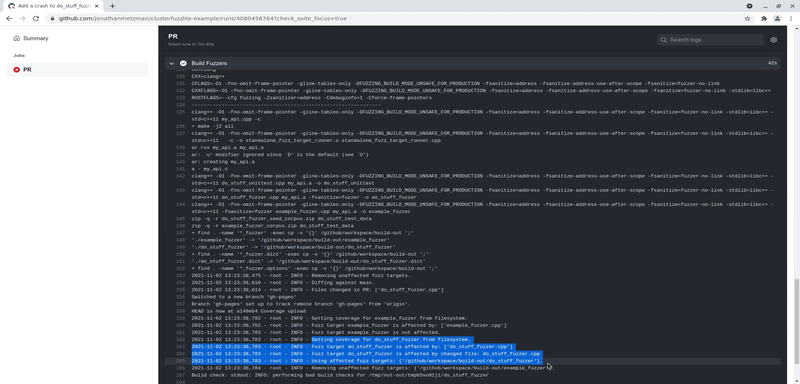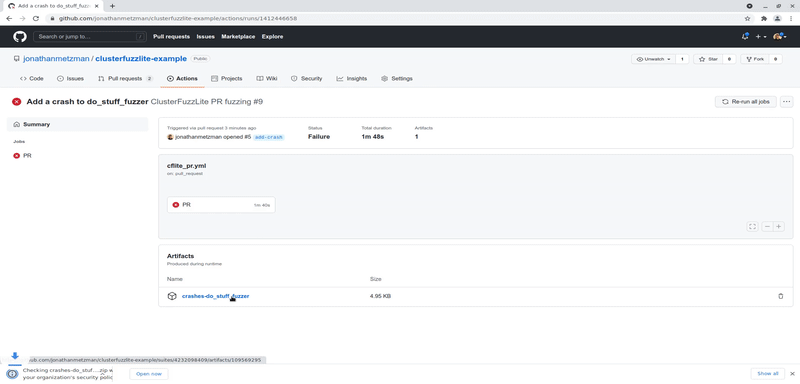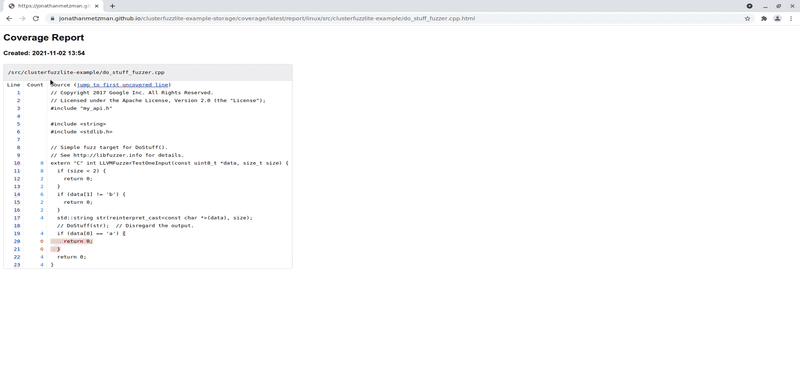 google/clusterfuzzlite
Solução de fuzzing contínuo integrada em fluxos de trabalho de CI para encontrar vulnerabilidades em alterações de código e execuções em lote,…
 dzonerzy/gowapt
Teste de Penetração de Aplicação Web Go
 blackarch/wordlistctl
Baixe, instale e pesquise arquivos de wordlist de sites e peers de torrent.