
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 wildwestcybersecurity/cve-2019-13288
Replicado usando instrumentação do fuzzer afl! Créditos ao antonio-morales.
 spiralbl0ck/cve-2024-24685
Arquivo de crash (Poc para CVE-2024-24685)
 0pepsi/cve-2025-60458
UxPlay versão 1.72 contém uma vulnerabilidade de double free na lógica de tratamento de solicitações RTSP.
 team-atlanta/aixcc-afc-atlantis
Sistema automatizado de raciocínio cibernético que descobre e analisa vulnerabilidades de software por meio de fuzzing, análise binária e raciocínio…
 zeusbox/cve-2021-21017
Exploit de prova de conceito para confusão de tipo no Adobe Reader levando a estouro de heap, com análise detalhada da causa raiz e orientação de…
 hacefresko/cve-2025-40634
Exploit para estouro de buffer baseado em pilha encontrado no binário conn-indicator no roteador TP-Link Archer AX50
 szymonh/inspector-gadget
CVE-2021-39685 Descrição e exploit de exemplo para vulnerabilidade de estouro do USB Gadget do Linux
 prikalel/django-xss-example
Este repositório reproduz ataque XSS no django 4.0.1 (ver CVE-2022-22818)
 muzalam/ffmpeg-exploit
FFMPEG heap overflow exploit CVE-2016-10190
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
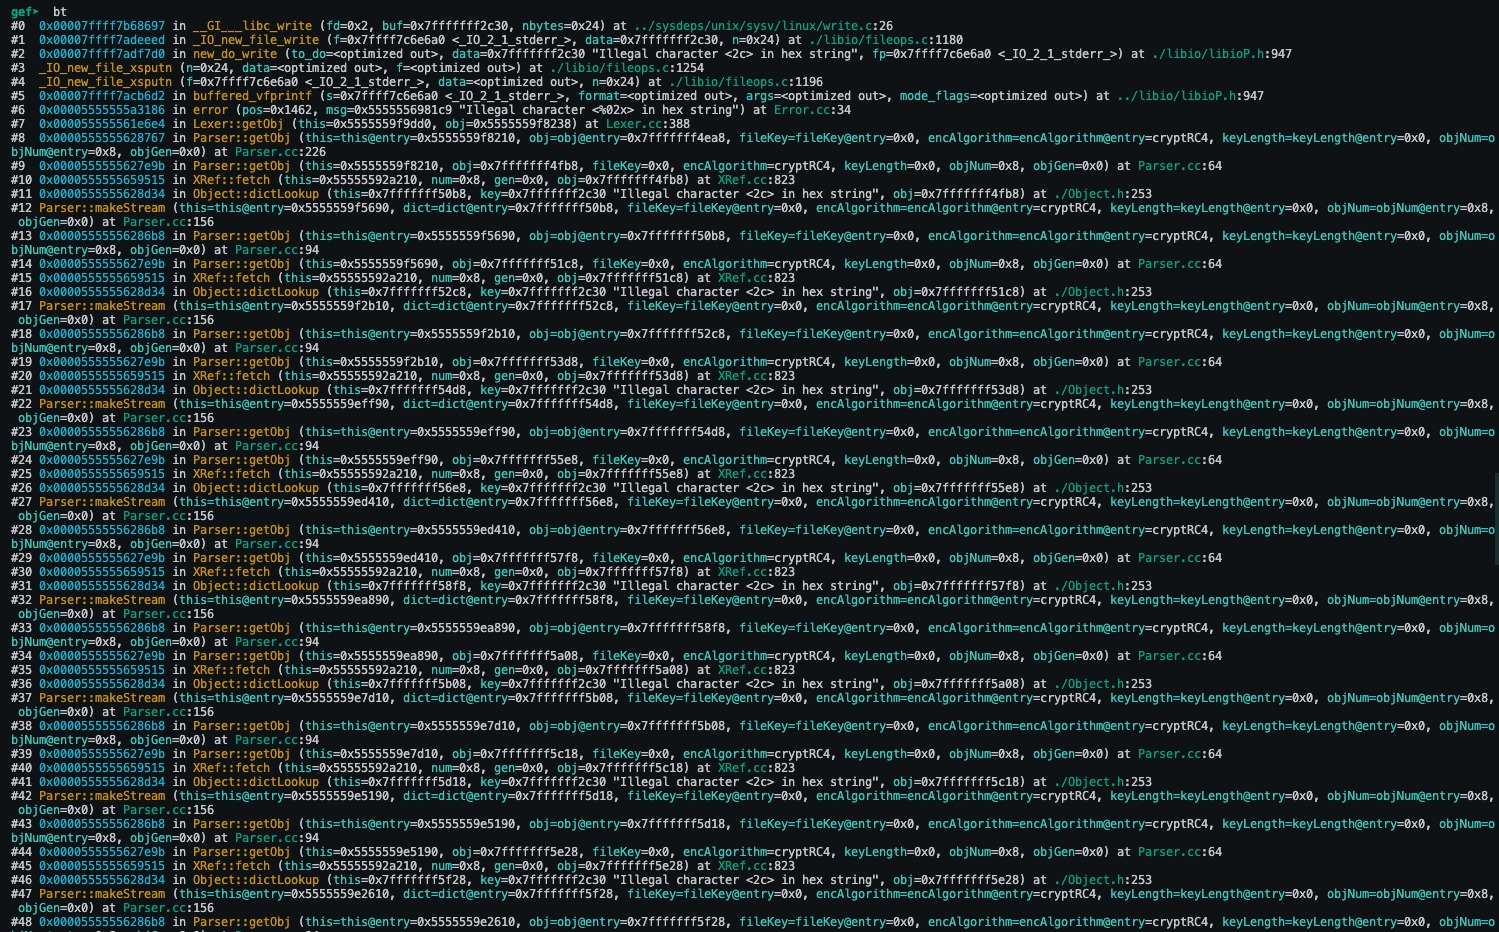 fineas/cve-2019-13288-poc
Exploit de prova de conceito para CVE-2019-13288, demonstrando negação de serviço por recursão infinita no Xpdf 4.01.01 via um arquivo PDF malicioso.
 hasan-khalil/cve-2020-6514
Exploit para CVE-2020-6514 visando corrupção de memória SCTP do WebRTC em aplicações Android. Usa Frida para interceptar funções nativas e alterar…
 halcy0nic/cve-2022-34913
Prova de conceito para CVE-2022-34913
 crackercat/cve-2023-4863-
Disparando a famosa vulnerabilidade 0day do libweb com libfuzzer
 ysaxon/cve-2023-29929
Prova de conceito para um buffer overflow crítico no tratamento de DNS do Kemp LoadMaster, causando negação de serviço remota via solicitações DNS…
 tronciuvlad/cve-2024-26475
Um problema no radare2 do radareorg v.0.9.7 até v.5.8.6, corrigido na v.5.8.8, permite que um invasor local cause uma negação de serviço por meio da…
 spiralbl0ck/cve-2024-24686
Arquivo de Crash (PoC para CVE-2024-24686)
 christbowel/cve-2026-56111
Exploit de prova de conceito para CVE-2026-56111, uma escrita fora dos limites no M421 G-code handler do Marlin Firmware, demonstrando corrupção de…








