
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit

 neo23x0/signature-base
Banco de dados de assinaturas YARA e IOCs para meus scanners e ferramentas
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 yogsec/hacking-tools
A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…
 ssrajadh/sentrysearch
Semantic search over videos using Gemini Embedding 2 or Qwen3-VL.
 idescriptor/idescriptor
ferramenta de gerenciamento de idevice de código aberto, gratuita e com foco em privacidade, escrita em Rust e Qt
 withsecureopensource/chainsaw
Pesquise e investigue rapidamente através de artefactos forenses do Windows
 yamato-security/hayabusa
Ferramenta multithread de geração de linha do tempo forense de logs de eventos do Windows e caça a ameaças com suporte completo a regras Sigma,…
 cisagov/malcolm
Suíte containerizada de análise de tráfego de rede que ingere PCAP, logs do Zeek e alertas do Suricata para normalização, enriquecimento e correlação…
 hasherezade/pe-bear
Ferramenta de engenharia reversa de Portable Executable com GUI amigável
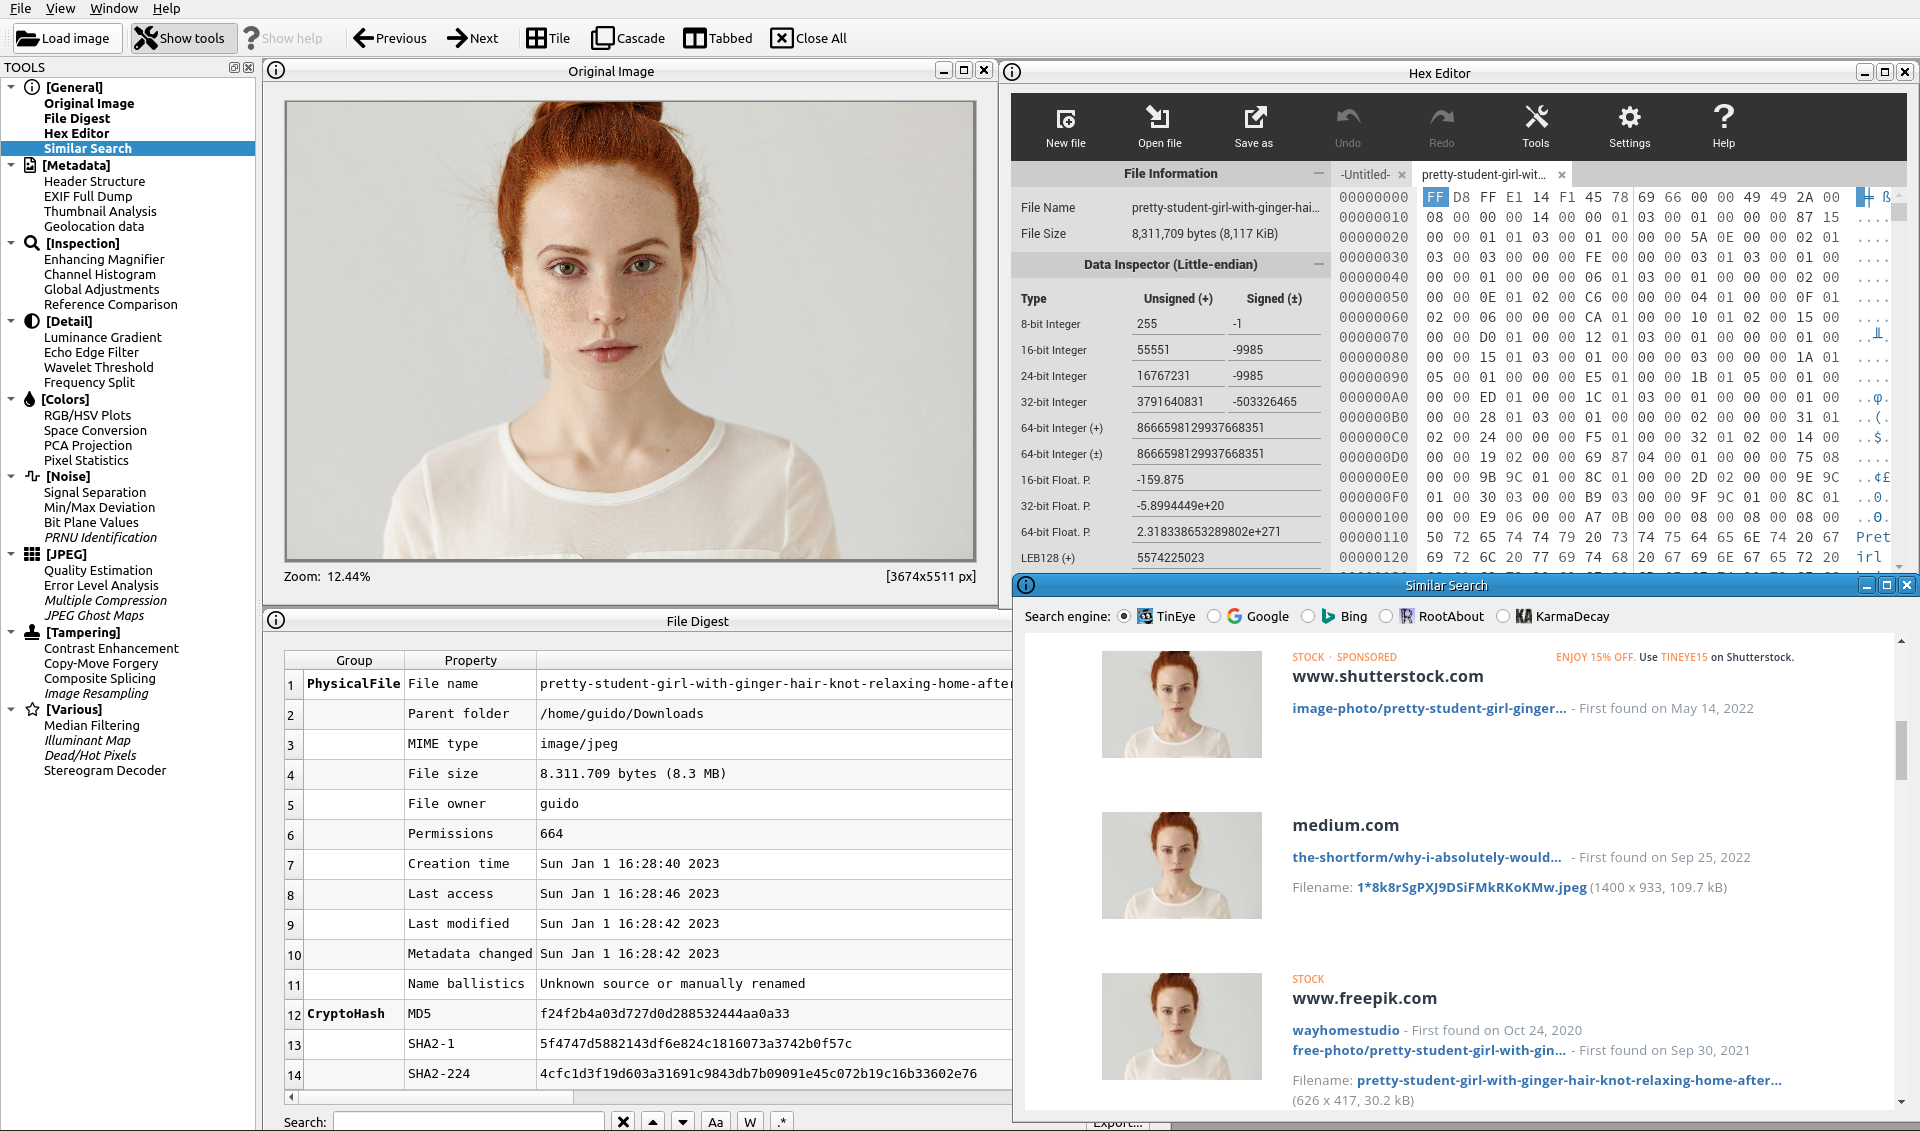 guidobartoli/sherloq
Um conjunto de ferramentas forenses de imagem digital de código aberto
 log2timeline/plaso
Mecanismo de forense digital que analisa logs, arquivos e artefatos do sistema para construir super timelines, permitindo a correlação cronológica de…
 usarmyresearchlab/dshell
Dshell é um framework de análise forense de rede.
 b16f00t/whapa
Kit de ferramentas forenses gráfico para análise, descriptografia e extração de dados do WhatsApp de dispositivos Android e iOS, incluindo backups do…
 fuzzysecurity/powershell-suite
Minhas reflexões com PowerShell
 erocarrera/pefile
pefile é um módulo Python para ler e trabalhar com arquivos PE (Portable Executable).
sleuthkit/autopsyAutopsy® é uma plataforma de forense digital e interface gráfica para The Sleuth Kit® e outras ferramentas de forense digital. Pode ser usada por…
 yeti-platform/yeti
Sua Inteligência de Ameaças Diária
 rabbitstack/fibratus
Sensor de segurança para detecção e proteção contra ameaças em tempo real







