
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit
 onsec-fr/cve-2019-19781-forensic
Script forense automatizado para caça de cve-2019-19781
 bluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770
Kit de detecção, avaliação e remediação automatizados para SharePoint CVE-2025-53770 (CVSS 9.8). Inclui scripts PowerShell para verificar status de…
 exptechtw/cve-2025-66478
Análise de logs de ataque do mundo real do CVE-2025-66478 (Next.js Server Actions RCE) com amostras de malware, rastreamento de IP do atacante e…
 jordelmir/elysium-vanguard-sentinel-audit
A edição oficial Sentinel v7.11 - Suite de Detecção de Hipervisor e Auditoria de Memória do Kernel para o Honor Magic V2. Investigando CVE-2025-38352…
 mithileshan/soc-investigation-lab
Investigação SOC ponta a ponta: kill chain CVE-2011-2523, correlação de logs de múltiplas fontes, relatório de incidente — MITRE ATT&CK T1190
 jeremyrsellars/cve-2021-44228_scanner
Visa encontrar JndiLookup.class em quase qualquer diretório ou arquivo zip, jar, ear, war, mesmo profundamente aninhado.
 gmh5225/malwaredb
Coleção curada de 961 famílias de malware (1,36 GB) em arquivos ZIP protegidos por senha, organizados por família e tipo para análise e pesquisa.
 gmh5225/maldec-edr
Solução de detecção e resposta em endpoints Unix usando mecanismos em nível de kernel para detectar anomalias e ataques de malware em tempo real.
 alvin-tosh/malware-exhibit
🚀🚀 Esta é uma 🎇🔥 Coleção de Malware do MUNDO REAL🔥 🎇 compilada e analisada por pesquisadores🔥 para entender mais sobre ameaças de malware😈,…
 anssi-fr/bmc-tools
Analisador de cache de bitmap do RDP
 anssi-fr/dfir-o365rc
Módulo PowerShell para coleta de logs do Office 365 e Azure
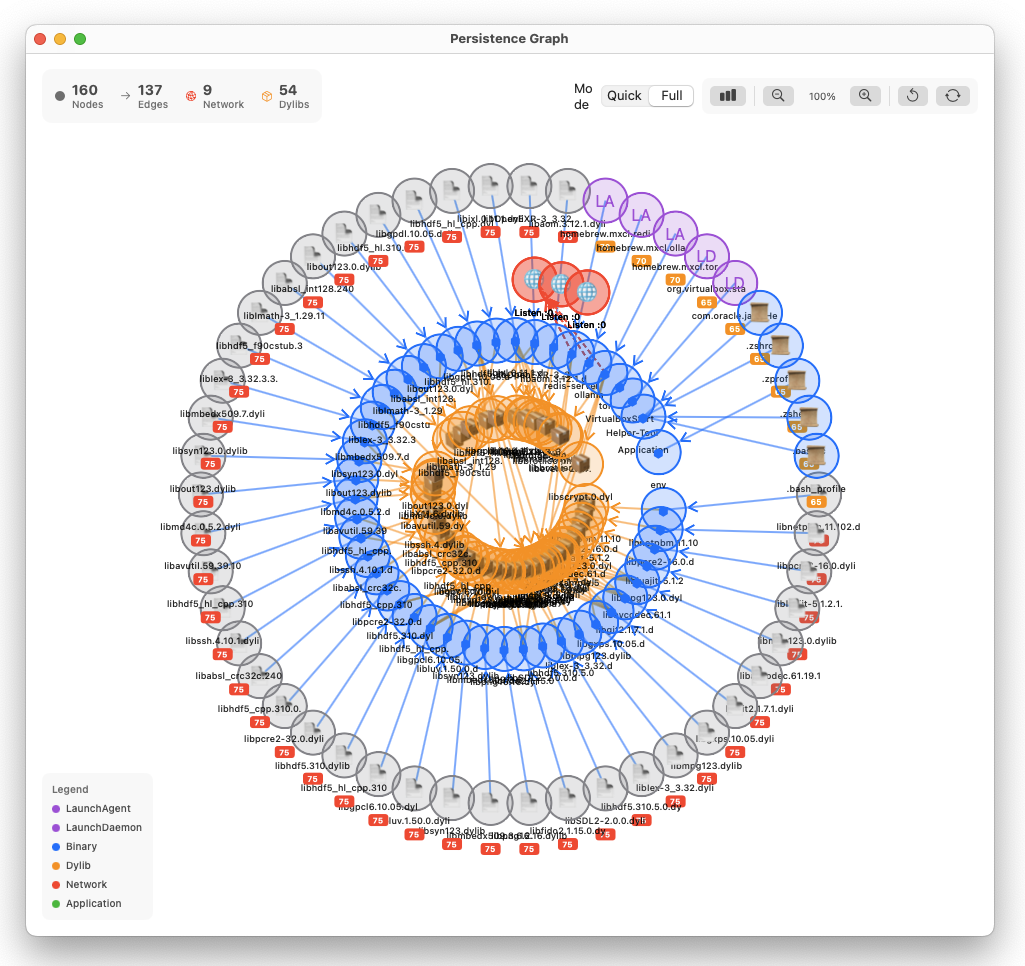 pinperepette/macpersistencechecker
Scanner de mecanismos de persistência do macOS com verificação de assinatura de código e rastreamento de linha do tempo.
 forrest-orr/artifacts-kit
Kit gerador de artefatos de memória em modo de usuário pseudo-malicioso projetado para imitar facilmente as pegadas deixadas por malware real em um…
 kd8bny/limeaide
Uma aplicação Python projetada para despejar remotamente a RAM de um cliente Linux e criar um perfil de volatilidade para análise posterior em seu…
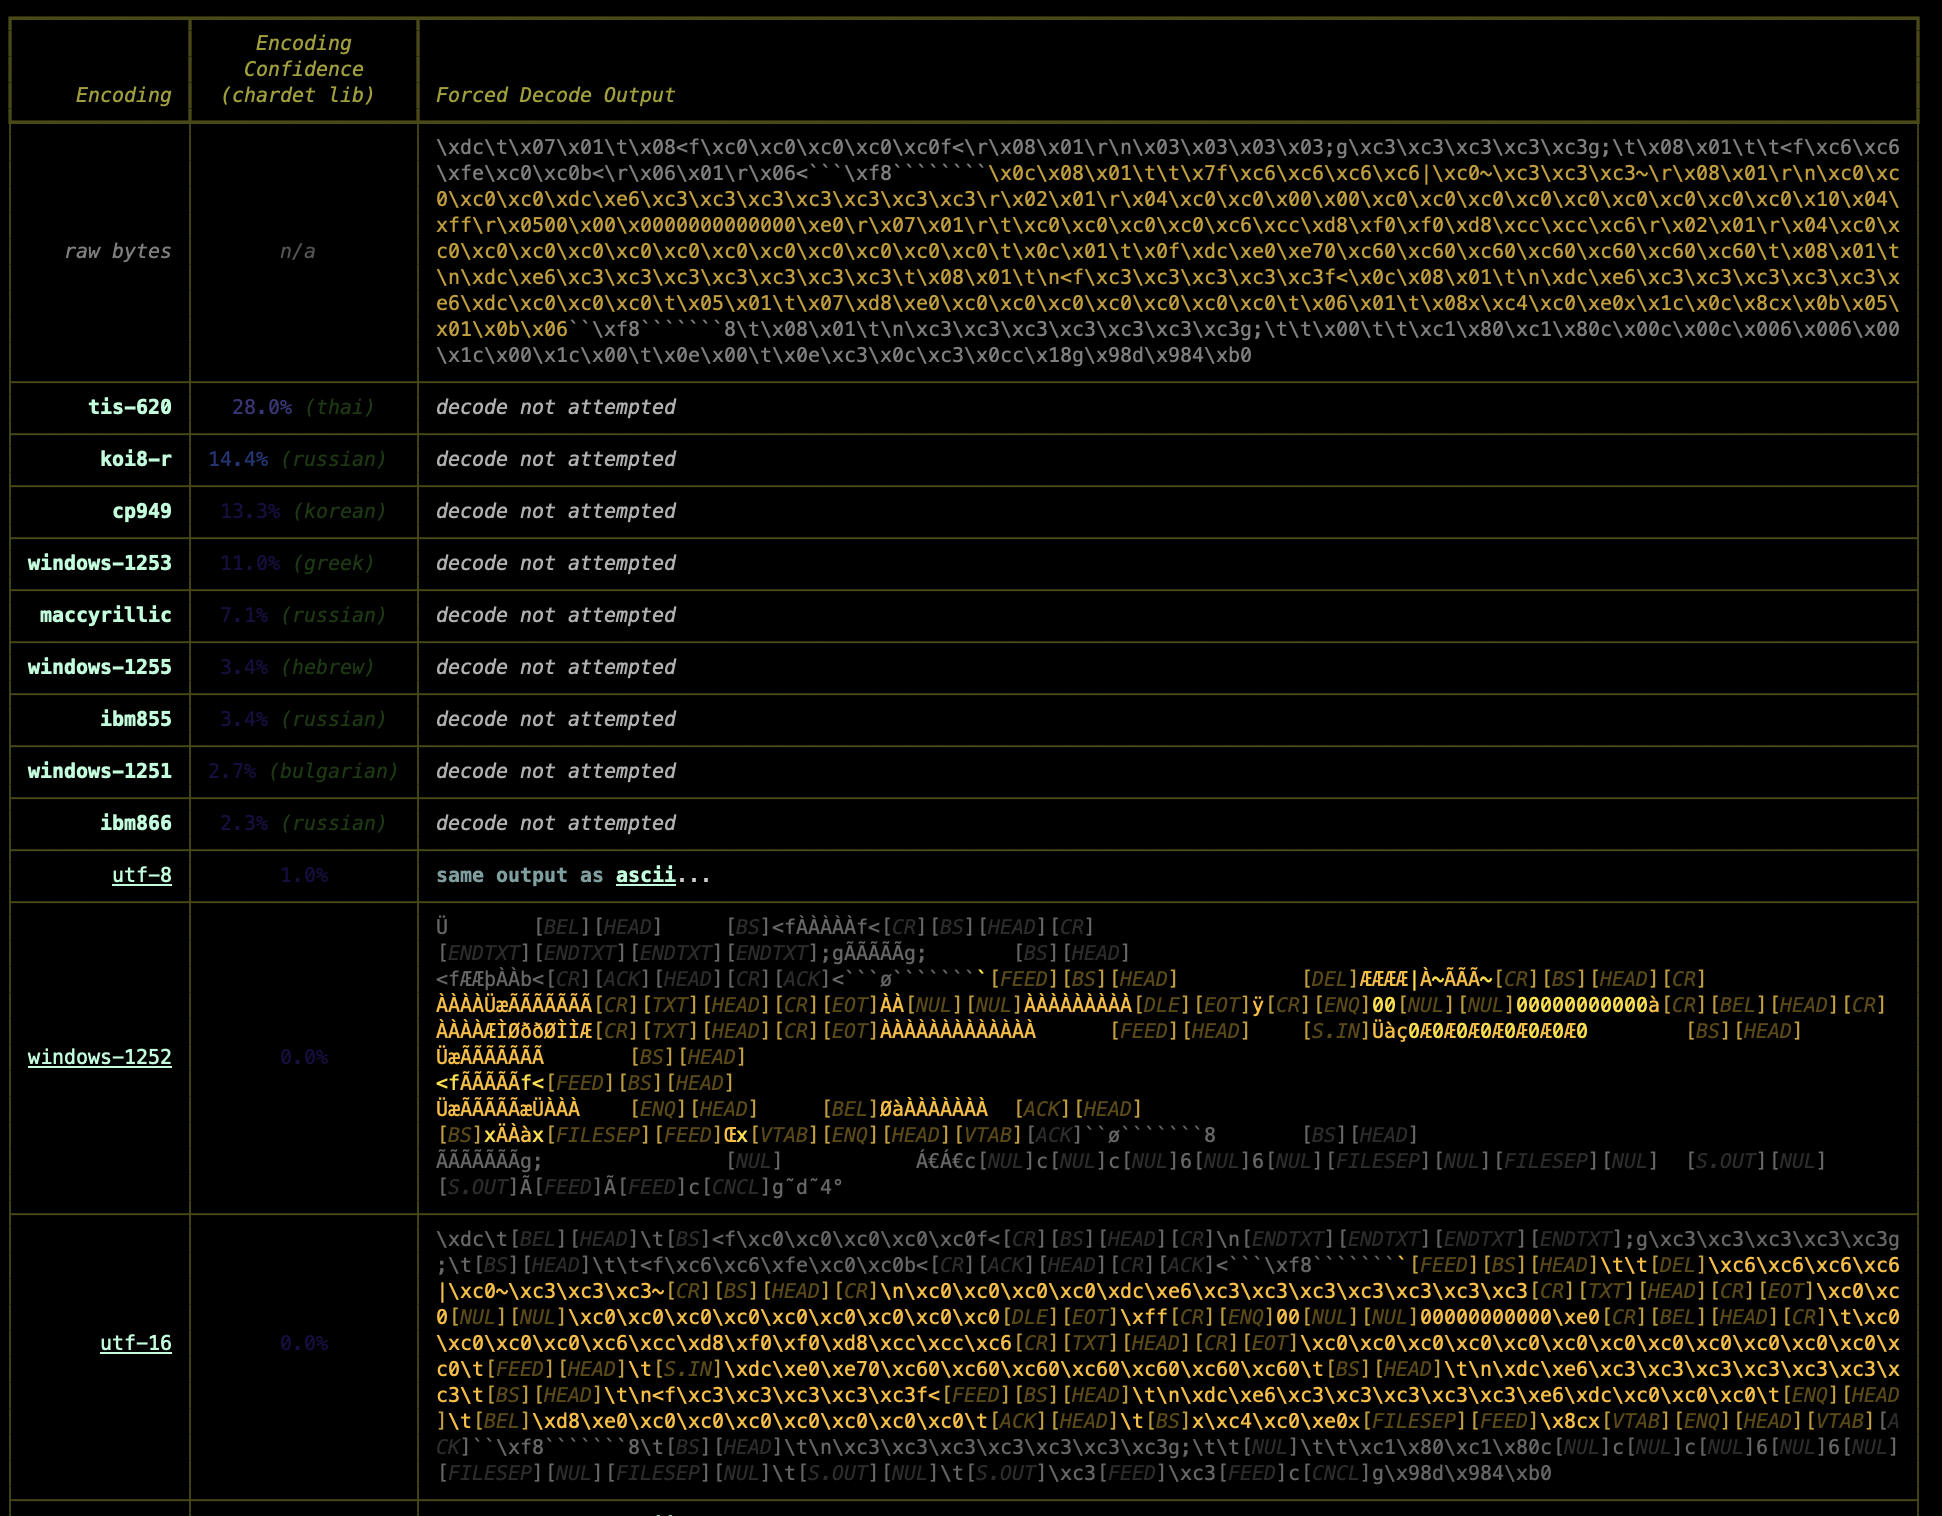 michelcrypt4d4mus/yaralyzer
Inspecione visualmente e force a decodificação de correspondências YARA e regex encontradas em dados binários e de texto com cores. Muitas cores.
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
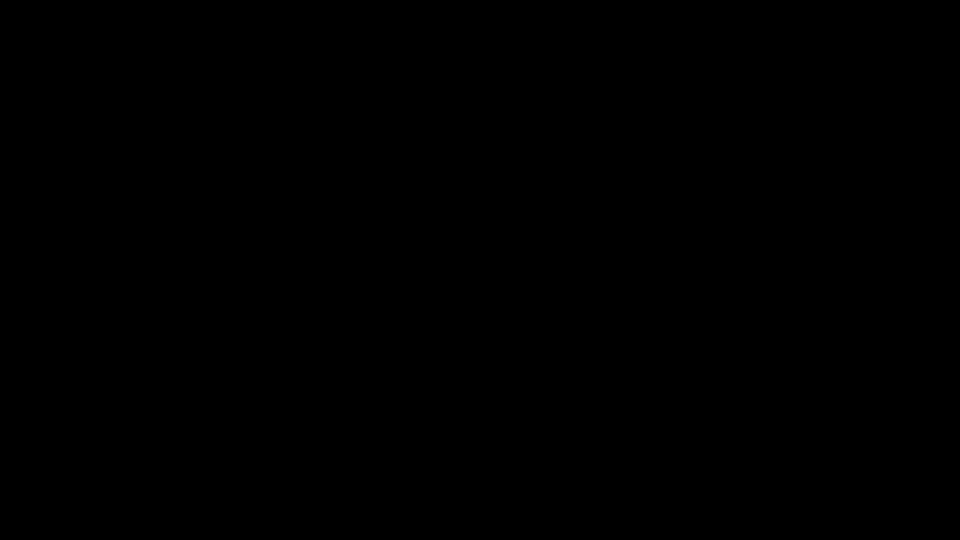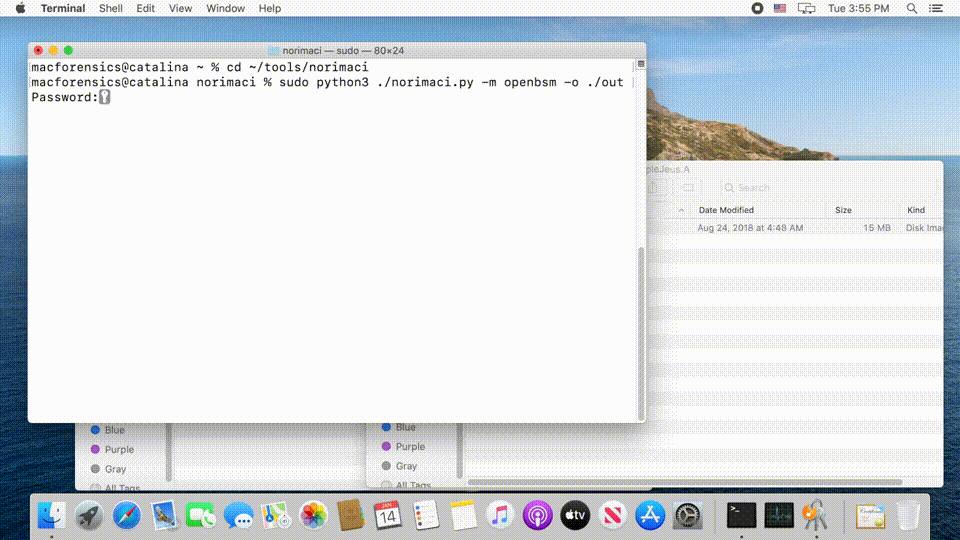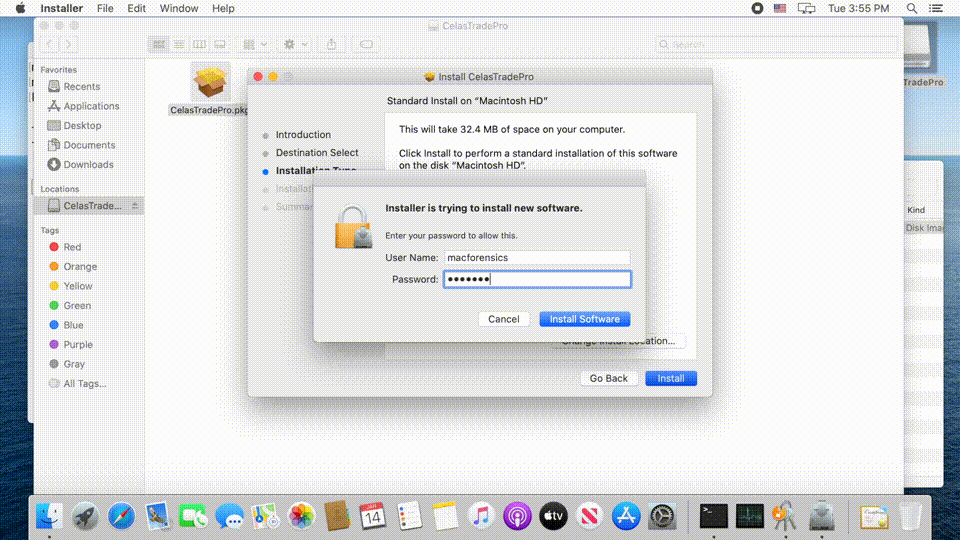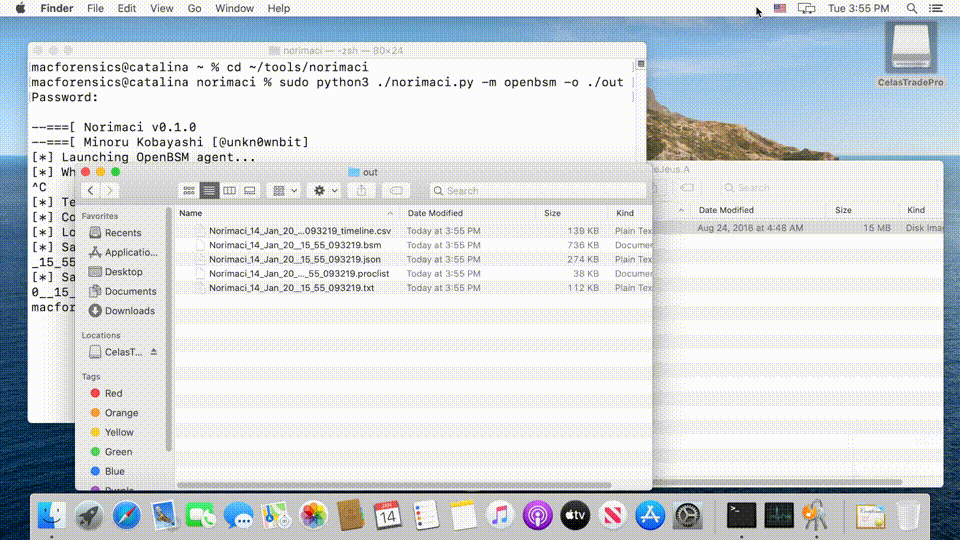 mnrkbys/norimaci
Sandbox leve de análise de malware macOS que monitora a atividade do sistema via OpenBSM ou Monitor.app, gerando relatórios detalhados e linhas do…
 sh1n0g1/z9
Detecta artefatos de malware baseados em PowerShell a partir de logs de eventos e realiza análise estática em scripts PowerShell para identificar…








