
 #1
Ferramentas de extração de firmware, descompactação, emulação, descoberta de vulnerabilidades e análise binária.
Recomendado pelo Kitploit
 starseed12345/queststack
Desbloqueie o bootloader do Meta Quest 1 e obtenha acesso root usando GhostLock + CVE-2021-1931.
 owasp/owasp-istg
O Guia de Testes de Segurança IoT (ISTG) fornece uma metodologia abrangente para testes de penetração no campo da IoT, oferecendo flexibilidade para…
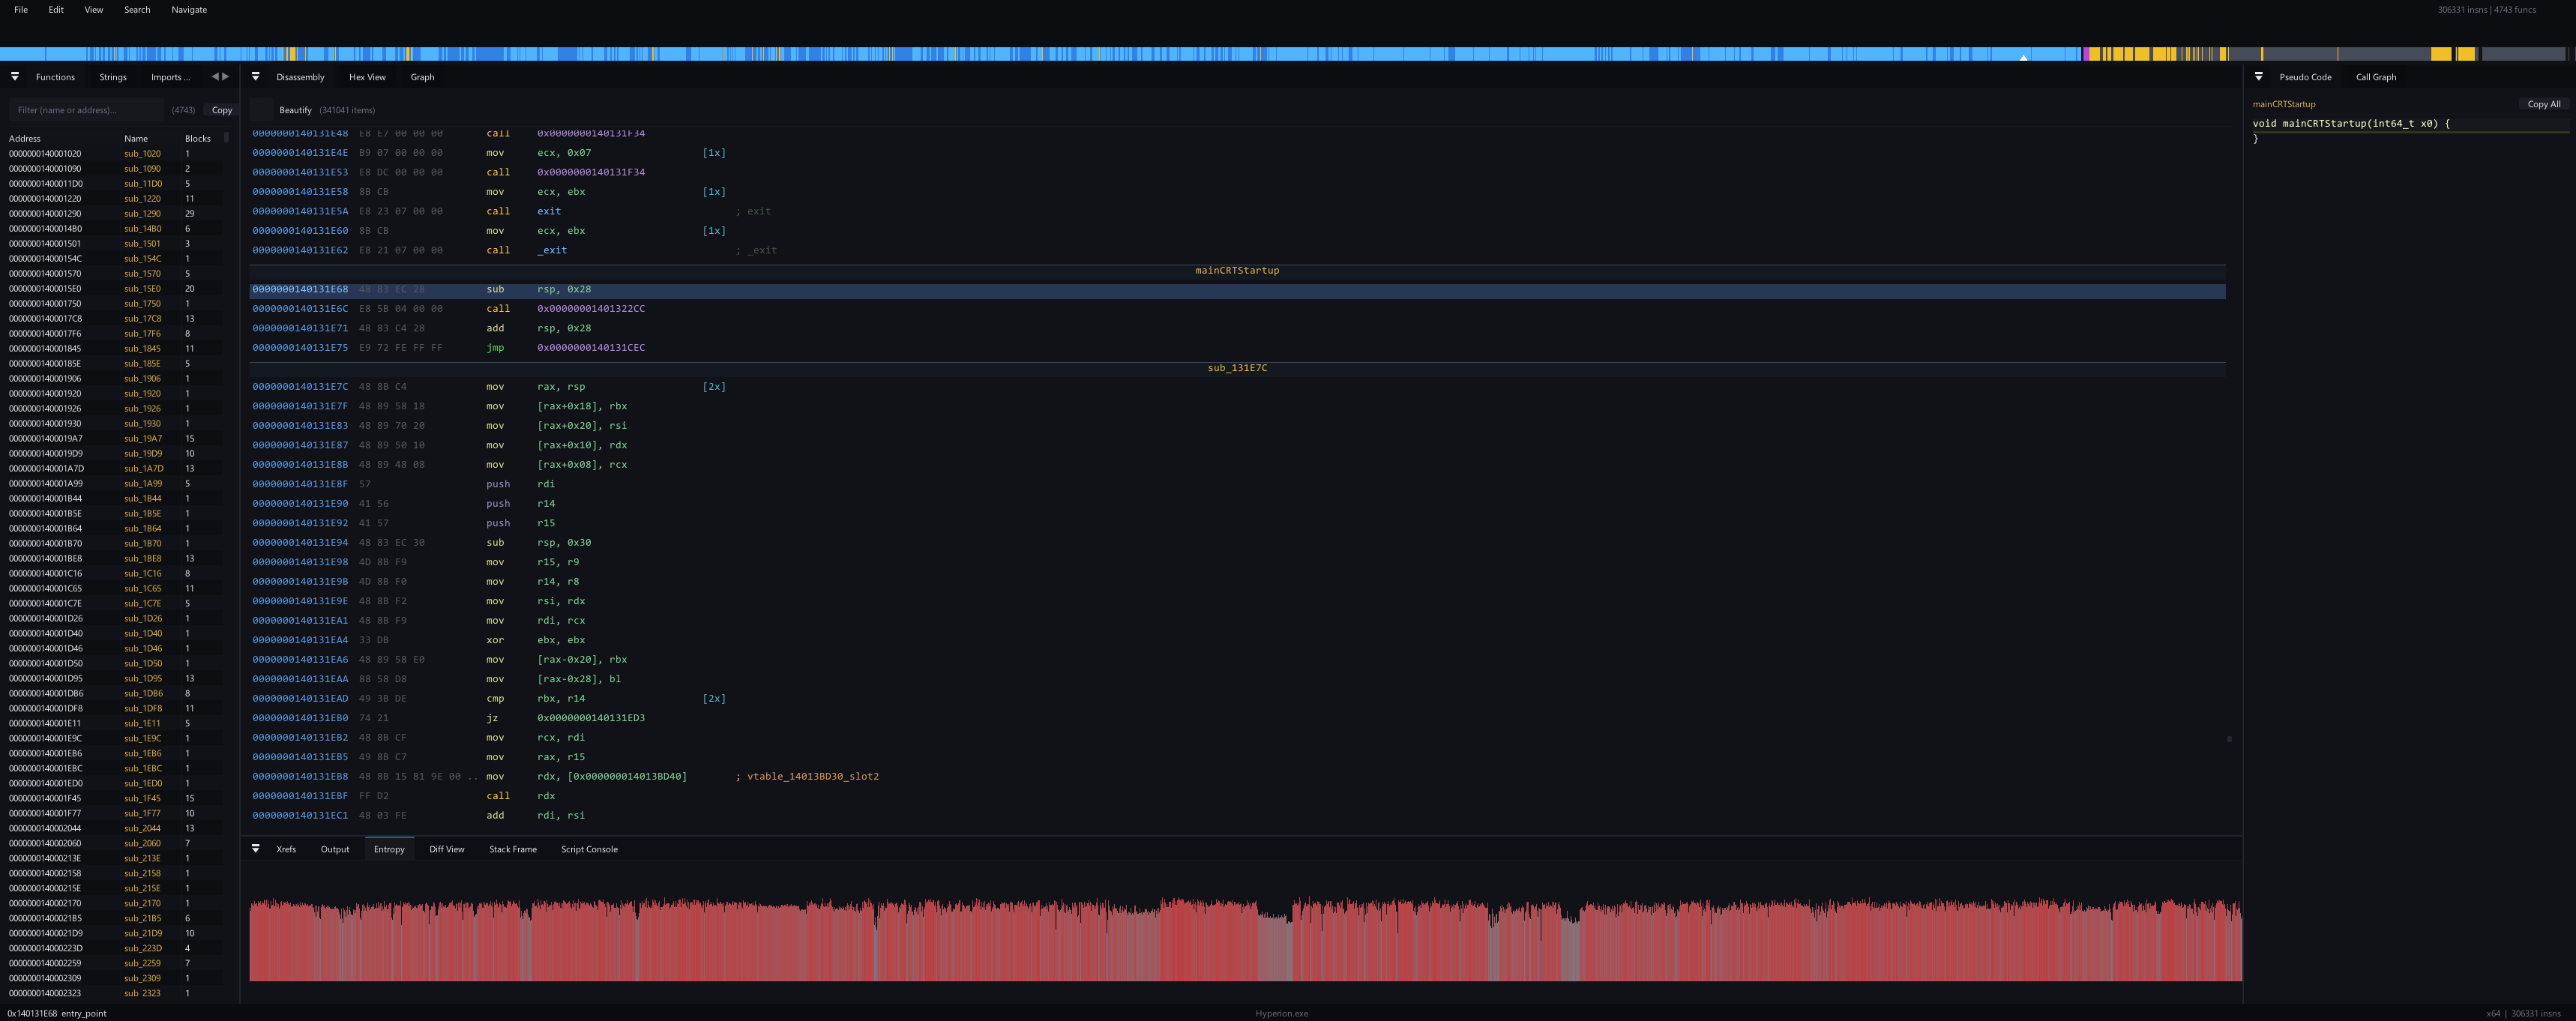 sidenai/hyperion-disassembler
Disassembler e decompilador nativo multiarquitetura - PE/ELF/Mach-O, x86/x64/ARM64, scripts em Lua, recuperação de RTTI
 cmu-sei/kaiju
CERT Kaiju é uma extensão de framework de análise binária para o conjunto de ferramentas de engenharia reversa de software Ghidra. Este repositório é…
 bishopfox/forticrack
Descriptografar imagens de firmware FortiOS Fortienet criptografadas
 gdbinit/efiswissknife
Plugin do IDA para aprimorar a engenharia reversa de binários (U)EFI com análise em lote, banco de dados de GUIDs e estatísticas de uso de serviços…
 arthastang/iot-implant-toolkit
Kit de ferramentas para ataque de implantação em dispositivos IoT
 icicle-emu/icicle
Fuzzer baseado em emulação para firmware MSP430 que encontra e analisa bugs de corrupção de memória com relatórios de crash detalhados e entradas…
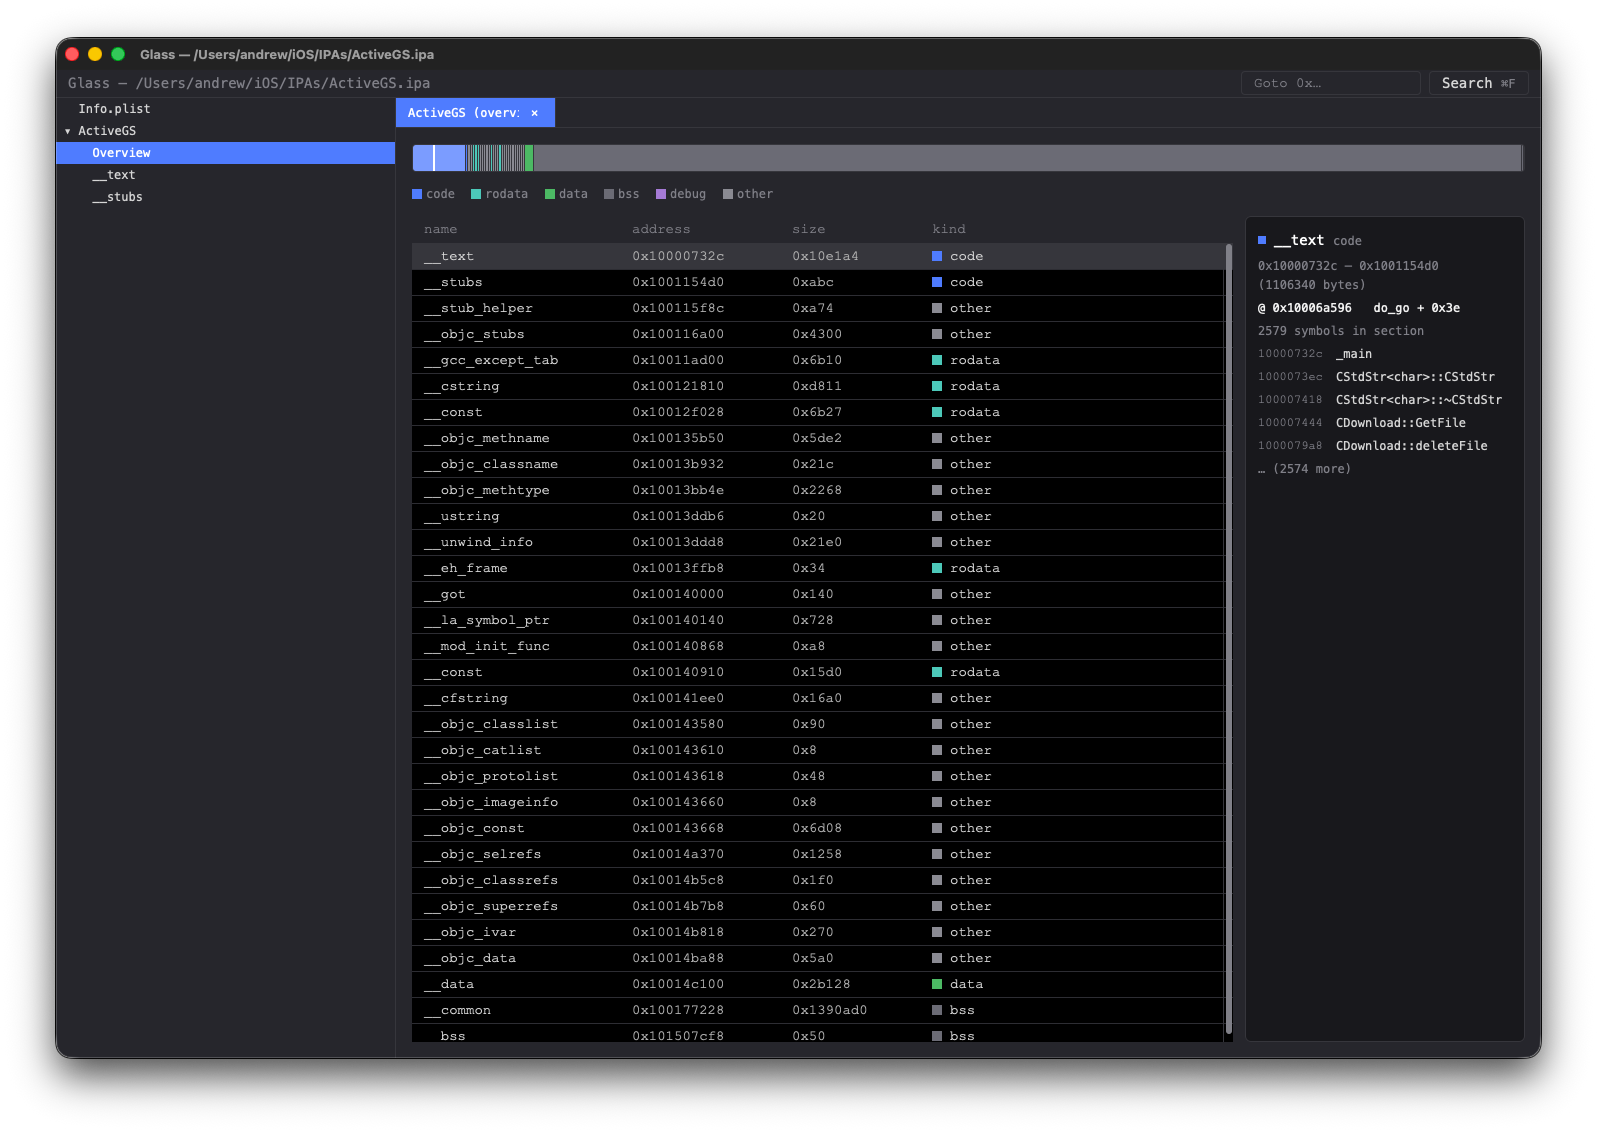 azw413/glass
Glass - uma alternativa rápida e gratuita ao IDA Pro
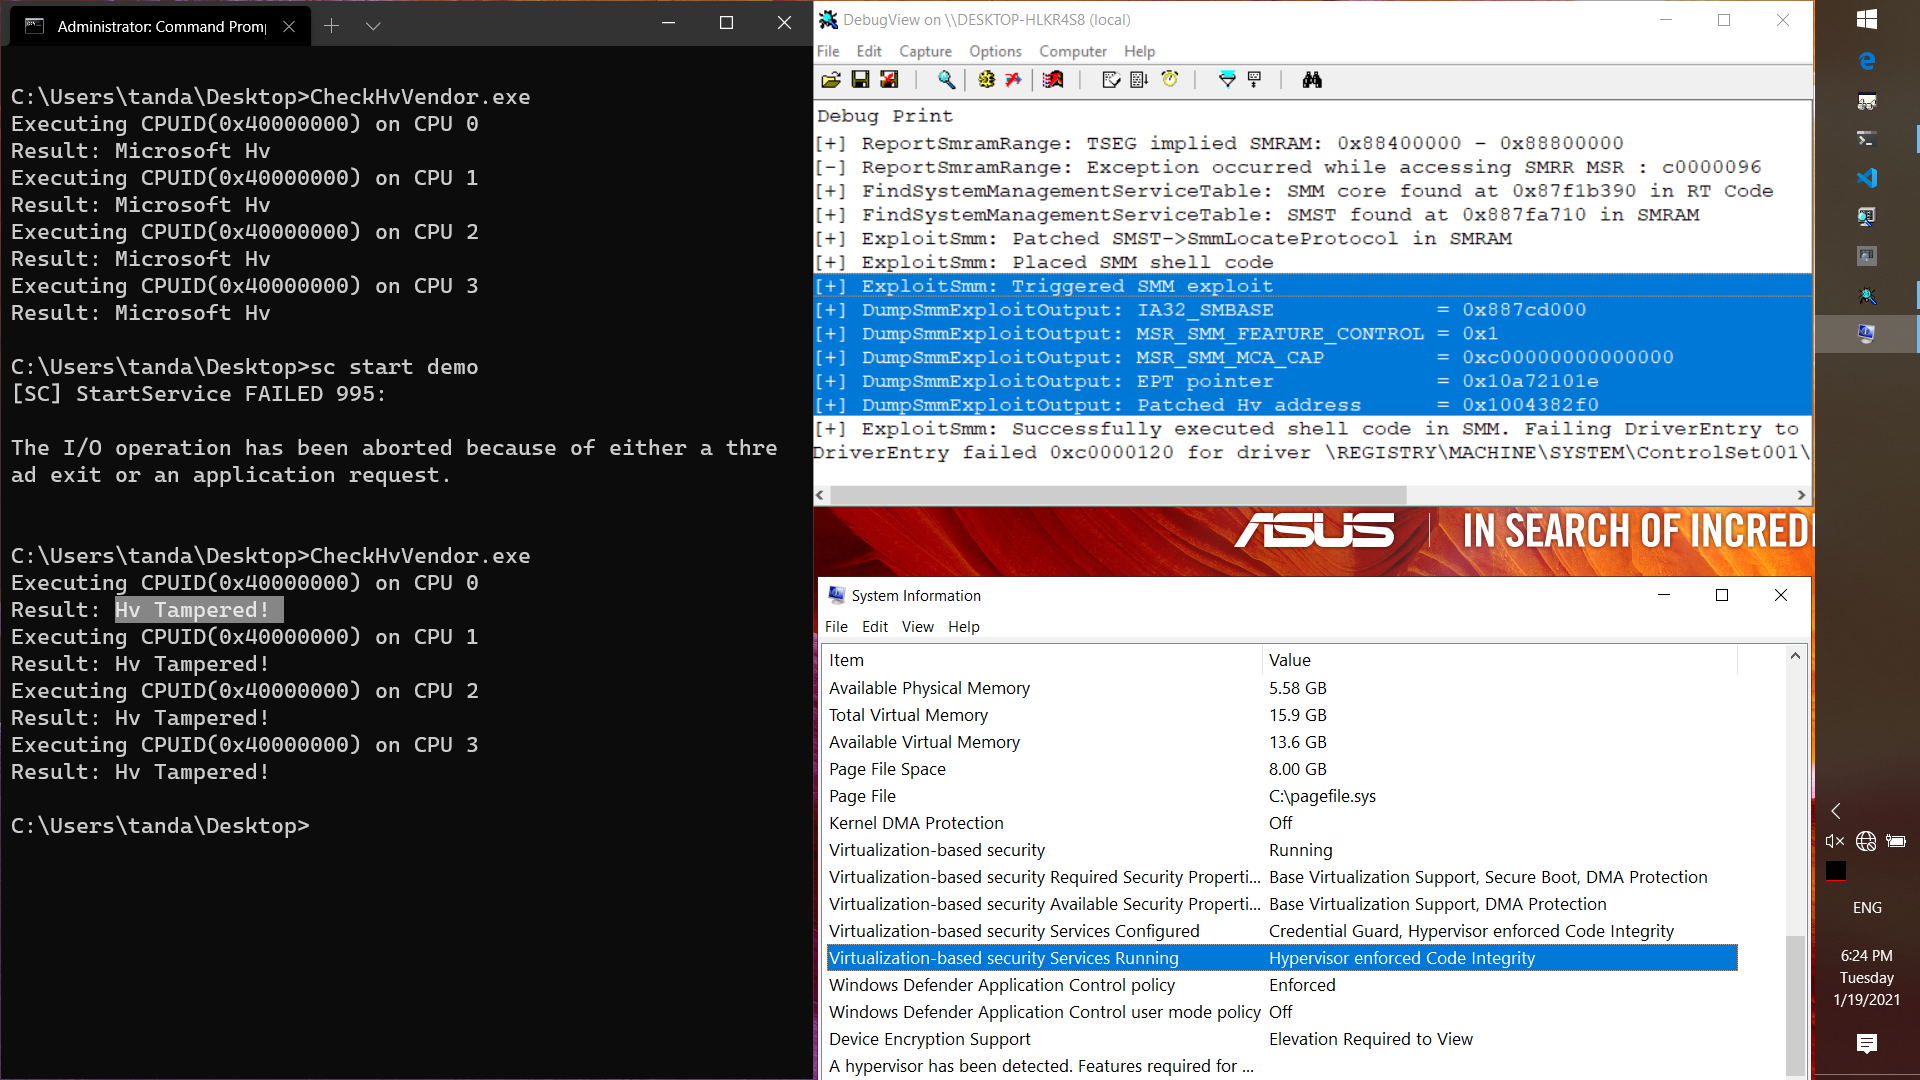 tandasat/smmexploit
O relatório e o exploit do CVE-2021-26943, a vulnerabilidade de escalonamento de privilégios local de kernel para SMM no ASUS UX360CA BIOS versão 303.
 scriptingxss/iotgoat
IoTGoat é um firmware deliberadamente inseguro baseado no OpenWrt.
 nccgroup/asafw
Conjunto de scripts para lidar com firmware do Cisco ASA [empacotar/desempacotar etc.]
 mncoppola/rpef
Abstrai e agiliza o processo de backdooring de imagens de firmware padrão para roteadores de consumo/SOHO
 ultrasina/androidreverse
Engenharia reversa Android totalmente no dispositivo. Análise binária Radare2, 8 descompiladores Java, suporte a Flutter e Unity il2cpp.
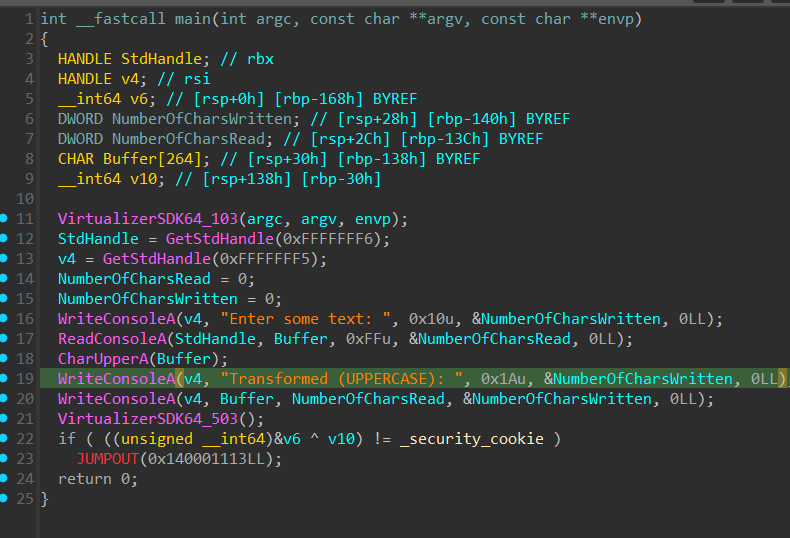 backengineering/themida-devirt
Resultados de Devirt do Themida
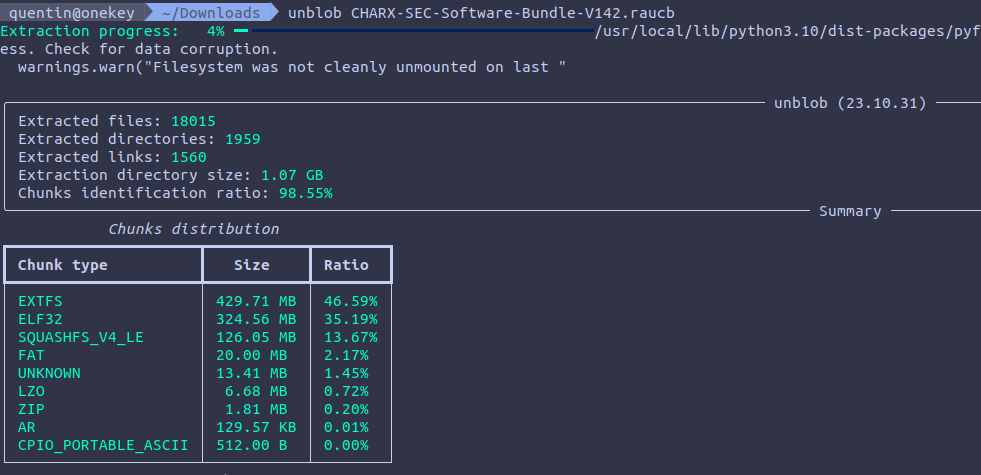 onekey-sec/firmware-workshop
Nesta sessão de workshop, vamos extrair o firmware de um carregador de EV, mergulhar no firmware e, por fim, emulá-lo para que possamos interagir com…
 amd2g2zz/kunglao-agent
O agente especialista em engenharia reversa: planeja seu próprio caminho de análise, deriva cada fato a partir de evidências brutas e converge sob…
 wolfssl/wolfcose
Uma implementação rápida, portátil e leve de COSE + CBOR para sistemas embarcados. Suporta PQC, FIPS 140-3, DO-178 e MISRA C. Alimentado por wolfSSL.








