
 #1
Ferramentas de extração de firmware, descompactação, emulação, descoberta de vulnerabilidades e análise binária.
Recomendado pelo Kitploit
 rehints/efixplorer
Plugin e loader IDA para análise de firmware UEFI e automação de engenharia reversa
 platomav/mcextractor
Ferramenta de Extração de Microcódigo Intel, AMD, VIA e Freescale
 chip-red-pill/microcodedecryptor
Descriptografa atualizações de microcódigo do Intel Atom e extrai XuCode com chaves RC4 recuperadas, revelando estruturas internas de microcódigo da…
 wh1te4ever/super-tart-vphone-writeup
Guia para construir um iPhone virtual usando componentes VPHONE600AP do firmware PCC da Apple, com correção de firmware, modificação da cadeia de…
 intel/intel-linux-processor-microcode-data-files
Arquivos oficiais de dados de microcódigo da Intel para atualizar o firmware do processador, mitigando vulnerabilidades de segurança e corrigindo…
 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
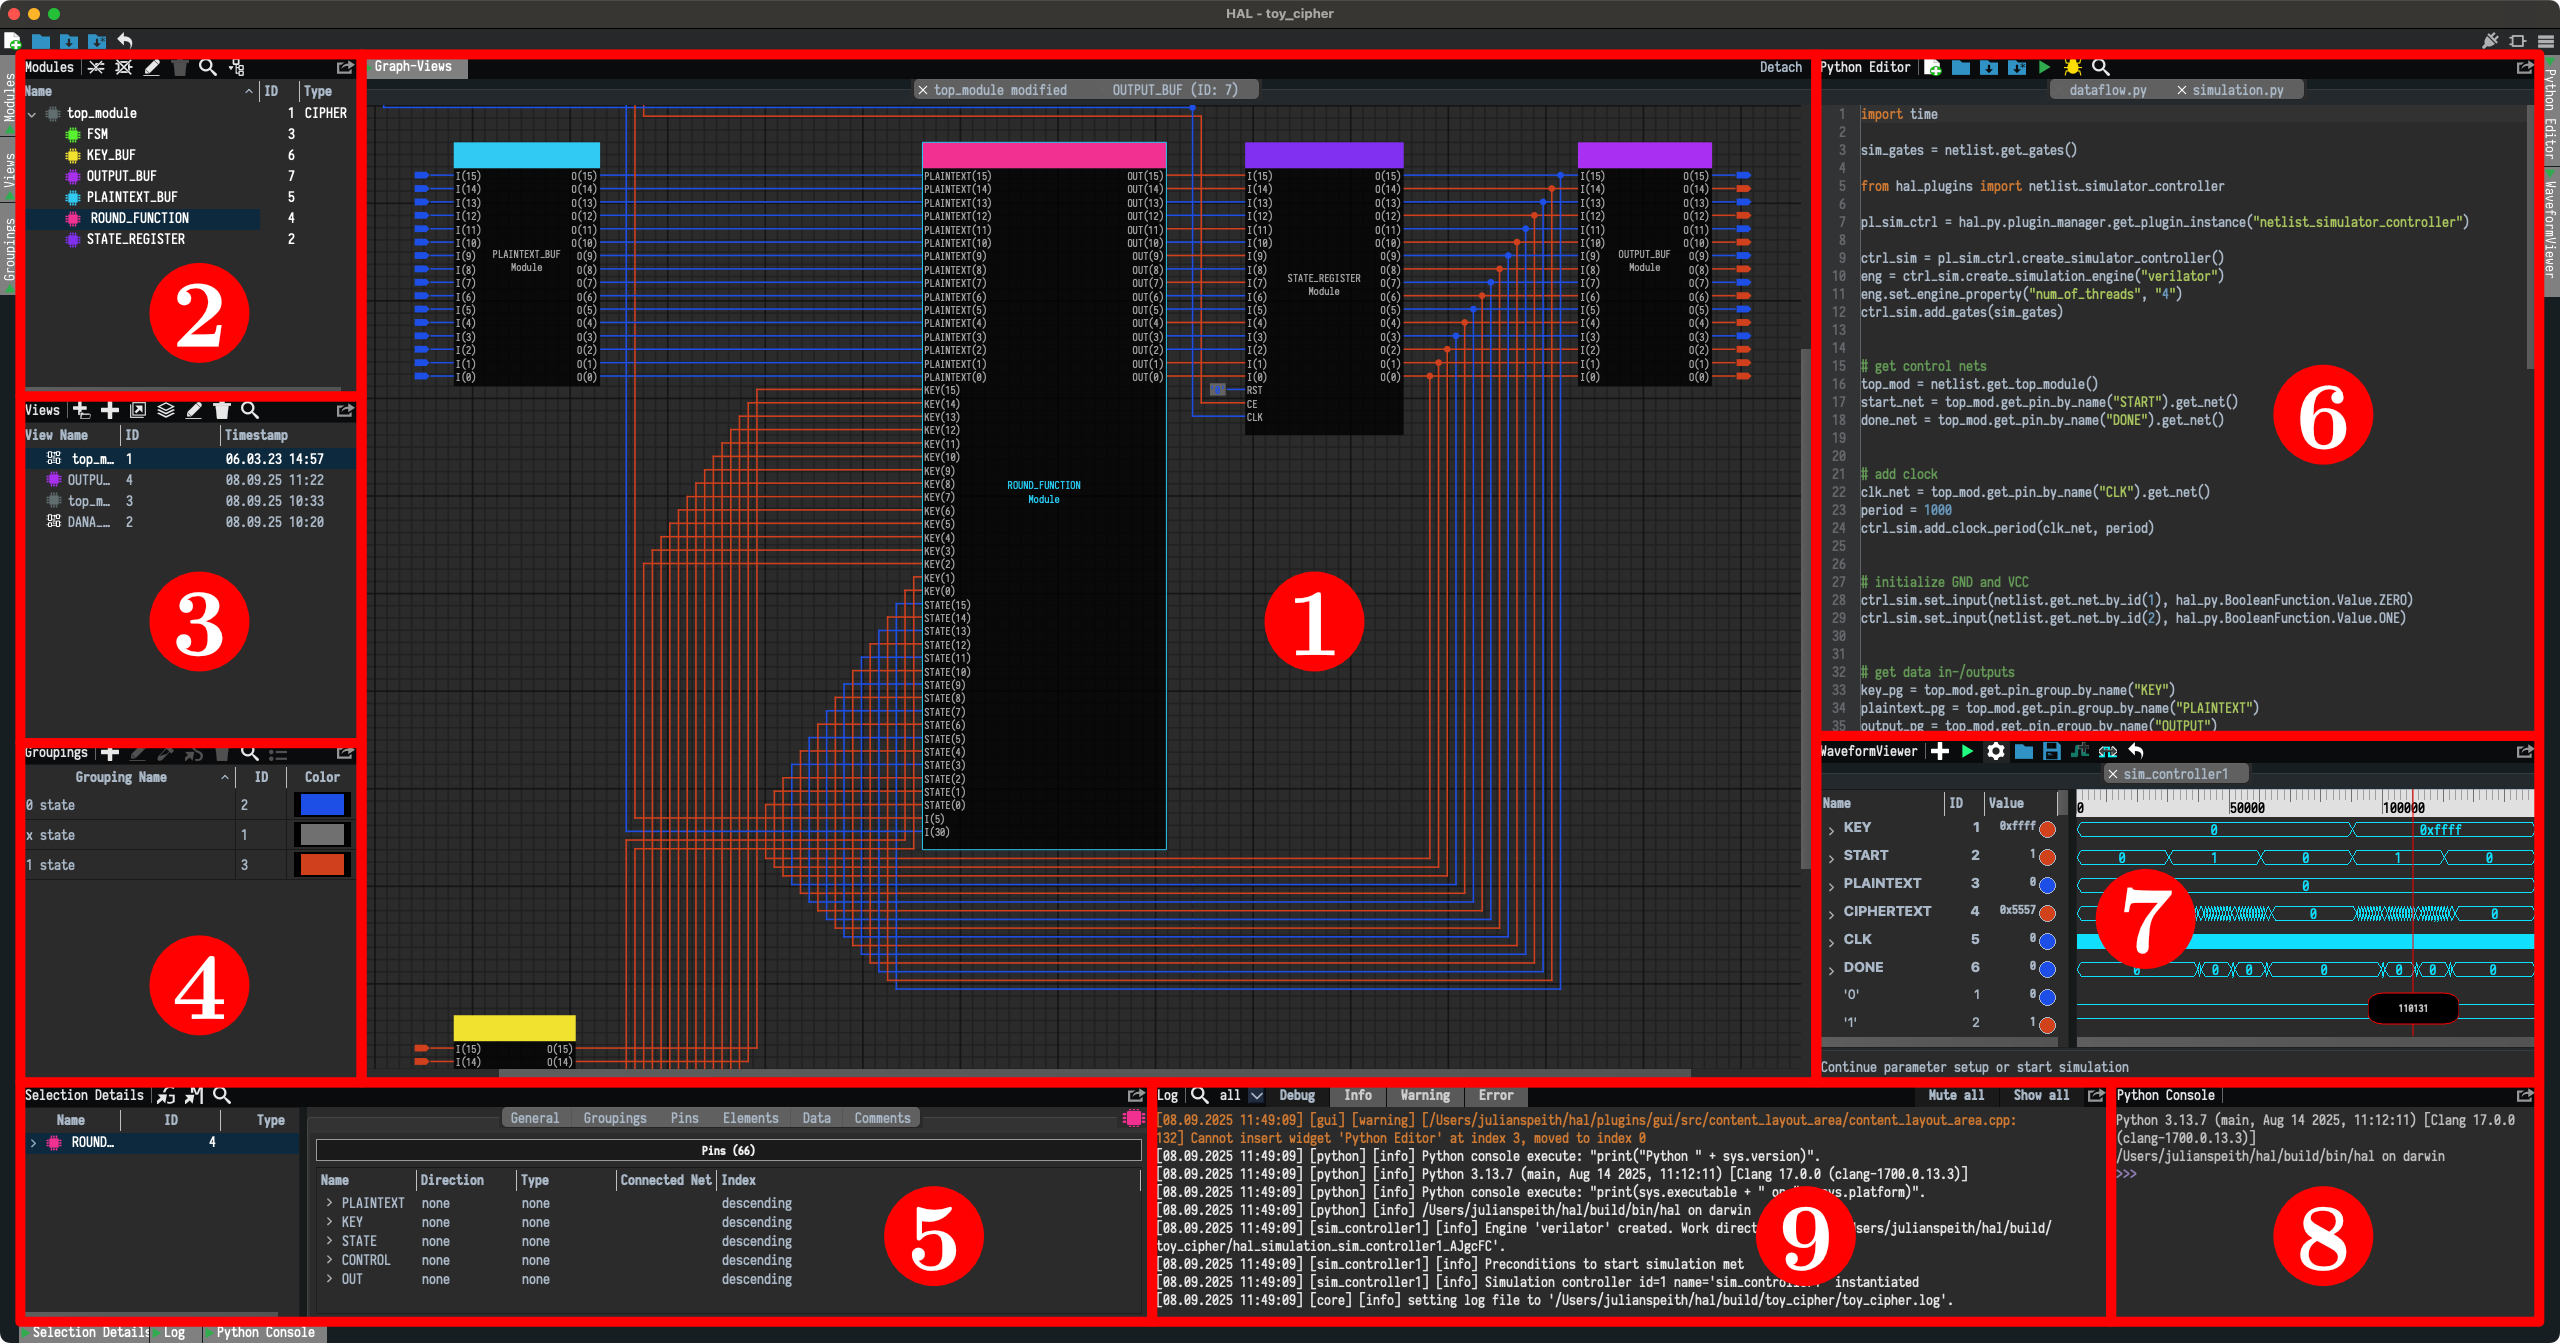 emsec/hal
HAL – O Analisador de Hardware
 grammatech/ddisasm
Desmontador baseado em Datalog que produz código de montagem remontável a partir de binários ELF/PE, com representação intermediária GTIRB para…
 adi0x90/attifyos
Attify OS - Distro para pentesting de dispositivos IoT
 uofw/uofw
O FirmWare Oficial não oficial, um projeto completo de engenharia reversa do firmware mais recente do PSP
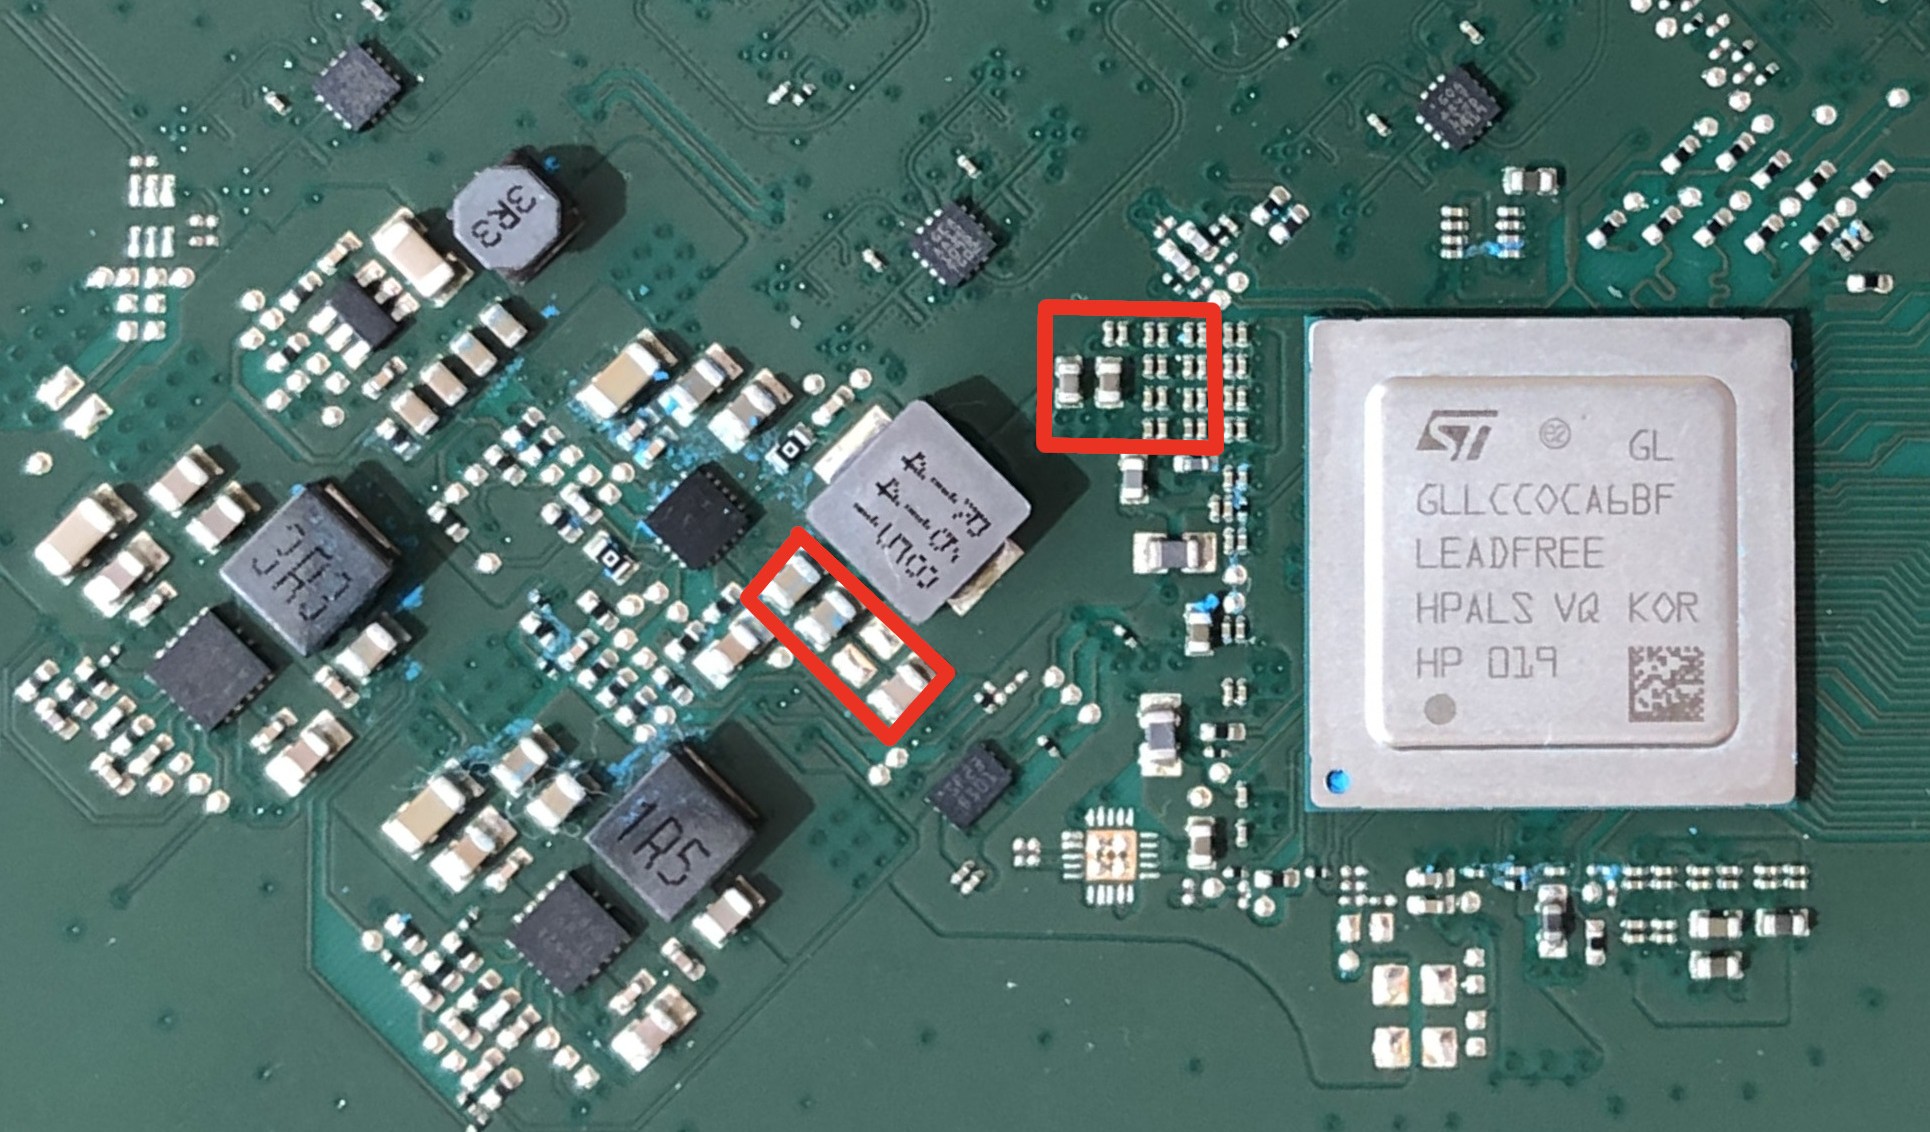 kuleuven-cosic/starlink-fi
Modchip de injeção de falhas de tensão para avaliação de segurança em caixa-preta de terminais Starlink, contornando a verificação de assinatura do…
 enovella/tee-reversing
Uma lista selecionada de recursos públicos de TEE para aprender engenharia reversa e obter execução de código confiável em dispositivos ARM.
 o7-machinehum/phantomdrive
Pendrive aparentemente normal com um recurso de segurança oculto
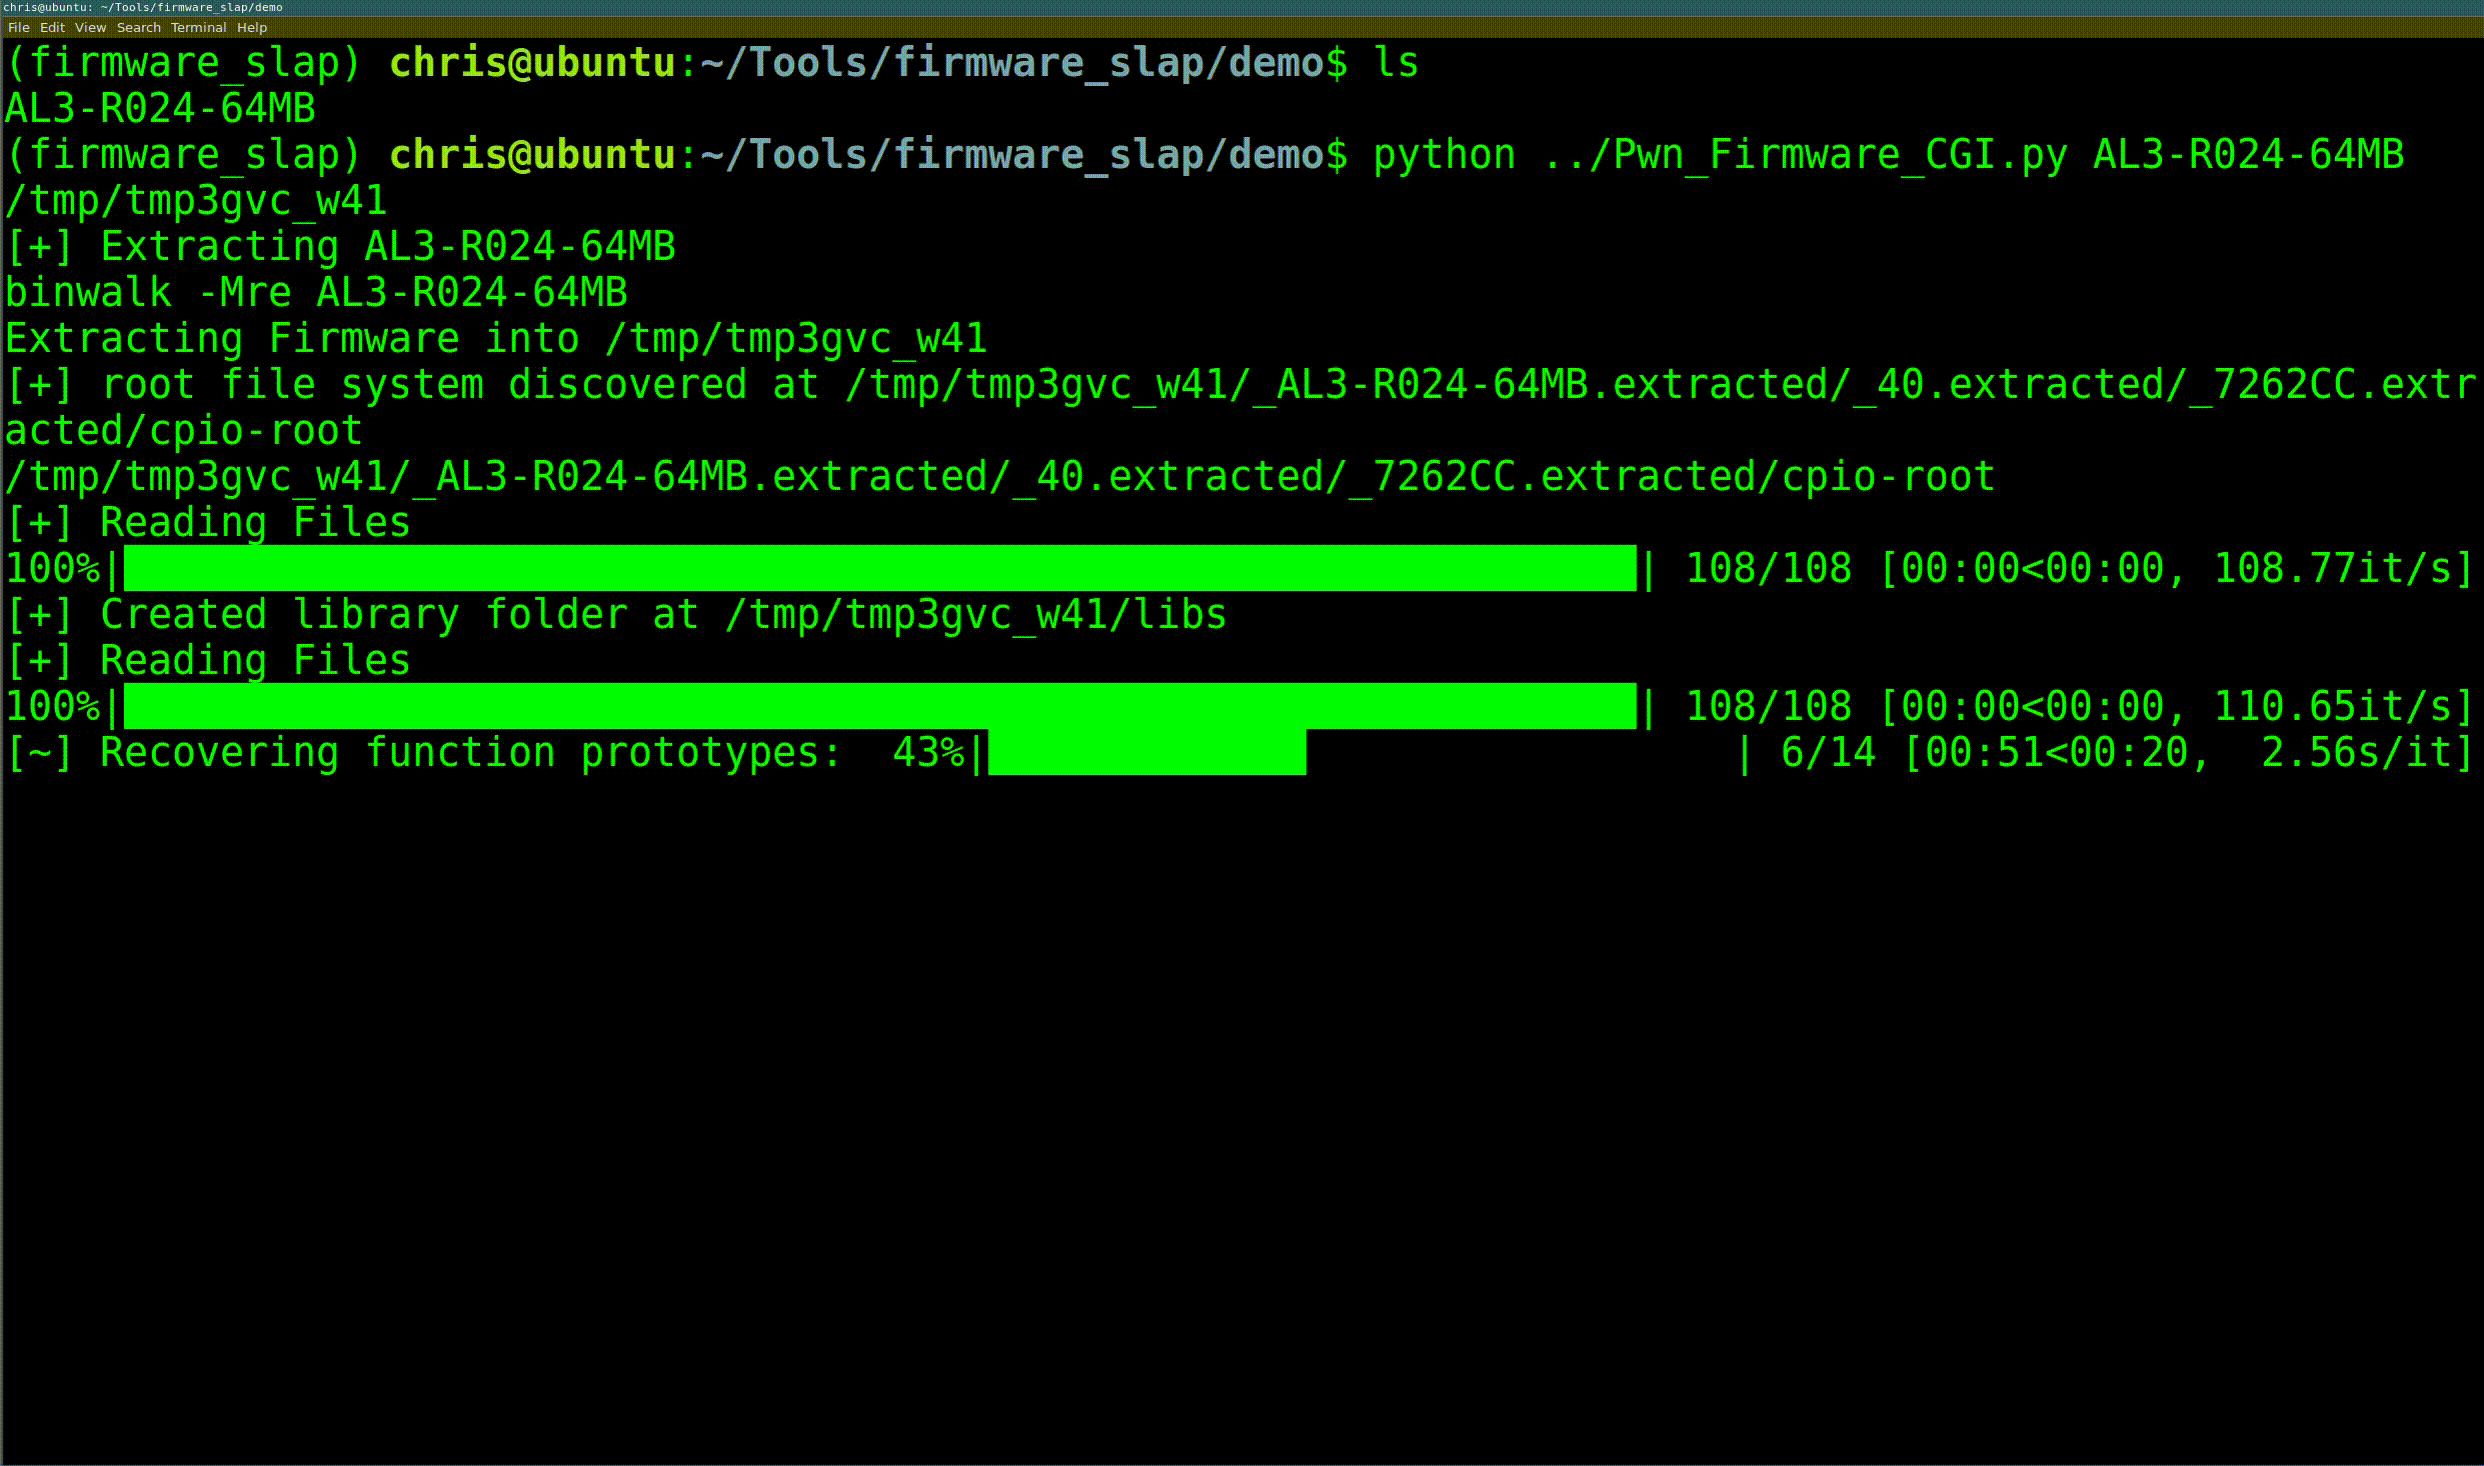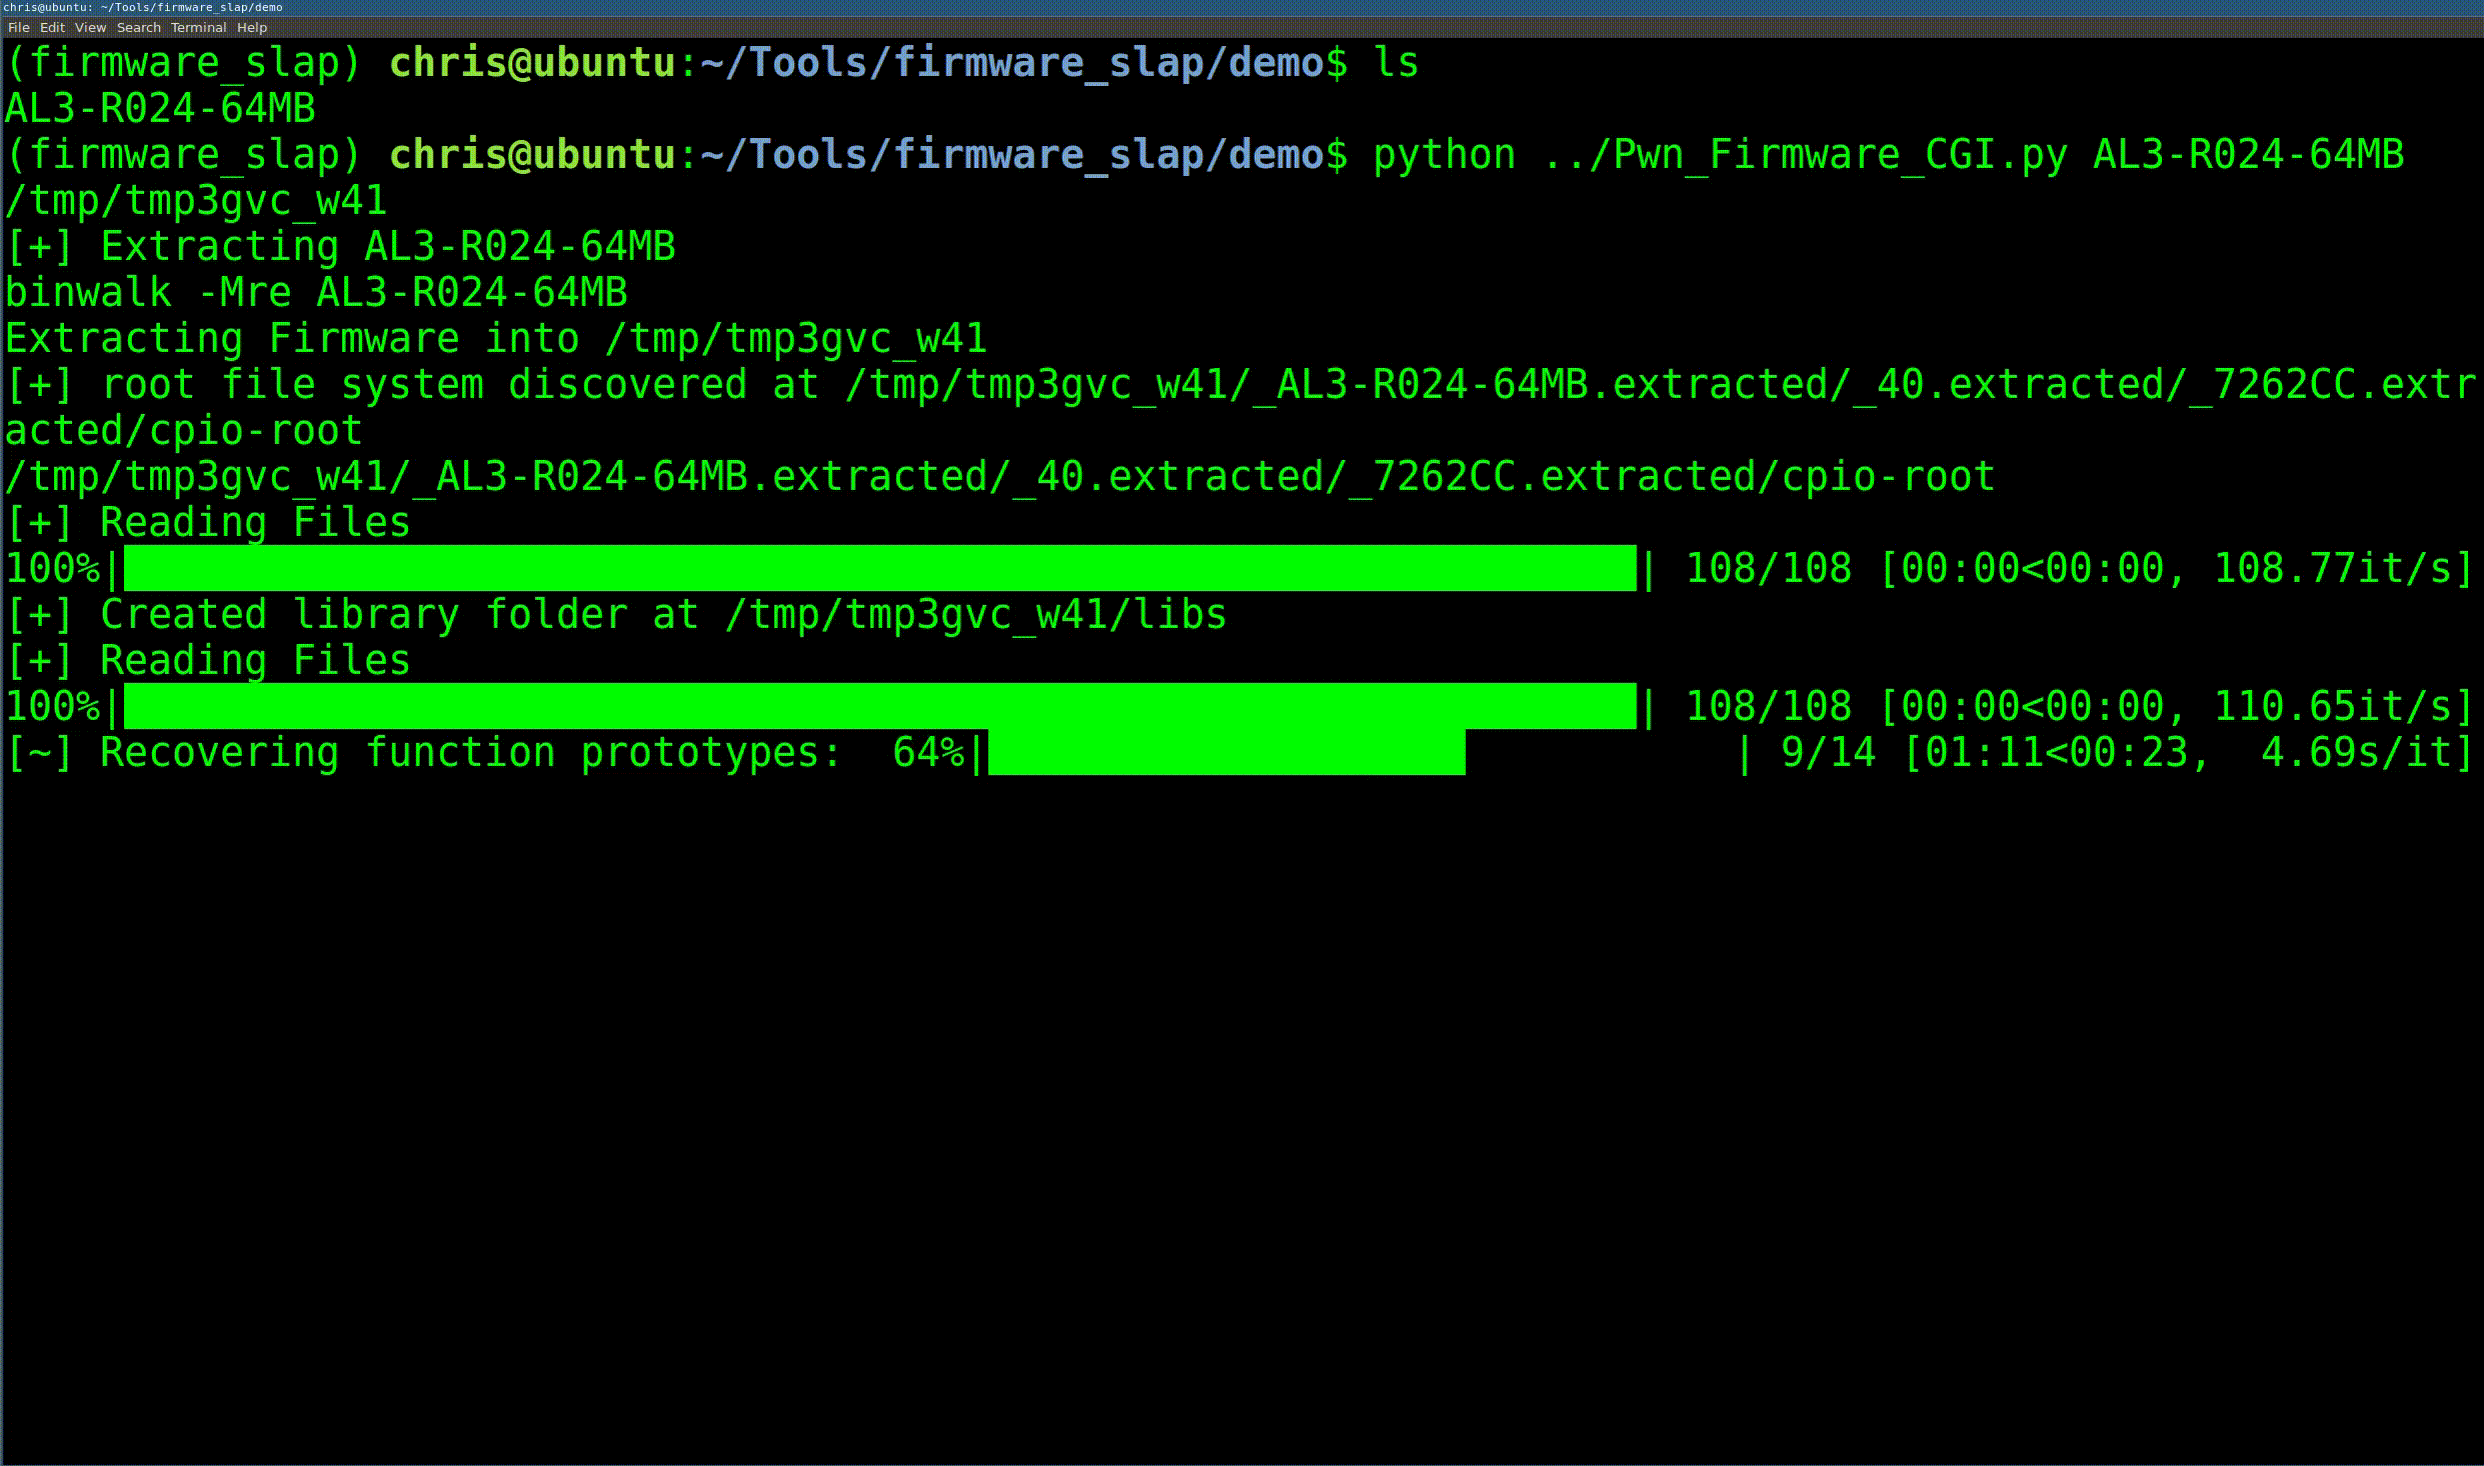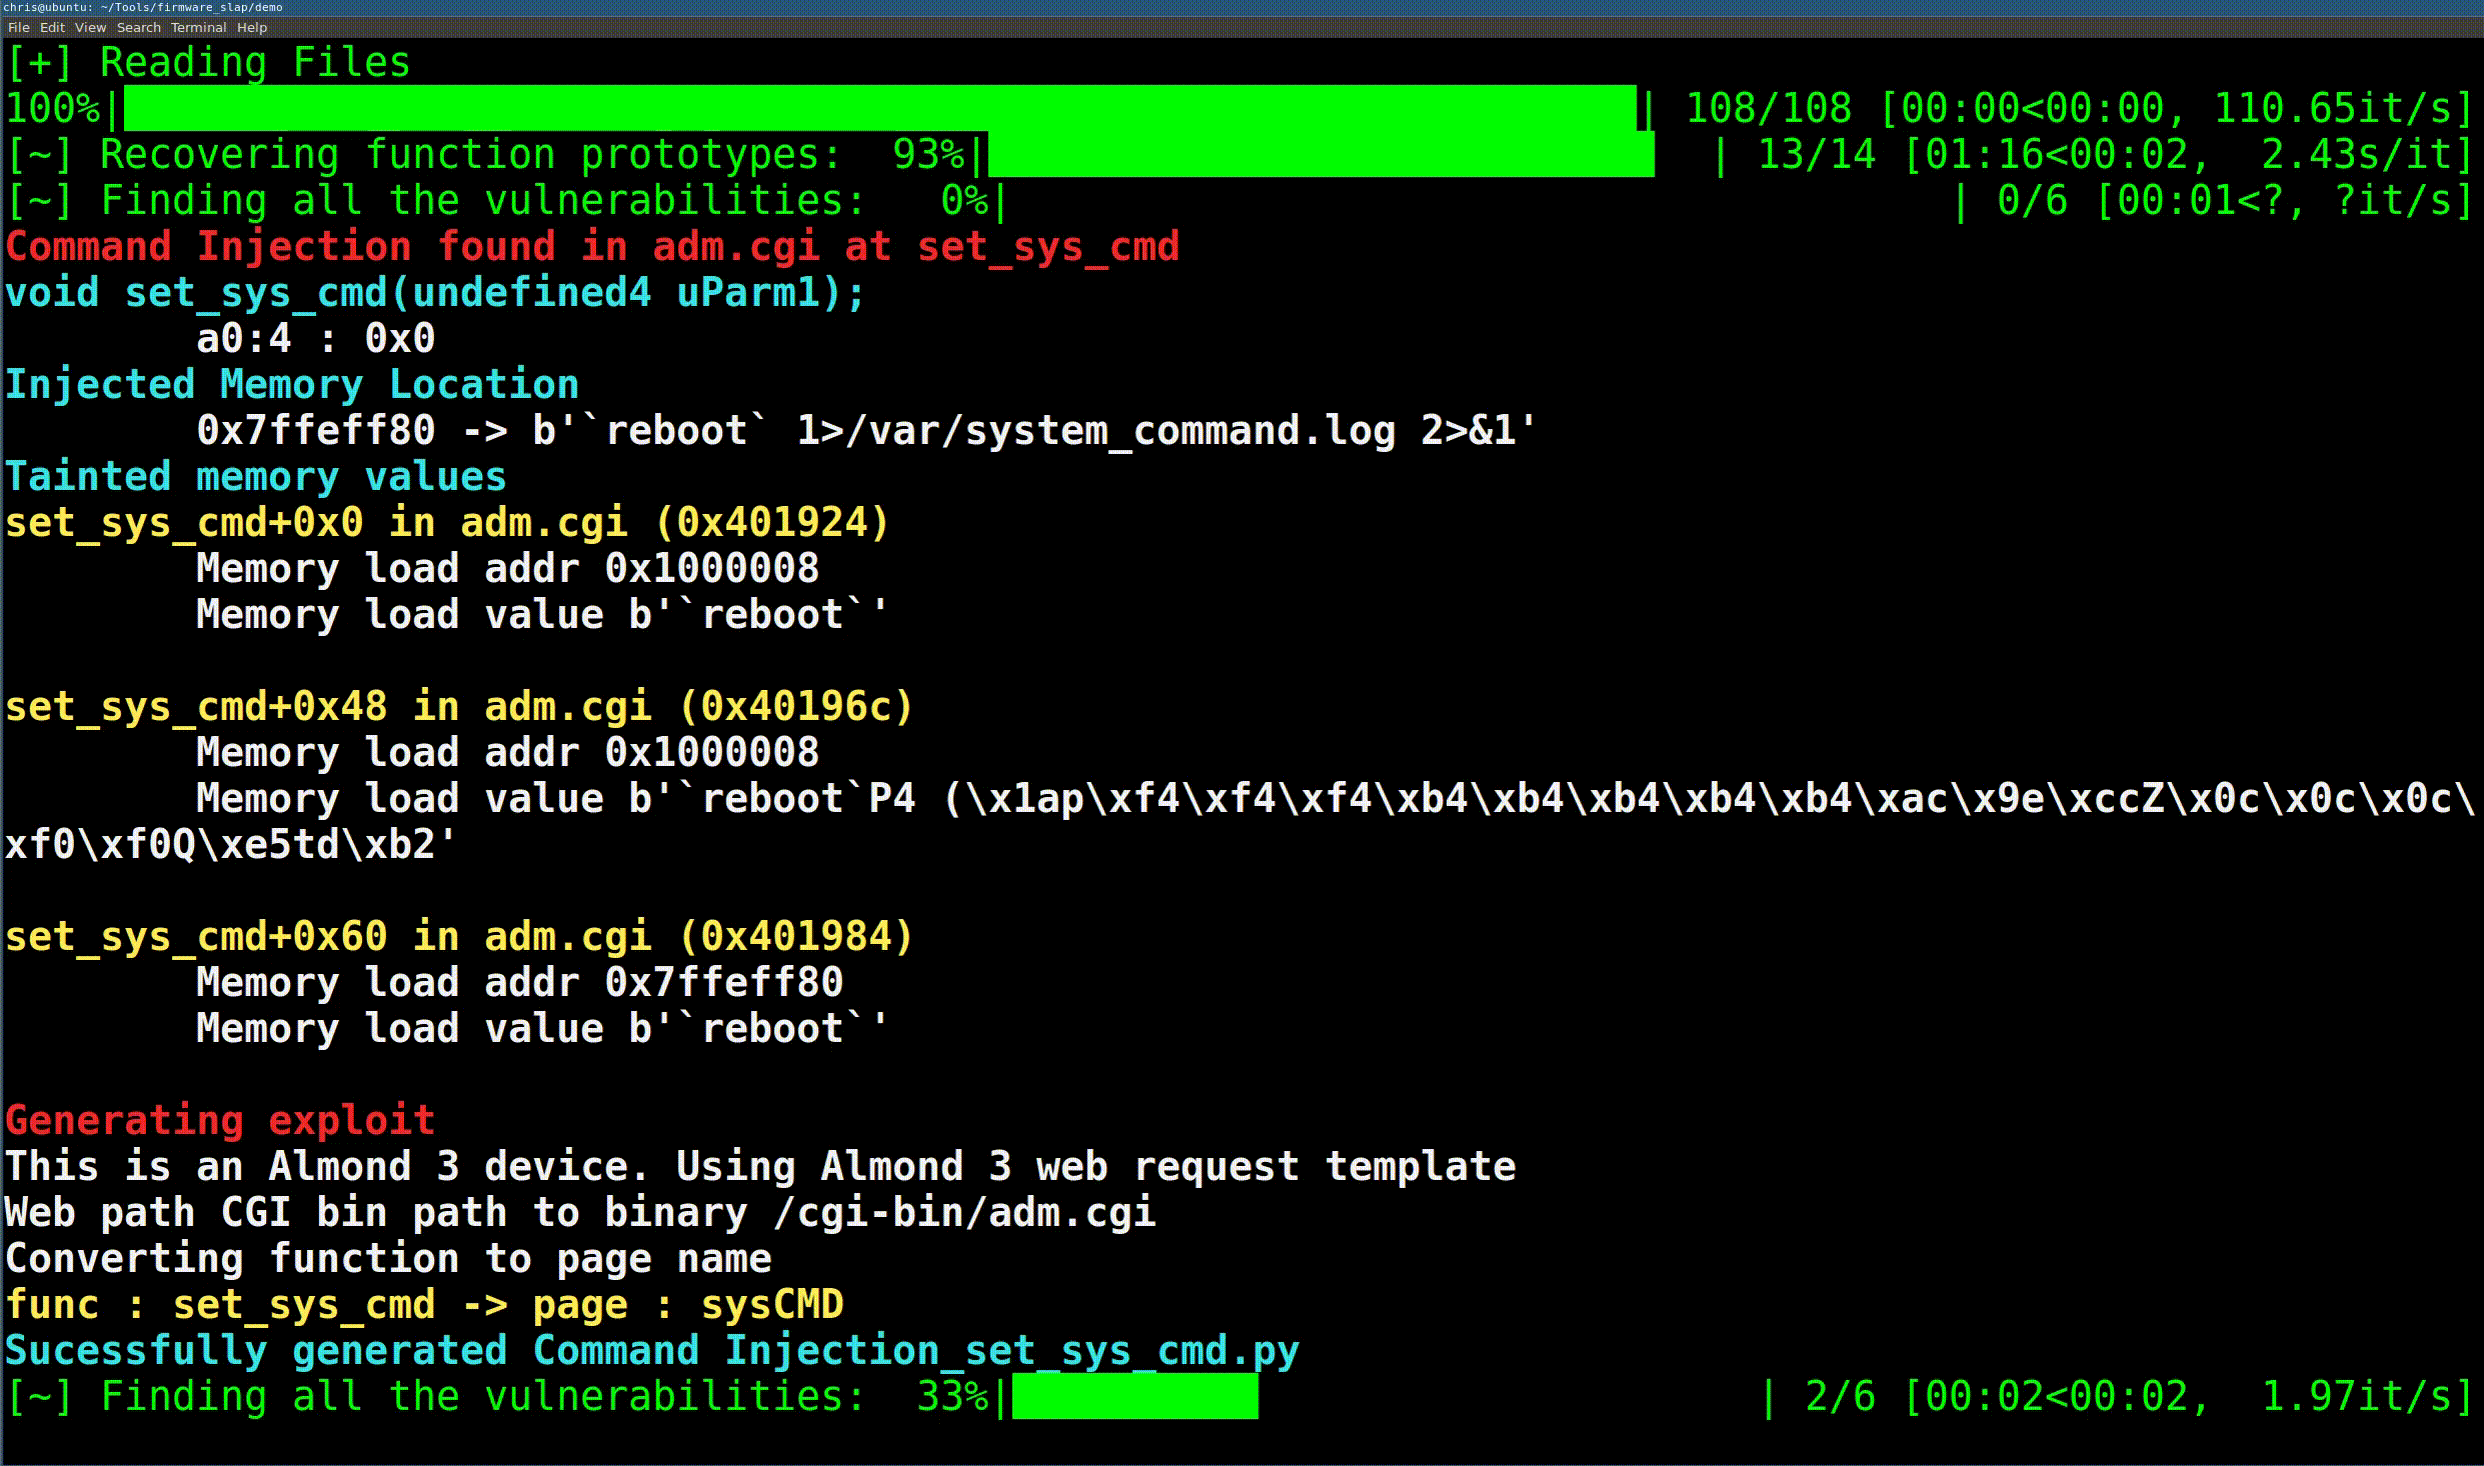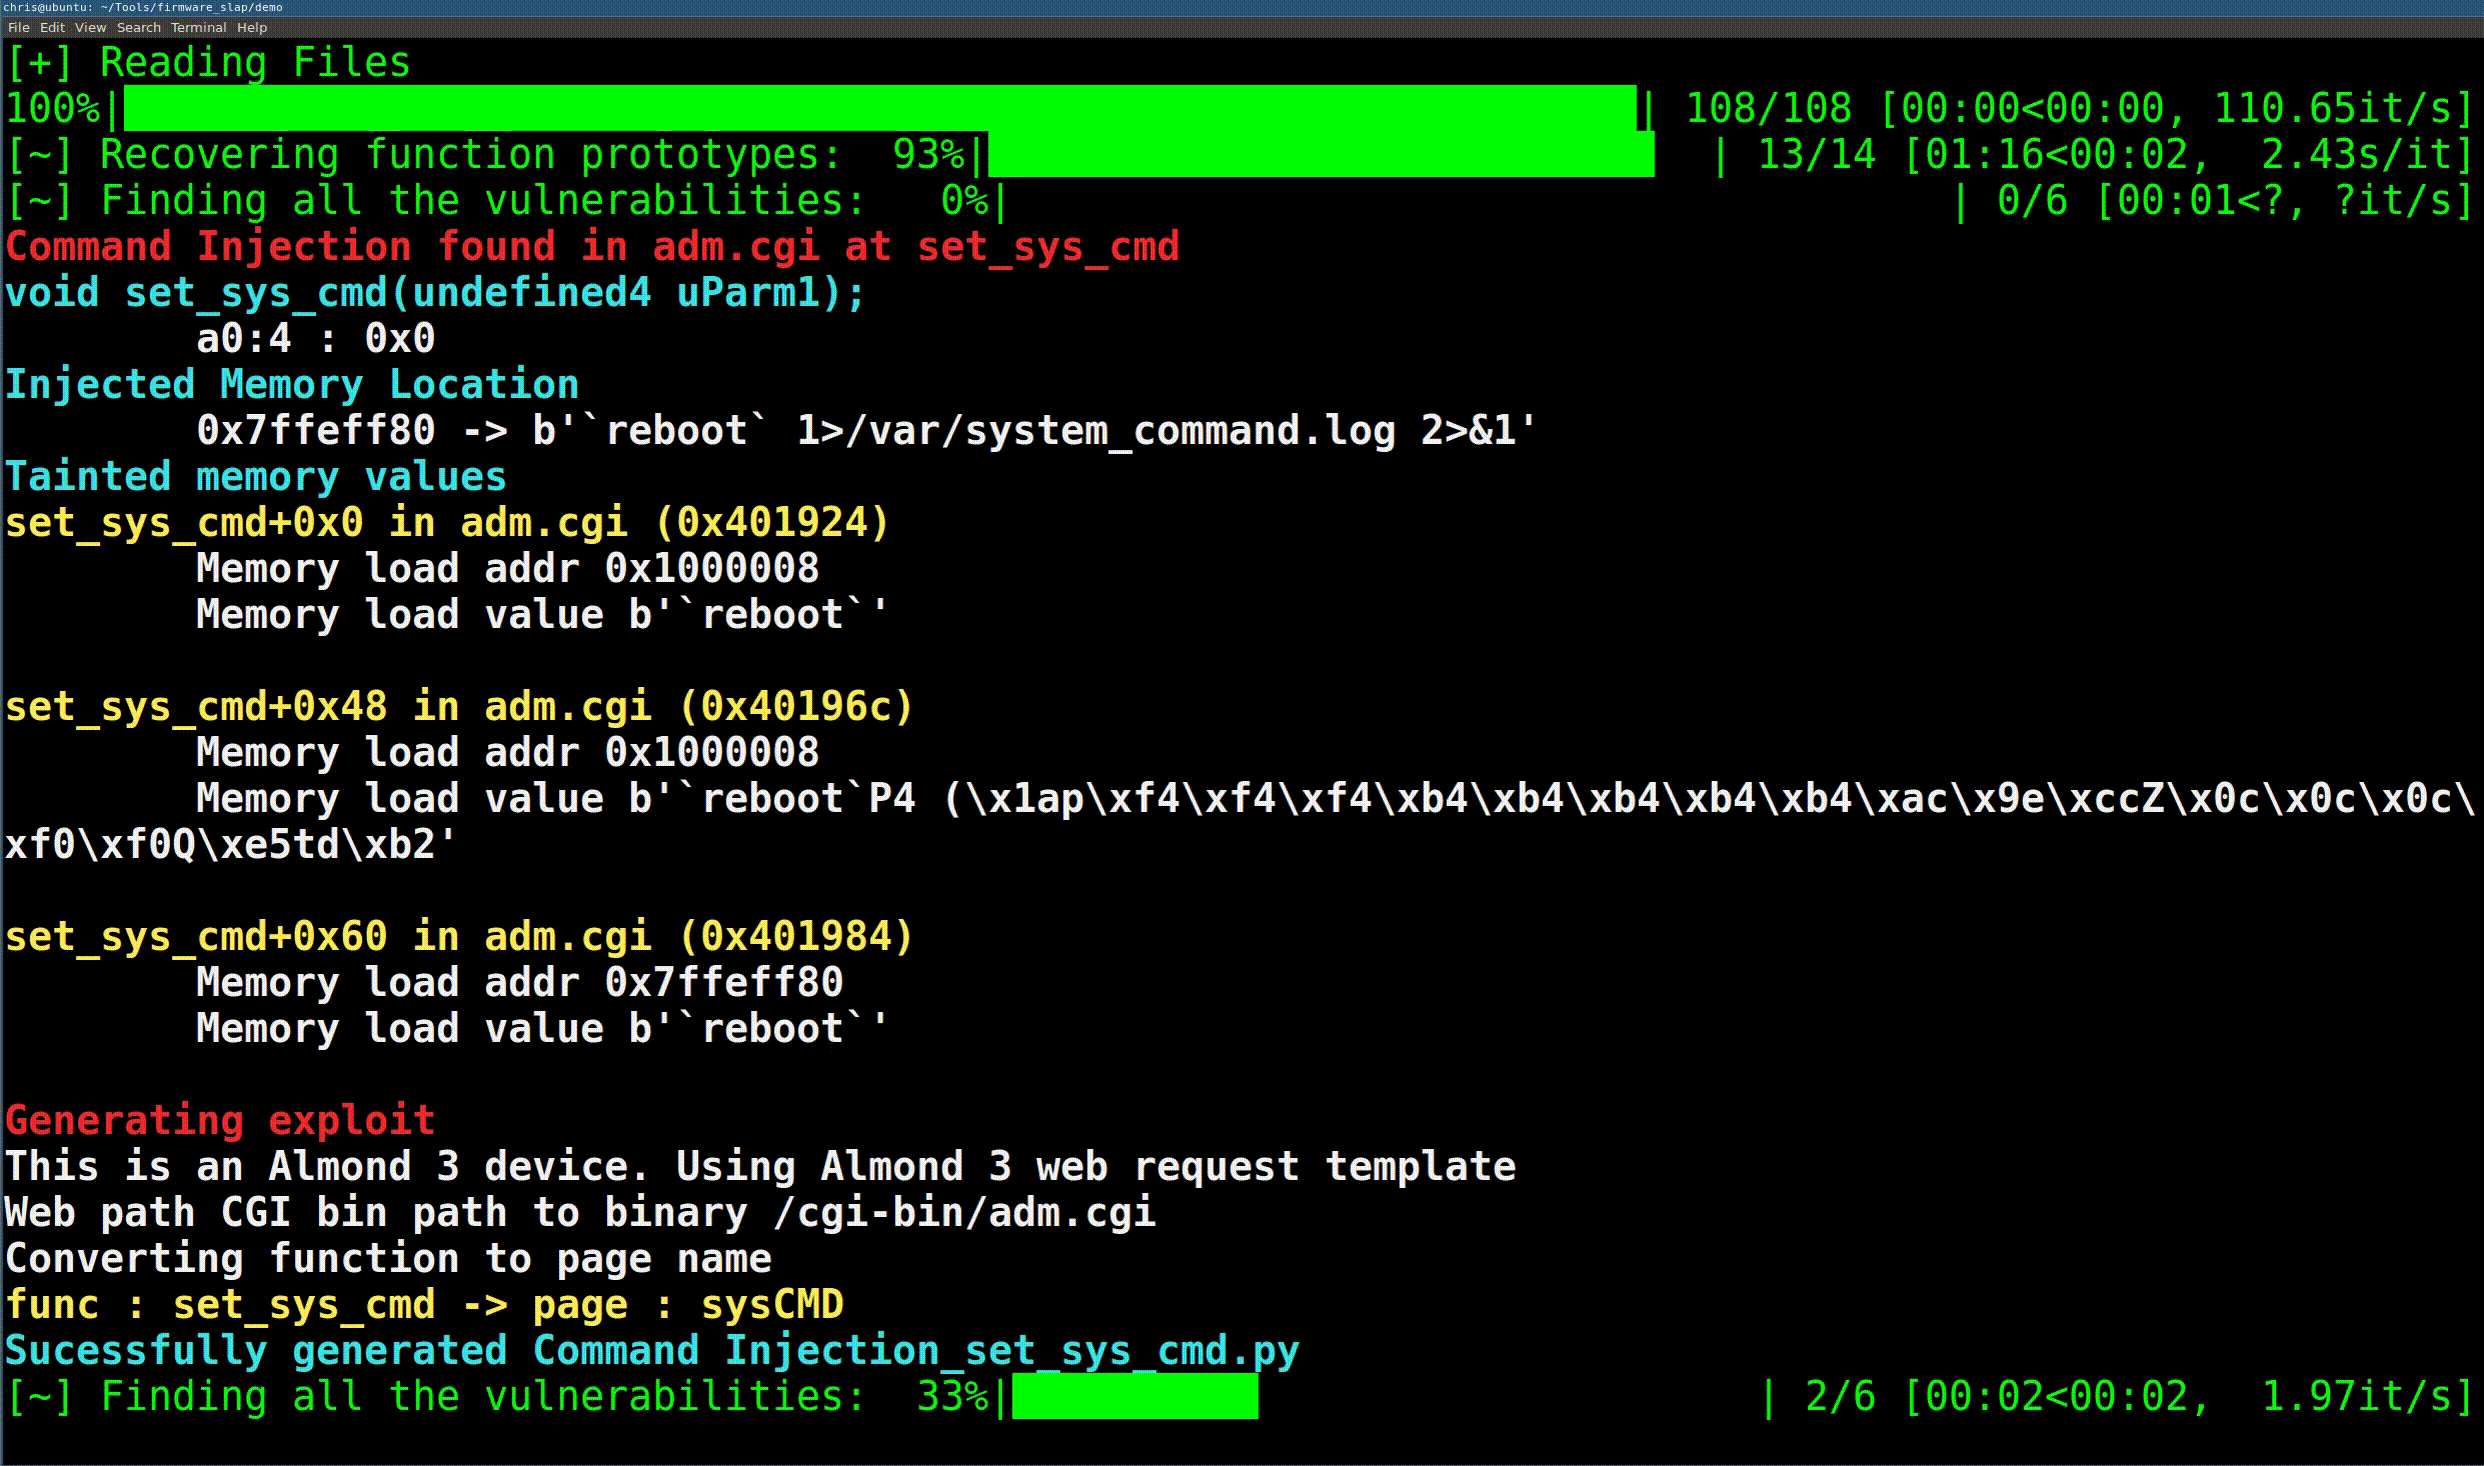 christhecoolhut/firmware_slap
Descobrindo vulnerabilidades em firmware através de análise concólica e agrupamento de funções.
 rampagex/firmware-mod-kit
Exportado automaticamente de code.google.com/p/firmware-mod-kit
 pr0v3rbs/firmae
Rumo à Emulação em Grande Escala de Firmware de IoT para Análise Dinâmica
 vulhunt-re/vulhunt
Framework de detecção de vulnerabilidades pela equipe REsearch da Binarly
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, o ChameleonMini é um versátil emulador de cartão inteligente sem contato (NFC/RFID)







