
 #1
Ferramentas de extração de firmware, descompactação, emulação, descoberta de vulnerabilidades e análise binária.
Recomendado pelo Kitploit
 jaden-bowers/tenda-router-vr-and-exploit
Writeup sobre rehospedagem de firmware do roteador Tenda AC15 e replicação de exploit de execução remota de comandos (CVE-2020-10987).
 donfanning/mips-cve-2014-9222
Vamos nos divertir explorando um firmware de roteador Zyxel e a MIPS Arch
 myasnik/hardware-hacking-cheatsheet
Folha de dicas de hacking de hardware
 spiralbl0ck/sigint_through_brother_printers
Explore impressoras Brother vulneráveis via CVE-2017-7588, colete dados e desenvolva implantes de firmware personalizados para simulação de ataques.
 hessandrew/cve-2020-0557_intel-sa-00338
https://www.intel.com/content/www/us/en/security-center/advisory/intel-sa-00338.html
 spiralbl0ck/bios-stuff-related-programming
OBJETIVO FINAL:ROOTKIT DE BIOS E RSHELL USANDO A PILHA DE REDE DA BIOS
 dudux/routerfirmwares
Um monte de imagens de firmware de roteadores. Principalmente aquelas que não estão disponíveis e que precisam ser extraídas via JTAG, UART,…
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: Acesso root e Exposição de credenciais em texto simples no AZIOT Smart CCTV
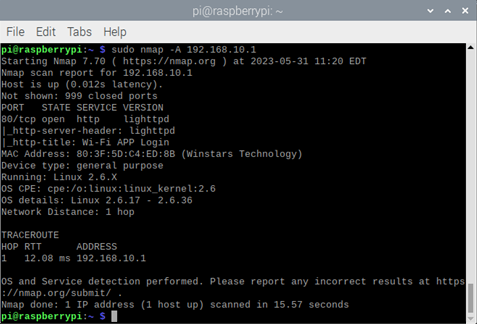 scorpion-security-labs/cve-2020-12124
Prova de conceito de exploit para CVE-2020-12124 direcionado ao roteador Wavlink AC1200, demonstrando injeção de comandos não autenticada e estouro…
 kaisersource/cve-2021-3166
Exploit de prova de conceito para CVE-2021-3166 visando roteadores ASUS DSL-N14U via upload malicioso de firmware, desencadeando uma condição de…
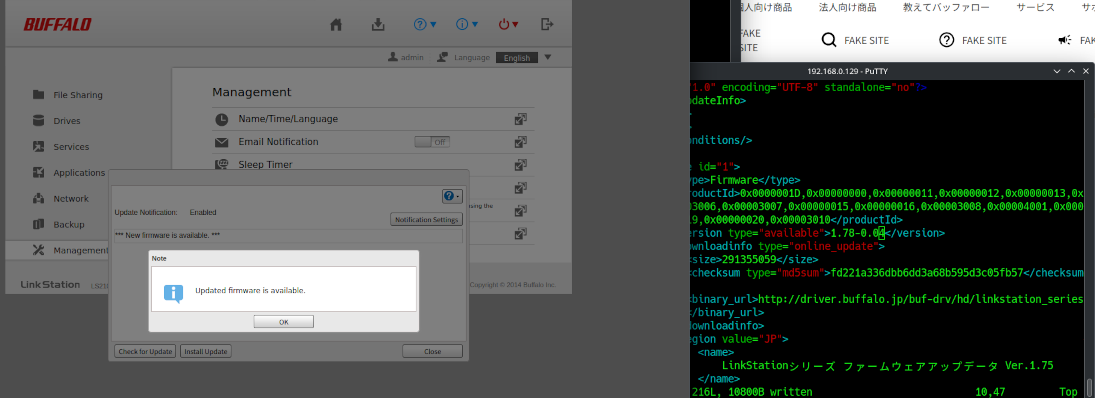 christopher-pace/cve-2023-51073
Vulnerabilidade de Verificação do Servidor de Atualização de Firmware no Buffalo LS210D Versão 1.78-0.03
 justinsteven/cve-2020-10759-poc
Prova de Conceito para CVE-2020-10759 (bypass de validação de assinatura do fwupd)
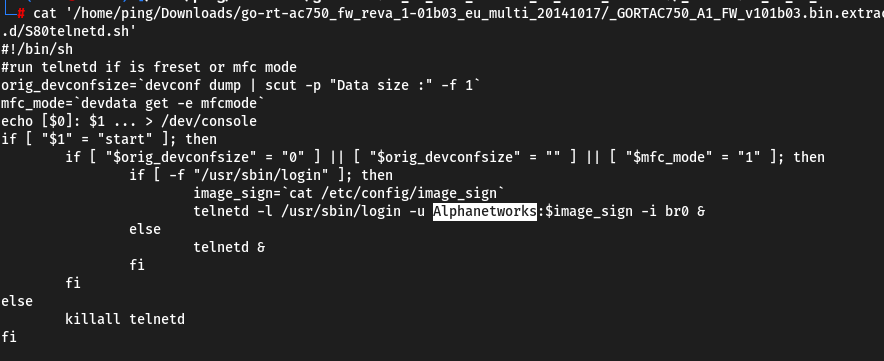 fallenskill1/cve-2024-22853
D-LINK Go-RT-AC750 GORTAC750_A1_FW_v101b03 possui uma senha fixa (hardcoded) para a conta Alphanetworks, o que permite que atacantes remotos obtenham…
 risuxx/cve-2023-34853
Divulgação da CVE-2023-34853: uma vulnerabilidade de estouro de pilha no firmware BIOS Supermicro X12DPG-QR que permite escalonamento local de…
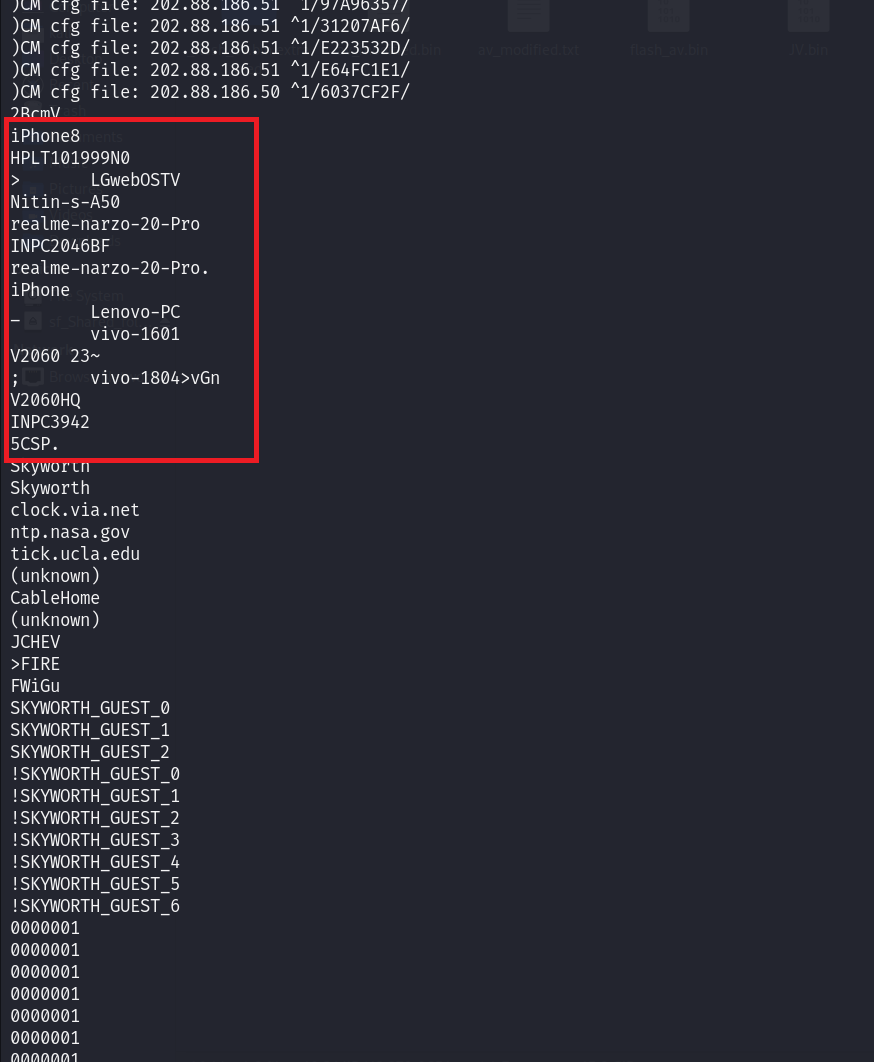 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nevercodecorrect/lede-17.01.3
Versão contém CVE-2019-12272
 tadash10/detect-cve-2024-0762
Detectar vulnerabilidades como CVE-2024-0762, particularmente em firmware UEFI, é bastante desafiador devido à natureza de baixo nível.








