
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit

 dorlow/hazel-cve-2026-43499
Exploit de root temporário específico de firmware para Toshiba/Amazon Fire TV (hazel) usando CVE-2026-43499. Implementa UAF de futex-PI em ARM32,…
 begitdj/cve-2019-2215-markw
Exploit para CVE-2019-2215 para obter root temporário em dispositivos Xiaomi MIUI, permitindo o desbloqueio do bootloader e modificações no sistema.
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Prova de Conceito). Um sofisticado framework de exploração para CVE-2025-9074, direcionando endpoints não autenticados…
 percivalll/copy-fail-cve-2026-31431-statically-poc
Prova de conceito estática em Go para CVE-2026-31431, aproveitando o Linux AF_ALG e splice(2) para acionar a vulnerabilidade. Fornece binários…
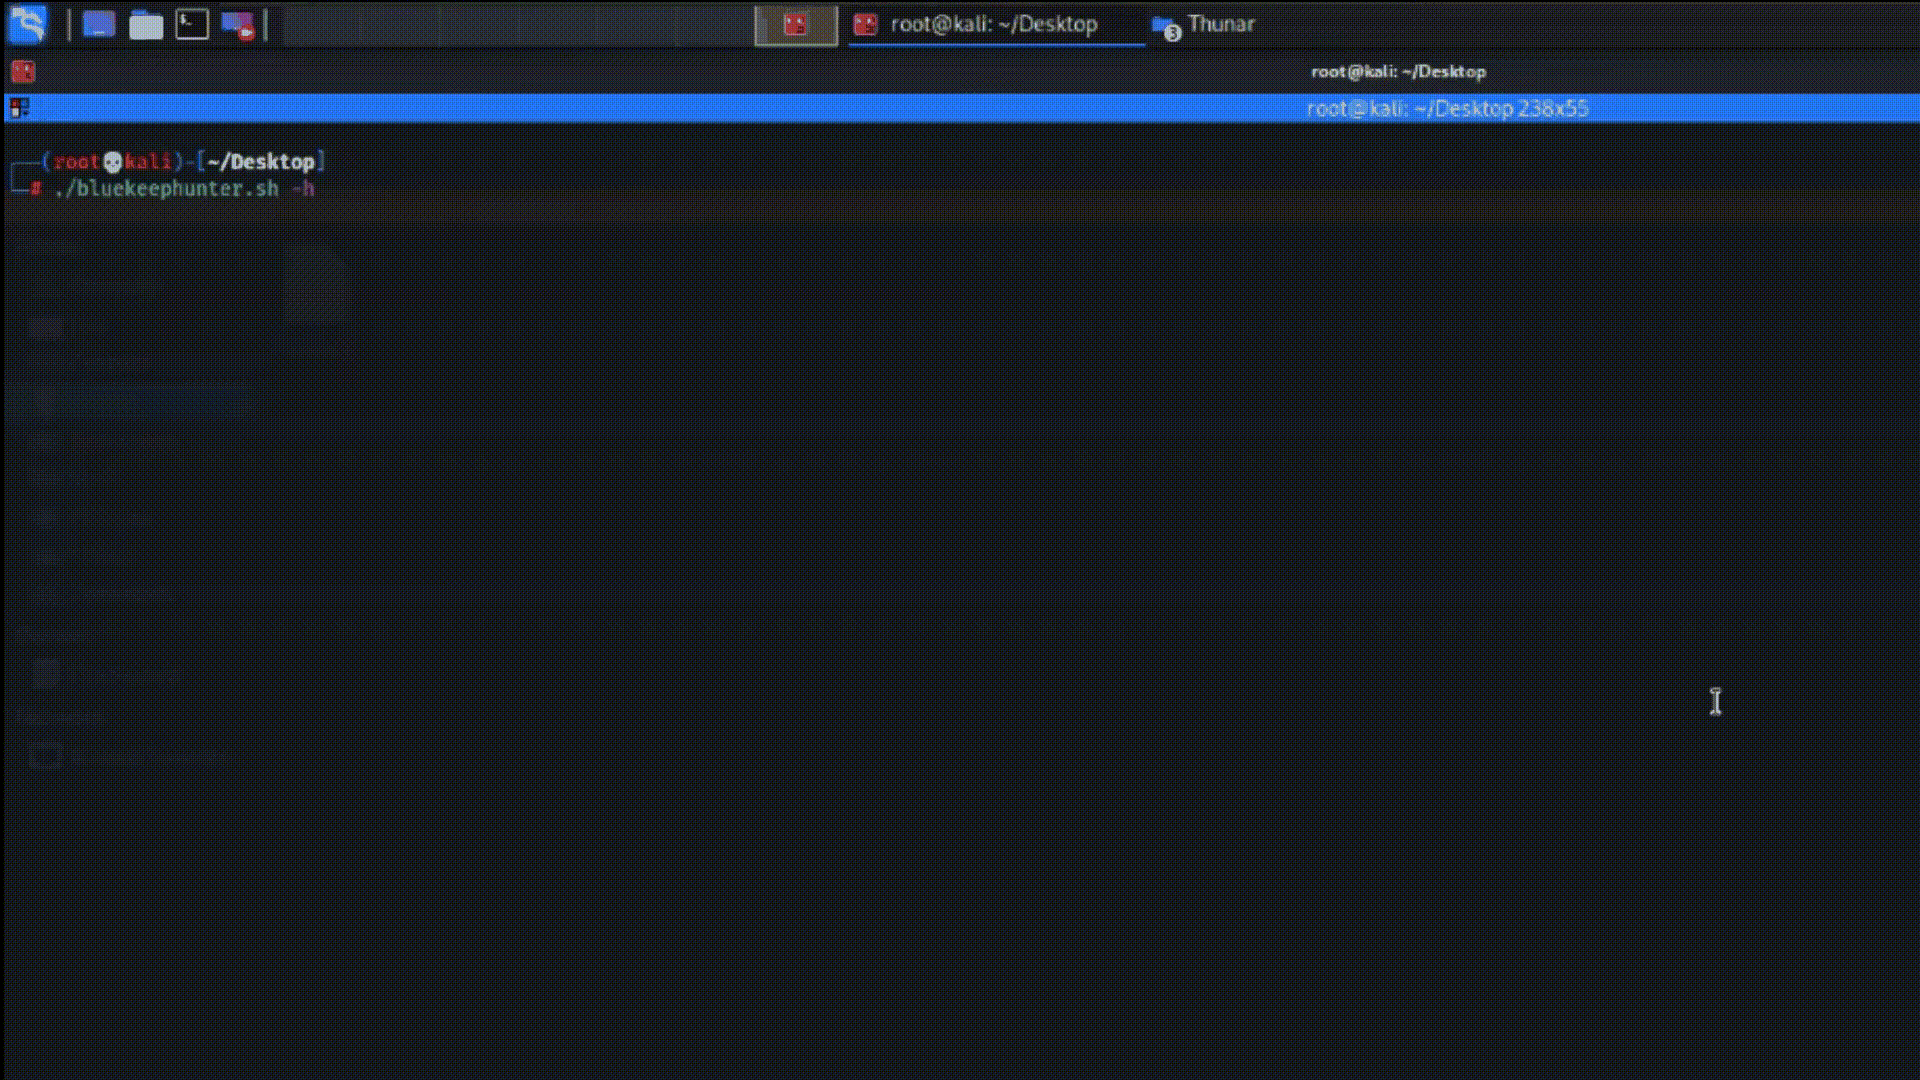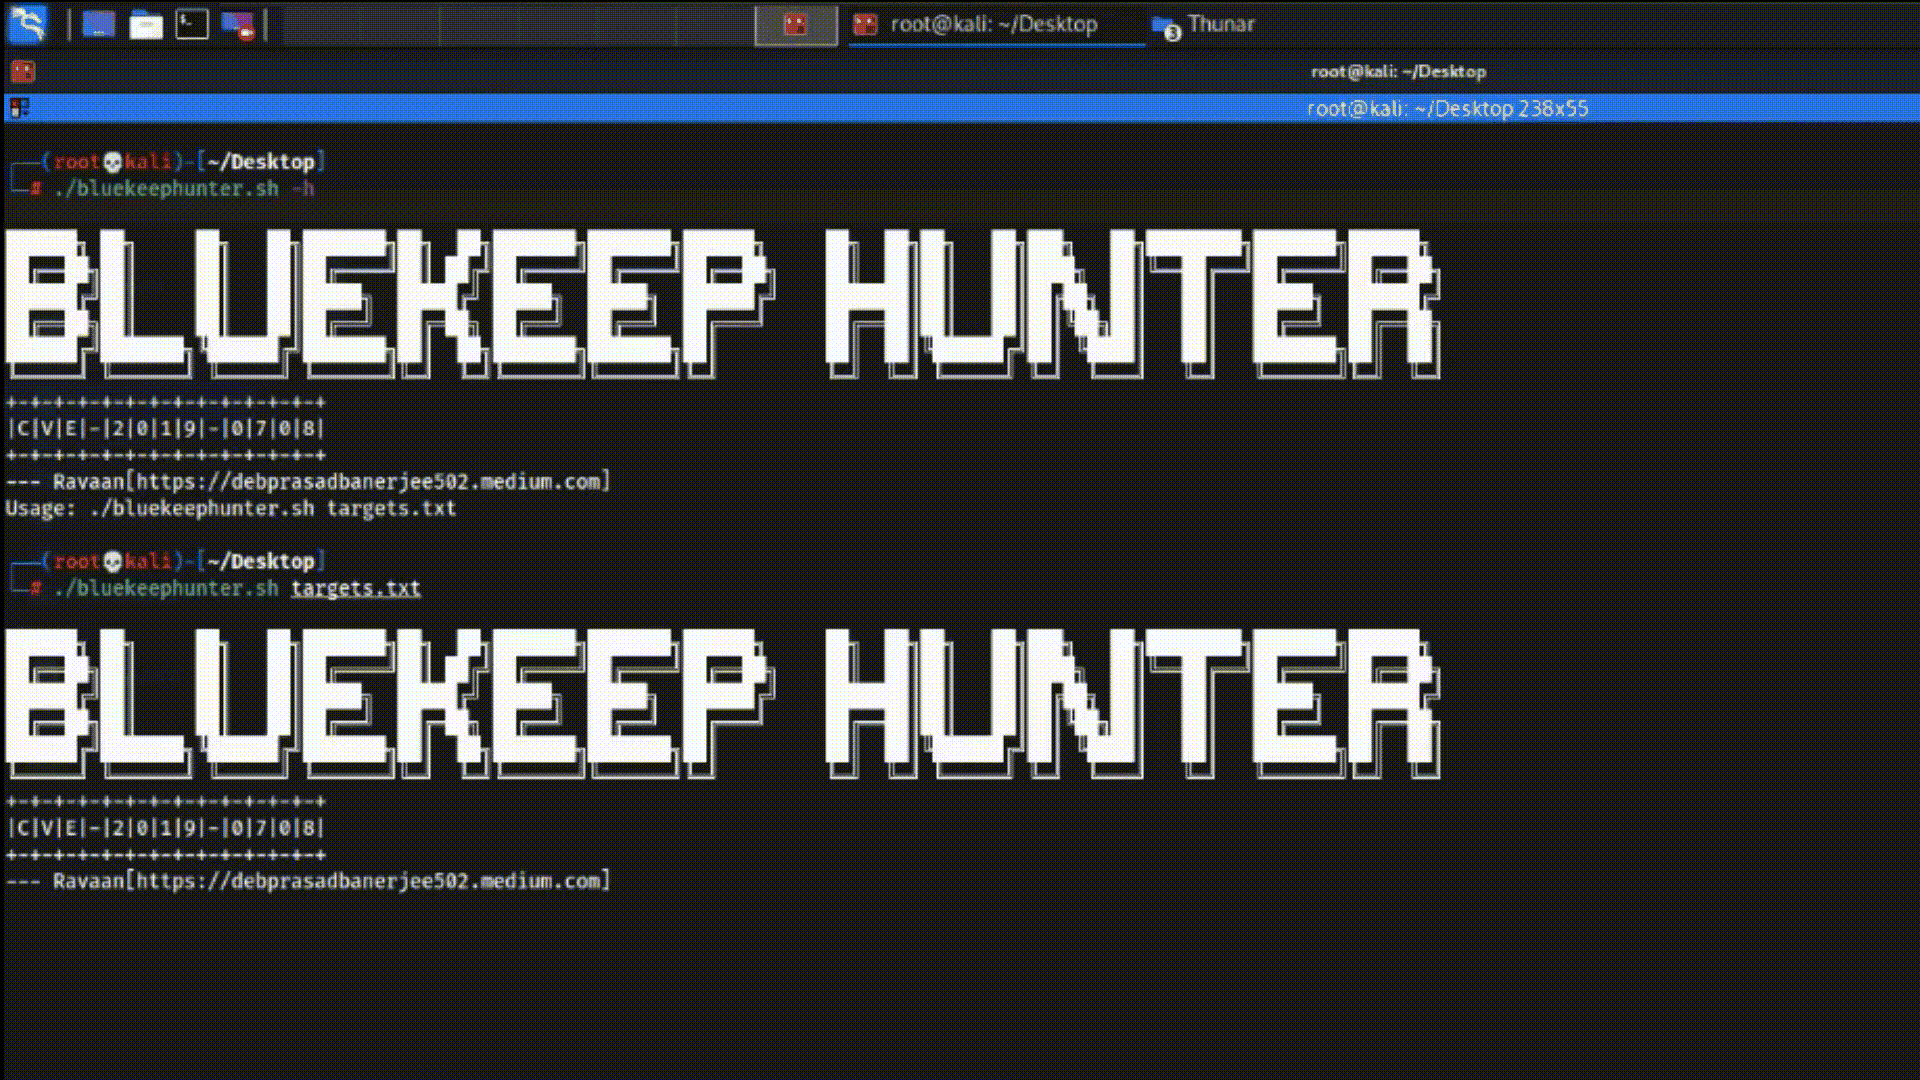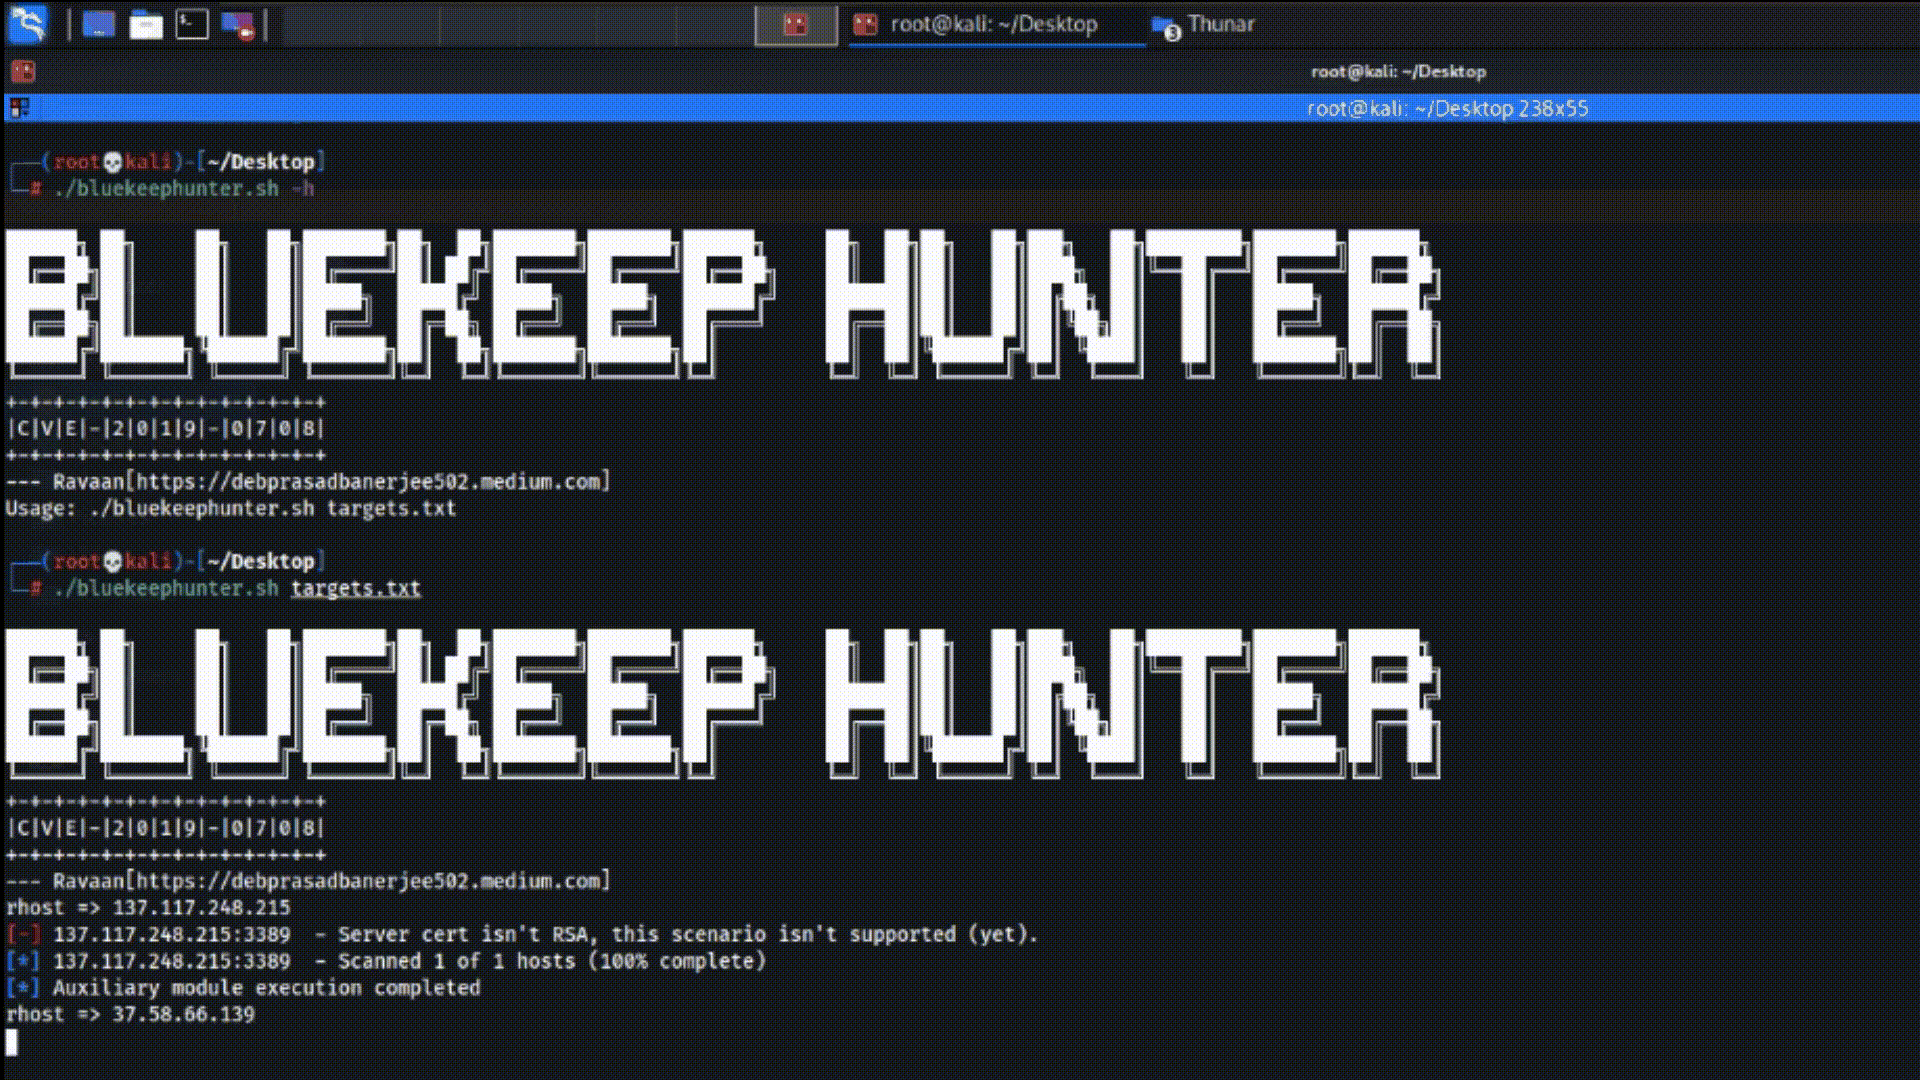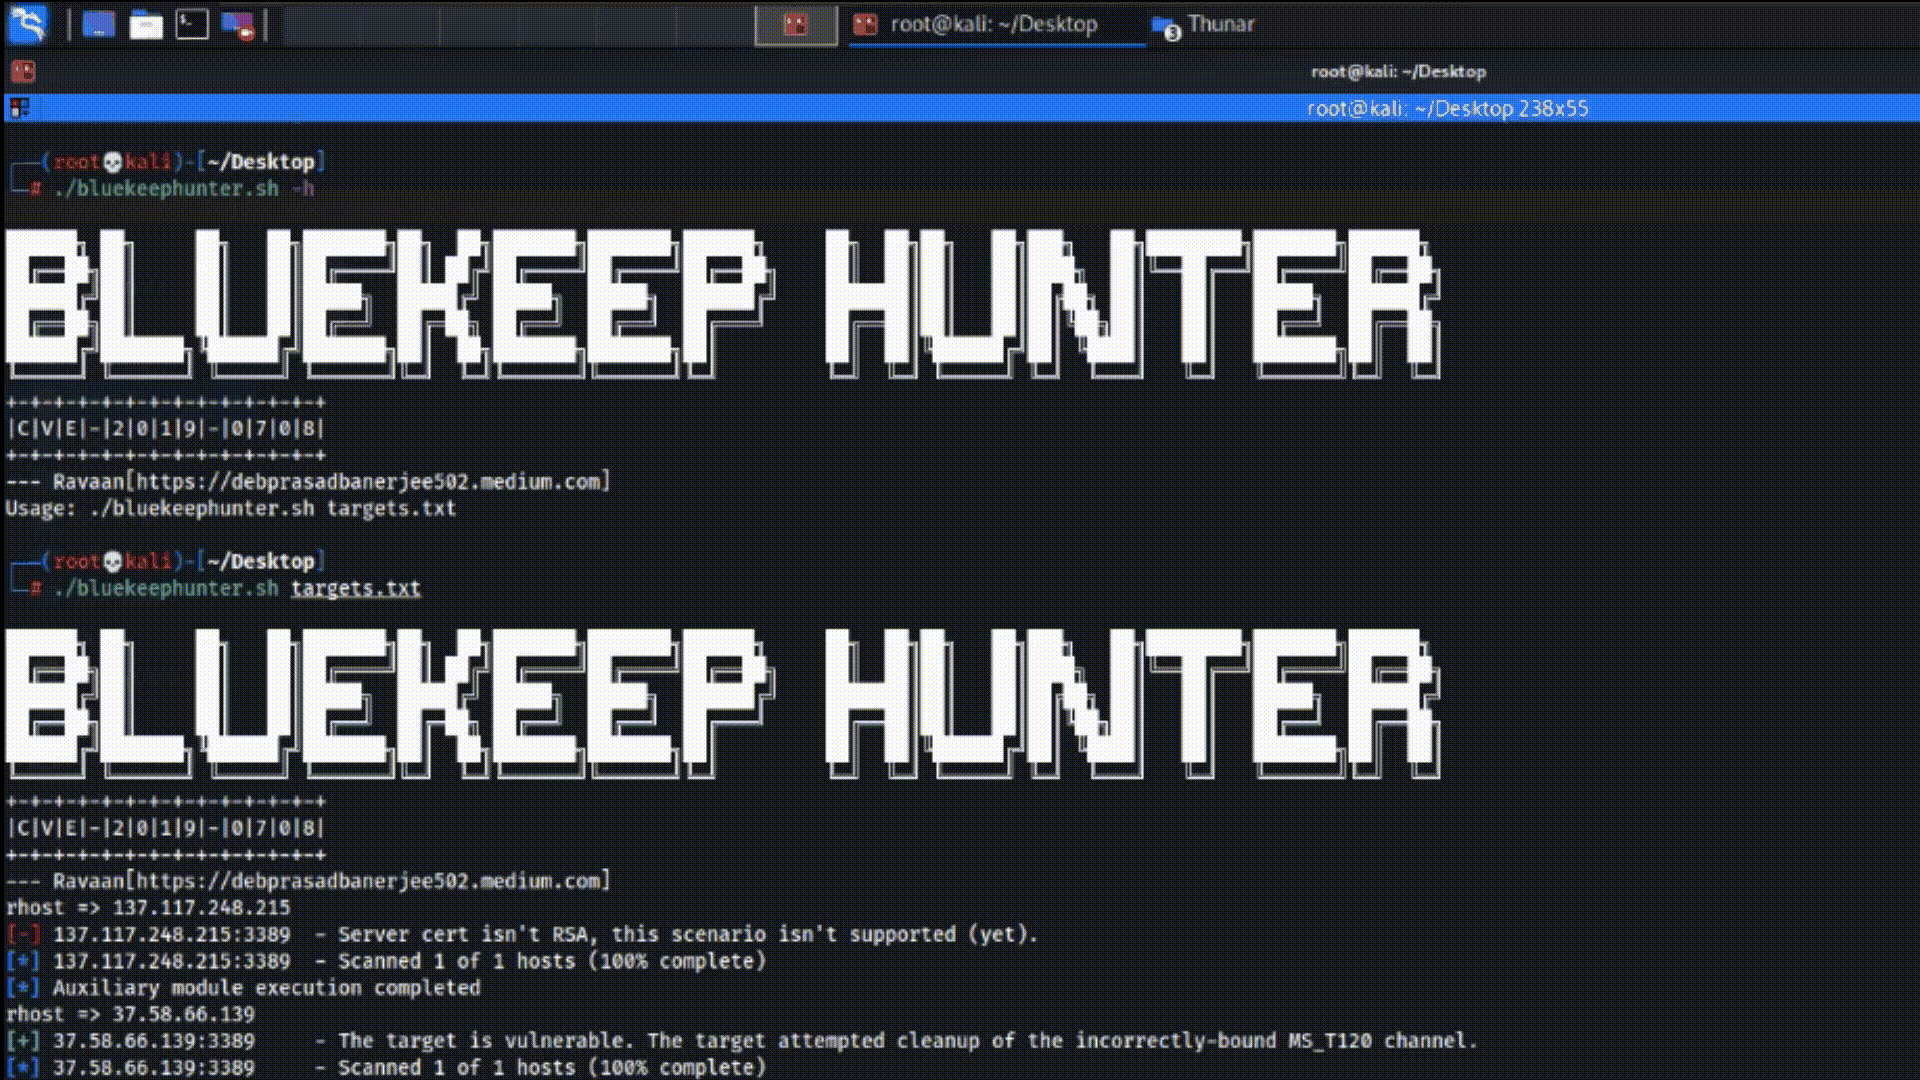 ravaan21/bluekeep-hunter
CVE-2019-0708, Uma ferramenta que caça em massa a vulnerabilidade BlueKeep para exploração.
 jonstratton/selenium-node-takeover-kit
Uma coleção de testes selenium que pode auxiliar na tomada de controle de um nó selenium
 tiagob0b/cve-2021-22005
Módulo do Metasploit para a vulnerabilidade de upload arbitrário de arquivos CVE-2021-22005 no VMware vCenter com prova de conceito e exploit de…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
Vulnerabilidade CVE-2014-7911 e vulnerabilidade CVE-2014-4322 para obter privilégios de root!
 lkeld/cve-2026-43499-poc
Arma de prova de conceito para CVE-2026-43499 (GhostLock), uma falha no rtmutex do kernel Linux que permite escalonamento local de privilégios.…
 luotian2/cve-2026-31431
Exploit para CVE-2026-31431, uma falha do authencesn no kernel Linux que permite escalonamento local de privilégios e fuga de contêiner por meio de…
 ambionics/spip-exploits
Cadeia de exploits em Python para as CVEs 2026-72708/72709/72710 do SPIP, encadeando injeção SQL não autenticada até tomada de conta e execução…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Exploit de cadeia completa para Android Chromium que combina a fuga de informação CVE-2026-11057 e o use-after-free CVE-2026-5281 para alcançar…
 cs8425/copy-fail-go
# Exploit em Go para CVE-2026-31431, uma vulnerabilidade de escalonamento local de privilégios, que modifica /usr/bin/su para obter acesso root em…
 pupiles/bof-dnsmasq-cve-2017-14493
exploit rop do dnsmasq com bypass de NX
 ruik-tech/ghostlock-s25fe
GhostLock (CVE-2026-43499) para o Galaxy S25 FE (W.I.P)
 n1shant-sinha/cve-2017-0199
Kit de exploração CVE-2017-0199 - v2.0 é um prático script em python que fornece uma forma rápida e eficaz de explorar o RCE do Microsoft RTF. Ele…
 abdurahmon3236/cve-2024-38472
Módulo do Metasploit que explora o SSRF do Apache HTTP Server (CVE-2024-38472) no Windows para alcançar serviços internos e obter execução remota de…
 shinthink/pbck-exploit
📤 Framework de exploração em massa para CVE-2026-56290 — upload de arquivo não autenticado para RCE no Page Builder CK Joomla








