
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit
 rfunix/tengu
Servidor MCP de testes de penetração com IA
 blacksnufkin/cheshire
Plugin de serviço Adaptix C2 que impulsiona a análise de payload LitterBox da interface do operador.
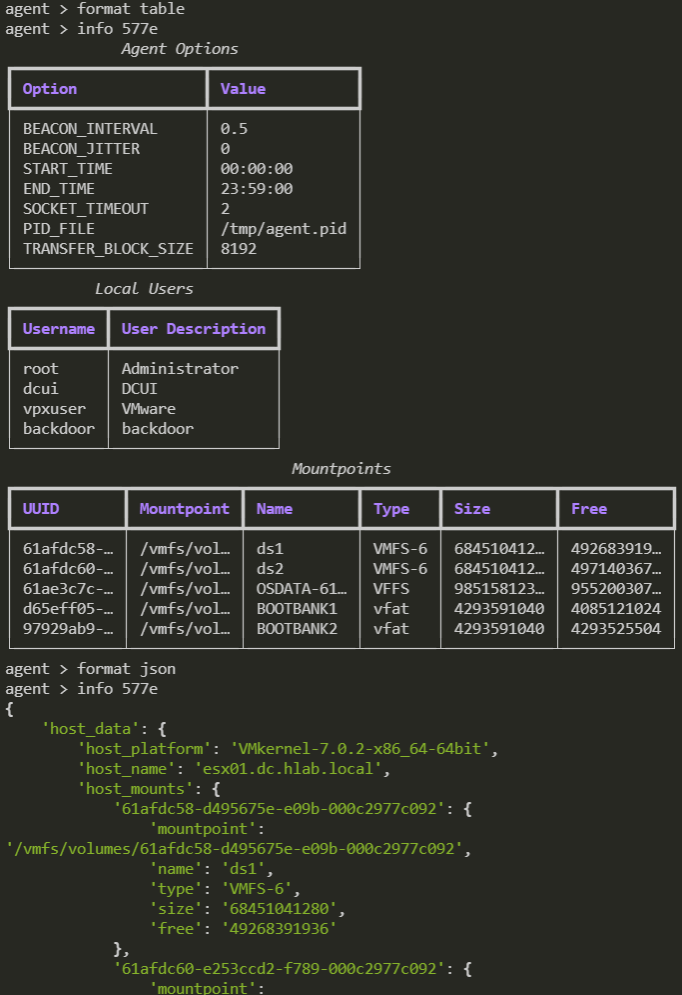 psmths/reave
Framework pós-exploração WIP adaptado para hipervisores.
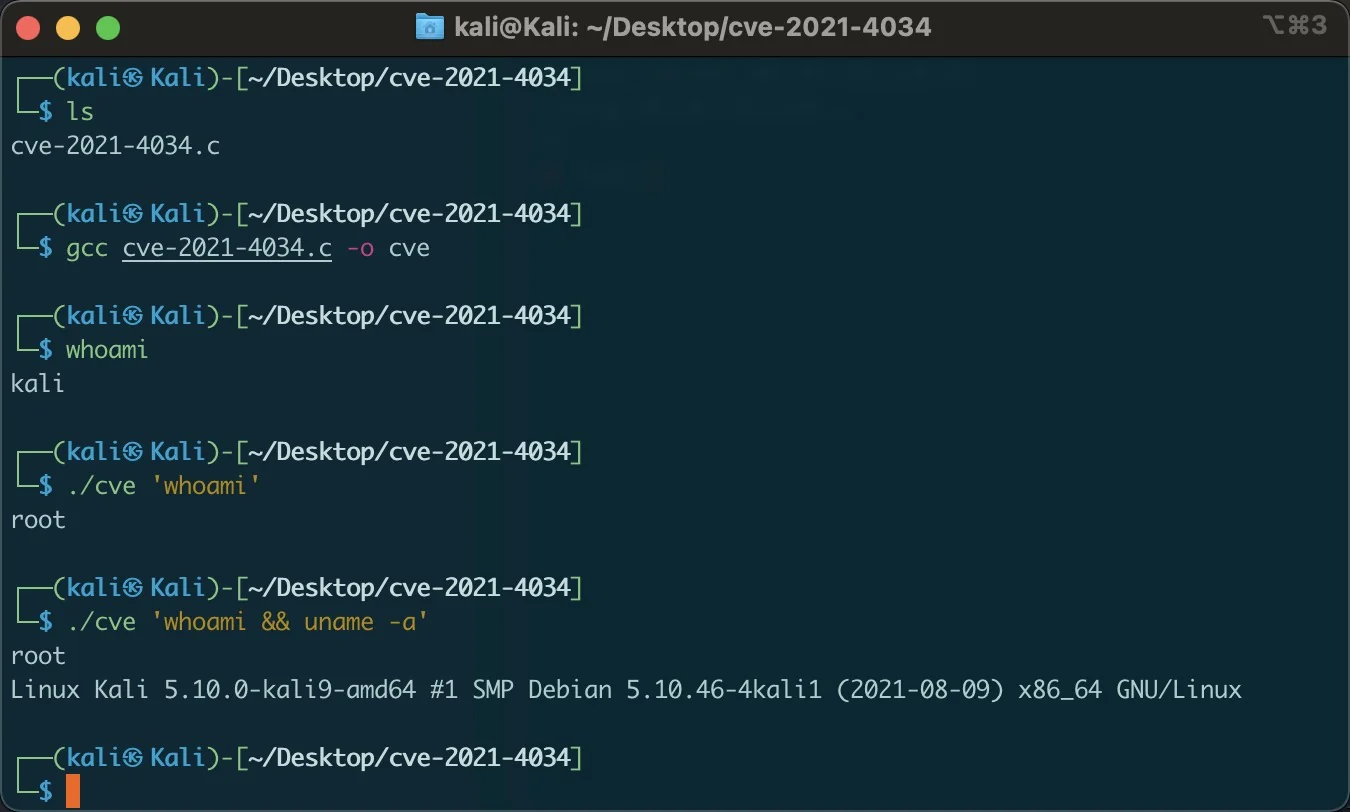 zhzyker/cve-2021-4034
polkit pkexec Vulnerabilidade de Privilégio Local para Adicionar comandos personalizados
 galoryber/fawkes
Fawkes é um agente Mythic C2 em golang escrito exclusivamente por IA.
 pentest-a2p2v/pentest-a2p2v-core
Funcionalidade principal do A2P2V (baseada em linha de comando)
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Best CertiGhost AD CS Multi-Exploit Framework | Kit avançado com servidores rogue DC/LDAP, abuso de certificados, extração de…
 crihexe/copy-fail-tiny-elf-cve-2026-31431
Minimal no-libc Linux x86_64 ELF PoC build para Copy Fail (CVE-2026-31431)
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Adaptação do CVE-2026-64560 vinculado ao dispositivo para Xiaomi 15 dada OS4.0.0.8
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 mateusverass/ngixshell
scanner de CVE nginx + framework de exploração RCE (CVE-2026-42945 + mais 16)
 l33tdawg/aether
Framework de Análise de Segurança de Contratos Inteligentes e Geração de PoC com IA
 xzajyjs/cve-2022-39197-poc
CVE-2022-39197(CobaltStrike XSS <=4.7) POC
 g13net/lockjaw
Framework C2 modular para Windows com teamserver em Rust, implant em Zig, syscalls indiretas, bypass de AMSI, injeção reflexiva/PoolParty, execução…
 jbaines-r7/blankspace
Prova de Conceito para Upload Arbitrário de Arquivos via EFSRPC (CVE-2021-43893)
 dimitrifourny/cve-2019-2215
Escalação de privilégios no Android via um use-after-free em binder.c
 aramosf/cve-2026-64468
Prova de conceito sem privilégios e escalonamento local de privilégios x86_64 para um use-after-free do Binder no kernel Linux (CVE-2026-64468), com…








