
 #1
Frameworks abrangentes para desenvolvimento, teste e execução de exploits.
Recomendado pelo Kitploit
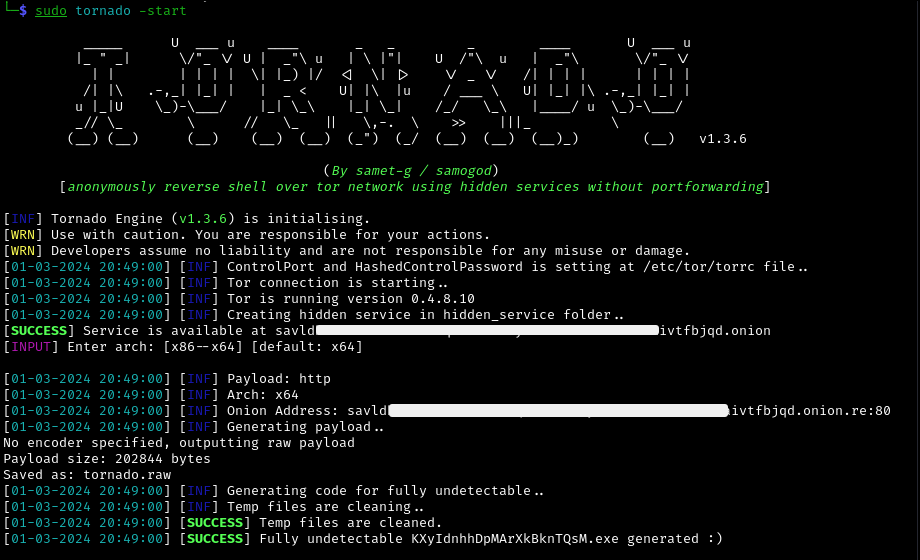
 samogod/tornado
Anonimamente Reverse Shell sobre a Rede Tor usando Hidden services sem Portforwarding.
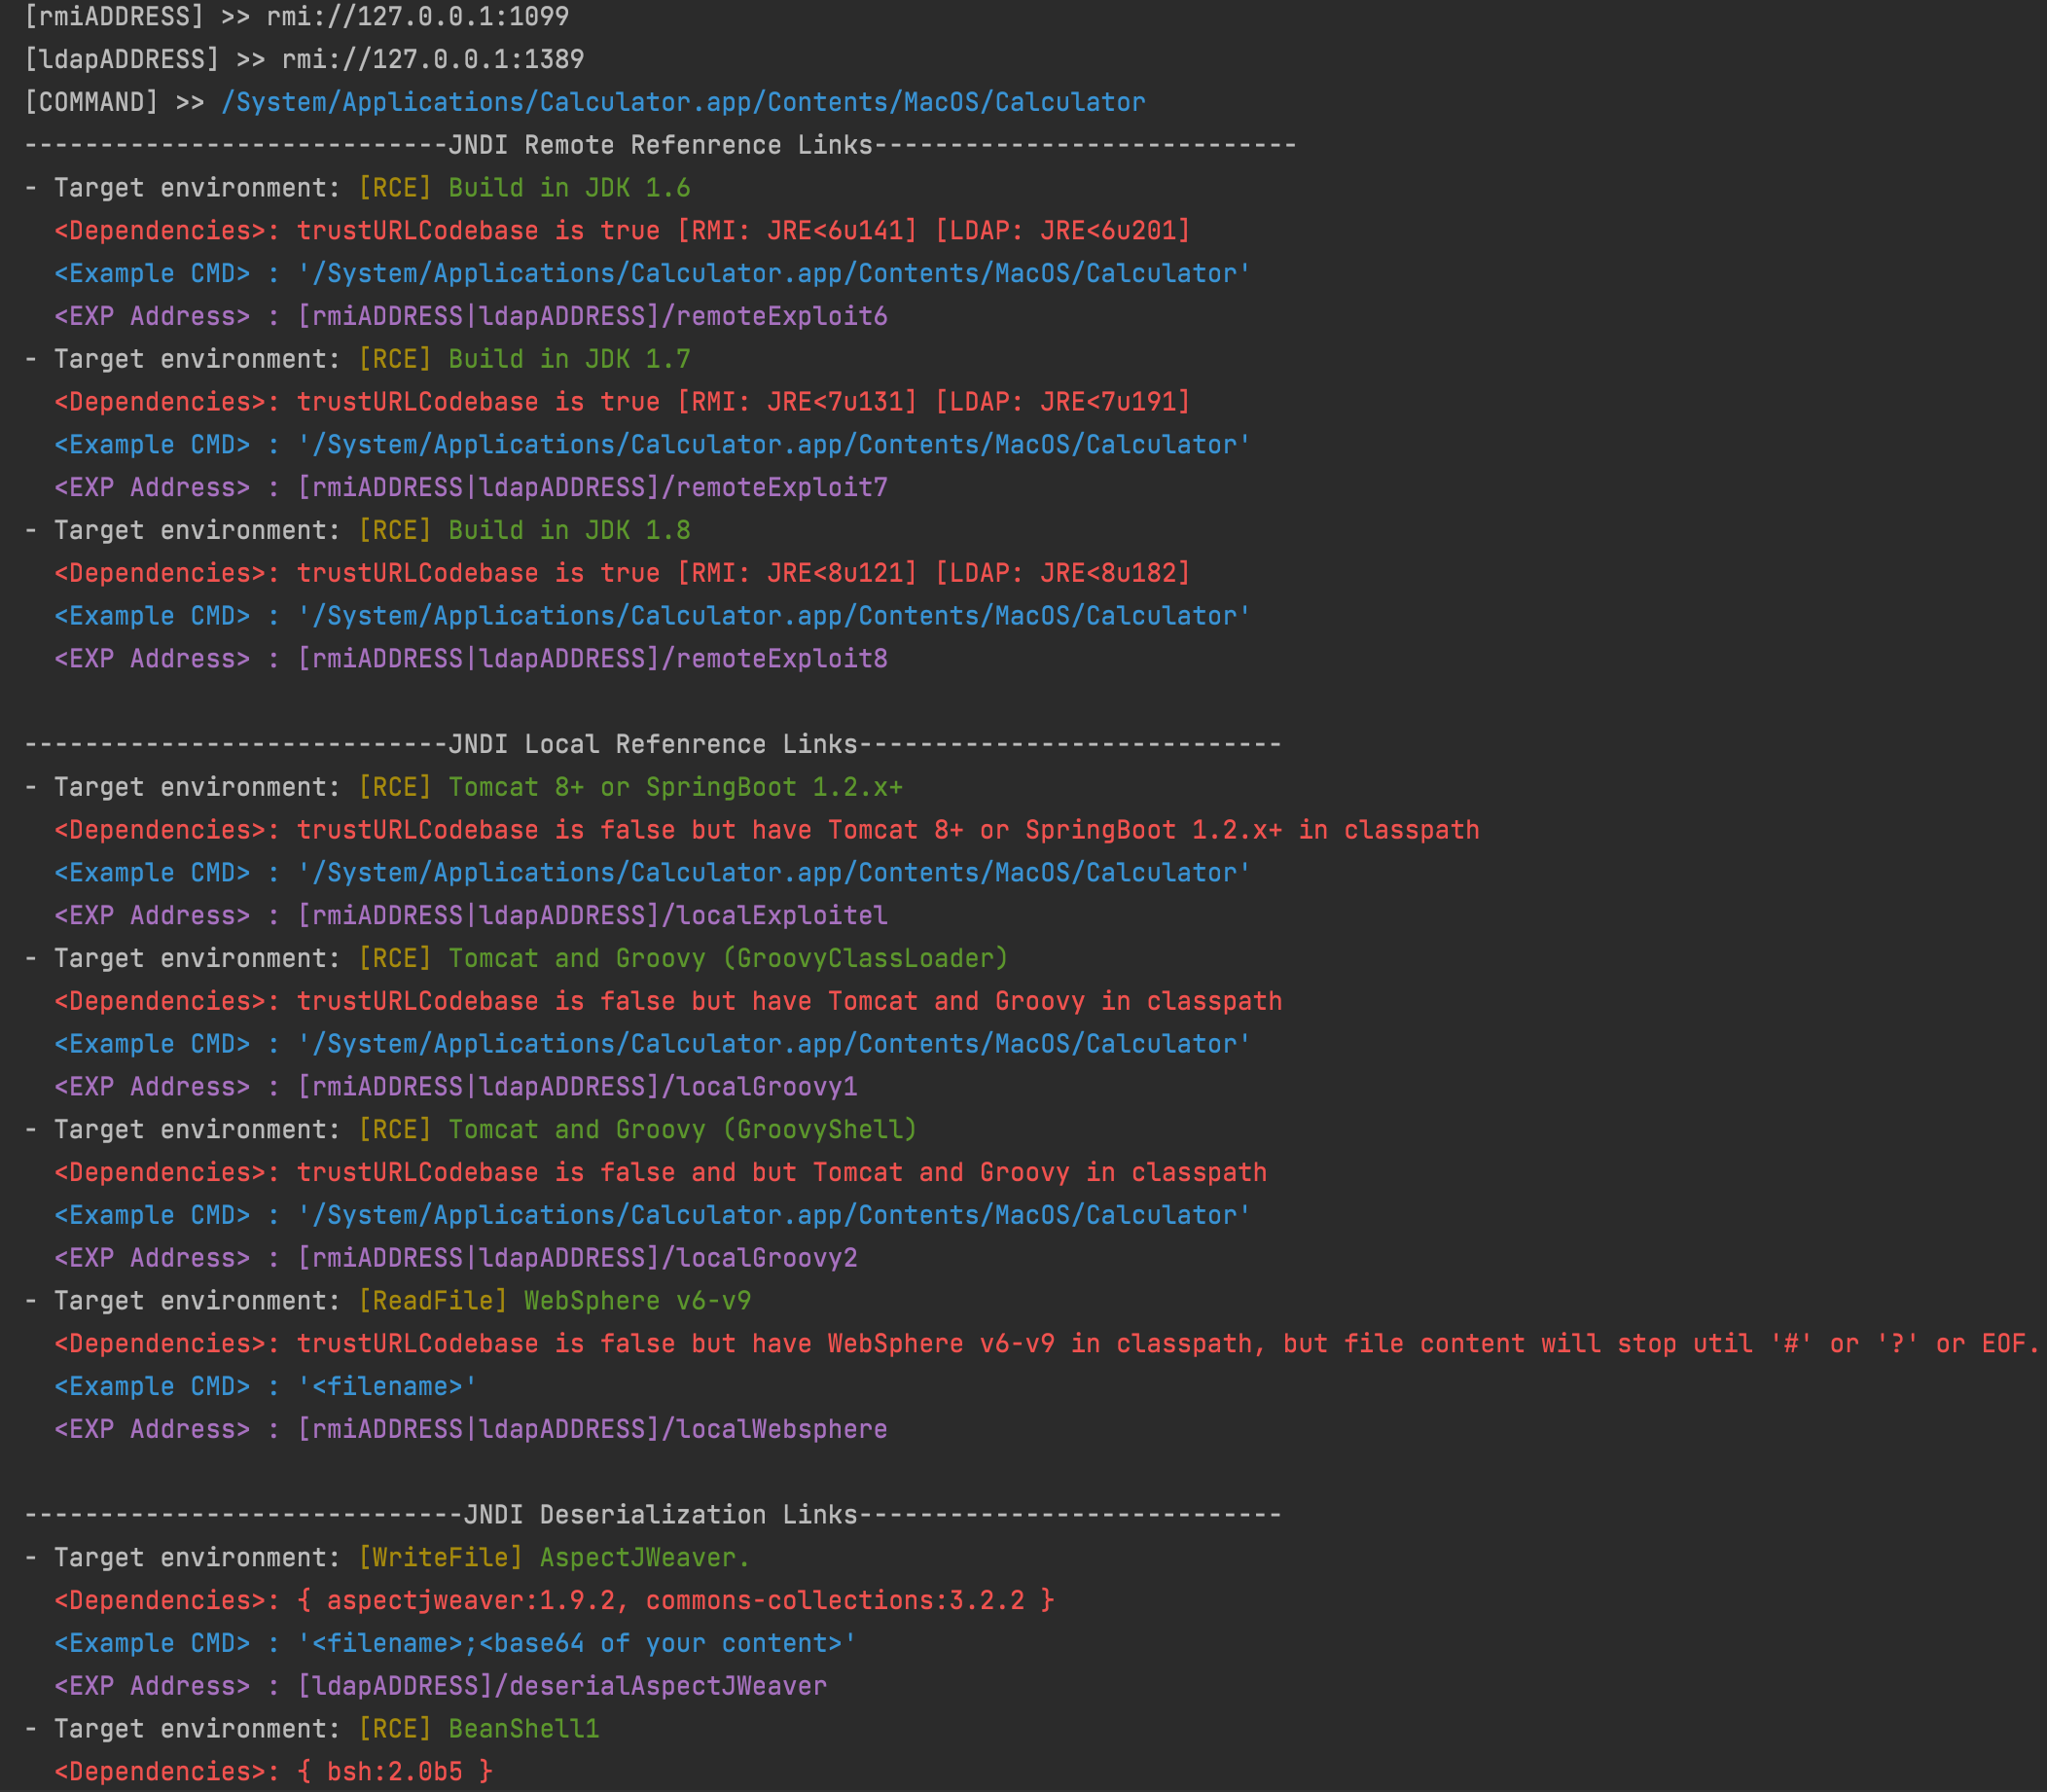 cckuailong/jndi-injection-exploit-plus
Gera links de injeção JNDI funcionais e payloads de desserialização com mais de 80 gadgets, suportando servidores RMI, LDAP e HTTP para testes…
 ronin-rb/ronin
Ronin é um Kit de Ferramentas Ruby gratuito e de código aberto para Pesquisa e Desenvolvimento em Segurança. O Ronin também permite o rápido…
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 nettitude/poshc2_old
Servidor C2 Powershell e Implantes
 kalilinuxtricksyt/easysploit
EasySploit - Automação do Metasploit (MAIS FÁCIL e MAIS RÁPIDO do que NUNCA)
 plackyhacker/shellcode-encryptor
Um simples encriptador/desencriptador/executor de shell code para contornar antivírus.
 mwemuorg/mwemu
Pure Rust x86 hardware emulator and Windows process simulator for malware analysis, shellcode emulation, and payload unpacking. Supports 32/64-bit PE…
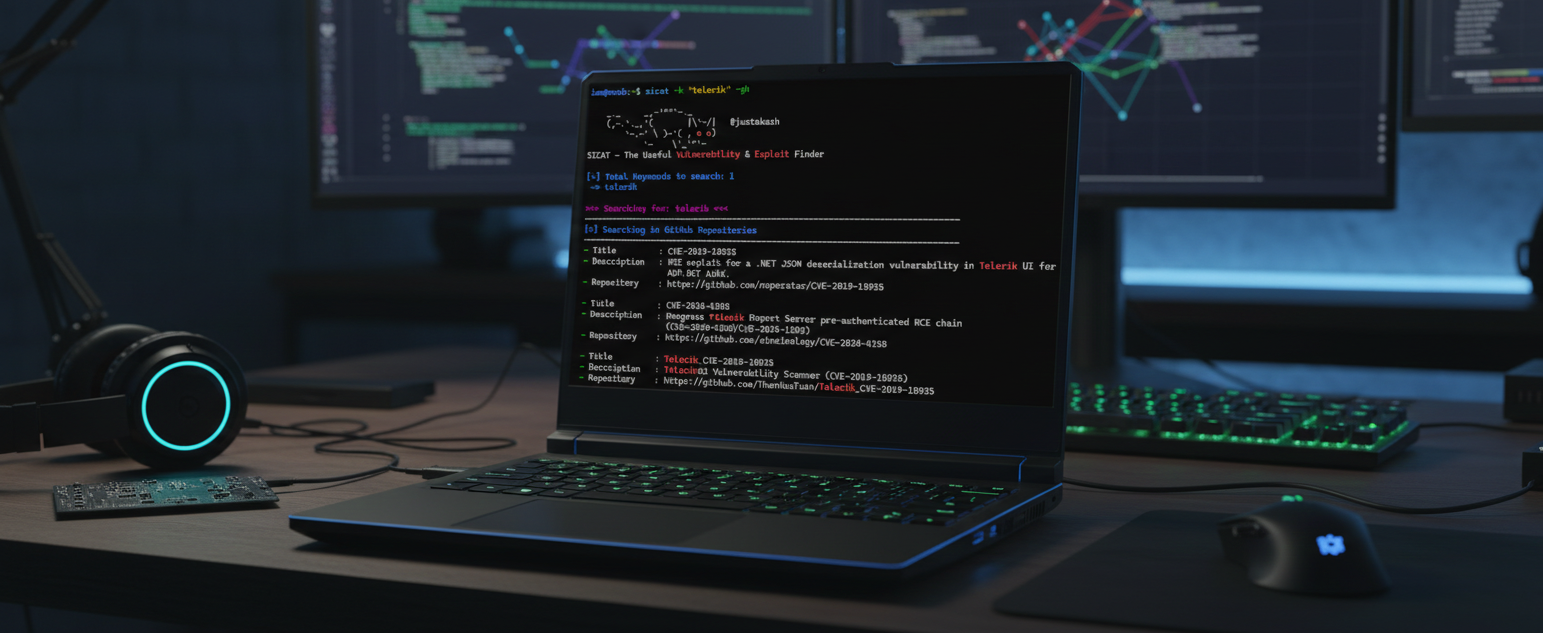 justakazh/sicat
Agregador de vulnerabilidades e exploits de múltiplas fontes com descoberta automática via Nmap e Wappalyzer, pesquisando Exploit-DB, NVD, CVE.org,…

 exploit-database/exploitdb
exploitdb // O repositório oficial do Exploit-Database
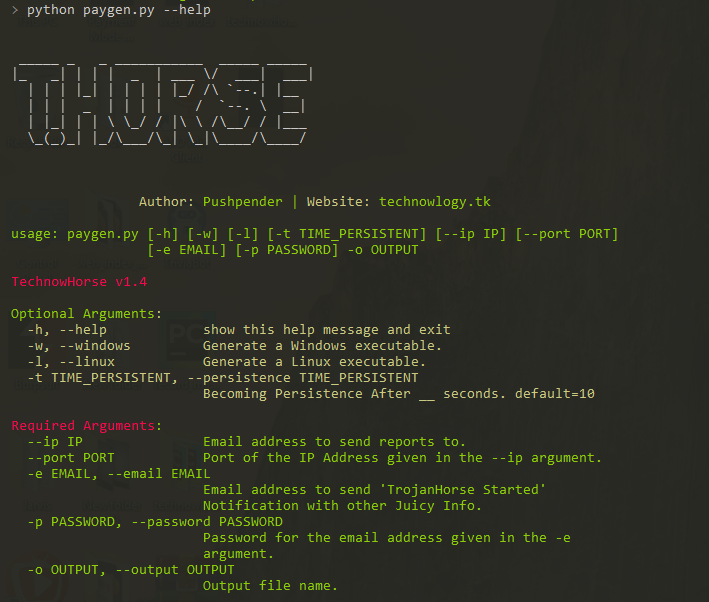 pushpenderindia/thorse
THorse é um gerador de RAT (Trojan de Administração Remota) para sistemas Windows/Linux escrito em Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Um script para randomizar perfis Malleable C2 do Cobalt Strike e reduzir as chances de acionar controles de detecção baseados em assinatura
 hahwul/mad-metasploit
Módulos personalizados do Metasploit, plugins, scripts de recurso e.. coleção fantástica do Metasploit
 chvancooten/nimpackt-v1
Empacotador de assembly baseado em Nim e carregador de shellcode para opsec e lucro
 0xthirteen/staykit
Extensão do Cobalt Strike para persistência pós-exploração usando o assembly .NET SharpStay. Oferece persistência orientada por GUI via chaves de…
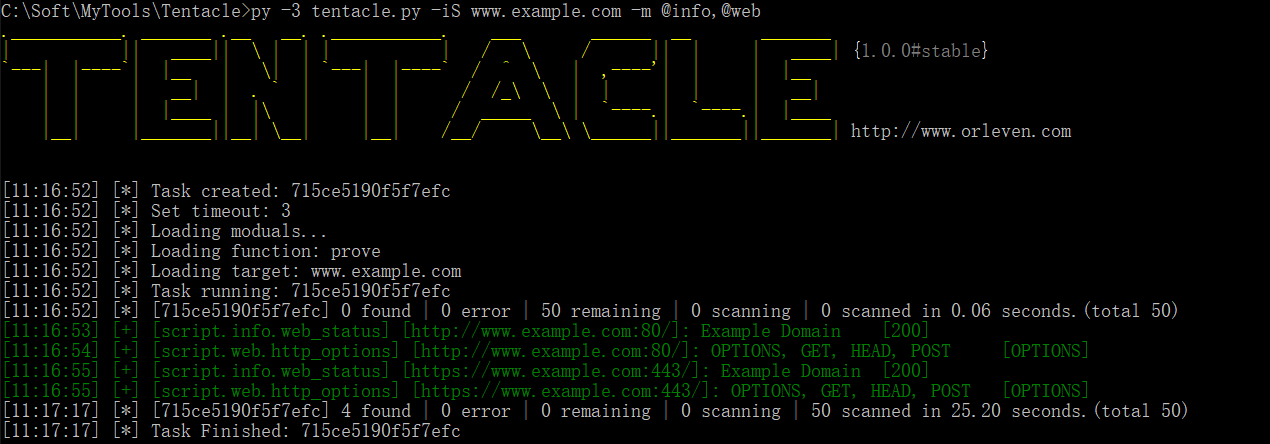 orleven/tentacle
Tentacle é um framework de verificação de vulnerabilidade e exploração POC. Ele suporta extensão livre de exploits e usa scripts POC. Suporta…
 d4vinci/pastejacker
Invadindo sistemas com a automação de ataques PasteJacking.







