 #1
Ferramentas para criptografar dados com segurança ou descriptografar texto cifrado capturado e analisar métodos de criptografia.
Recomendado pelo Kitploit
 threatexpert/gonc
Netcat com travessia NAT automatizada, P2P seguro e recursos avançados para acesso a shell, transferência de arquivos e proxy de rede.
 voidsecsoftwares/voidsec-proxy
Kit de ferramentas de segurança ofensiva multi-módulo para encadeamento de proxy SOCKS5, varredura de portas, enumeração de DNS, quebra de hash,…
 gmh5225/discord-rat
RAT para Discord baseado em Python com painel de comandos remoto para captura de webcam, gravação de áudio, keylogging, exfiltração de arquivos e…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 gmh5225/deluded-openssl-3.2.0
Ferramenta open-source robusta que implementa os protocolos TLS, DTLS e QUIC com uma biblioteca criptográfica de força total, ferramenta de linha de…
 eugexo/security-baseline-ubuntu
Production-grade Security Baseline & Hardening Guide for Ubuntu 24.04/26.04 LTS. Kernel isolation, Emergency Panic Button, custom AppArmor/Firejail…
 microsoft/pqcrypto-lweke
Biblioteca em C que implementa o FrodoKEM, um mecanismo de encapsulamento de chaves pós-quântico baseado no problema Learning with Errors, com…
 pelock/total-commander-ftp-password-recovery-tool-python
Ferramenta de Recuperação de Senhas FTP do Total Commander para Python permite descriptografar as informações de senha de contas FTP para todas as…
 neccie/yellowkey-bitlocker-cve-2026-45585
Gerenciar chaves de recuperação do BitLocker, desbloquear unidades criptografadas e monitorar o status de criptografia com este utilitário leve para…
 open-quantum-safe/liboqs
Biblioteca em C para prototipagem e experimentação com criptografia resistente a computação quântica
 pelock/simple-polymorphic-engine-spe32
Gera código de descriptografia polimórfico exclusivo para criptografar dados, usando instruções e chaves selecionadas aleatoriamente, com geração de…
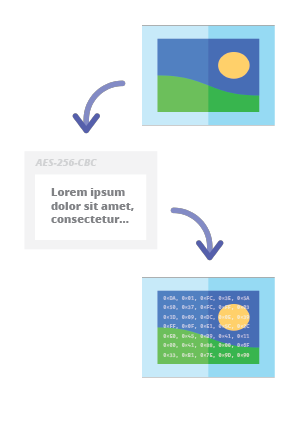 pelock/steganography-online-codec-javascript
Codec esteganográfico online permite ocultar uma mensagem criptografada por senha dentro de imagens e fotos usando o algoritmo de criptografia AES…
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 siyad01/agentbox
Runtime de código aberto em sandbox para agentes de IA — isolamento gVisor/Docker, cofre de credenciais, log de auditoria imutável. Construído após o…
 gibmat/cve-2026-32606-poc
Prova de conceito demonstrando a contornação da criptografia de disco LUKS vinculada a TPM em sistemas Linux, extraindo chaves de volume por meio de…
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
 jvdsn/crypto-attacks
Implementações em Python de ataques e utilitários criptográficos.
 kjcracks/clutch
Utilitário iOS exclusivo para jailbreak que descriptografa executáveis de aplicativos instalados e os extrai como arquivos .ipa ou binários brutos…