#1
Ferramentas para analisar e proteger firmware, microcontroladores e componentes de hardware de baixo nível.
Recomendado pelo Kitploit
 sentinel-one/efi_fuzz
Fuzzer guiado por cobertura para variáveis UEFI NVRAM usando emulação Qiling e AFL++ para descobrir vulnerabilidades de firmware através de mutação…
 xchwarze/ar150-wifipineapple
Convertendo seu AR150 em um Wifi Pineapple NANO
 snawoot/hisilicon-dvr-telnet
Materiais de PoC para o artigo https://habr.com/en/post/486856/
 aliasrobotics/aztarna
aztarna, uma ferramenta de footprinting para robôs.
 owasp/ninja-pingu
Scanner de rede de alto desempenho para varredura de IP e porta em larga escala com identificação de serviços, detecção de dispositivos embarcados e…
 microsoft/hvloader
HvLoader.efi é uma aplicação EFI usada para carregar um carregador de hipervisor externo.
 cyanitol/netgear-telenetenable
Telenet Enable para roteadores Netgear a partir do checkout svn http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 liznzn/cve-2019-2215
Temproot para Bravia TV via CVE-2019-2215.
 kiwidoggie/oni-framework
Software C2 para sistemas embarcados escrito em C/C#
 qurbat/cve-2020-8958
Prova de conceito para execução arbitrária de comandos do SO em dispositivos ONU 1GE Guangzhou/V-SOL (CVE-2020-8958)
 vabold/ds-wireless-communication-remote-code-execution
Injeta código arbitrário no jogo de um cliente.
 robertguetzkow/cve-2021-37740
PoC para vulnerabilidade de DoS CVE-2021-37740 no firmware v3.0.3 do SCN-IP100.03 e SCN-IP000.03 da MDT. A falha foi corrigida no firmware v3.0.4.
 bytereaper77/cve-2025-7795
Prova de conceito de exploit para uma vulnerabilidade de estouro de buffer em roteadores Tenda. Envia requisições POST não autenticadas especialmente…
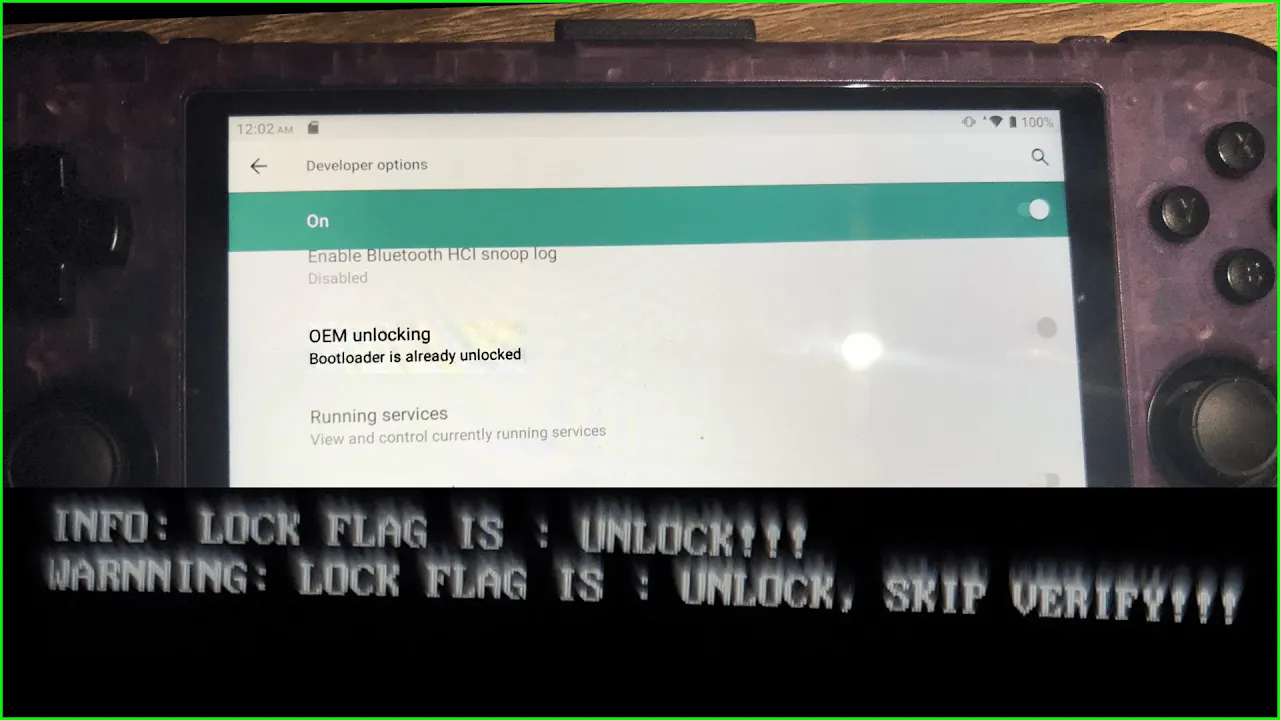 seriousattempts/bootloader_unlock_retroid_pocket_3plus
Desbloqueio do bootloader usando CVE-2022-38694 para Retroid Pocket 3+
 swzhouu/cve-2022-48311
Impressora HP Deskjet série 2540, Versão do Firmware CEP1FN1418BR e Número do Modelo do Produto A9U23B, Vulnerabilidade de Cross Site Scripting (XSS)…
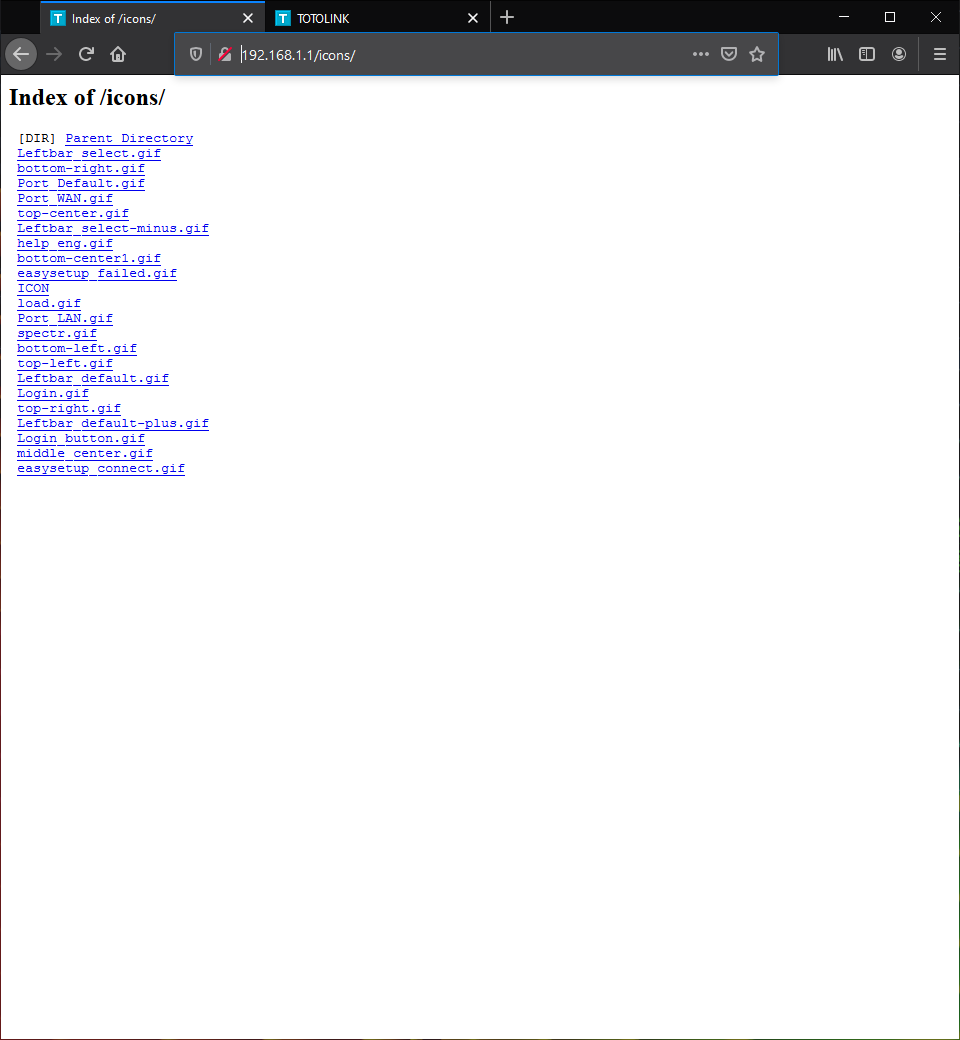 swzhouu/cve-2020-27368
TOTOLINK-A702R-V1.0.0-B20161227.1023 Vulnerabilidade de Indexação de Diretório
 rauc/rauc-1.5-integration
exemplos de integração para a correção do CVE-2020-25860