
 #1
Pesquisa, materiais, laboratórios e trilhas de aprendizagem em cibersegurança, incluindo CTFs e recursos educacionais curados.
Recomendado pelo Kitploit
 67-6f-64/antioreans-codedevirtualizer
Plugin do IDA 6.8 que desvirtualiza a máquina virtual FISH do Themida (2.2.5.0-2.2.7.0), restaurando código nativo de binários protegidos para…
 cobalt-strike/eden
Um UDRL de PoC para Cobalt Strike construído com Crystal Palace que combina a técnica de streaming de página de Raphael Mudge com um portão de…
 kingsabri/jwtear
Ferramenta modular de linha de comando para analisar, criar e manipular tokens JWT para hackers
 owasp/owasp-mcp-governance-and-risk-project
Projeto focado em governança e risco na segurança de aplicações, fornecendo recursos e frameworks para maturidade de segurança e gestão de riscos.
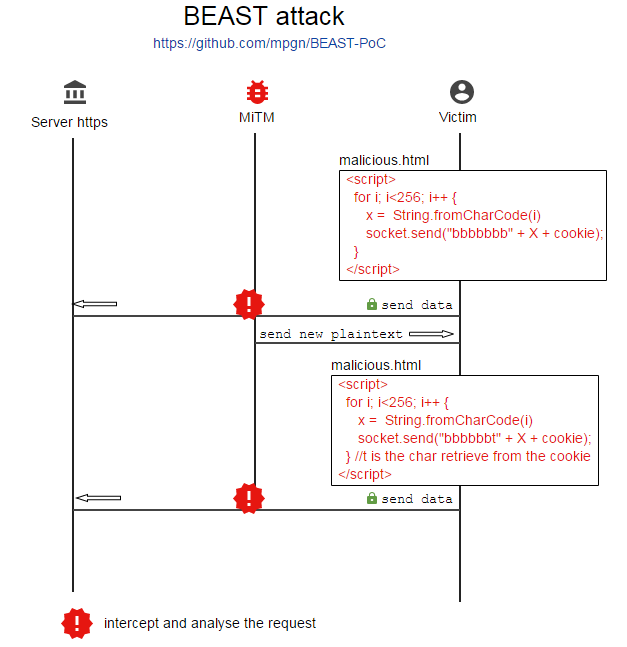 mpgn/beast-poc
:muscle: Prova de Conceito do ataque BEAST contra SSL/TLS CVE-2011-3389 :muscle:
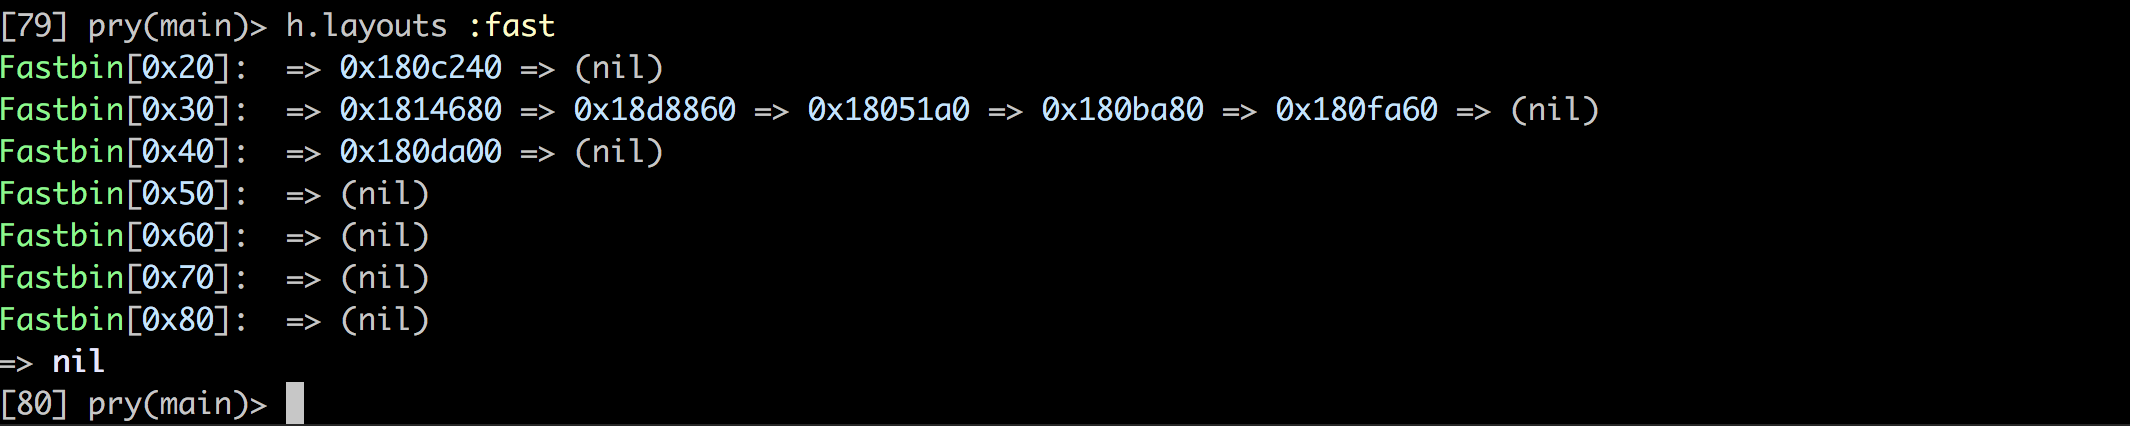 david942j/heapinfo
Uma informação interativa de memória para pwning / exploiting
 0xkirisame/spica
Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
 heptagrams/heptagram
Este projeto é utilizado para coletar os EXP/POC divulgados na Internet e fornecer suporte de projeto para a equipe de segurança Heptagram.
 ashemery/anti-forensics
Um repositório para acompanhar técnicas anti-forense

 rawsec/rawsec-cybersecurity-list
Inventário curado de ferramentas e recursos de cibersegurança abrangendo teste de penetração, perícia forense, OSINT, segurança web, análise de…
 vladko312/research_successful_errors
Whitepaper apresentando técnicas cegas baseadas em erro e erro booleano para SSTI e injeção de código, com payloads universais para seis linguagens…
 haplessidiot/ageverificationbypass
Serviço de bypass de verificação de idade da redhat
 makuga01/cve-2024-48990-poc
PoC para CVE-2024-48990
 knowledge-wisdom-understanding/recon
Enumere um alvo com base nos resultados do Nmap
 jonwiggins/xmloxide
Uma reimplementação pura em Rust do libxml2
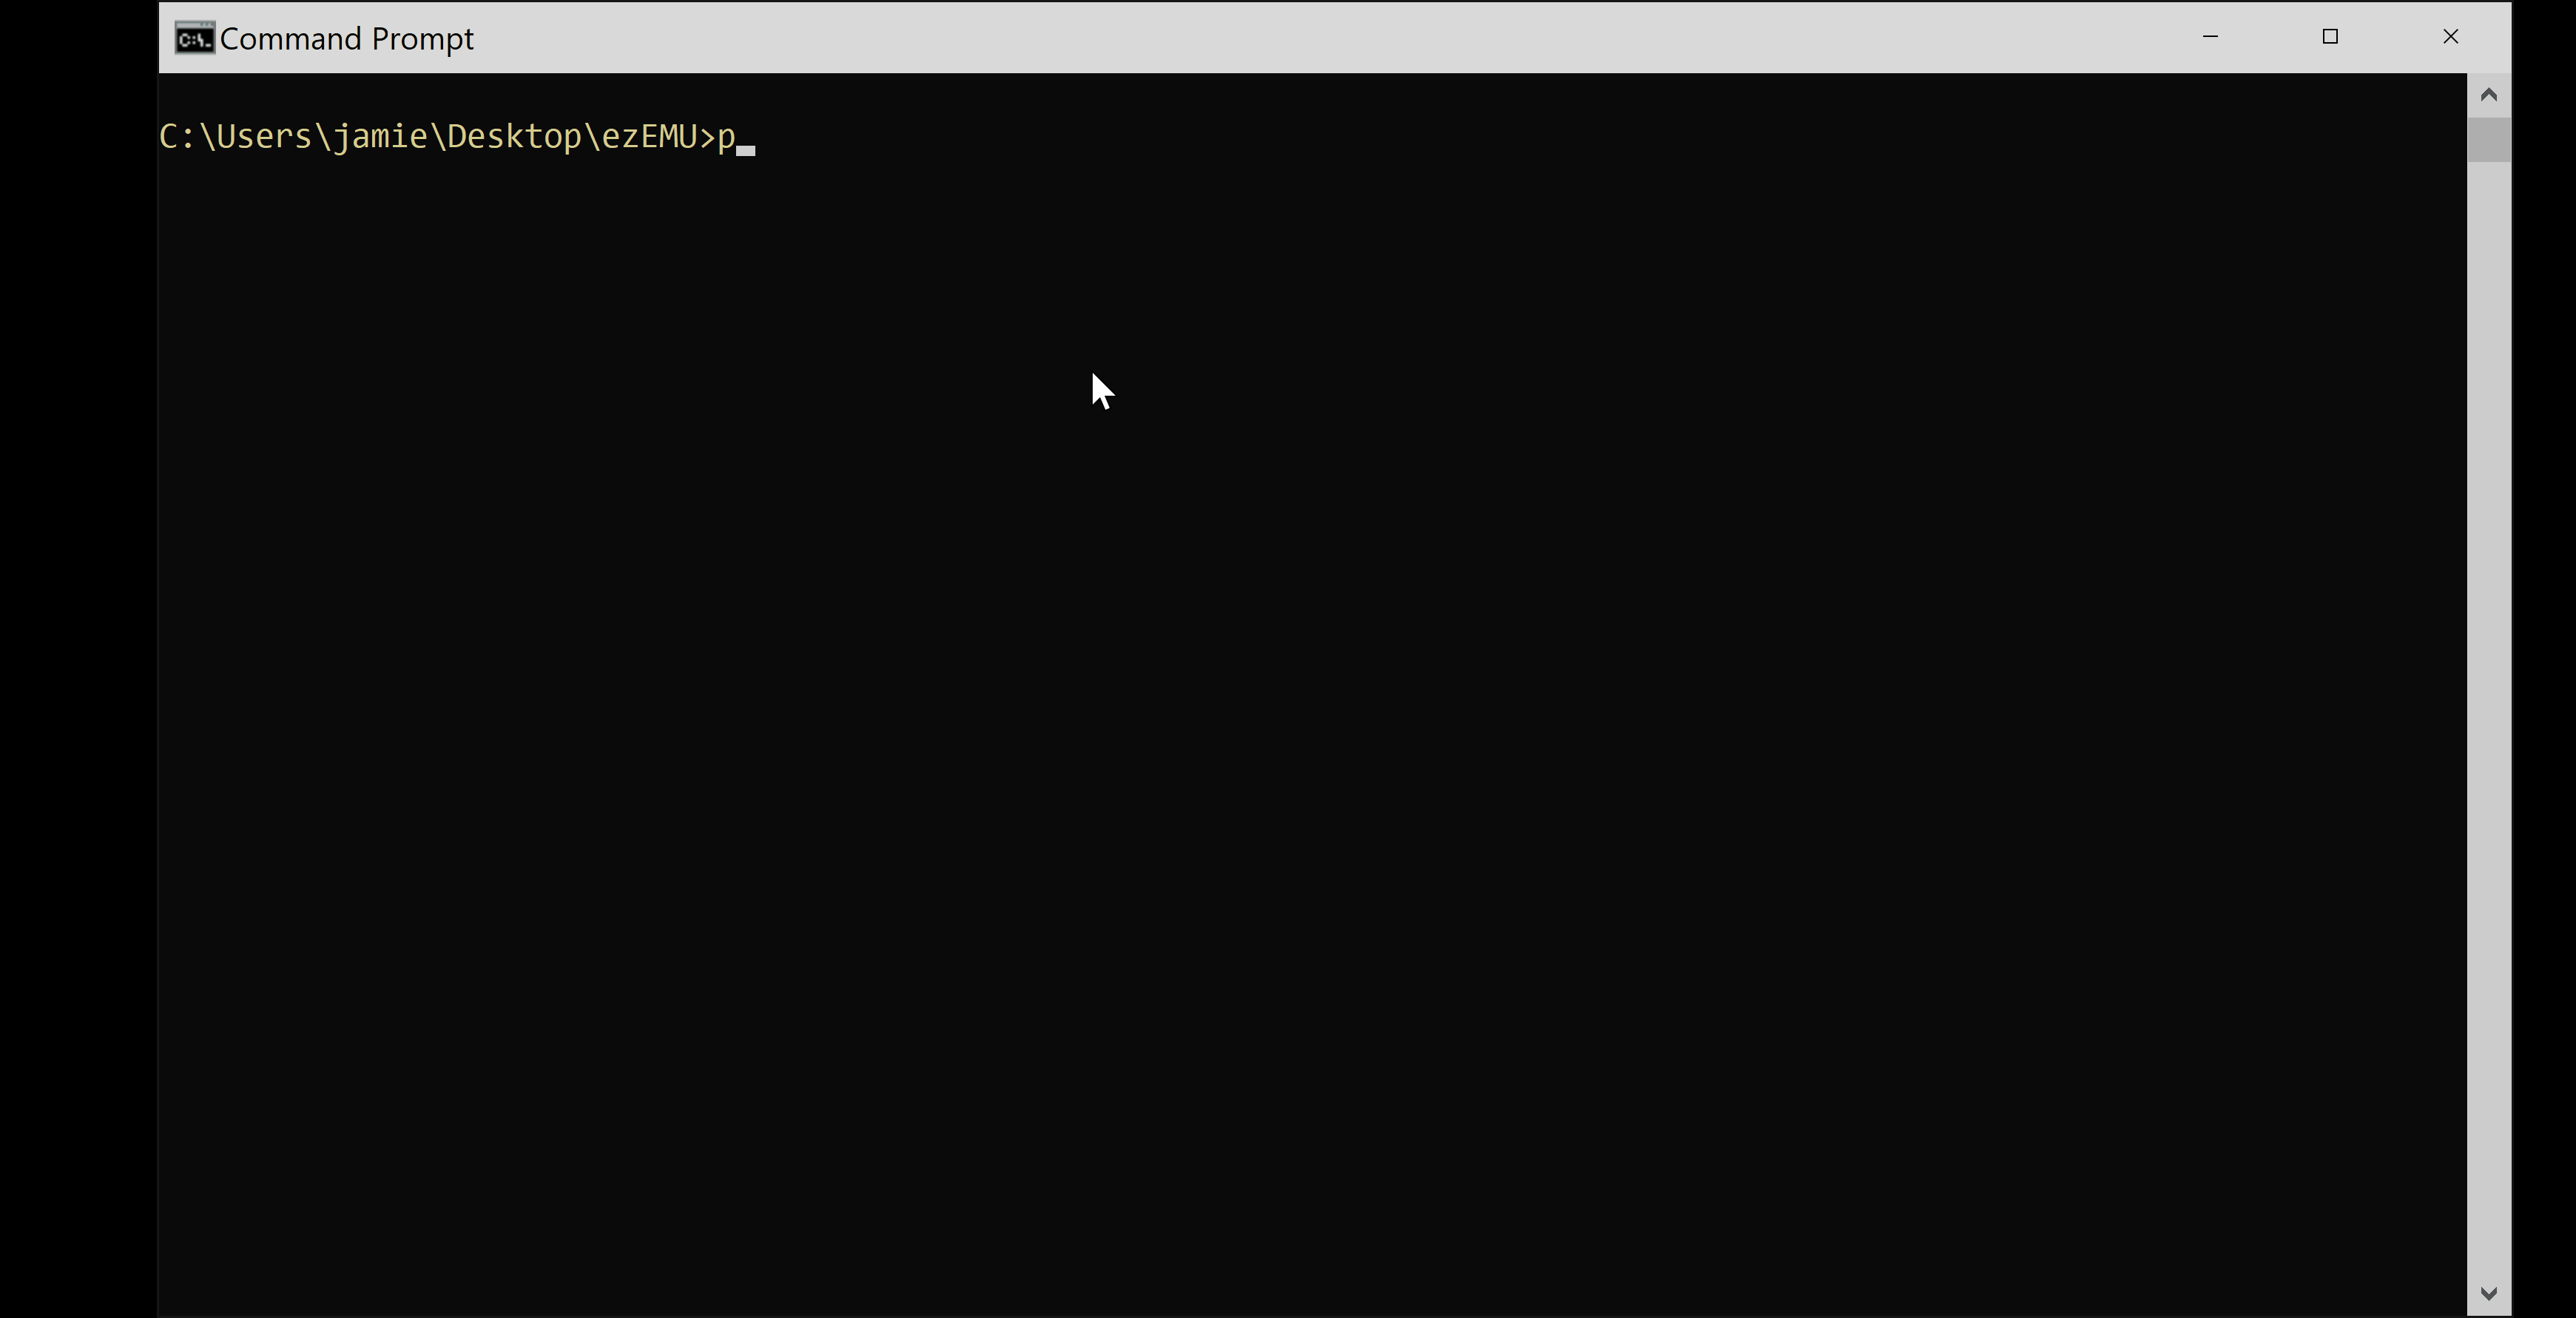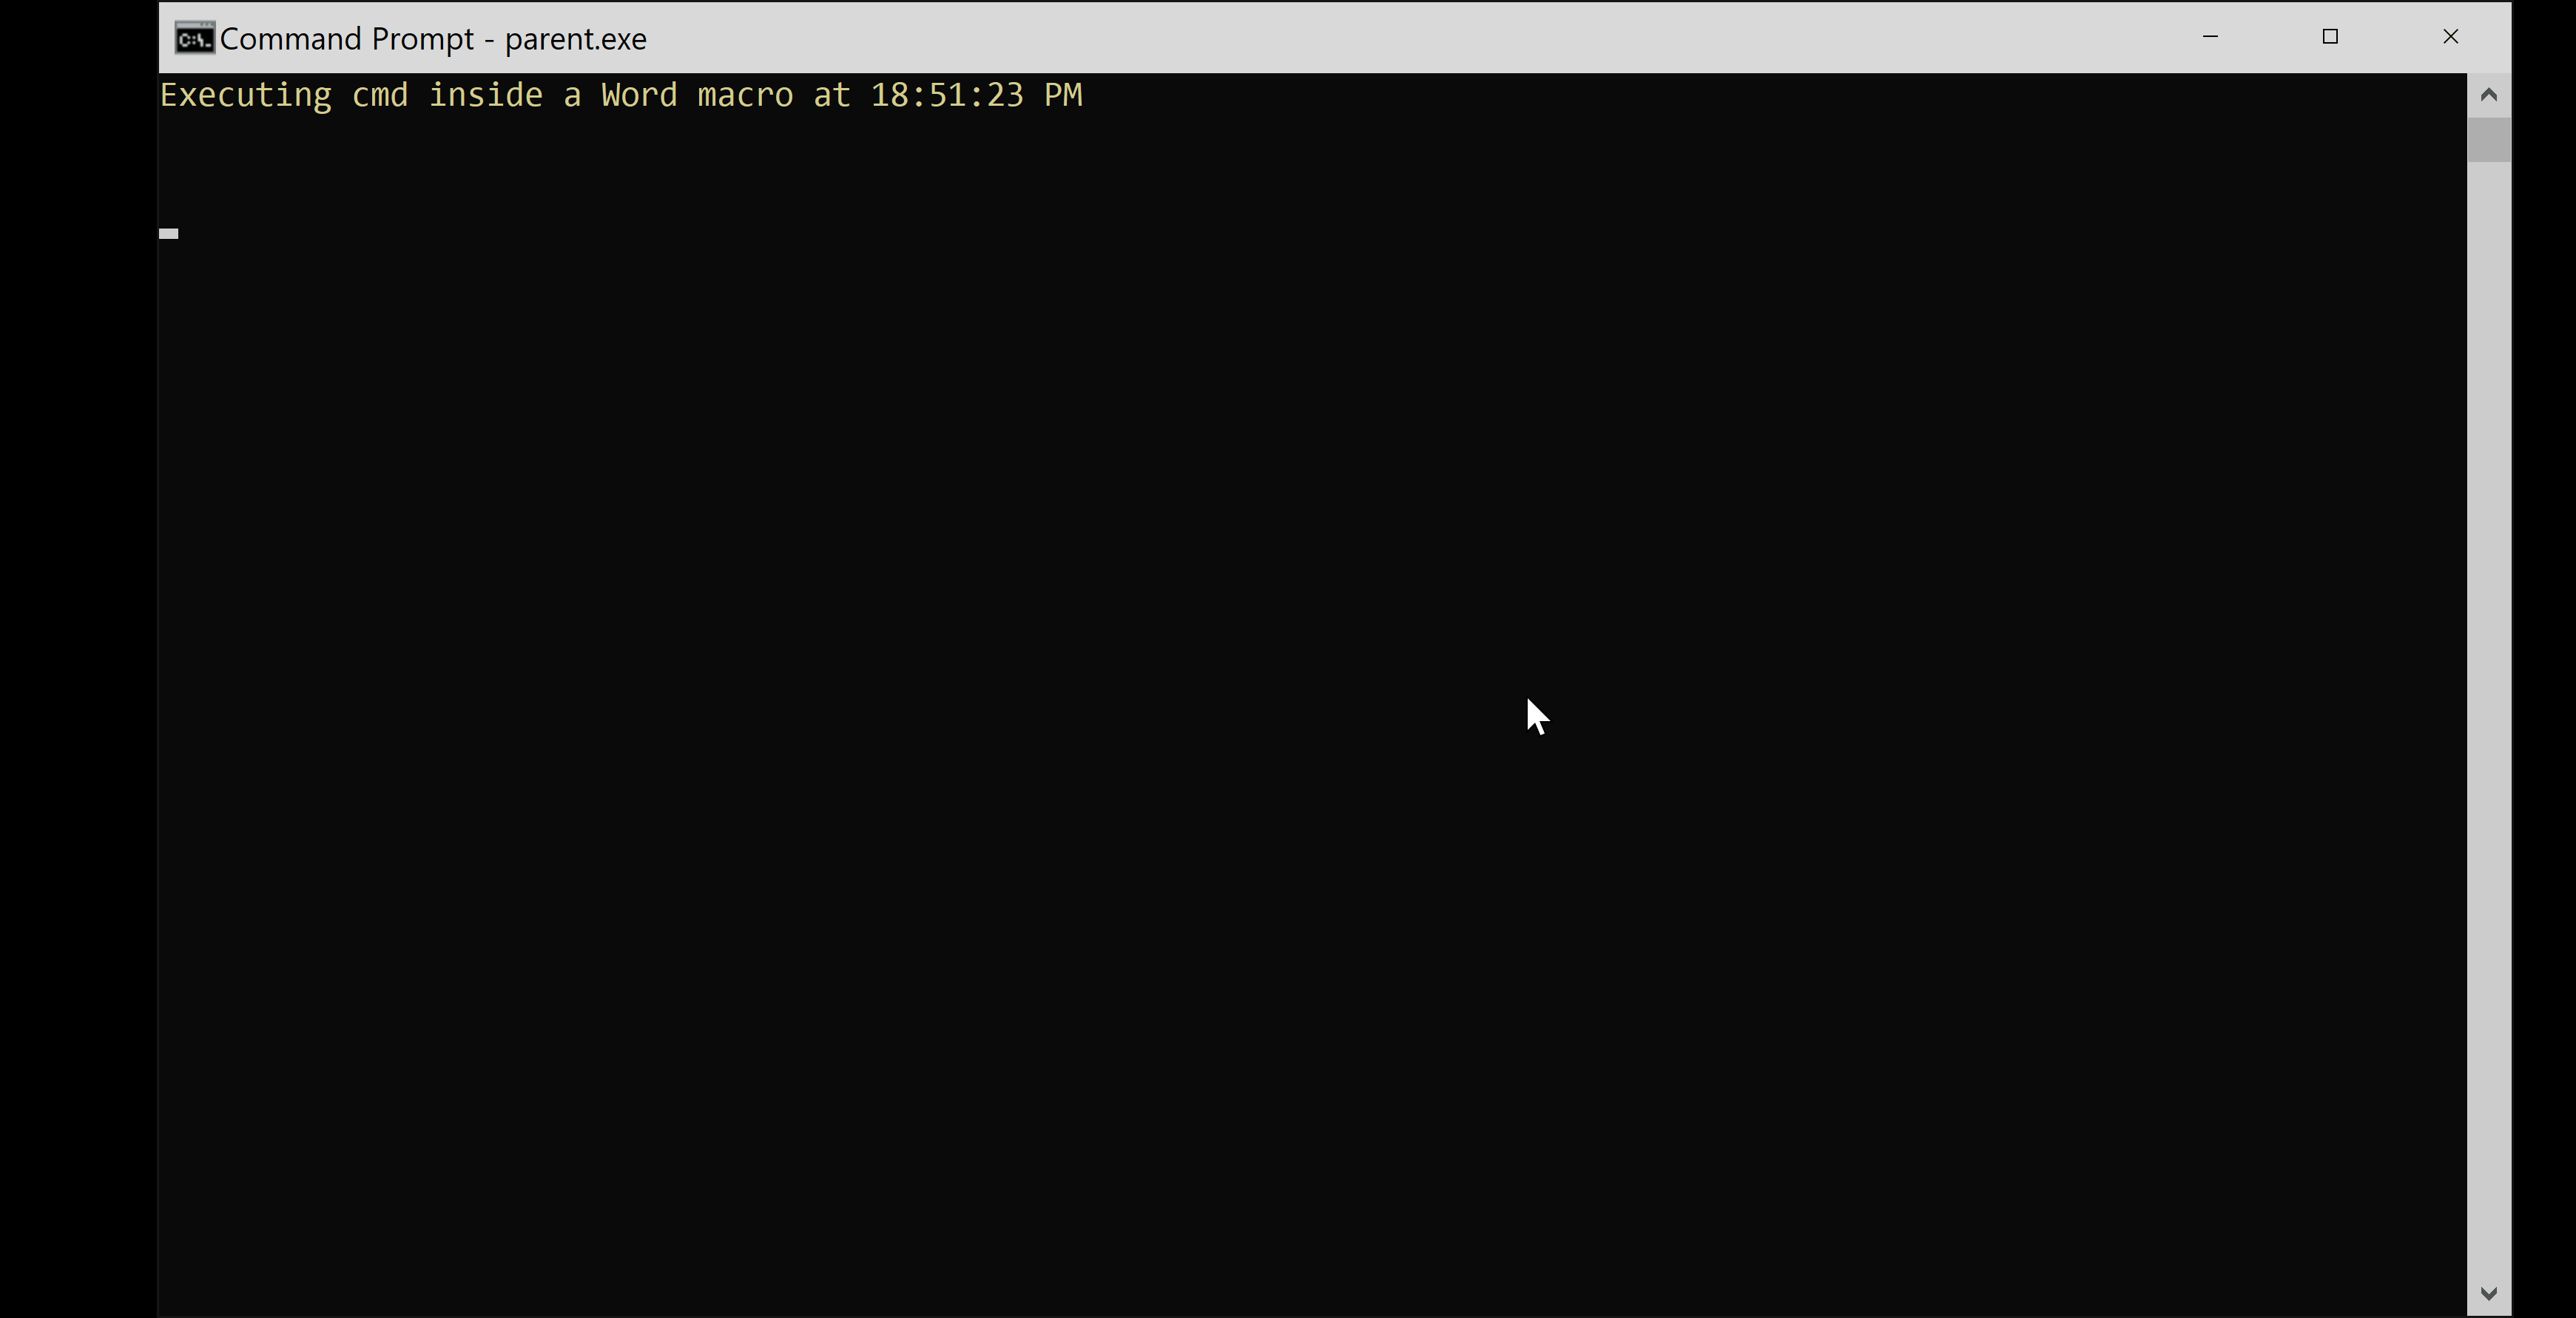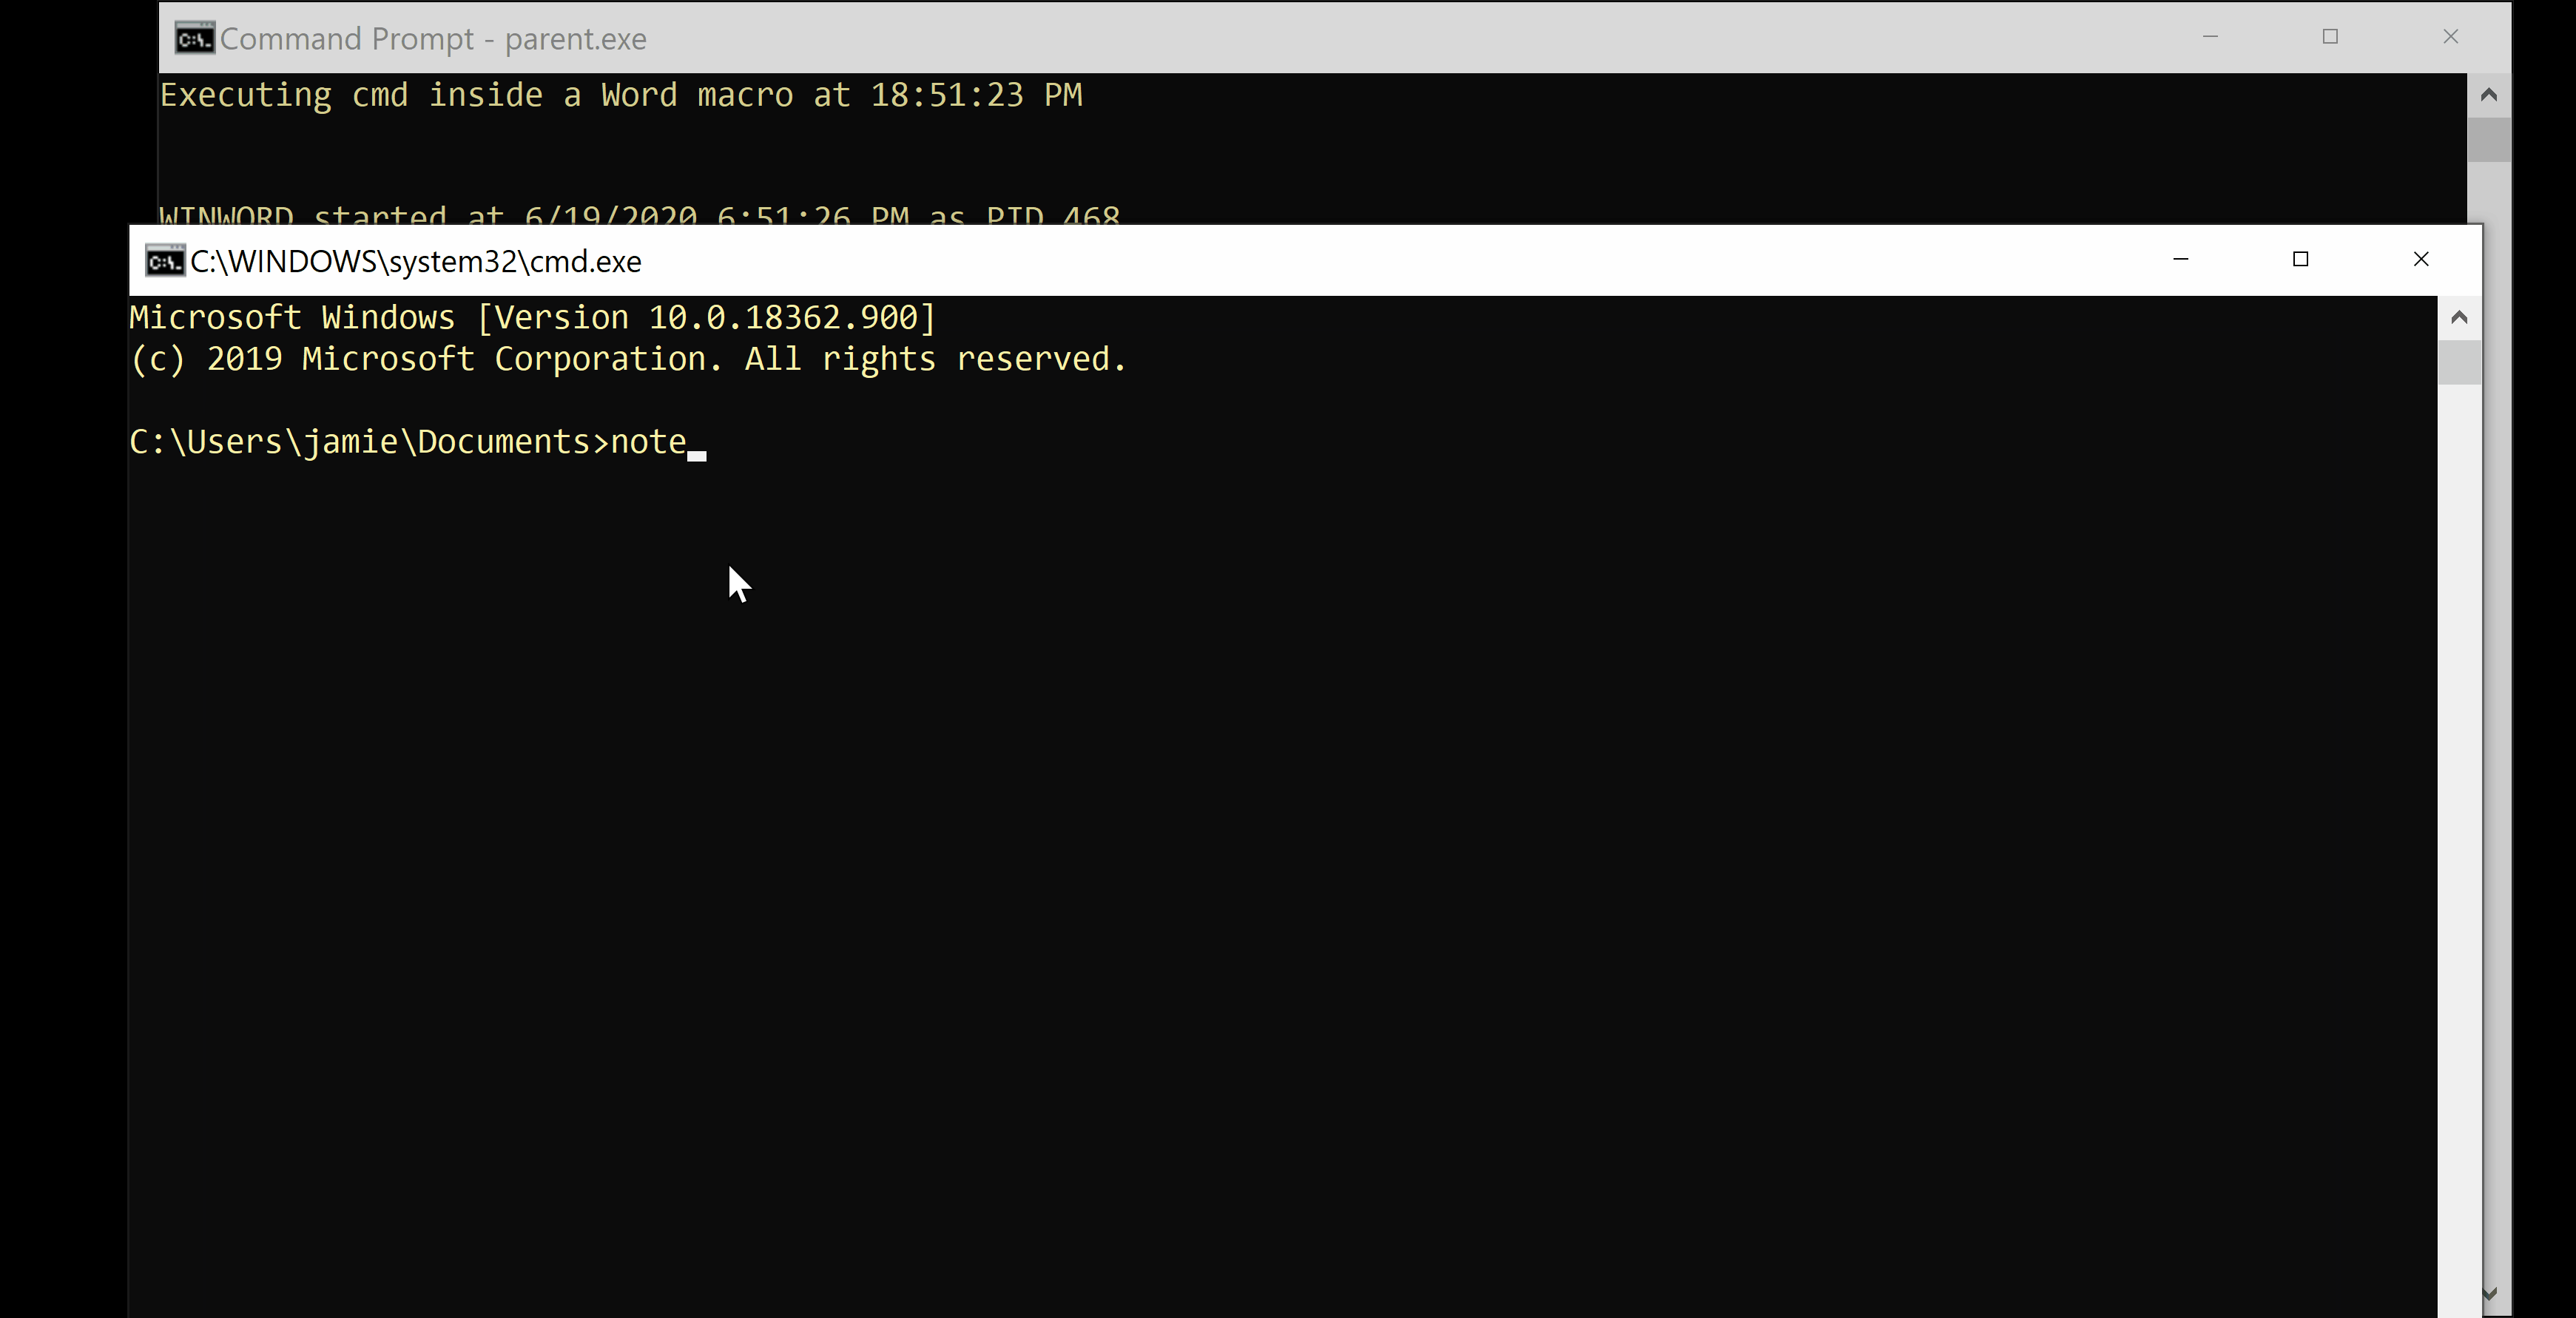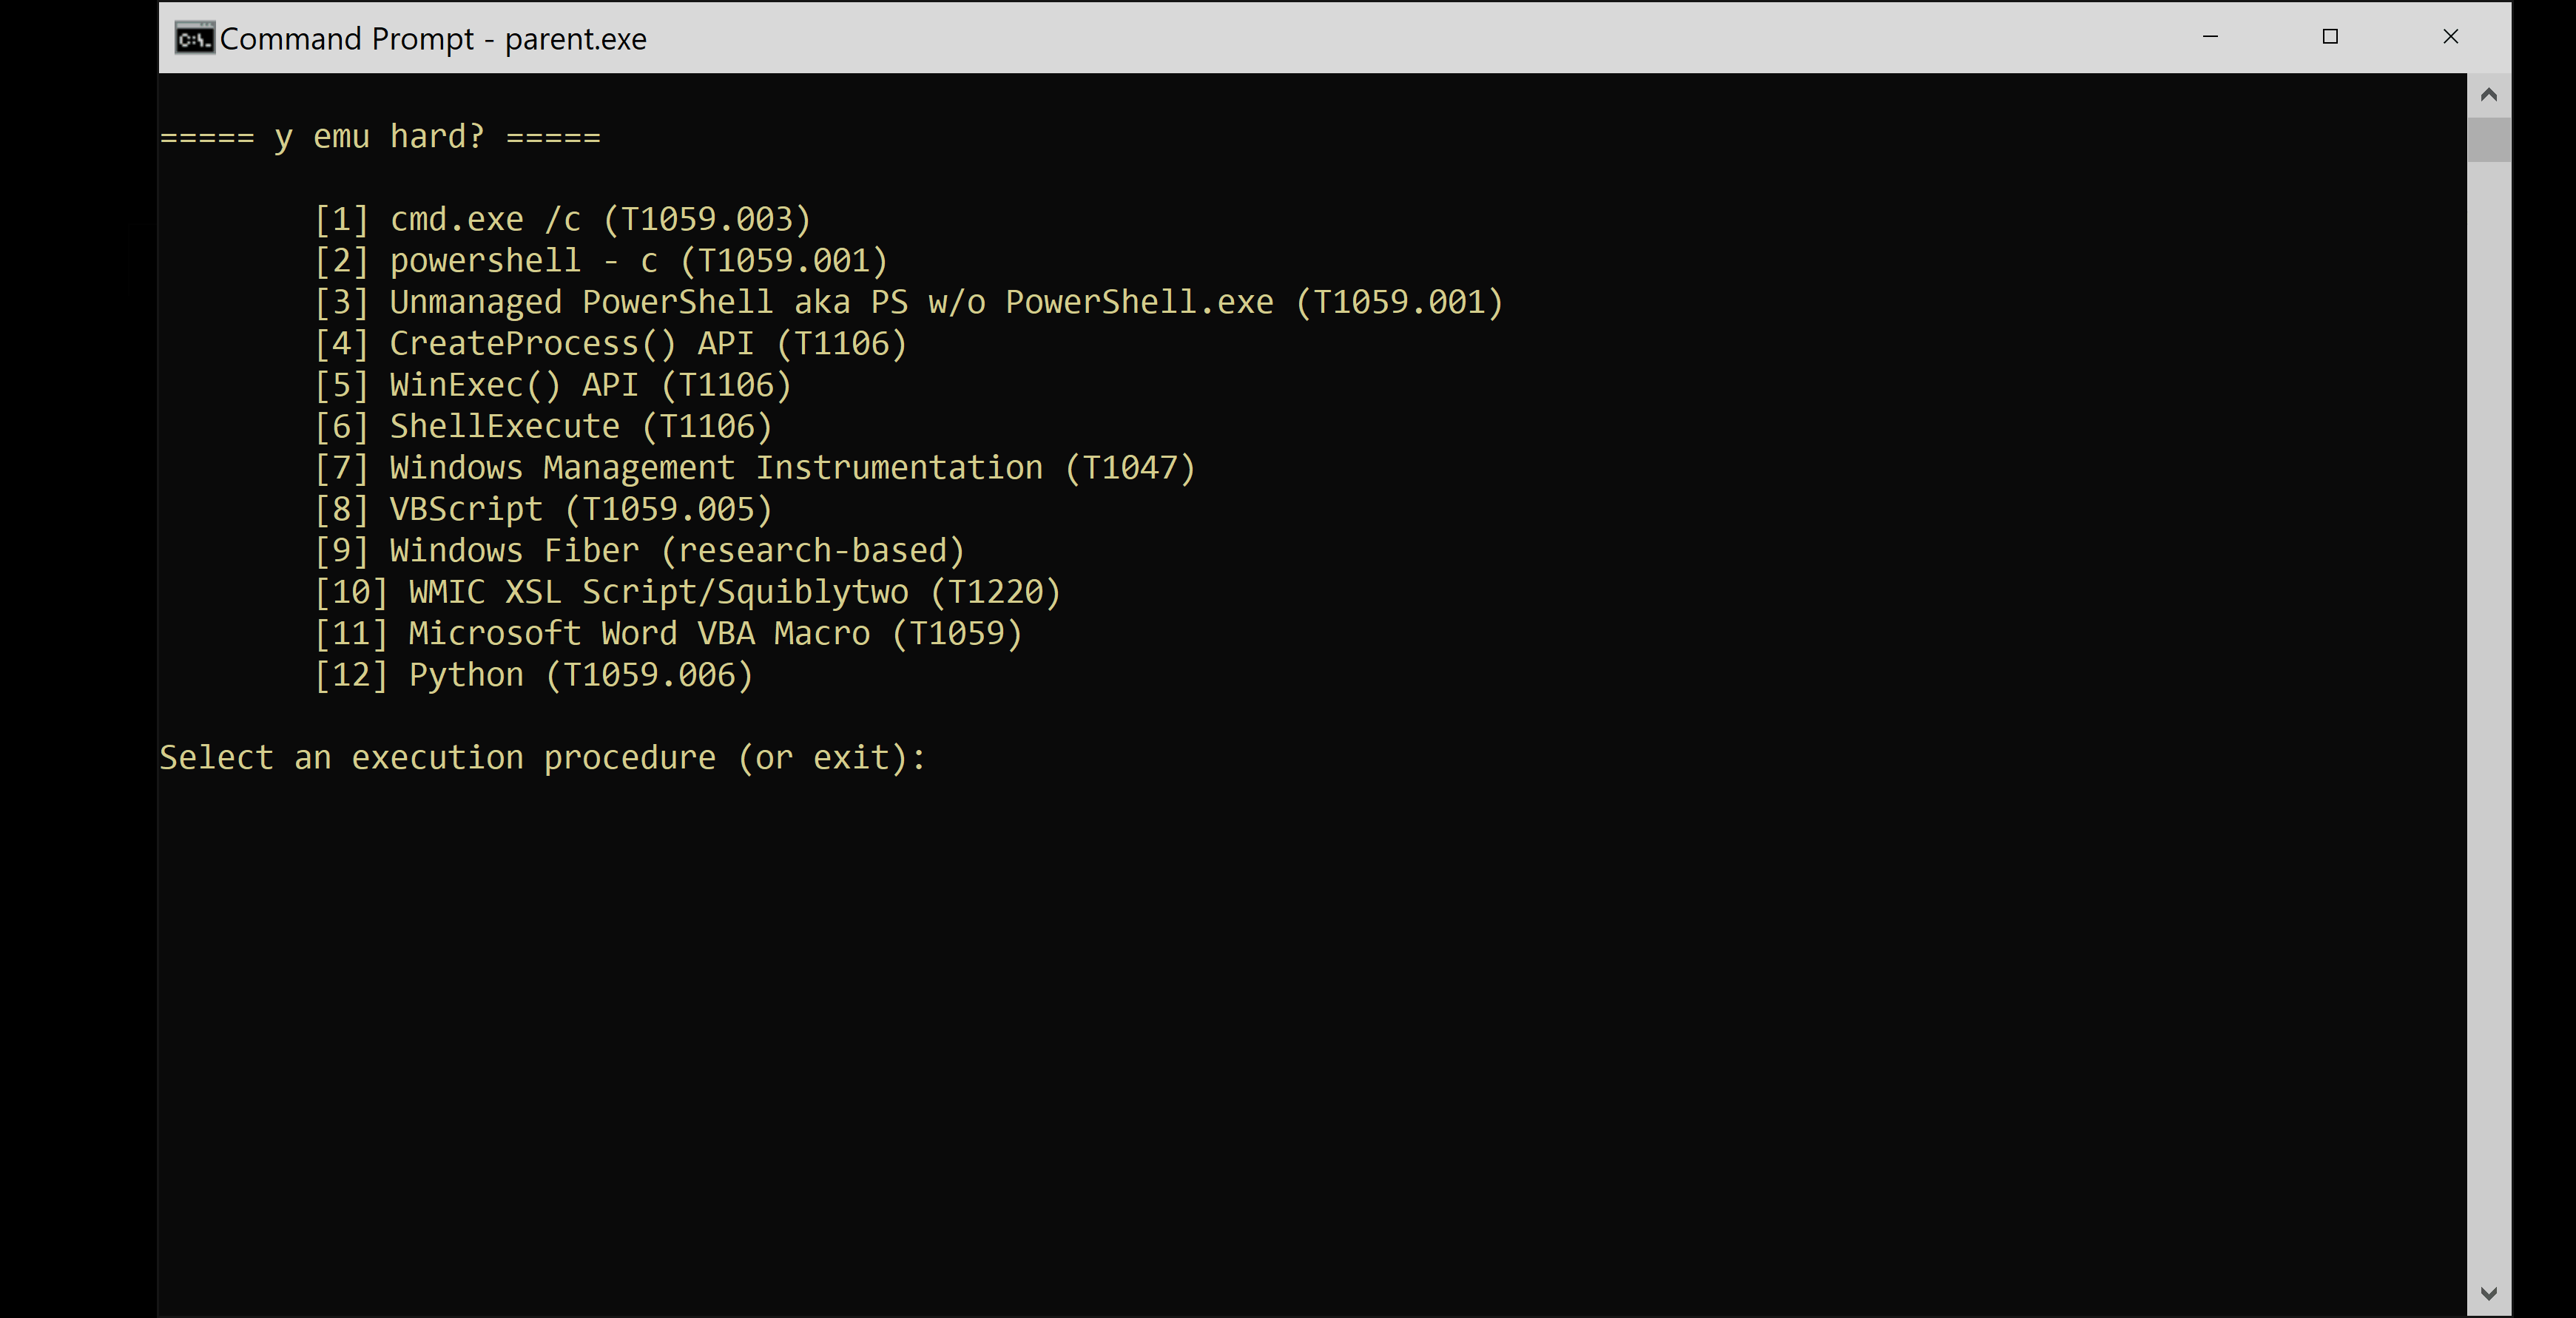 jwillyamz/ezemu
Veja o adversário, faça o adversário: Execução simples de comandos para ajuste/pesquisa defensiva (agora com mais ELF na prateleira)
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: bypass de KASLR no Windows 11
 opsxcq/exploit-cve-2016-6515
Exploração de DOS remota do OpenSSH e contêiner vulnerável








