
 #1
Pesquisa, materiais, laboratórios e trilhas de aprendizagem em cibersegurança, incluindo CTFs e recursos educacionais curados.
Recomendado pelo Kitploit

 binderlabs/dircreate2system
Exploração para obter NT SYSTEM em bugs de criação de diretórios privilegiados com o Windows Error Reporting
 appsecco/vulnerable-mcp-servers-lab
Uma coleção de servidores deliberadamente vulneráveis para aprender Pentesting de servidores MCP.
 zer0condition/gdrvloader
Carregador de driver não assinado usando CVE-2018-19320
 zhuyansen/awesome-ai-reverse-engineering
Ferramentas open-source de engenharia reversa com IA para agentes de programação: Ghidra MCP, IDA Pro MCP, jadx, Frida, skills e REA. 122…
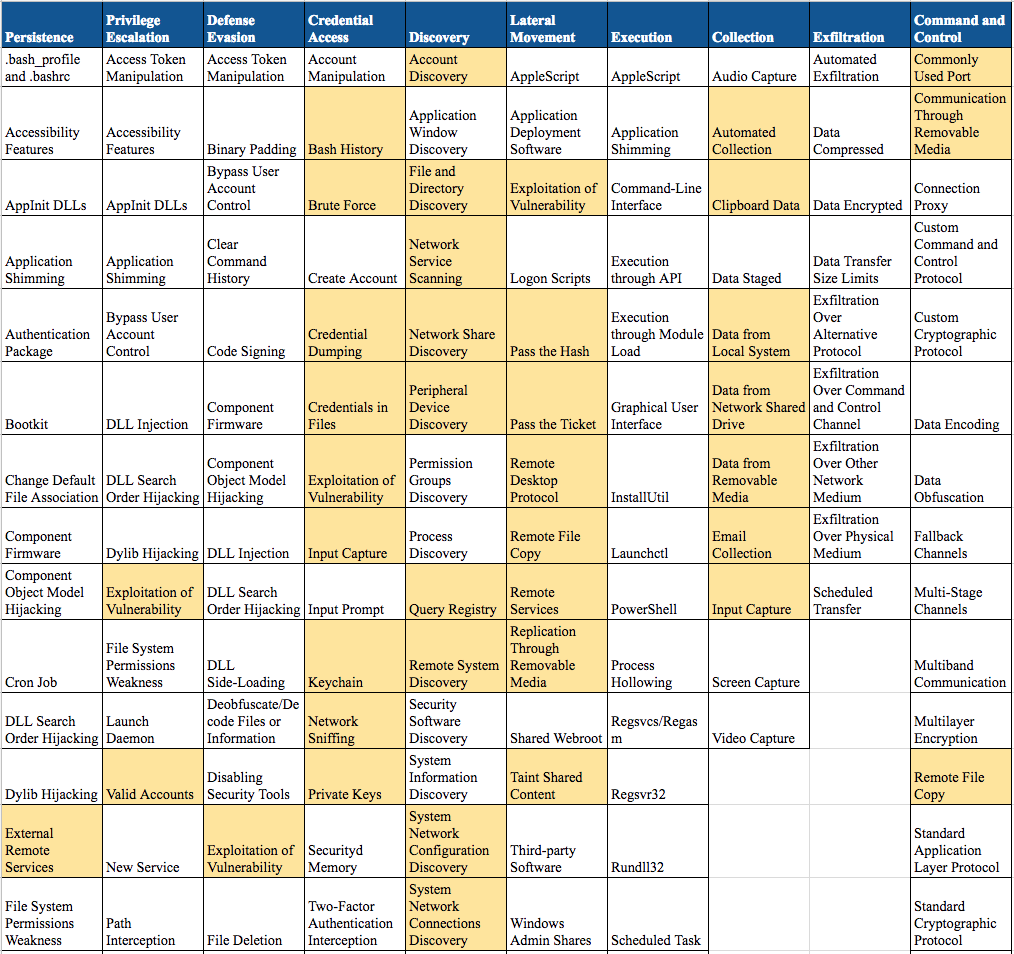 0x4d31/deception-as-detection
Técnicas de detecção baseadas em decepção mapeadas para o framework MITRE ATT&CK
 jymcheong/autottp
Táticas, Técnicas e Procedimentos Automatizados
 nextronsystems/ransomware-simulator
Ferramenta segura de simulação de ransomware para testar a detecção de antivírus. Simula preparação de macros, exclusão de cópia de sombra de volume,…
 arosenmund/defcon33_silence_kill_edr
Materiais práticos do workshop DEFCON para matar e silenciar agentes EDR: configuração de laboratório, BYOVD, ferramentas personalizadas de evasão em…
 fknmega/aether
Agente de pesquisa de segurança e OSINT orientado por IA que constrói um grafo de conhecimento em tempo real a partir de dados públicos, com…
 fportantier/vulpy
Aplicação Python Vulnerável para Aprender Desenvolvimento Seguro
 samyk/quickjack
Quickjack é uma ferramenta do tipo apontar e clicar para produzir intuitivamente ataques avançados de clickjacking e frame slicing.
 cy4nguy/python-ransomware
Código Fonte Completo em Python do RansomeWare com Decoumetions Completas.
 gojue/ehids-agent
Um Sistema de Detecção de Intrusão baseado em Host para Linux baseado em eBPF.
 helixo32/crimsonedr
Simular o comportamento de AV/EDR para treinamento de desenvolvimento de malware.
 chompie1337/linux_lpe_ebpf_cve-2021-3490
Exploração de escalonamento de privilégios local no kernel Linux baseado em eBPF, visando CVE-2021-3490. Fornece acesso de shell root em kernels…
 iss4cf0ng/openpetya
Um bootkit de Prova de Conceito e aplicativo de boot UEFI inspirado no ransomware Petya, escrito em Assembly, C e C++.
 binarly-io/supplychainattacks
Repositório selecionado de ataques documentados à cadeia de suprimentos de firmware, com IoCs, ferramentas de detecção e referências para ajudar…
 antropos17/aegis
EDR de código aberto para agentes de IA. Monitoriza processos, acesso a ficheiros, atividade de rede e anomalias comportamentais em tempo real com…








