
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit
 sahalll/cve-2024-54916
Prova de conceito baseada em Frida demonstrando bypass de autenticação no Telegram Android ao conectar SharedConfig.checkPasscode para sempre…
 trinadh465/platform_external_libvpx_v1.8.0_cve-2023-5217
Código-fonte do libvpx corrigido abordando CVE-2023-5217 com suporte a sanitizers e configurações de build multiplataforma para codificação VP8/VP9…
 andrii-kovalenko-celonis/log4j-vulnerability-demo
Endpoint para testar CVE-2021-44228 – Log4j 2
 gmh5225/ntstrace
Rastreador de chamadas de sistema baseado em frida-stalker no Windows (x64).
 neo23x0/process-watcher
Uma ferramenta de monitoramento de processos que tenta detectar exploração
 peach-research-lab/authorizationbench
O primeiro benchmark para avaliar quão bem os agentes LLM atuam em alinhamento com o escopo de autorização que lhes foi atribuído.

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Executa Python, JavaScript e Bash não confiáveis em uma jail reforçada com limites de 5 segundos, 128 MB, 0,5 núcleo, PID e saída.
 maoabc/nmmp
dex-vm usado para proteger o arquivo classes.dex do Android
 kaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis
Engenharia reversa do Amadey Loader com x64dbg: resolução dinâmica de API, escalonamento de privilégios de token, hooks de keylogger, captura de área…
 jaime64net/debuggerj-
Depurador de aplicações x86 e x64 com integração de IA
 openbba0/bba
Sandbox de clonagem de apps Android com uma CLI no estilo Frida que inicia ou se anexa a apps clonados e injeta scripts QuickJS usando hooks Gum…
 gmh5225/memtools
Ferramenta de leitura e escrita de memória Windows Linux DMA, Dump, Direct, inject
 gmh5225/mapped-dumper
Um programa escrito em C++ para despejar remotamente módulos mapeados manualmente.
 snyk/leaky-vessels-dynamic-detector
Detector de runtime baseado em eBPF para vulnerabilidades de fuga de contêineres em runc e Docker, monitorando chamadas de syscall e do daemon do…
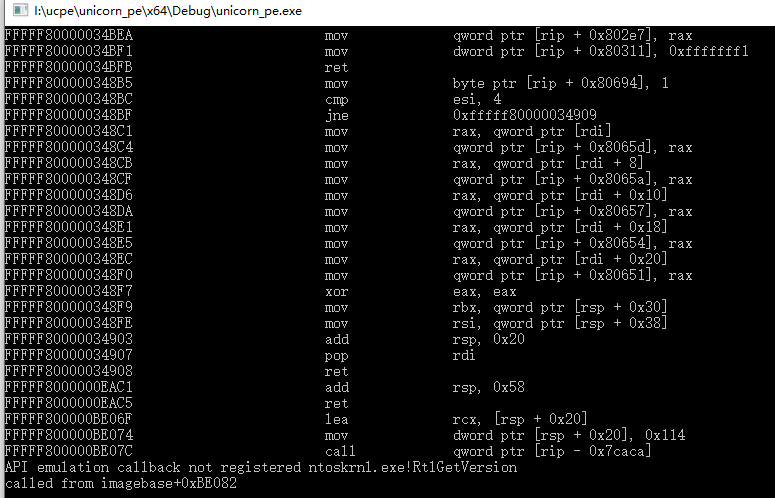 hzqst/unicorn_pe
Emula a execução de PE do Windows usando o motor Unicorn para análise de malware, desempacotamento de binários empacotados e descriptografia de…
 dnspy/dnspy
Depurador .NET e editor de assembly
 cuckoosandbox/cuckoo
Cuckoo Sandbox é um sistema automatizado de análise dinâmica de malware
 hluwa/frida-dexdump
Uma ferramenta frida para despejar dex em memória para apoiar engenheiros de segurança analisando malware.








