
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit
 malwaretech/appcontainersandbox
Um exemplo de sandbox usando AppContainer (Windows 8+)
 nuguardai/nuguard
repositório de código aberto para validar aplicações de IA agêntica: redteam, comportamento, cadeia de suprimentos, análise estática
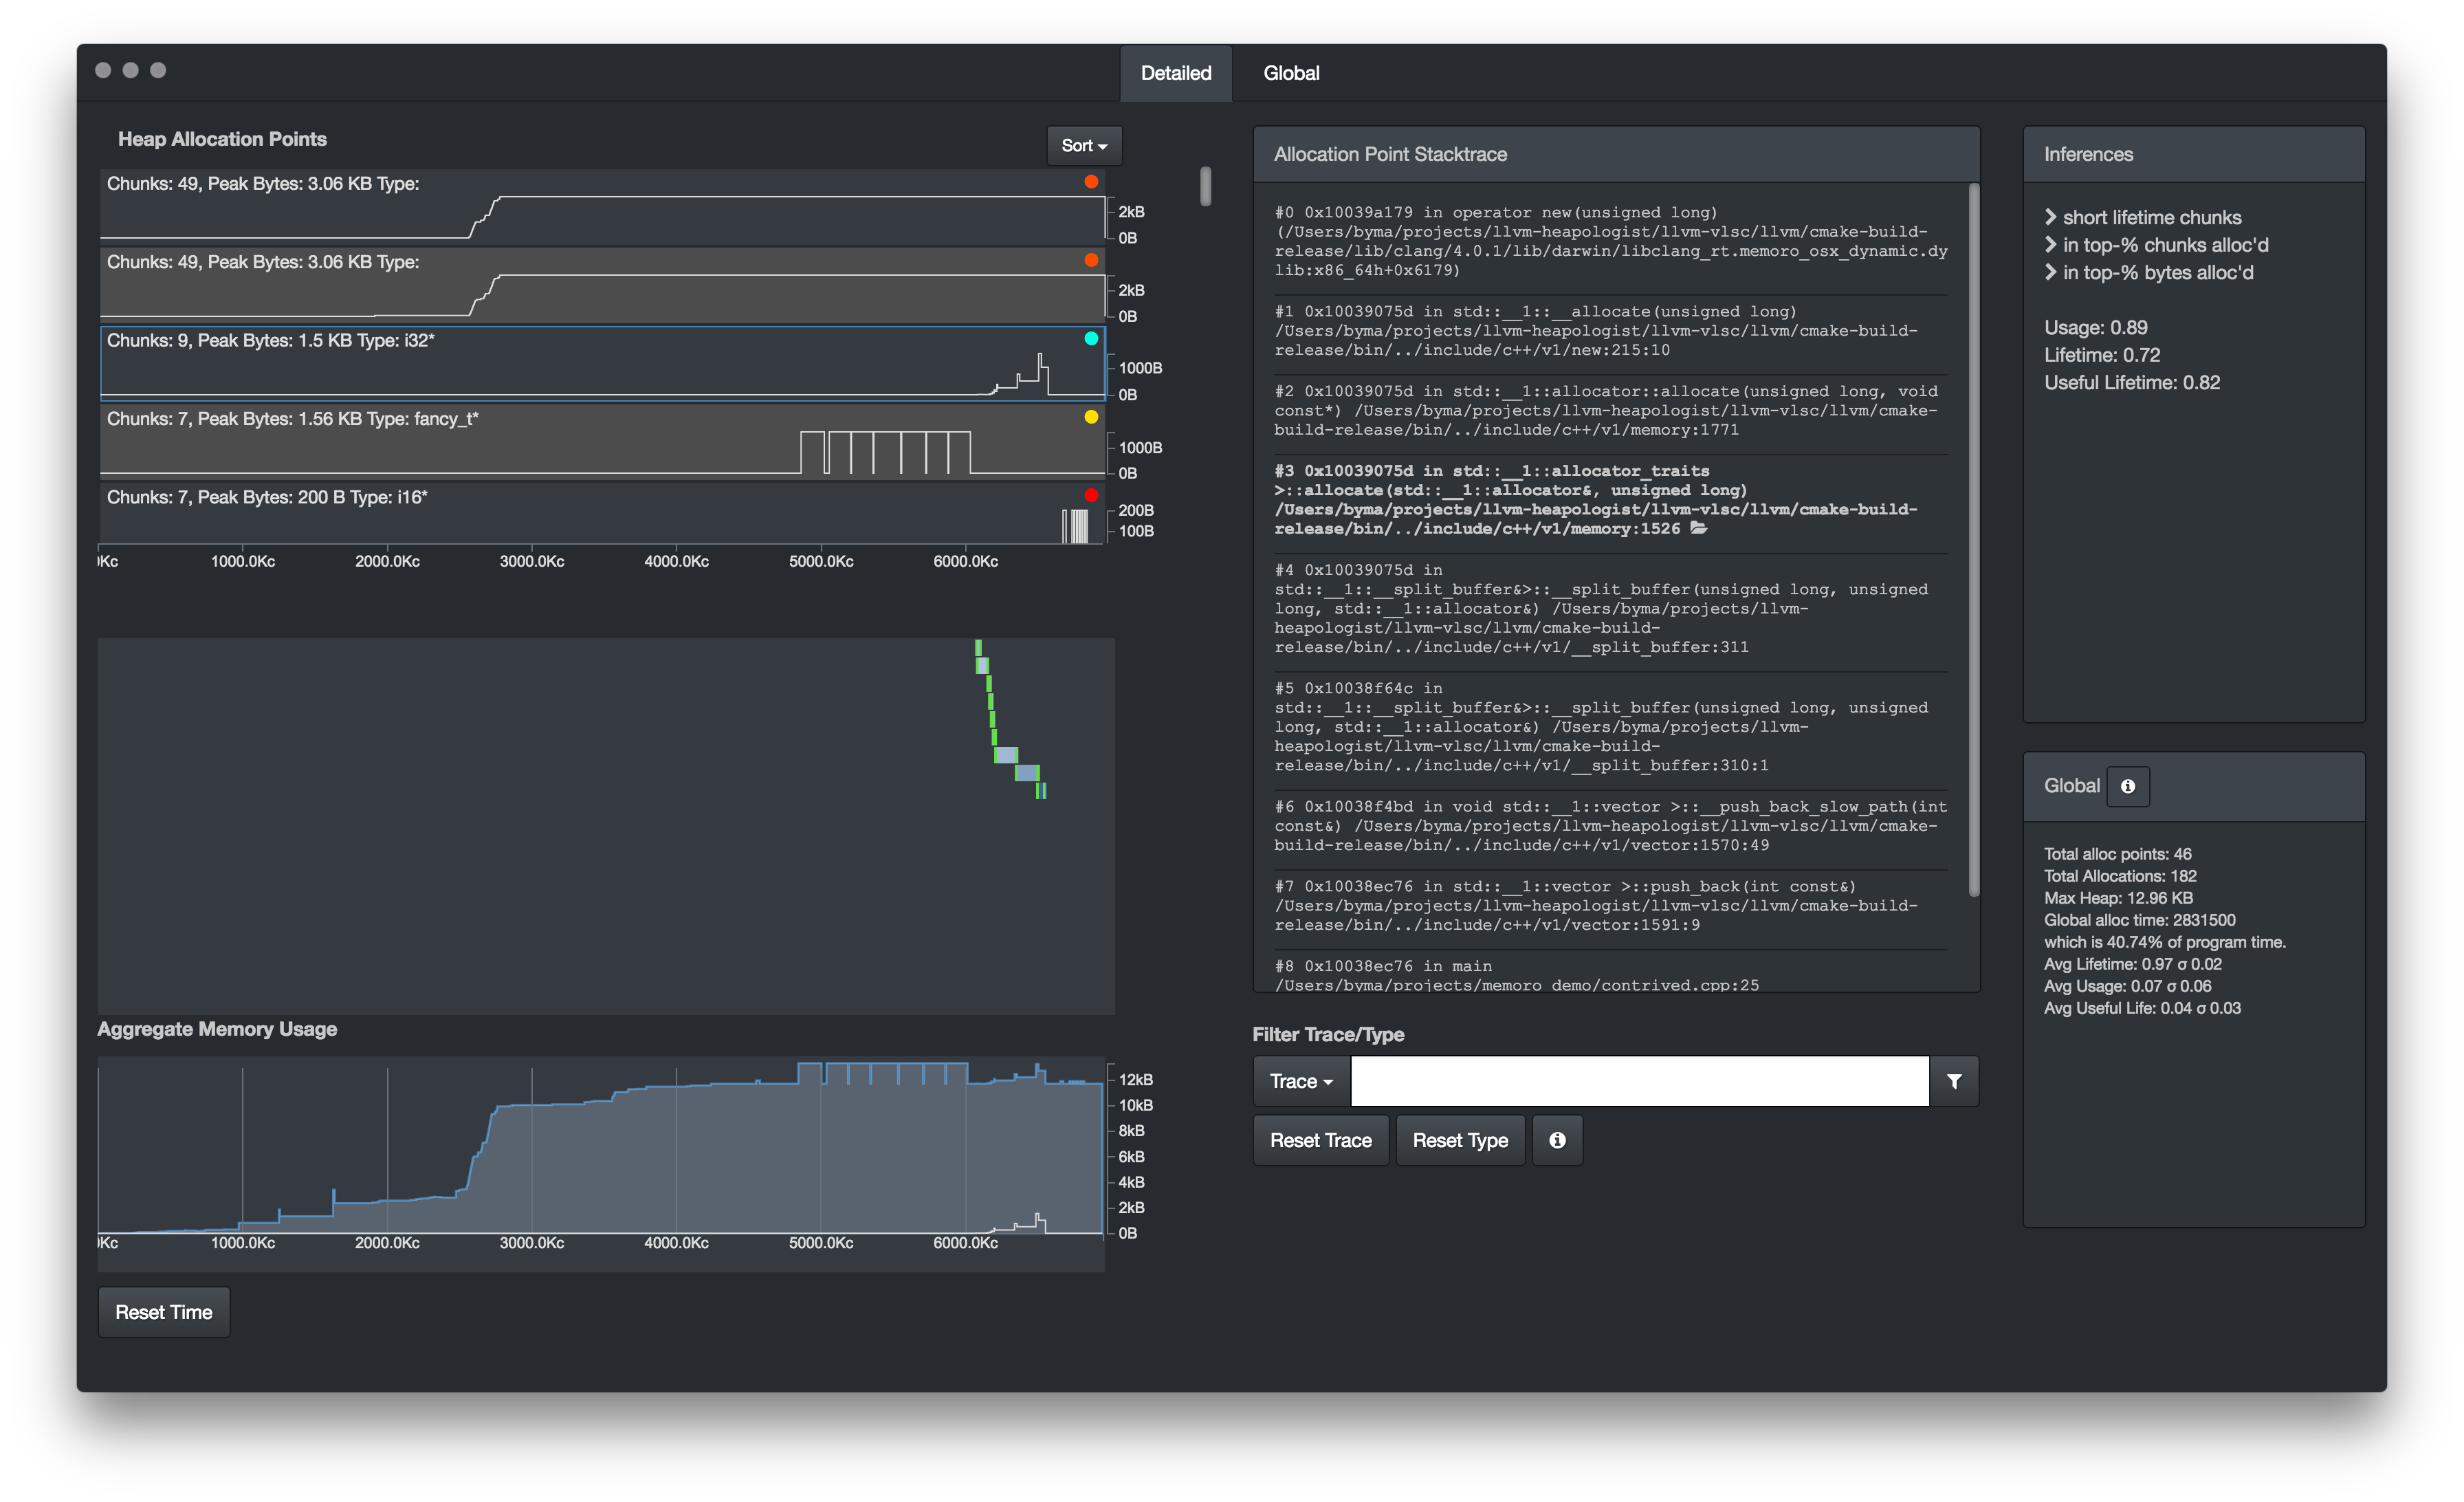 epfl-vlsc/memoro
Memoro: Um Profiler de Heap Detalhado
 livecvebench/cve-factory
CVE-Factory
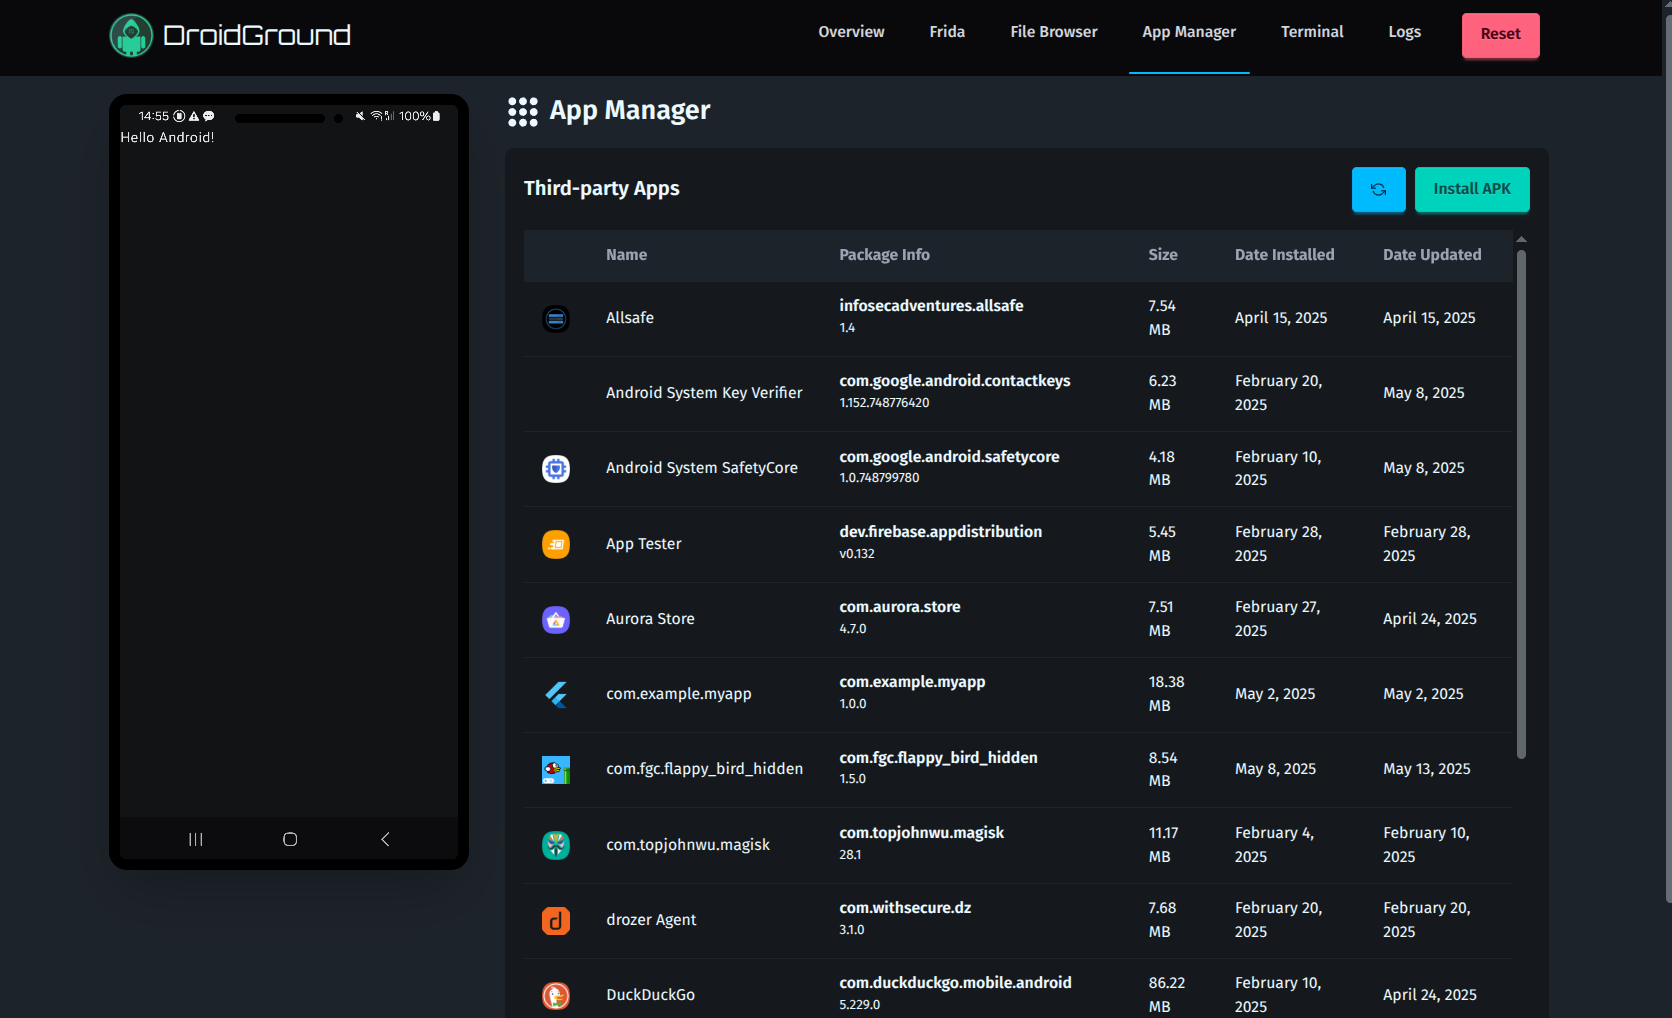 secforce/droidground
Um playground flexível para desafios de CTF Android.
 deputation/instrumentation_callbacks
Uma prova de conceito demonstrando callbacks de instrumentação no Windows 10 21h1 com uma variável TLS para garantir que todas as chamadas de sistema…
 sfaci/masc
Um Scanner de Malware Web
 ohjeongwook/shellcodeemulator
Emulador de shellcode escrito com Unicorn Framework com Ambiente de Emulação de Dump de Processo
 security-prince/resources-for-application-security
Alguns bons recursos para começar com segurança de aplicações.
 leandrofroes/gftrace
Uma ferramenta de linha de comando para rastreamento de API do Windows para binários Golang.
 rasetsuu/vmp-devirt
Plataforma de pesquisa de devirtualização do VMProtect assistida por trace: front-ends de versão alimentam um backend compartilhado Remill/LLVM para…
 nanashili/rea-rust
Port em Rust do REA, uma ferramenta de engenharia reversa apenas local com fluxos de trabalho CLI/MCP e um worker nativo do Ghidra
 idiom/pftriage
Ferramenta e biblioteca Python para ajudar a analisar arquivos durante a triagem e análise de malware.
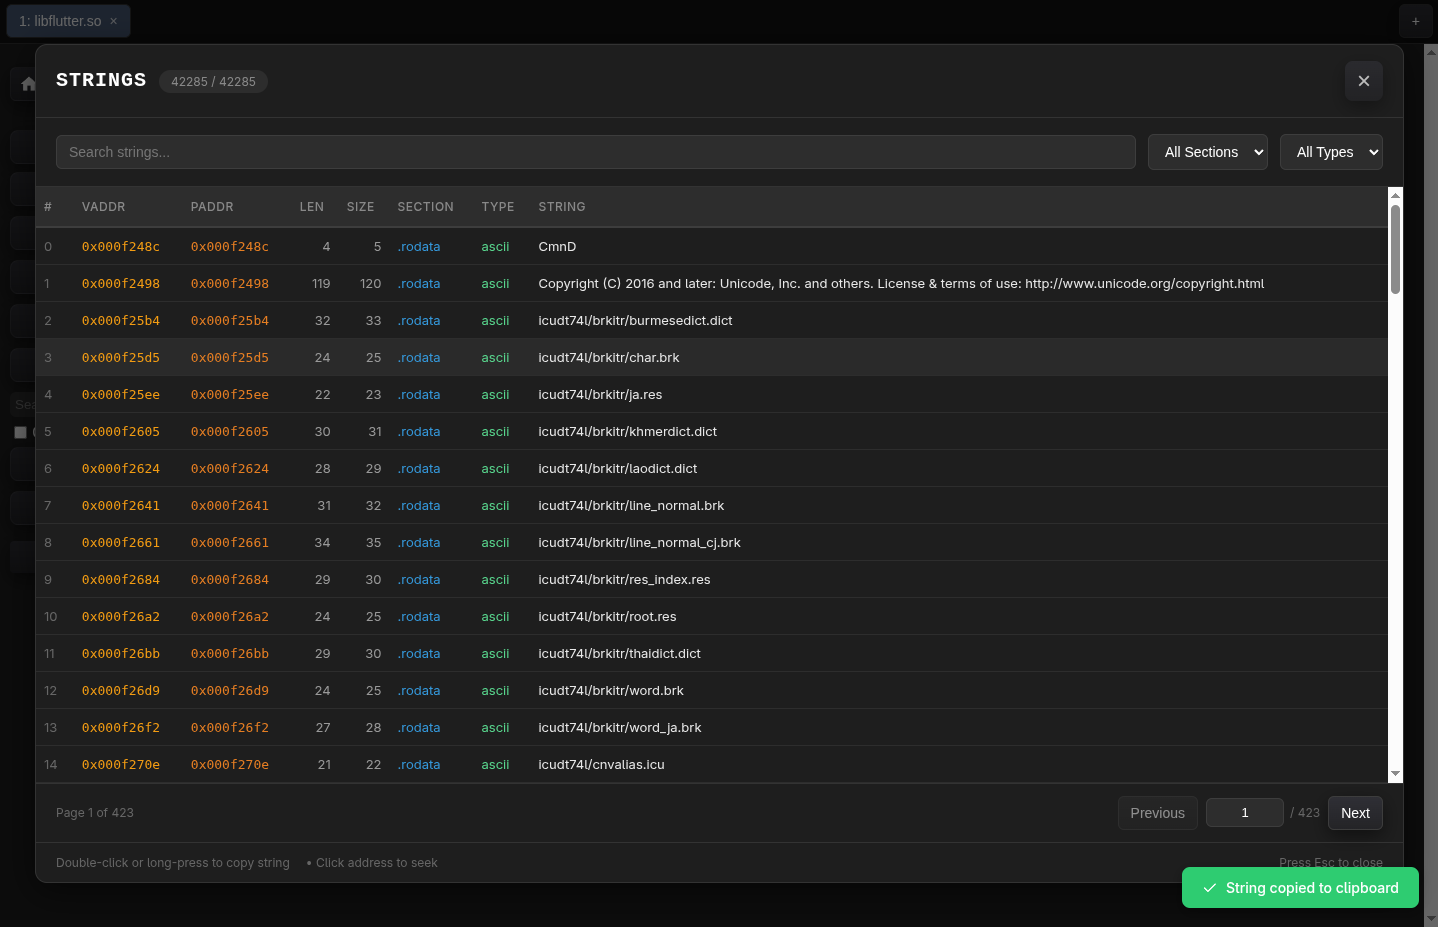 radareorg/r2web
Acesse radare2 de qualquer lugar, a qualquer hora.
 rog3rsm1th/frelatage
Fuzzer baseado em cobertura para aplicações Python
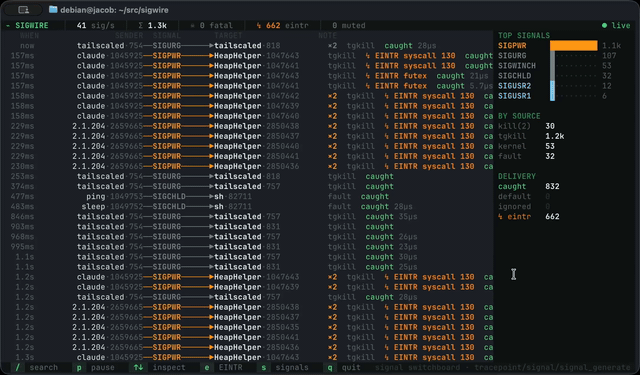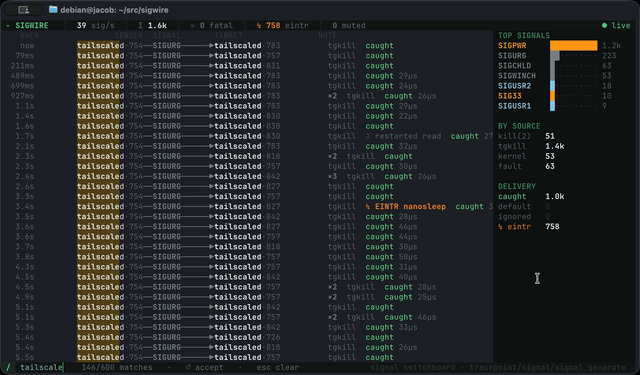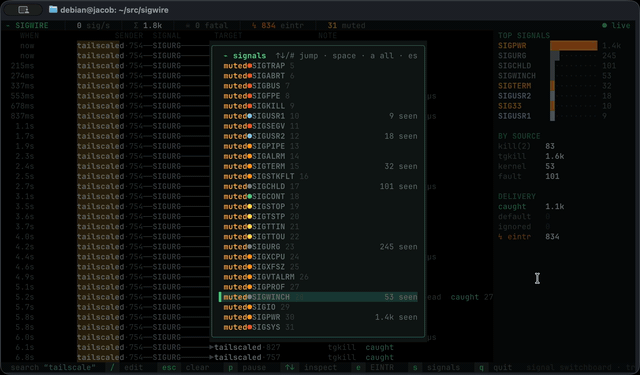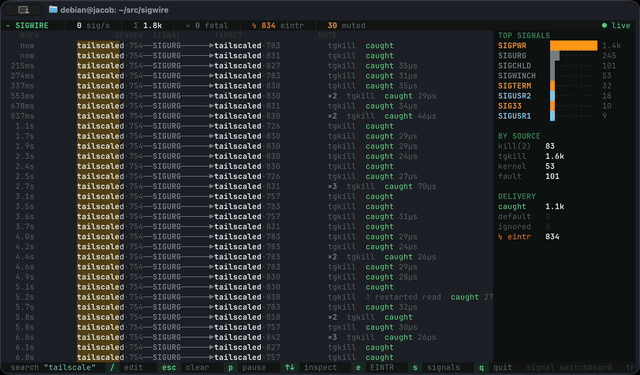 yeet-src/sigwire
Ferramenta de observabilidade de sinais do kernel em tempo real usando eBPF tracepoints para transmitir cada sinal gerado em um host Linux, mostrando…
 hamz-a/frida-android-libbinder
Script Frida PoC para visualizar o tráfego do libbinder no Android.
 0x742/noia
Ferramenta baseada na web para navegar pelos sandboxes de aplicativos móveis, visualizar bancos de dados SQLite e arquivos binários, e baixar dados…








