
 #2
Ferramentas para observar o comportamento de malware em ambientes isolados para entender suas ações e impacto.
Recomendado pelo Kitploit
 oalabs/frida-wshook
Ferramenta de análise de scripts baseada em Frida.re
 payloadsecurity/sandbox_scryer
Analisa relatórios públicos de detonação em sandbox para produzir inteligência de caça a ameaças, organiza descobertas via MITRE ATT&CK, monta IOCs e…
 oalabs/frida-extract
Ferramenta de extração baseada em Frida.re para RunPE (e MapViewOfSection)
 plum-umd/redexer
O framework de instrumentação binária Redexer para bytecode Dalvik
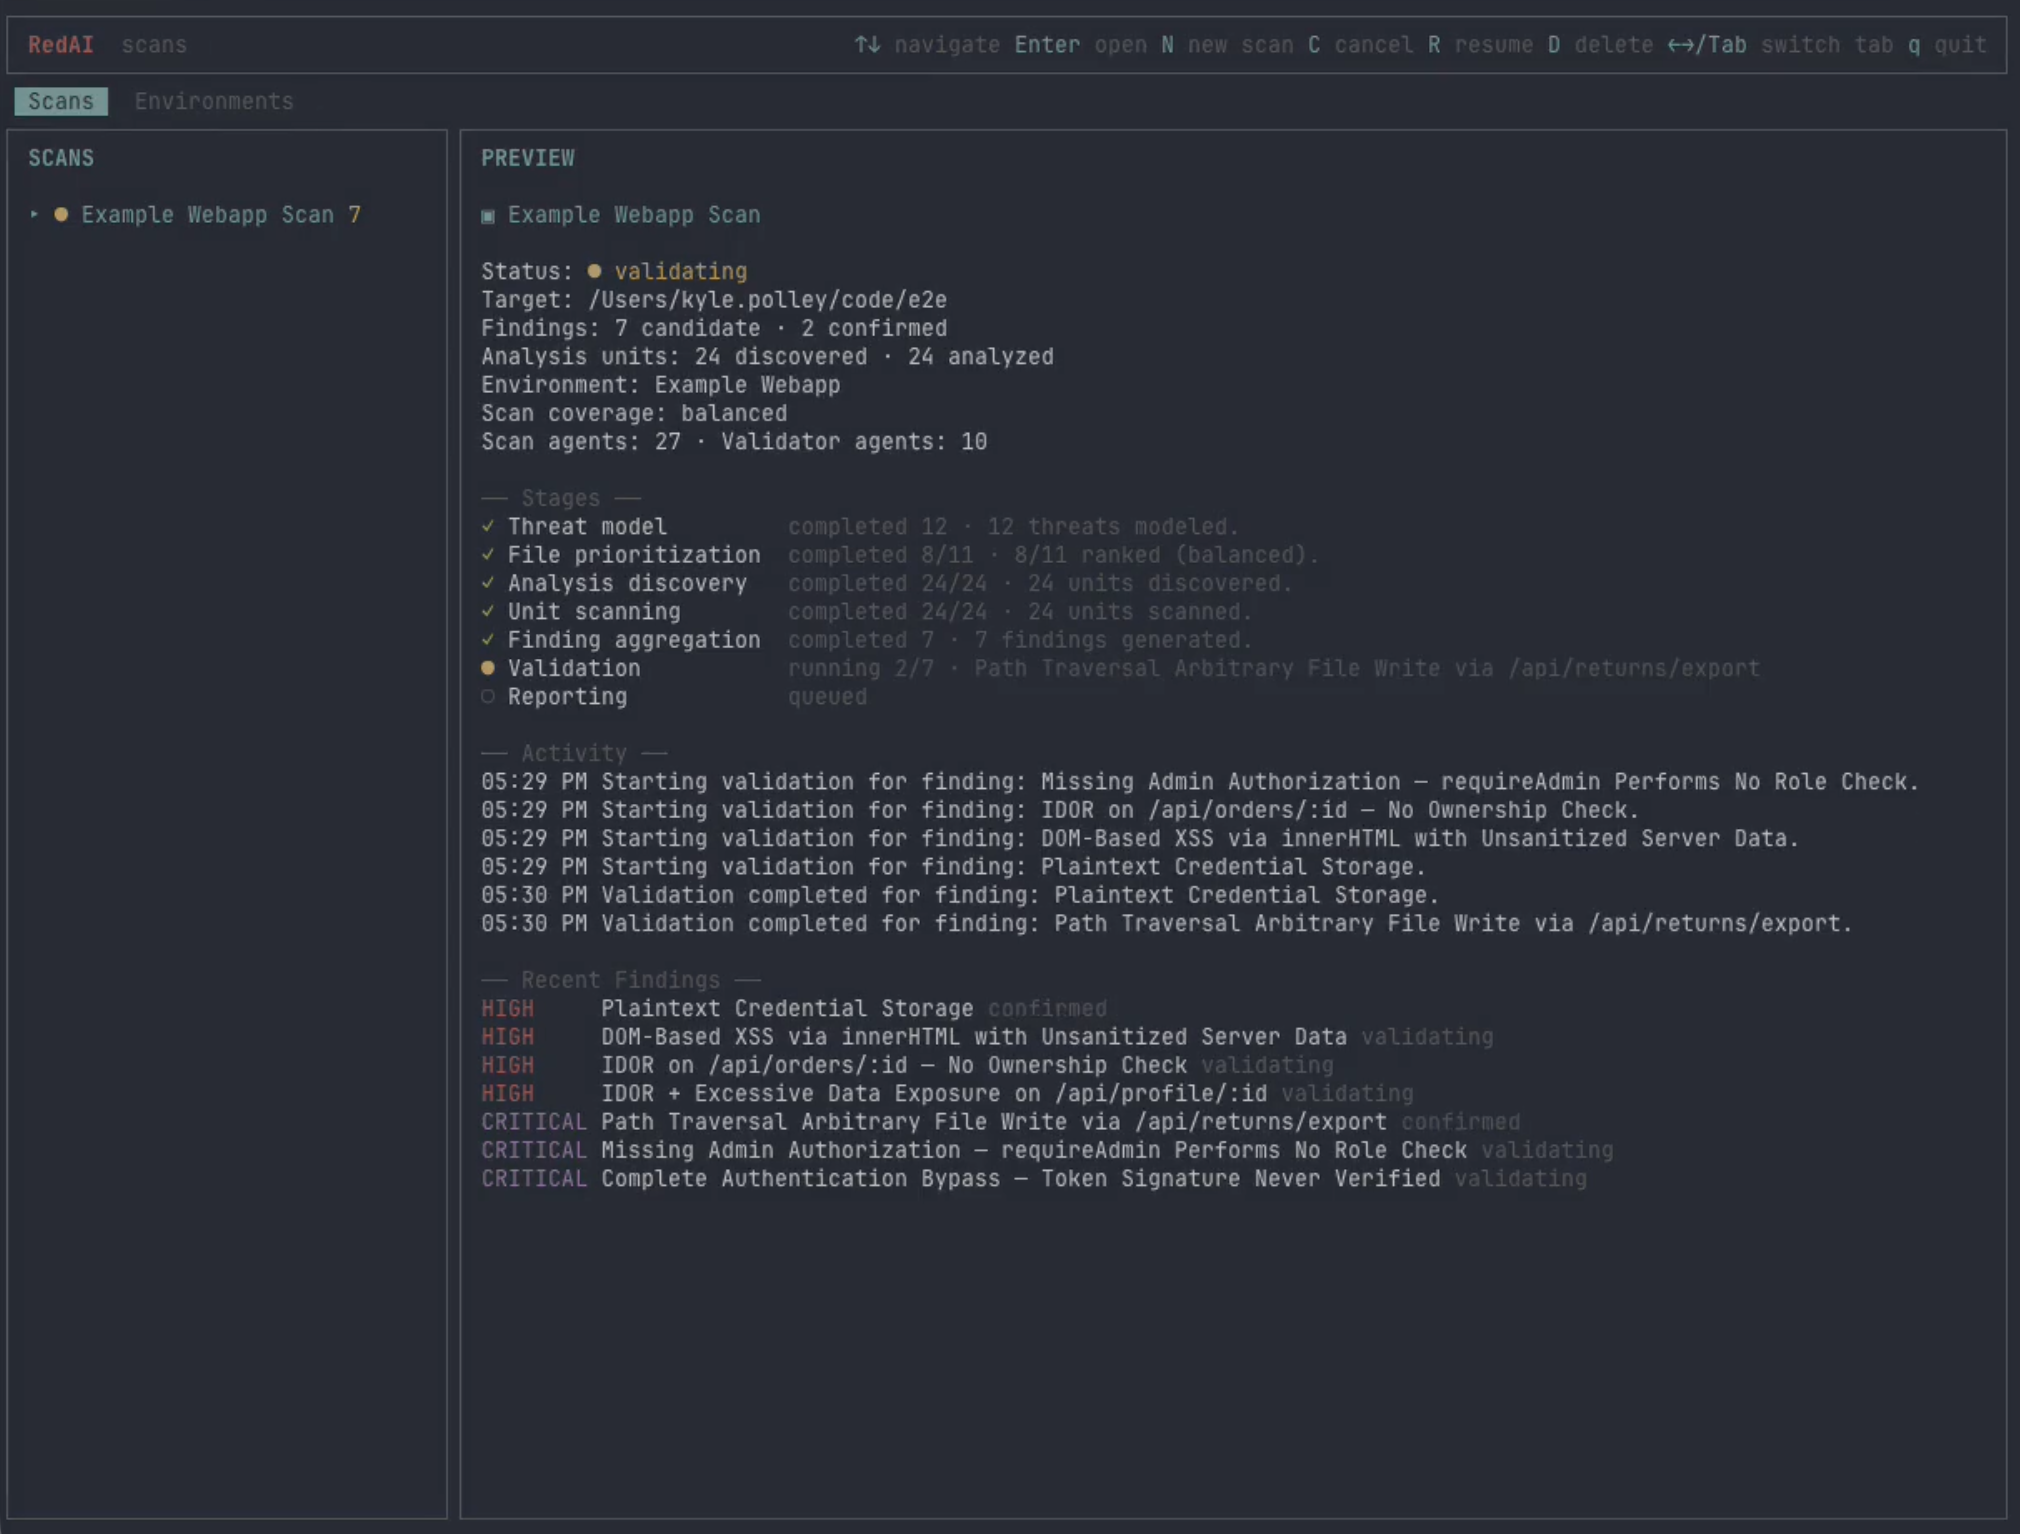 kpolley/redai
Descoberta de vulnerabilidades orientada por IA e validação ao vivo
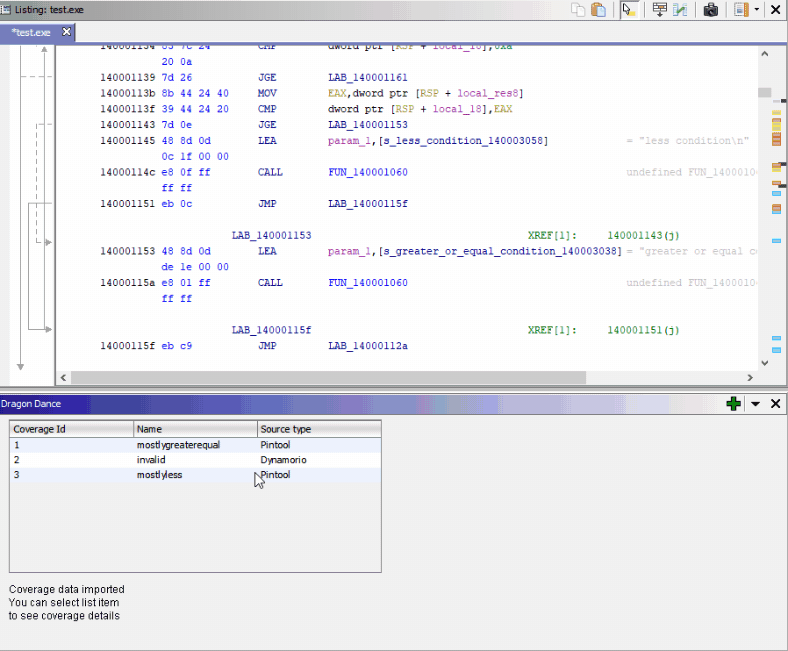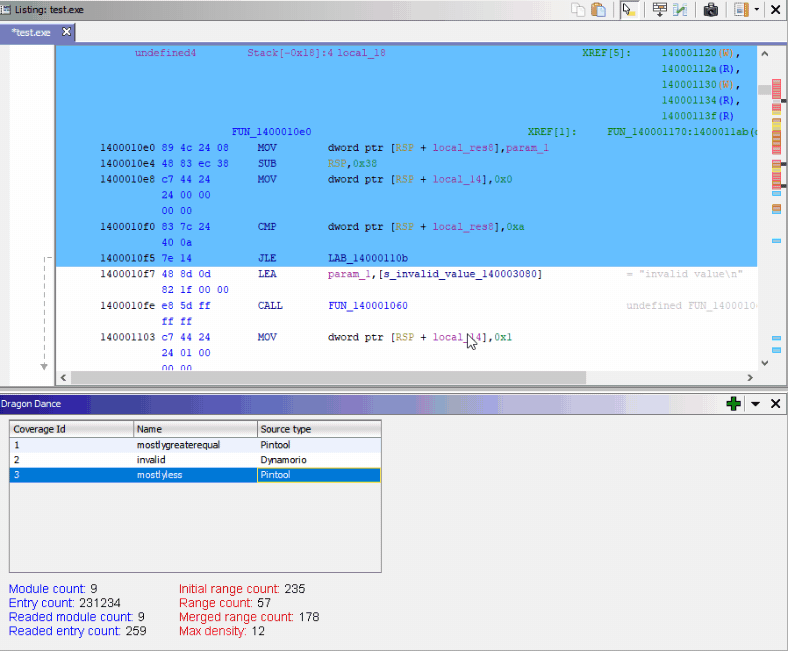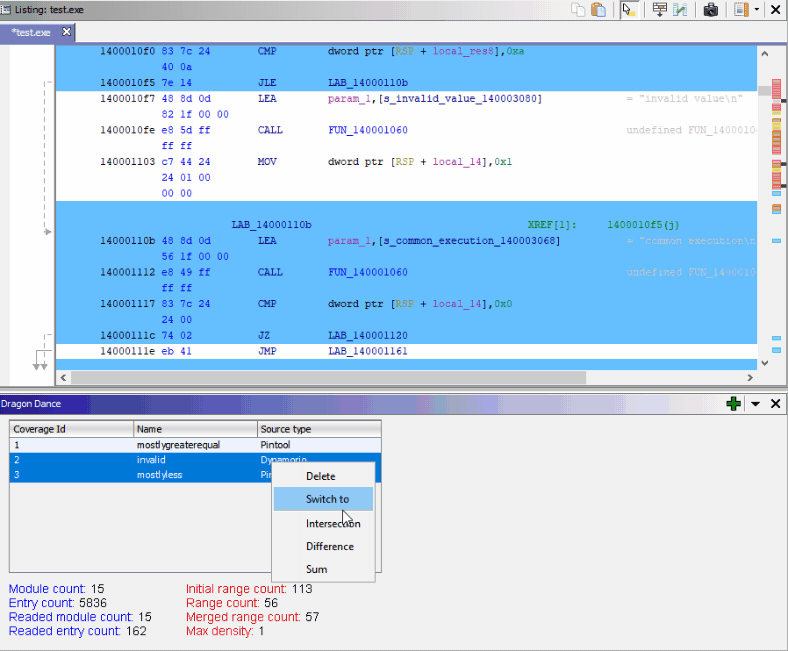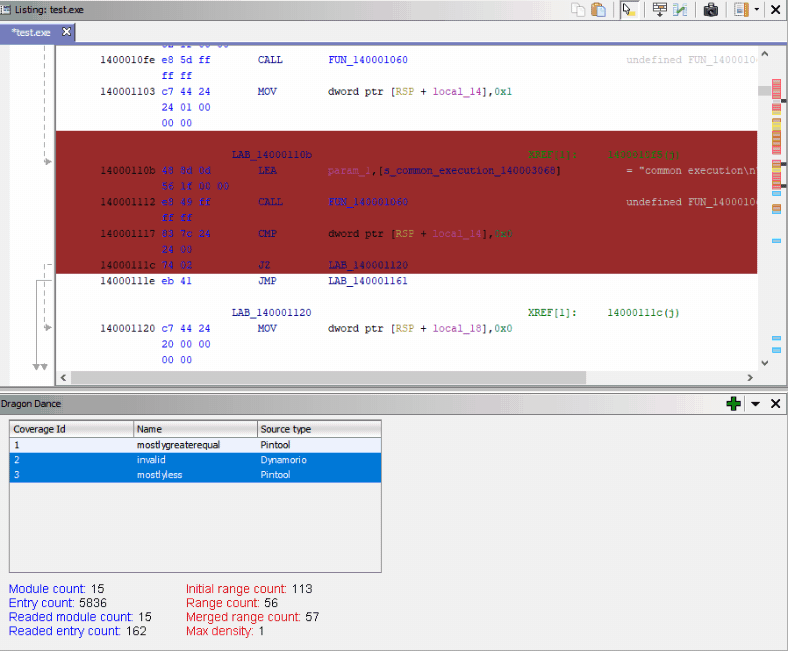 0ffffffffh/dragondance
Plugin visualizador de cobertura de código binário para Ghidra
 amossys/memitm
Ferramenta para fazer man-in-the-middle em memória
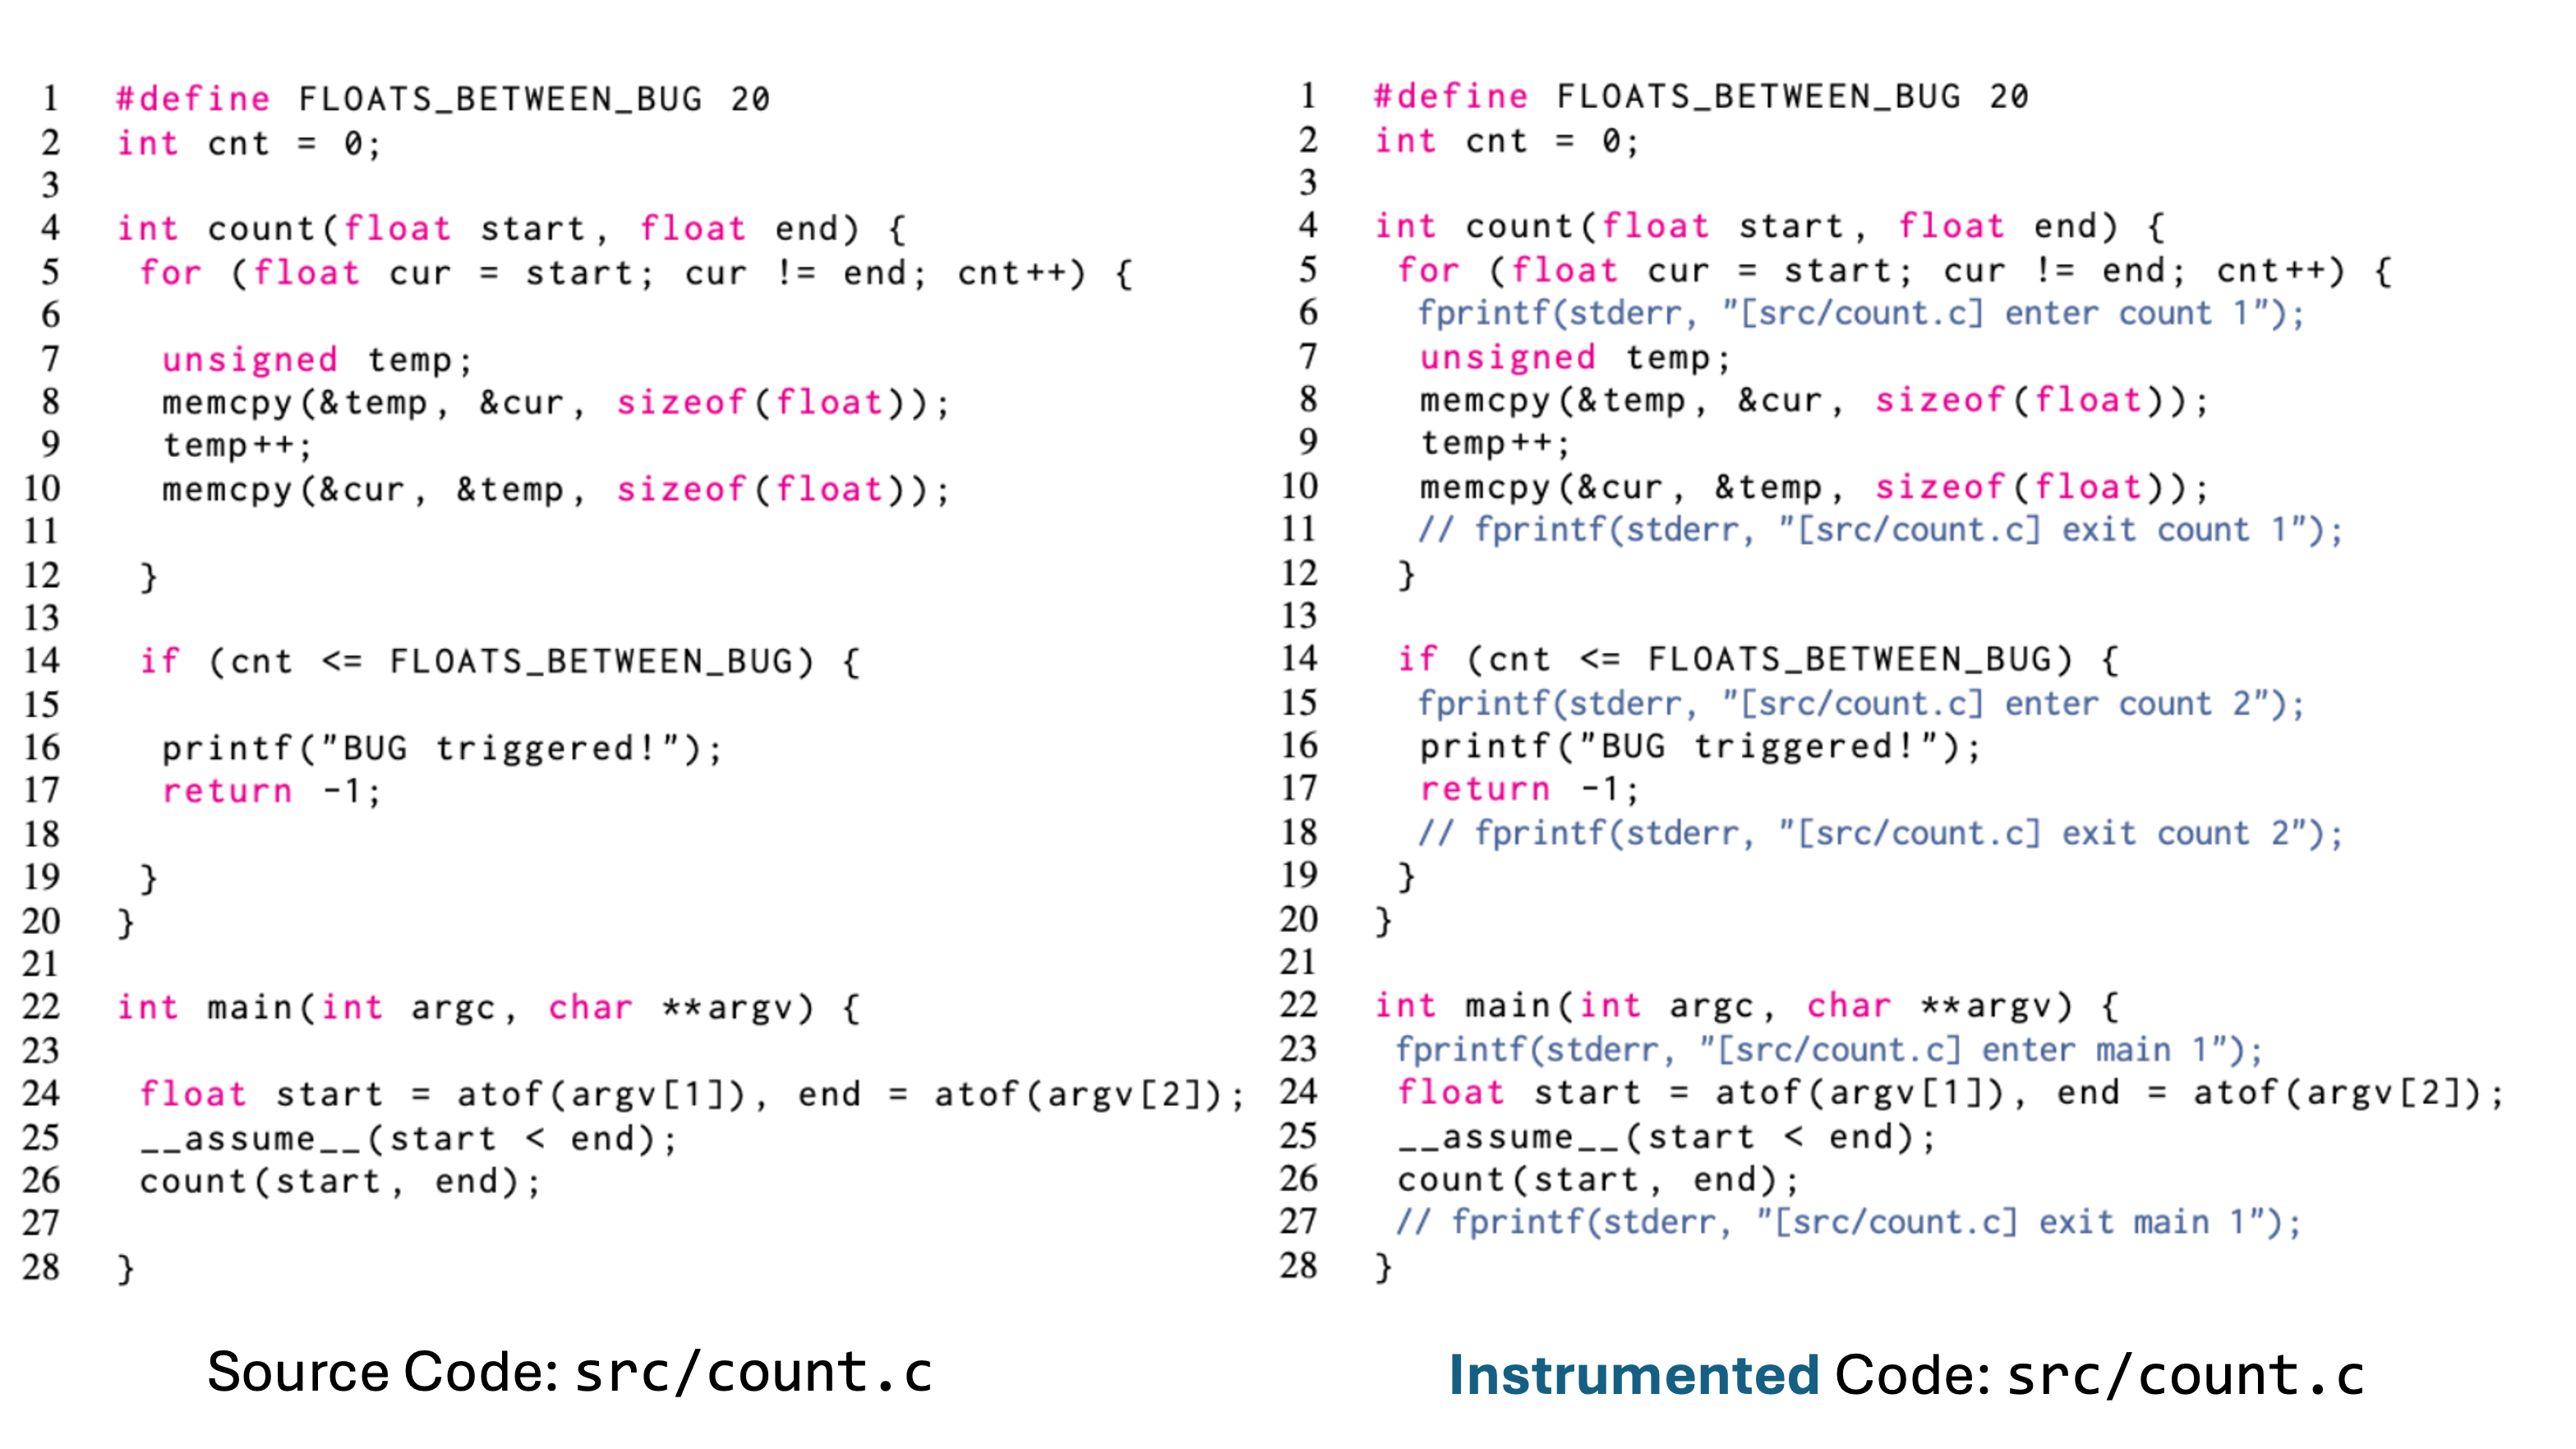 concollmic/concollmic
Motor de execução concólica alimentado por agentes LLM que instrumenta código-fonte, resume restrições de caminho em linguagem natural e gera casos…
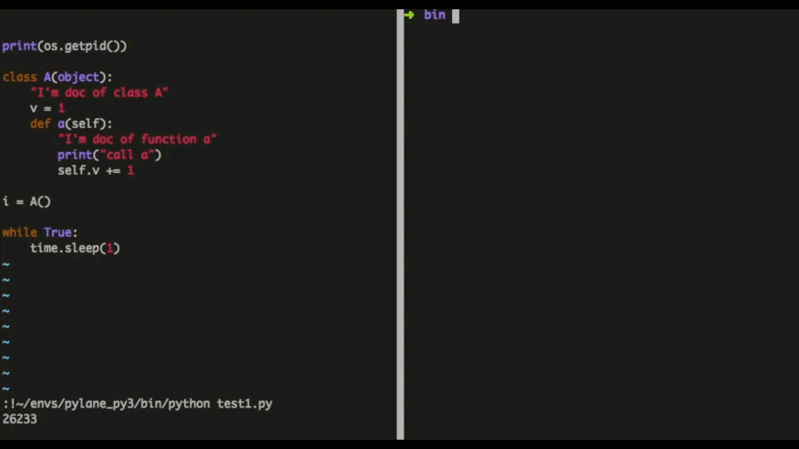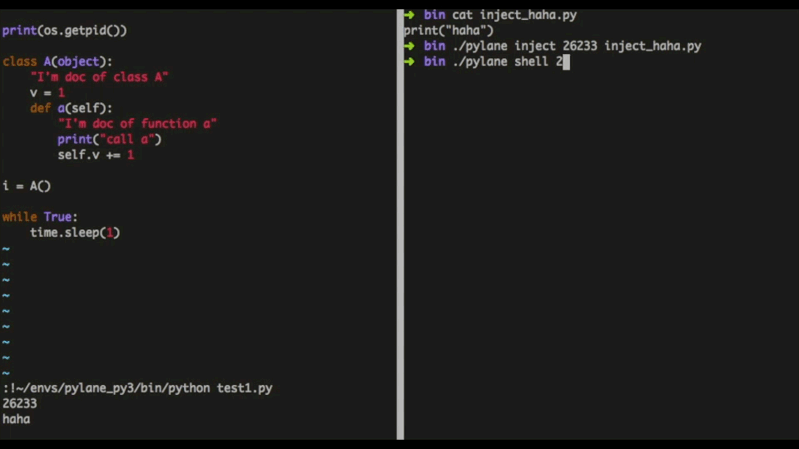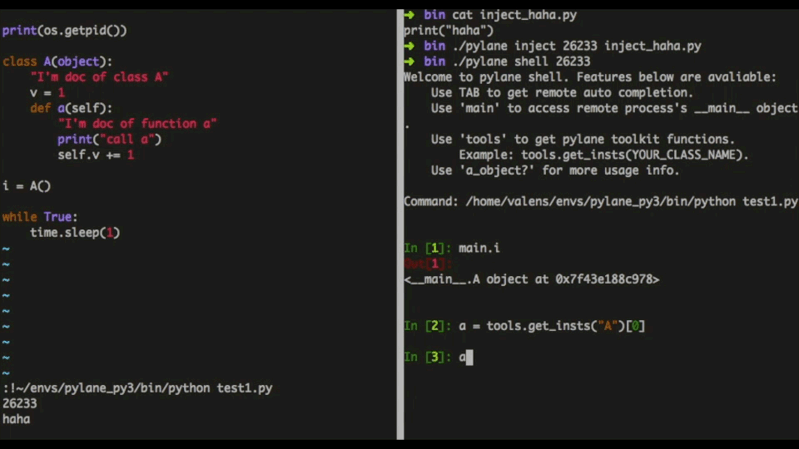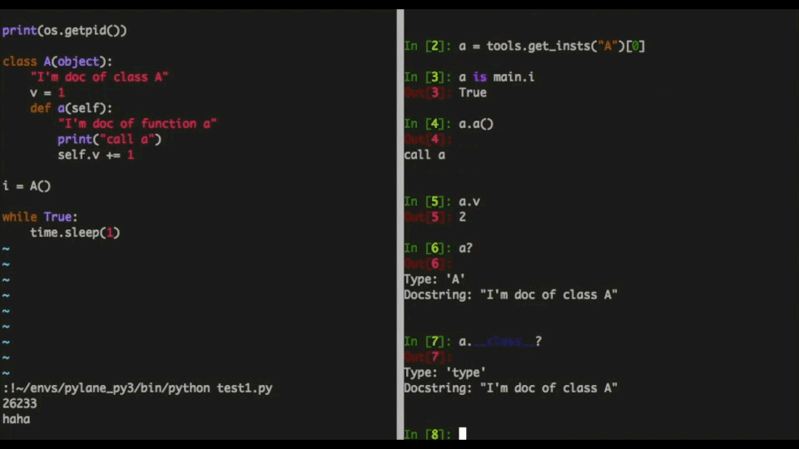 nteseyes/pylane
Um injetor de VM Python com ferramentas de depuração, baseado no gdb.
 penberg/chimera
Sandbox para código não confiável com acesso seguro ao host.
 advdebug/brovan
Emulador binário x86_64 em modo de usuário para análise de malware e engenharia reversa. Suporta PE, ELF, dumps de memória e binários brutos com…
 hellsender01/llmmap
Estrutura automatizada de teste de injeção de prompt para aplicações integradas a LLMs com arquitetura dual-LLM.
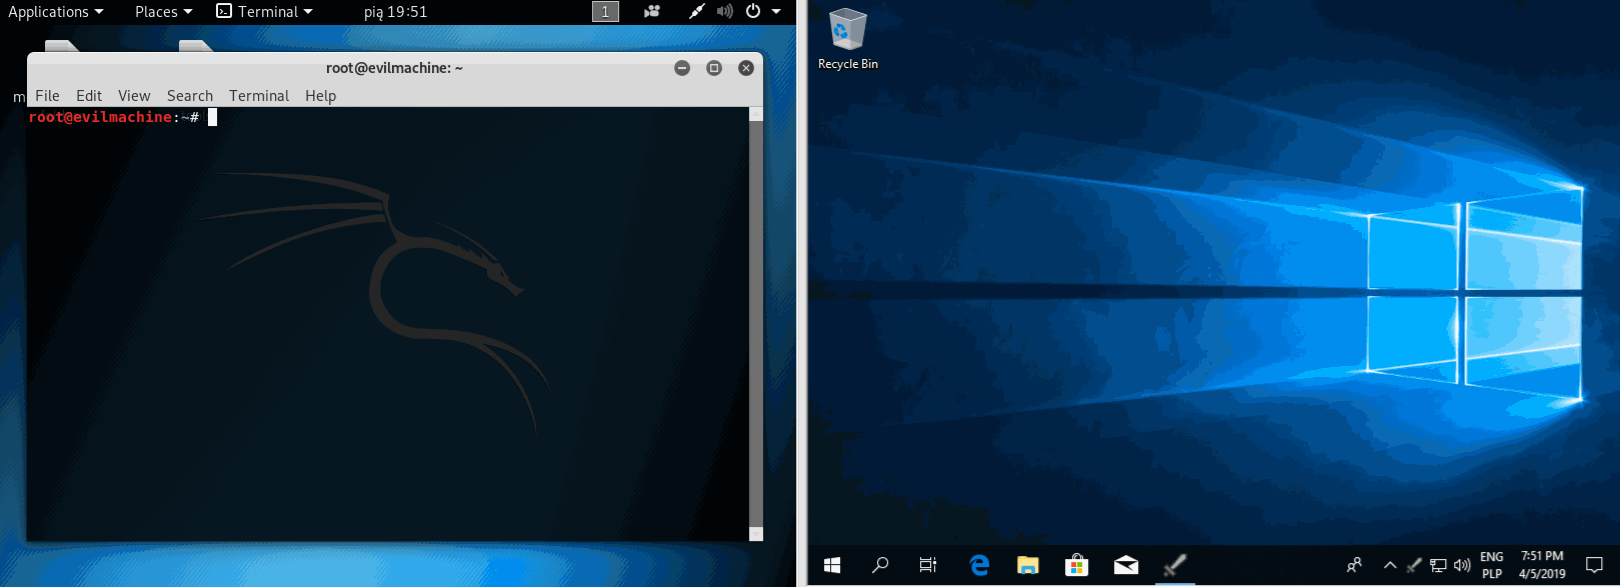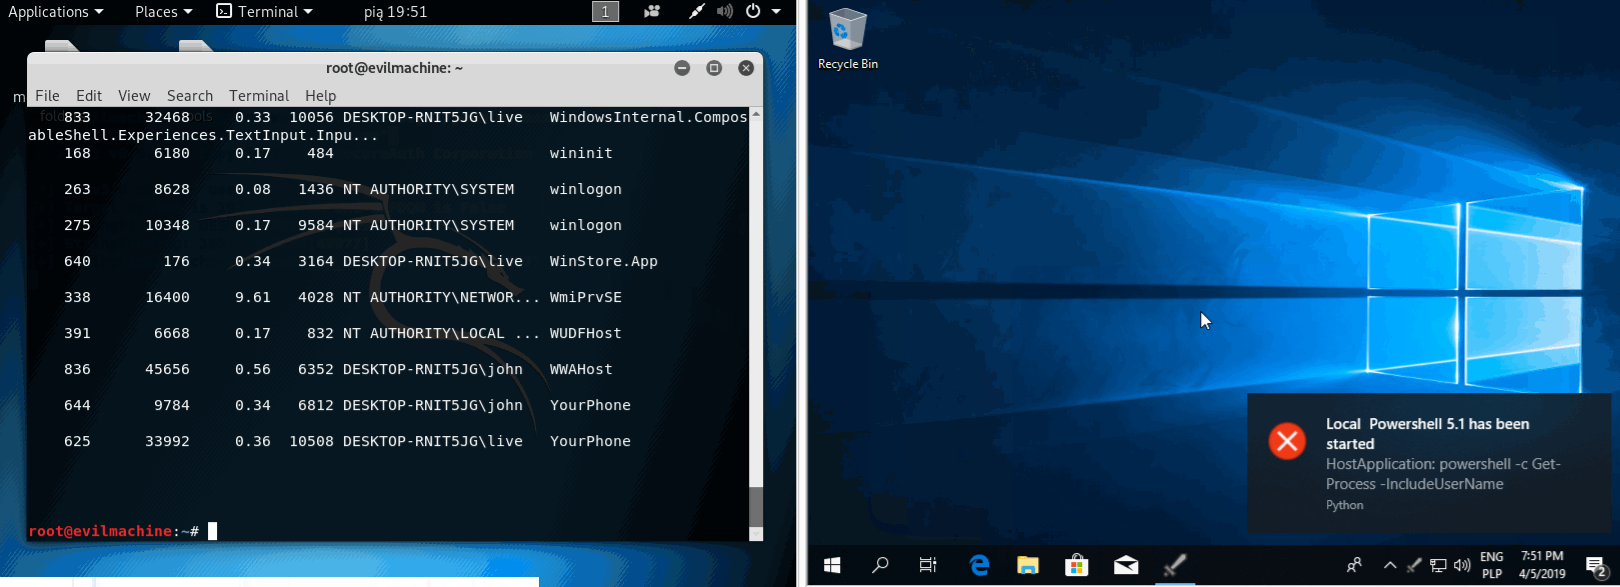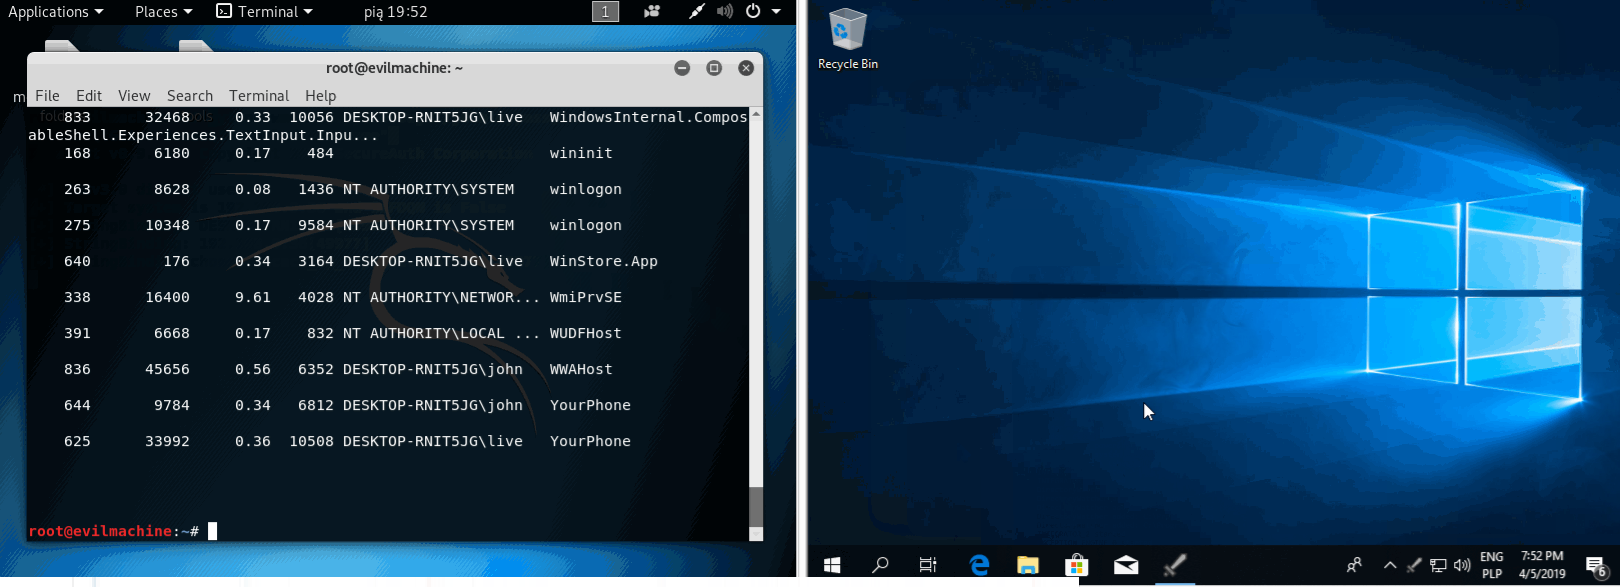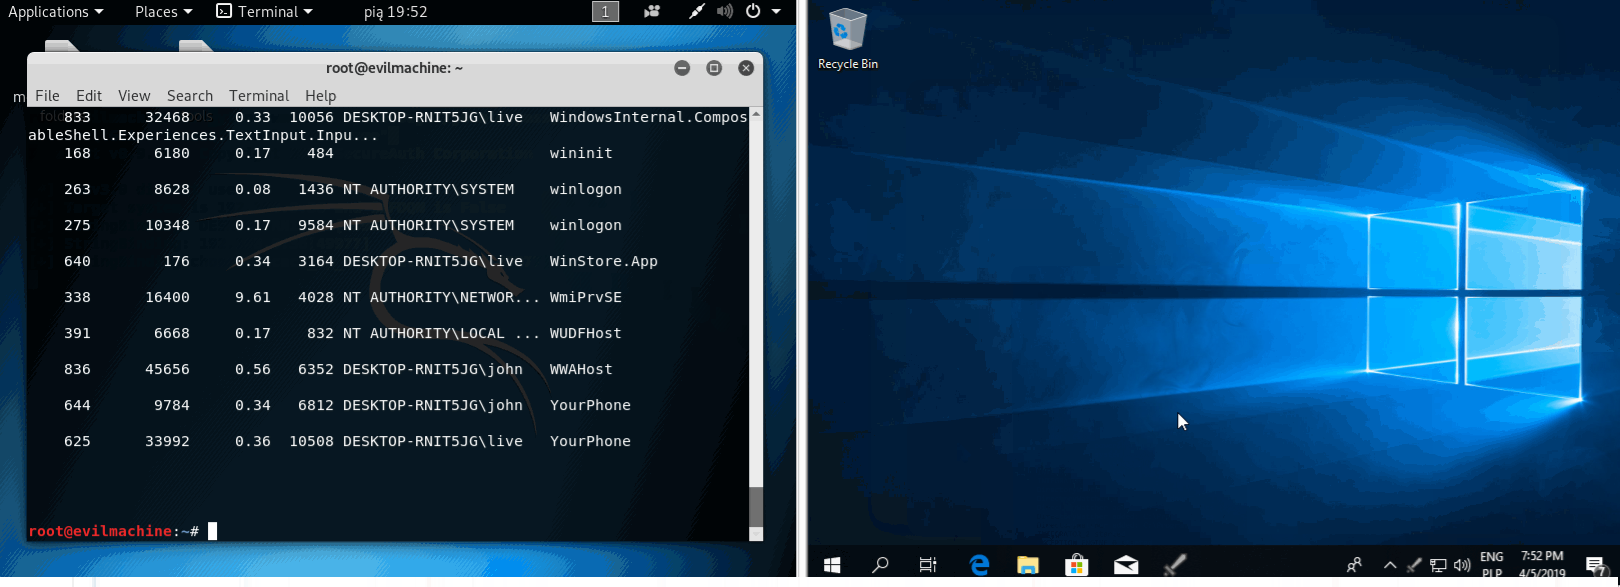 yarox24/attack_monitor
Software de detecção de endpoints e análise de malware
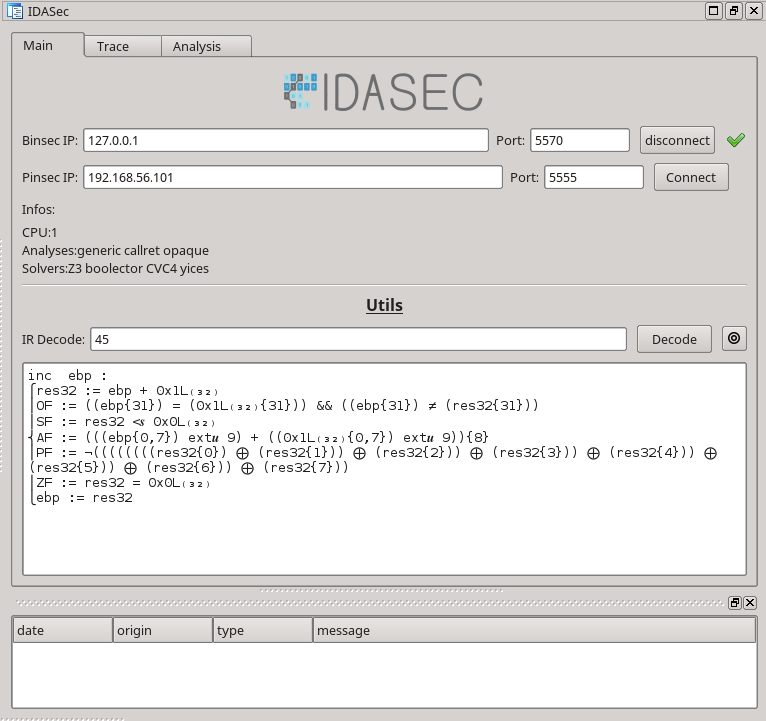 robindavid/idasec
Plugin IDA para engenharia reversa e interações dinâmicas com a plataforma Binsec
 fuzztruction/fuzztruction
Fuzzer baseado em injeção de falhas que muta programas geradores para produzir entradas quase válidas para alvos, permitindo fuzzing de formatos…
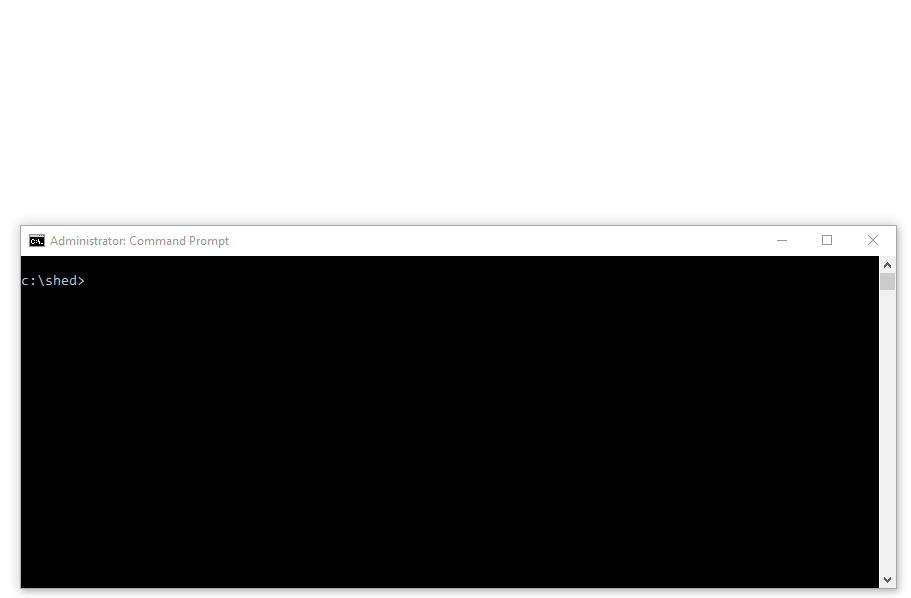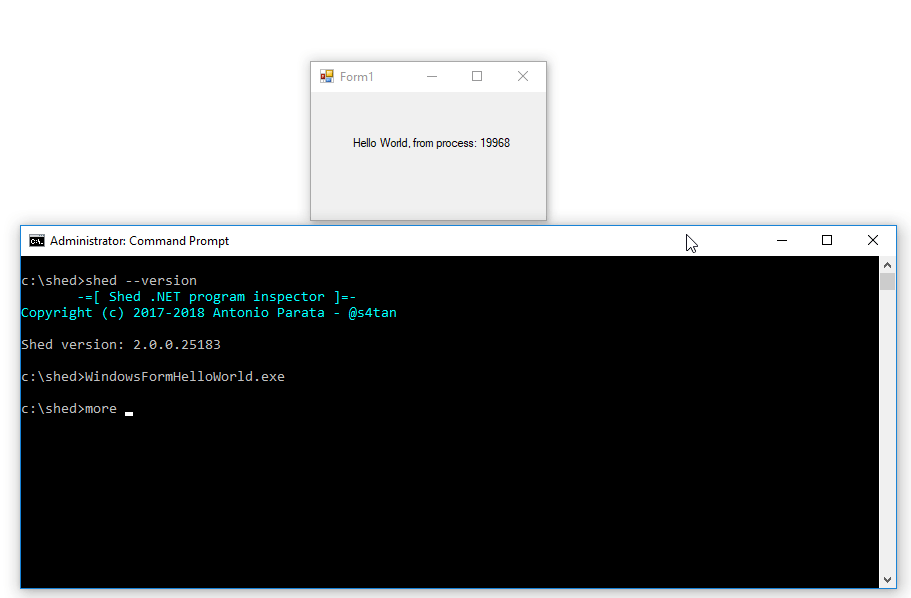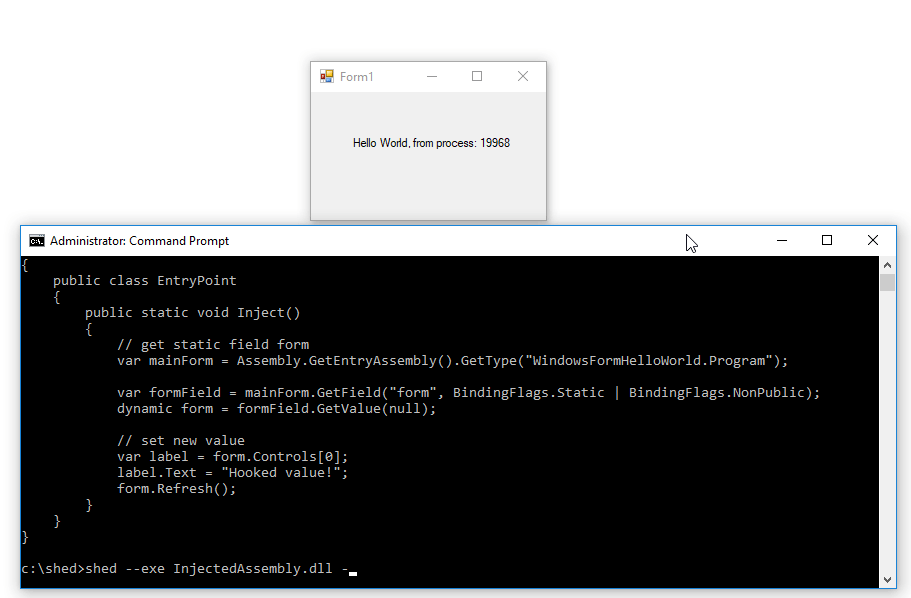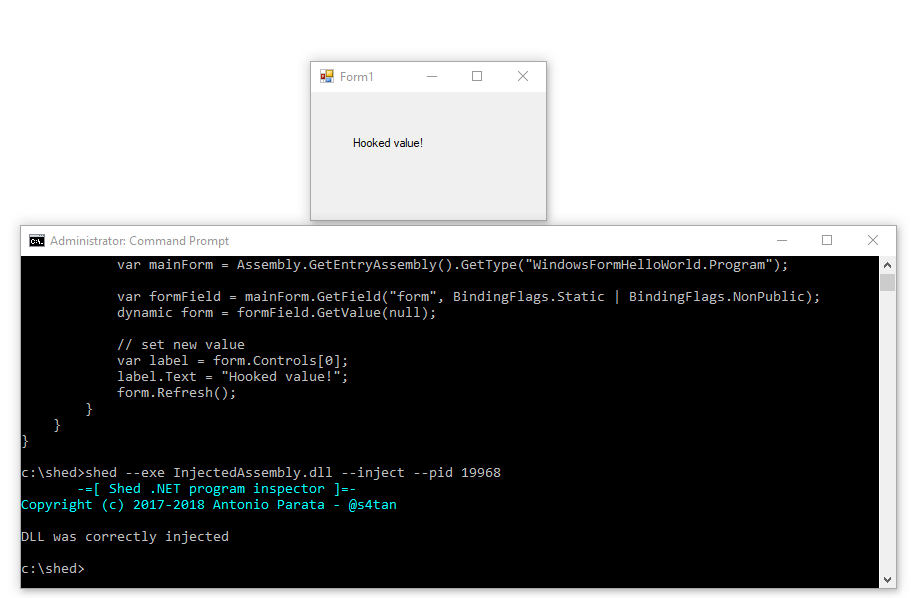 enkomio/shed
Inspetor de runtime .NET
 schumilo/vusbf
Um framework de fuzzing USB baseado em QEMU/KVM que encontra bugs em drivers de dispositivos por meio de execução de VM reproduzível,…
 sysnets/atfuzzer
Fuzzer evolucionário guiado por gramática para análise dinâmica de interfaces de comando AT em smartphones Android via Bluetooth e USB, revelando…








