
 #1
Ferramentas de integração de segurança em pipelines CI/CD, shift-left e automação de segurança DevOps.
Recomendado pelo Kitploit
 aaravmaloo/revera
O score de crédito para pacotes npm. Analise a reputação do pacote, manutenção, segurança, confiança do publicador e saúde do ecossistema antes de…
 guettli/fix-cve-2020-15228
Script Python que corrige automaticamente arquivos de fluxo de trabalho do GitHub Actions para substituir comandos obsoletos e inseguros ::set-env e…
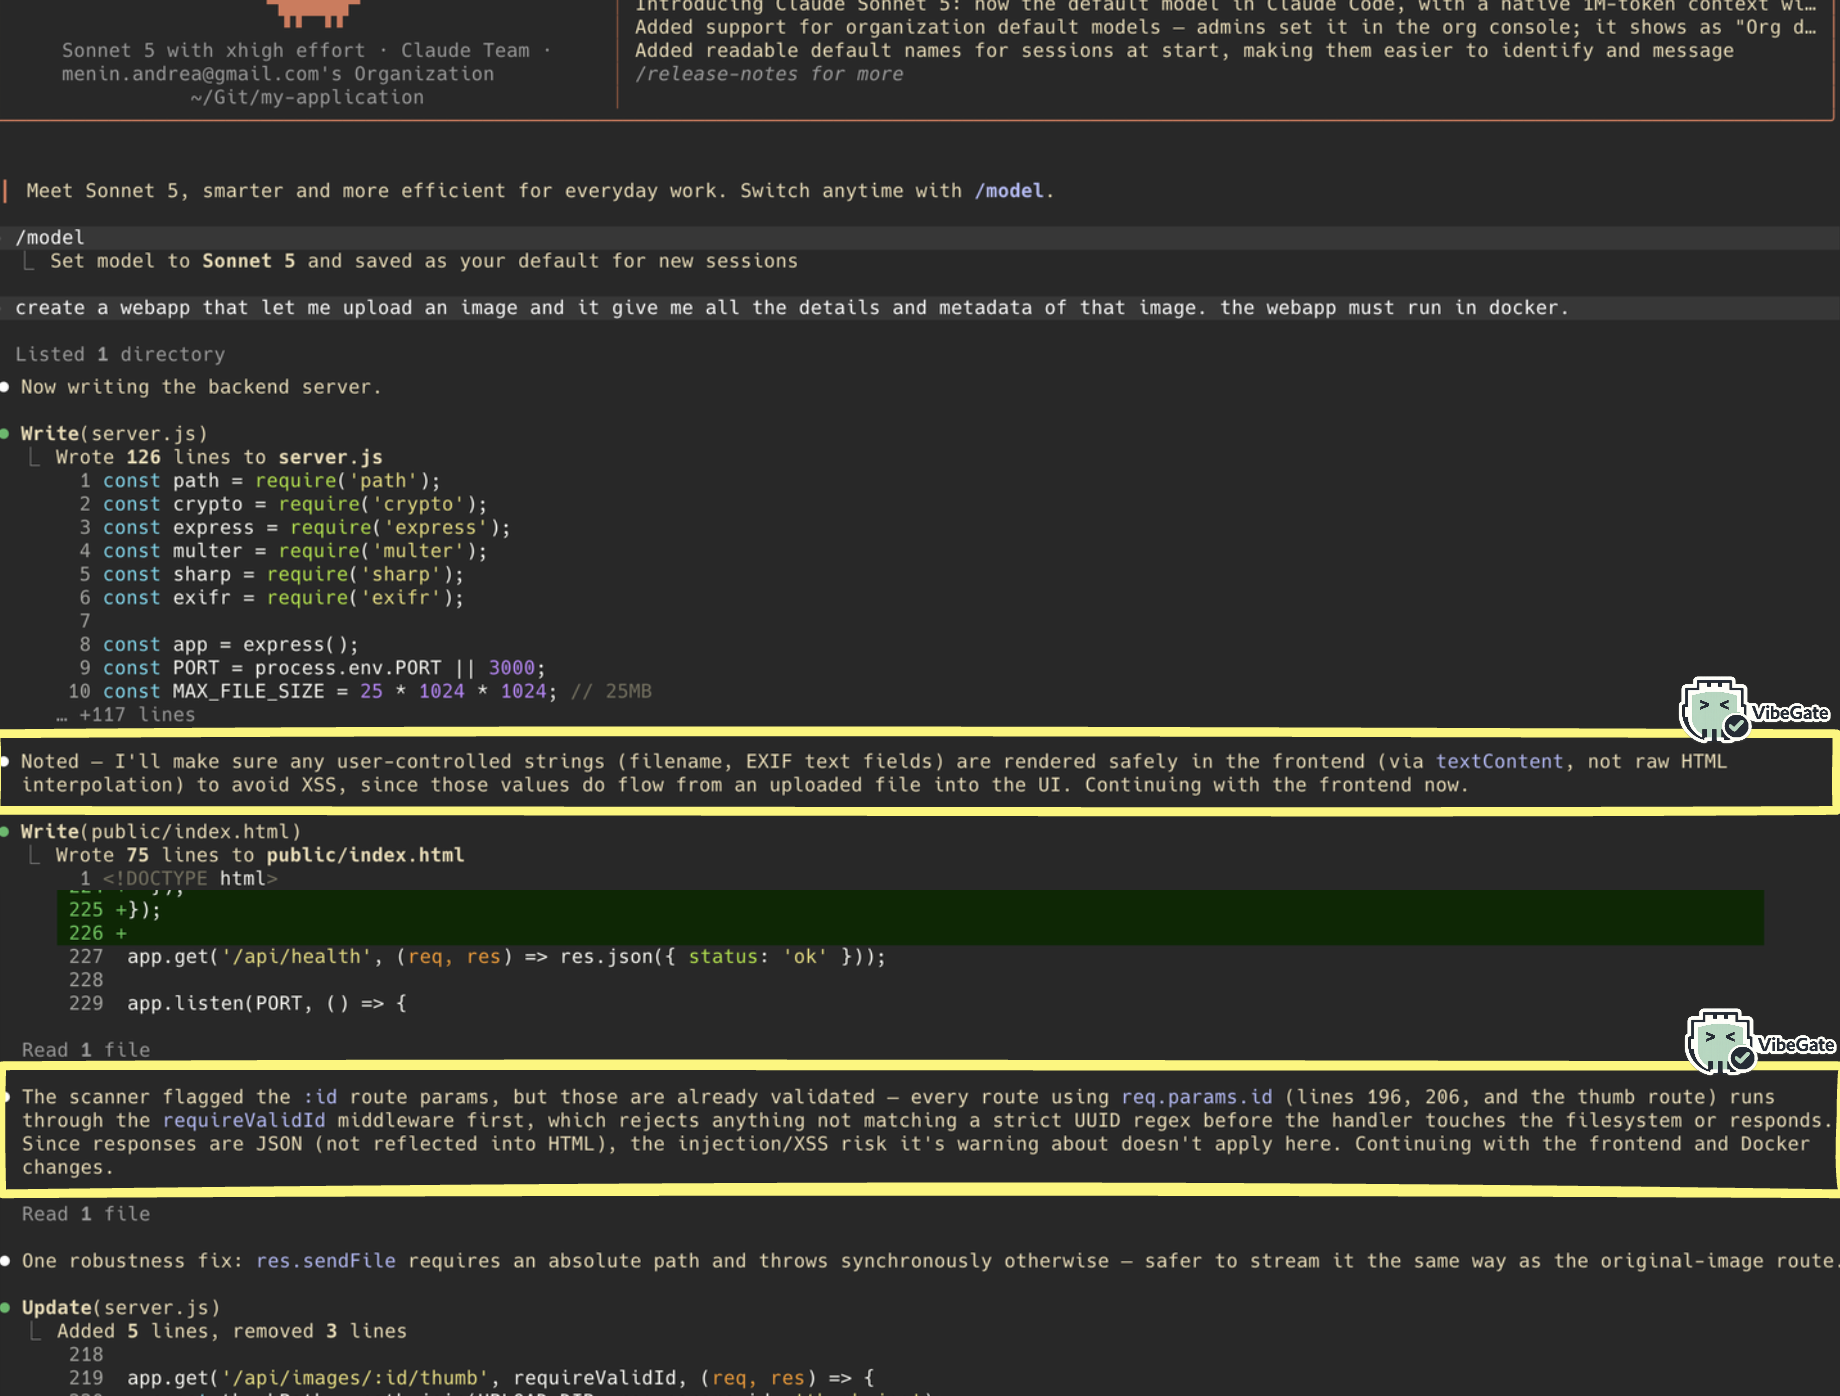 themiddleblue/vibegate
Hook de segurança de pré-escrita independente de hospedeiro para agente de codificação: detecta padrões de entrada do usuário via Semgrep e emite…
 alvm/php2shell-eol-backport
Correção não oficial para CVE-2026-109618 / CVE-2026-109619 (php2shell) para os pacotes PHP 5.4 / 5.3 em fim de vida do RHEL, CentOS e Oracle Linux 7…
 auditinfra-io/o1js-scan
Analisador estático sem dependências para bugs de solidez em circuitos zk em zkApps o1js/Mina e circuitos Noir
 ndaal_open_source/ndaal_public_auditd
Conjunto de regras do Linux Auditd com as melhores práticas, com 14.956 regras mapeadas ao MITRE ATT&CK, role de implantação Ansible e ferramentas de…
 xiaoqimikko/jackson-check
Verificação automática de 26 avisos de segurança do jackson-databind + jackson-core: interseção item a item por coordenadas para indicar as versões…
 xiaoqimikko/bc-check
Scanner offline que informa quais dos CVEs de 2026 do Bouncy Castle realmente se aplicam a você - entre BC, BC-LTS e BC-FJA (FIPS), que não…
 xiaoqimikko/fastjson-check
Zero-dependency, offline CLI scanner that finds fastjson inside JARs and Spring Boot fat-JARs, flags CVE-2026-16723 exposure, and detects shaded…
 tanmayshahane/kyubisweep
Uma ferramenta CLI leve e multiplataforma que varre seu sistema de arquivos para detectar segredos expostos, chaves de API e tokens. Construída em Go…
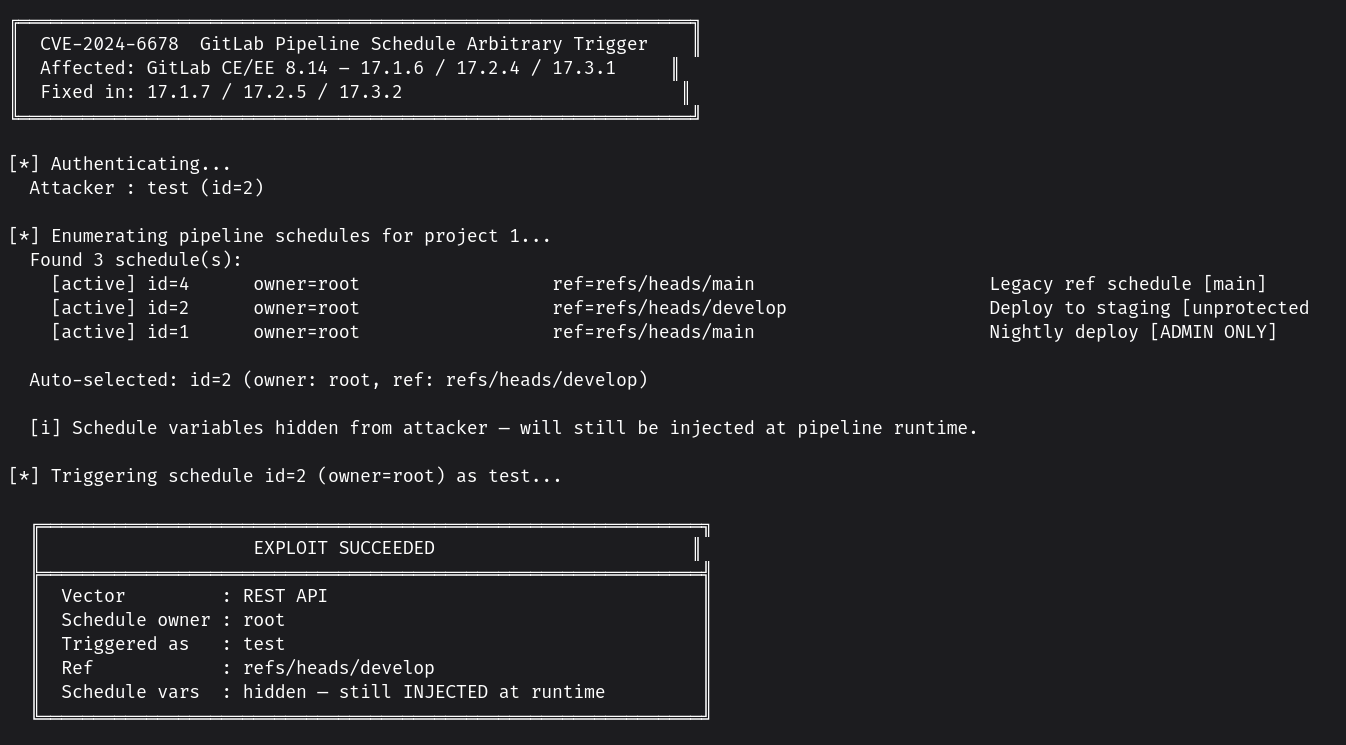 fallenskill1/cve-2024-6678
PoC para CVE-2024-6678
 ajf8729/blacklotus
Scripts de Detecção/Remediação do BlackLotus aka CVE-2023-24932 para Intune, ConfigMgr e uso genérico
 xiaoqimikko/tomcat-check
查出 Spring Boot 内嵌 Tomcat 的真实版本(pom 里没有),并对每条 2026 年 CVE 同时给出 ASF 官方评级与 GitHub 评级、触发条件、以及这条会不会进 Dependabot 告警 CVE-2026-41293
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Evidências e dados para o relatório técnico Sorami sobre padrões de segurança de 15 Helm charts de serving de IA, banco de dados vetorial e MCP no…
 fabriziosalmi/tanstack-compromise-checker
Script de shell para detectar indicadores do ataque à cadeia de suprimentos do npm da TanStack (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 vighnesh91/cloudgarrison
Workbench offline baseado em navegador para postura multi-cloud que simula caminhos de ataque, audita conformidade de IaC, analisa grafos de…
 valtersit/wordpress-cve-scanner
Escaneie seu núcleo, temas e plugins do WordPress em busca de CVEs conhecidas a partir da linha de comando. Código aberto, auditável, com foco na…
 bogdanticu88/ratrace
Uma ferramenta CLI leve para detectar e explorar sistematicamente condições de corrida em aplicações web, APIs e serviços modernos.








