
 #1
Ferramentas para blue team, segurança defensiva e proteção contra ameaças.
Recomendado pelo Kitploit

 synacktiv/metamorph
Um utilitário de linha de comando para Windows escrito em C que cria e configura sessões AutoLogger persistentes do Event Tracing for Windows (ETW).
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
Estratégias de exploração e mitigação em profundidade para a vulnerabilidade de vazamento de memória do KeePass (CVE-2023-32784).
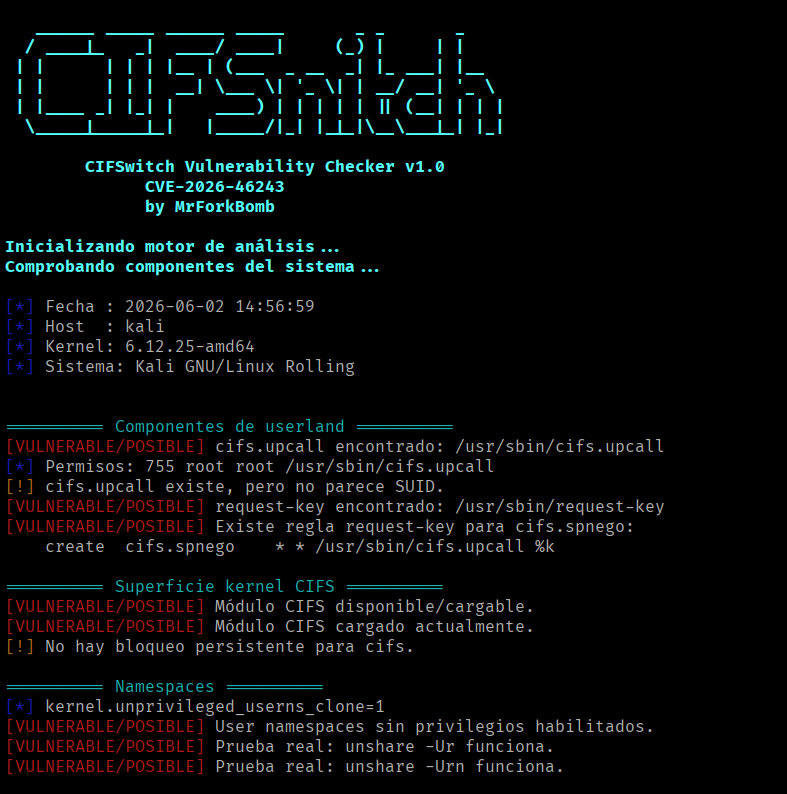 mrforkbomb/cifswitch-checker-cve-2026-46243
Script para verificar se a vulnerabilidade do Linux CIFSwitch (CVE-2026-46243) nos afeta. Detecta configurações potencialmente vulneráveis e…
 mrash/fwknop
Autorização de Pacote Único > Port Knocking
 0xblackash/cve-2026-45585
CVE-2026-45585
 jenderal92/password-strength-evaluator
Avaliador de Força de Senha é uma ferramenta para avaliar a força de senhas e fornecer recomendações para melhorar sua segurança.
 jenderal92/ddos-traffic-monitor
Uma ferramenta de monitoramento de tráfego em tempo real que detecta e exibe o volume de tráfego de rede por endereço IP para identificar possíveis…
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
Protocolo de segurança em nível de hardware para mitigar ataques de canal lateral baseados em cache.
 badrrx/wifi-spiderweb
Um sistema ativo de defesa cibernética e honeypot para roteadores OpenWrt executados a partir de um drive USB.

 lama-labs/zero-touch-containment
Antigena (Darktrace) → Ponte Aruba ClearPass CoA — quarentena de usuário/dispositivo orientada por modelo e em tempo real. Zero cliques no SOC.…
 the-snek-initiative/snek_equinox
Repositório que hospeda um EDR Spoofer hipotético, conforme descoberto originalmente por Nightmare-Eclipse
 andrei-majer/bitlocker-hardening
BitLocker TPM+PIN Endurecimento Contra CVE-2026-45585 (YellowKey)
 comodosecurity/openedr
Repositório público do Open EDR
 pompelmi/pompelmi
Escaneamento antivírus ClamAV para Node.js — escaneie uploads de arquivos com uma única chamada de função. Zero dependências. Verdictos tipados com…
 twosevenonet/edr-redir
Redireciona pastas de trabalho do EDR usando um Bind Filter (bindflt.sys) para contornar a detecção de endpoint, corromper serviços do EDR ou…
 rxerium/ai-bot-ip-ranges
Faixas de IP oficiais para rastreadores de bots de IA (OpenAI, Anthropic, Google, Microsoft, Perplexity). Atualizações automáticas semanais.
 felisha-elmer/sandbox-challenge-log4shell-cve-2021-44228-
Passo a passo do desafio sandbox CISA Log4Shell, cobrindo exploração ofensiva via Metasploit e mitigação defensiva usando um agente Java JNDI-be-gone.
 everest90909/yellowkey-winre-remediation
Pacote de remediação do Intune baseado em PowerShell que detecta e remove a entrada BootExecute vulnerável autofstx.exe de imagens WinRE offline e,…








