

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Password-Strength-Evaluator — Avaliador de Força de Senha é uma ferramenta para avaliar a força de senhas e fornecer recomendações para melhorar sua segurança. | Kitploit
Ferramentas/GitHubGitHub/jenderal92/password-strength-evaluator
Autenticação e AutorizaçãoFerramentas DefensivasAnálise de VulnerabilidadesAprendizado e Educação
GitHubjenderal92/password-strength-evaluator

Password-Strength-Evaluator

Avaliador de Força de Senha é uma ferramenta para avaliar a força de senhas e fornecer recomendações para melhorar sua segurança.

Ver Repositório
Compartilhar
48há 5 mesesAinda não revisado

Avaliador de Força de Senha

Password-Strength-Evaluator Jenderal92

Avaliador de Força de Senha é uma ferramenta para avaliar a força de senhas e fornecer recomendações para melhorar sua segurança. Esta ferramenta também verifica se a sua senha foi exposta em alguma violação de dados usando a API Have I Been Pwned. Além disso, ela armazena os resultados da avaliação em arquivos JSON e CSV para análises futuras.

Como Usar

  1. Prepare o Ambiente Python 2.7

    • Certifique-se de ter o Python 2.7 instalado no seu sistema.
    • Você também precisa instalar a biblioteca requests. Você pode fazer isso executando:
      pip install requests
      
  2. Clone o Repositório

    • Clone este repositório para a sua máquina local usando o seguinte comando:
      git clone https://github.com/Jenderal92/Password-Strength-Evaluator.git
      
  3. Execute a Ferramenta

    • Navegue até o diretório onde você clonou a ferramenta e execute o script:
      python password_strength_evaluator.py
      
  4. Siga as Instruções na Tela

    • O programa solicitará que você insira uma senha para avaliação.
    • Ele exibirá a força da senha e oferecerá sugestões para melhorá-la, se necessário.
    • O programa também verificará se a sua senha foi exposta em alguma violação.
  5. Resultados da Avaliação

    • Os resultados da avaliação serão salvos em dois arquivos:
      • password_evaluations.json (Formato JSON)
      • password_evaluations.csv (Formato CSV)

    Você pode abrir esses arquivos para analisar o histórico de avaliação da sua senha.

Recursos da Ferramenta

  1. Avaliação de Força de Senha:

    • Avalia a senha com base nos seguintes critérios:
      • Comprimento da senha
      • Uso de letras maiúsculas
      • Uso de letras minúsculas
      • Uso de números
      • Uso de caracteres especiais
      • Diversidade de caracteres dentro da senha
  2. Verificação de Violação de Dados:

    • Verifica se a sua senha foi exposta em alguma violação usando a API Have I Been Pwned.
    • Fornece um aviso se a senha foi exposta e mostra em quantas violações ela foi encontrada.
  3. Armazenamento de Resultados:

    • Salva os resultados da avaliação em formatos JSON e CSV para análises futuras.
    • Facilita o acompanhamento da força das suas senhas ao longo do tempo.
  4. Sugestões de Melhoria de Senha:

    • Fornece sugestões para melhorar a sua senha se ela for fraca ou não atender aos padrões de segurança.

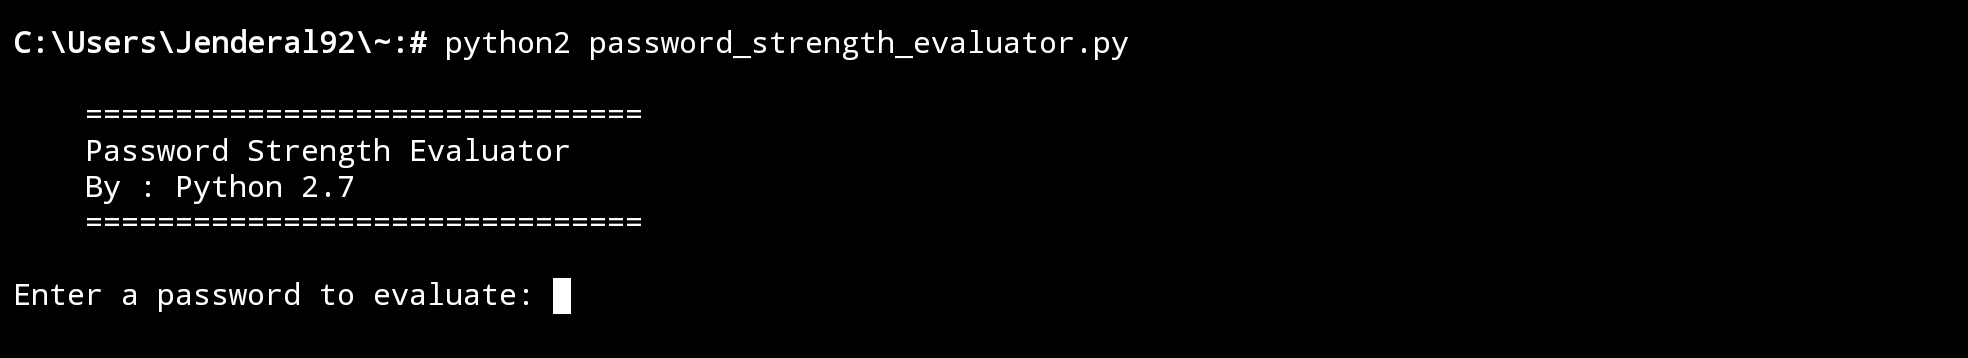
Exemplo de Saída

===============================
    Password Strength Evaluator
    By : Python 2.7
===============================
Enter a password to evaluate: Password123!
Password Strength: Strong
Your password is not found in any known breaches.
Your password is strong. Good job!

[Saved evaluation to password_evaluations.json and password_evaluations.csv]

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





