
 #1
Ferramentas para blue team, segurança defensiva e proteção contra ameaças.
Recomendado pelo Kitploit

 facebookincubator/bpfjailer
Controle de Acesso Obrigatório e jailer baseados em eBPF LSM
 withsecureopensource/chainsaw
Pesquise e investigue rapidamente através de artefactos forenses do Windows
 racoten/reflectivepluginloader
Mapeador PE reflexivo mínimo para Windows x64 que carrega DLLs da memória sem LoadLibrary, resolve exportações e despacha chamadas através de uma ABI…
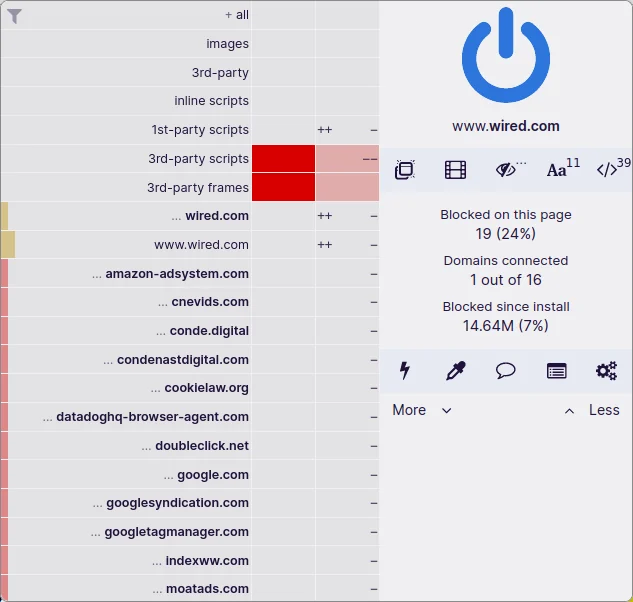 gorhill/ublock
Bloqueador de conteúdo de amplo espectro para navegadores que bloqueia anúncios, rastreadores, mineradores de criptomoedas e sites maliciosos usando…
 adibirzu/openclaw-security-monitor
Monitoramento proativo de segurança para implantações OpenClaw. Detecta ClawHavoc, AMOS stealer, CVE-2026-25253, envenenamento de memória e ataques à…

 ndaal_open_source/ndaal_public_auditd
Conjunto de regras do Linux Auditd com as melhores práticas, com 14.956 regras mapeadas ao MITRE ATT&CK, role de implantação Ansible e ferramentas de…
 yjeanrenaud/yj_nearbyglasses
tentando detectar óculos inteligentes próximos e avisar você
 hotcakex/harden-windows-security
# Reforce o Windows com Segurança, Utilizando Métodos Oficiais Suportados pela Microsoft e Explicações Adequadas | Sempre Atualizado e Compatível com…
 bande-a-bonnot/boucle-framework
Framework de agente autônomo com memória estruturada, ganchos de segurança e gerenciamento de loop. Construído pelo agente que roda nele.
 foxboron/attezt
Um servidor CA TPM device-attest-01 de código aberto
 capture0x/aws-pentest
CLI automatizado de avaliação de segurança da AWS com 30 módulos que abrangem escalonamento de privilégios do IAM, exposição do S3, computação, rede,…
 facebookresearch/meta_secalign
LLMs de pesos abertos e código de treinamento/avaliação para defesa contra ataques de injeção de prompt, com benchmarks para segurança de chamadas de…
 meta-llama/purplellama
Conjunto de ferramentas para avaliar e melhorar a segurança de LLM.
 drb-ra/c2intelfeeds
Feeds de inteligência de ameaças C2 gerados automaticamente de IPs, domínios, caminhos de URL e metadados de configuração de implantes, derivados de…
 wolfssl/wolfssh
Pequena biblioteca portátil e incorporável de cliente e servidor SSHv2 em C com SCP, SFTP, encaminhamento de portas e troca de chaves pós-quântica…
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 volexity/donut-decryptor
Extrai e descriptografa payloads internos de amostras do ofuscador Donut, detectando assinaturas de shellcode do loader, analisando a estrutura…
 joseluispino/hardstop
Implementação de referência para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Epistemic Andon Cord fora de…








