
 #1
Ferramentas de depuração especificamente para analisar o fluxo de execução de malware e identificar vulnerabilidades.
Recomendado pelo Kitploit

 bw3ll/sharem
SHAREM é uma framework de análise de shellcode, capaz de emular mais de 45.000 WinAPIs e virtualmente todas as syscalls do Windows. Também contém seu…
 yhs0602/android-disassembler
Desmonte QUALQUER arquivo, incluindo .so (NDK, JNI), PE do Windows (EXE, DLL, SYS, etc), binários Linux, bibliotecas e quaisquer outros arquivos como…
 nowsecure/r2frida
Radare2 e Frida melhores juntos.
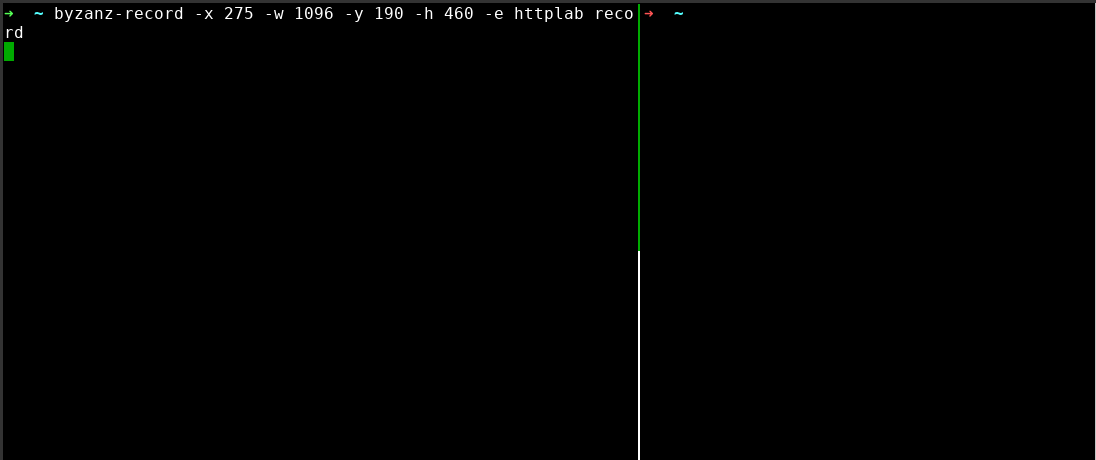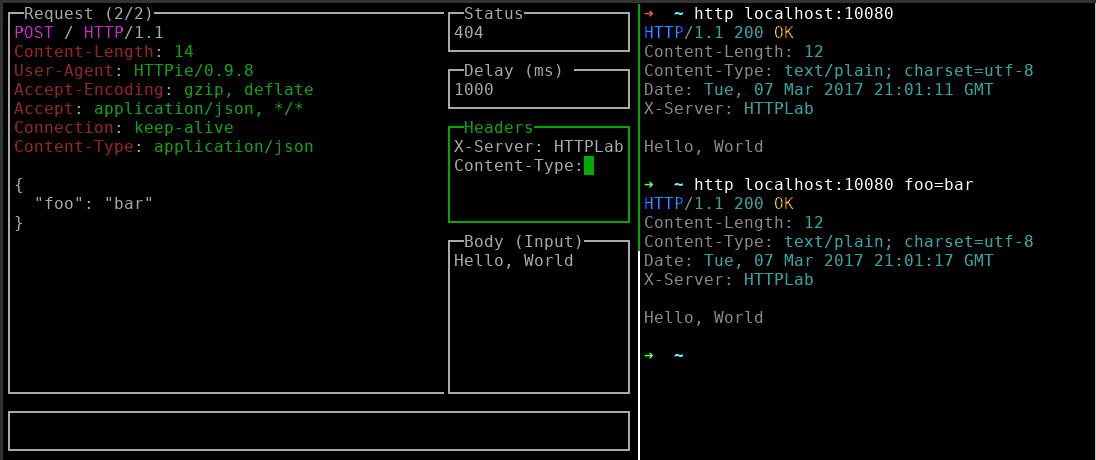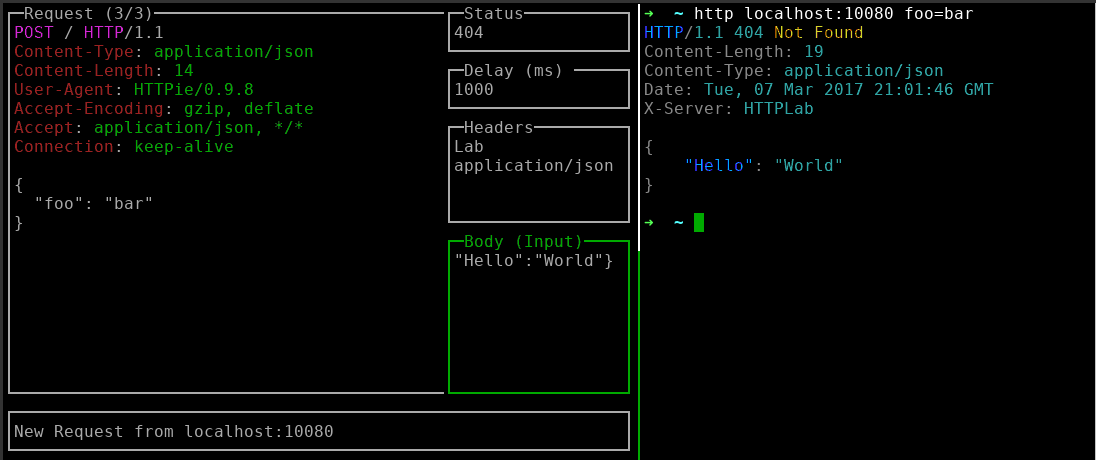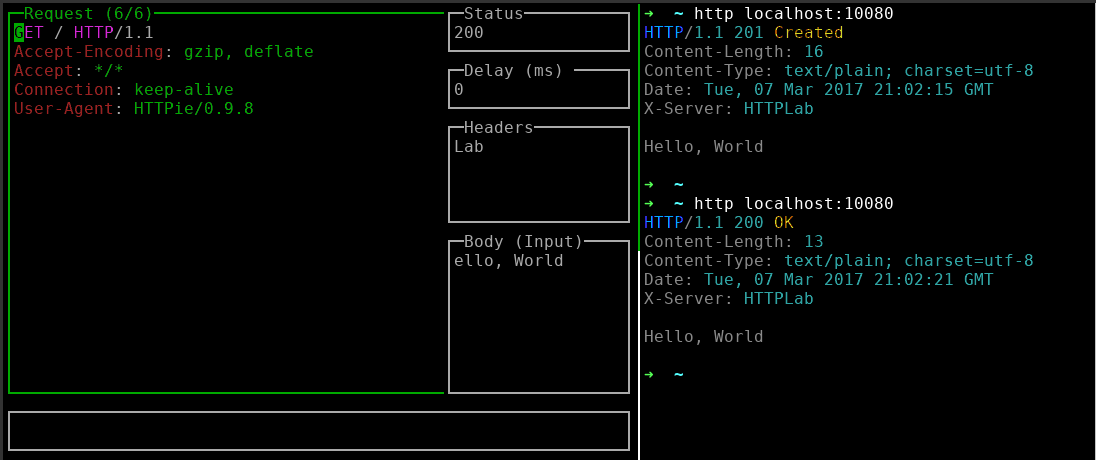 qustavo/httplab
Servidor web interativo para inspecionar requisições HTTP e forjar respostas, com uma interface de terminal para depuração em tempo real e testes de…
 rizinorg/cutter
Plataforma de Engenharia Reversa Livre e de Código Aberto alimentada por rizin
 fadi002/de4py
O kit definitivo com inteligência artificial para engenharia reversa em Python
 felixber/findfunc
Plugin para IDA Pro para filtrar funções por padrões de assembly, sequências de bytes, referências de strings/nomes e restrições de tamanho, com…
 vitoplantamura/bugchecker
Depurador de kernel similar ao SoftICE para Windows 11
 sentinelabs/alphagolang
Scripts IDApython para Análise de Binários Golang
 pownjs/cdb
Automatize tarefas comuns do Protocolo de Depuração do Chrome para ajudar a depurar aplicações web a partir da linha de comando e monitorar e…
 icsharpcode/ilspy
Decompilador .NET com suporte para geração de PDB, ReadyToRun, Metadados (&mais) - multiplataforma!
 immunityinc/libptrace
Um framework de depuração, rastreamento e manipulação de processos multi-core orientado a eventos.
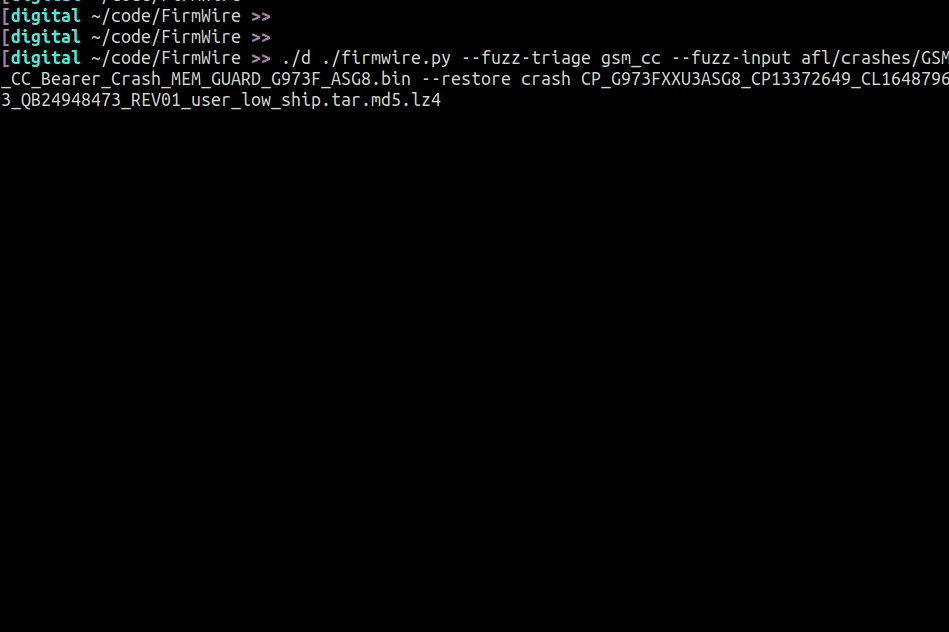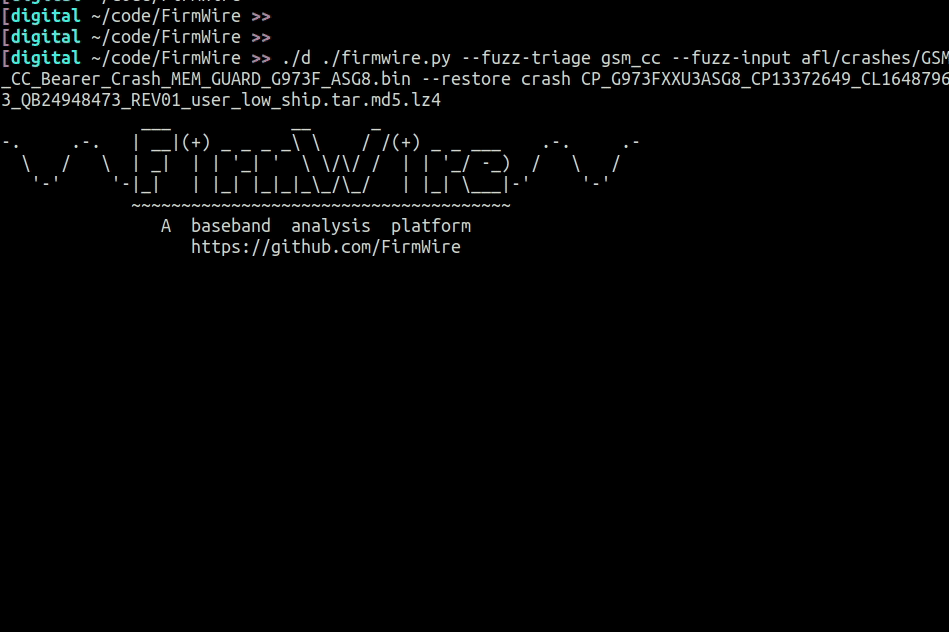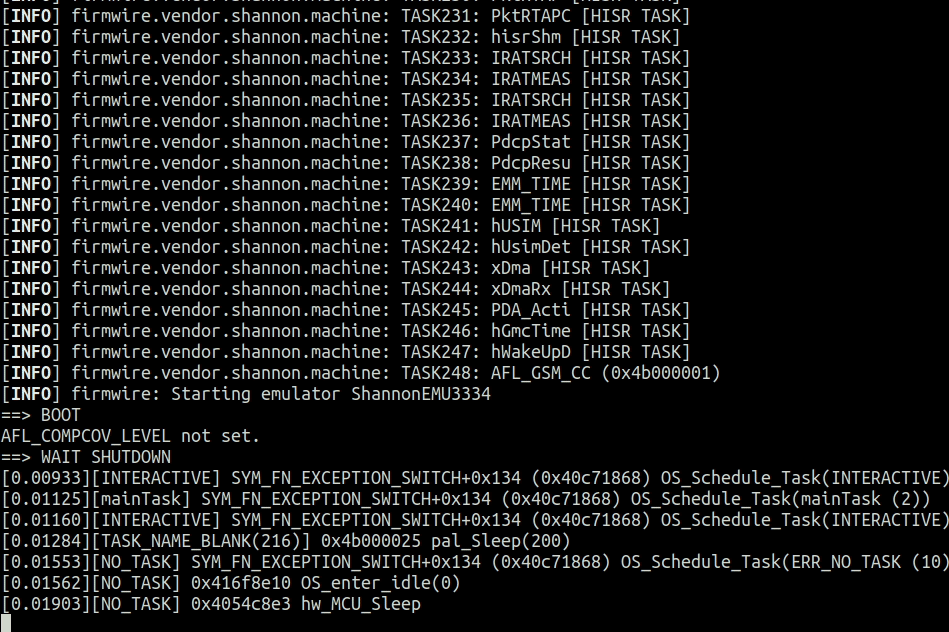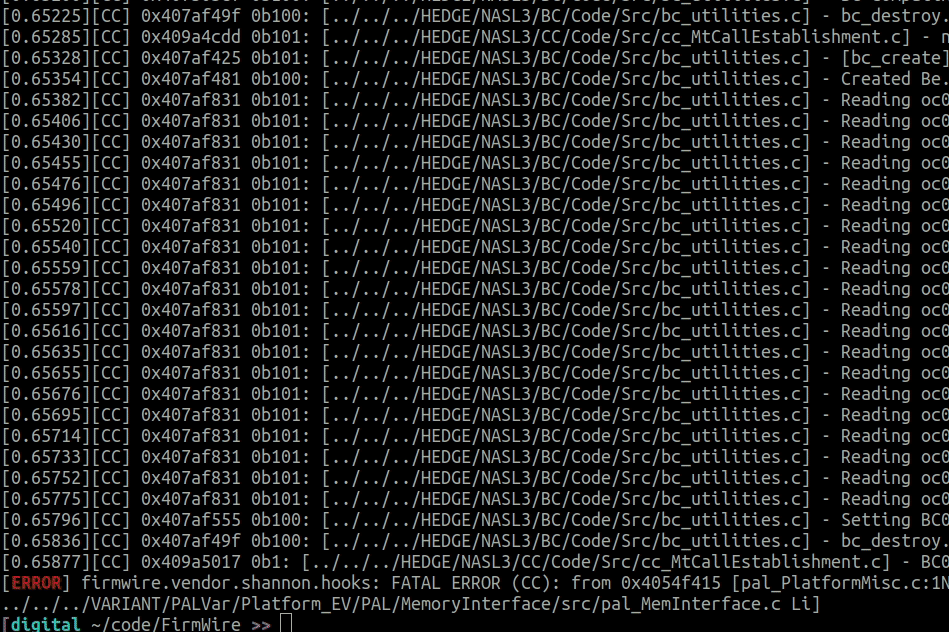 firmwire/firmwire
FirmWire é uma plataforma de emulação de firmware de banda base de sistema completo para fuzzing, depuração e análise de causa raiz de firmwares de…
 gaasedelen/patching
Um Plugin Interativo de Patching Binário para o IDA Pro
 mfthomps/resim
Engenharia reversa de software usando um simulador de sistema completo
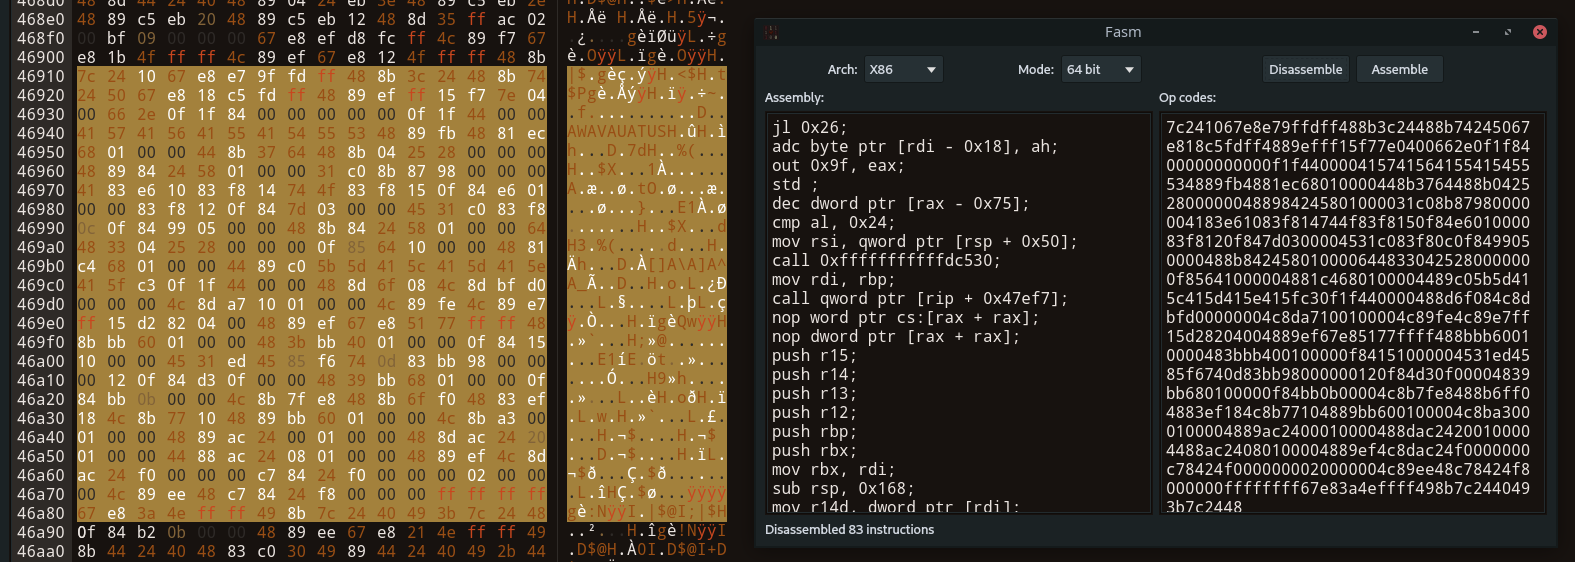 echo-devim/fhex
Um HexEditor completo, compatível com Linux/Windows/MacOS
 snare/voltron
Kit de ferramentas de IU de depurador extensível que fornece visualizações personalizáveis de registradores, desmontagem, pilha, memória, pontos de…
 jhftss/ida2obj
Ferramenta de instrumentação binária estática que extrai arquivos de objeto COFF de executáveis, permitindo inserção de código/dados em qualquer…







