
 #1
Ferramentas de avaliação de banco de dados, teste de injeção SQL, auditoria, criptografia e monitoramento de atividade.
Recomendado pelo Kitploit

 superswan/cve-2024-55963
CVE-2024-55963, permite execução remota de código não autenticada na plataforma Appsmith Enterprise devido a um banco de dados PostgreSQL mal…
 joakimbulow/cve-2026-34308
Prova de conceito para CVE-2026-34308, uma vulnerabilidade de negação de serviço no componente JSON do MySQL Server. Demonstra exaustão de pilha por…
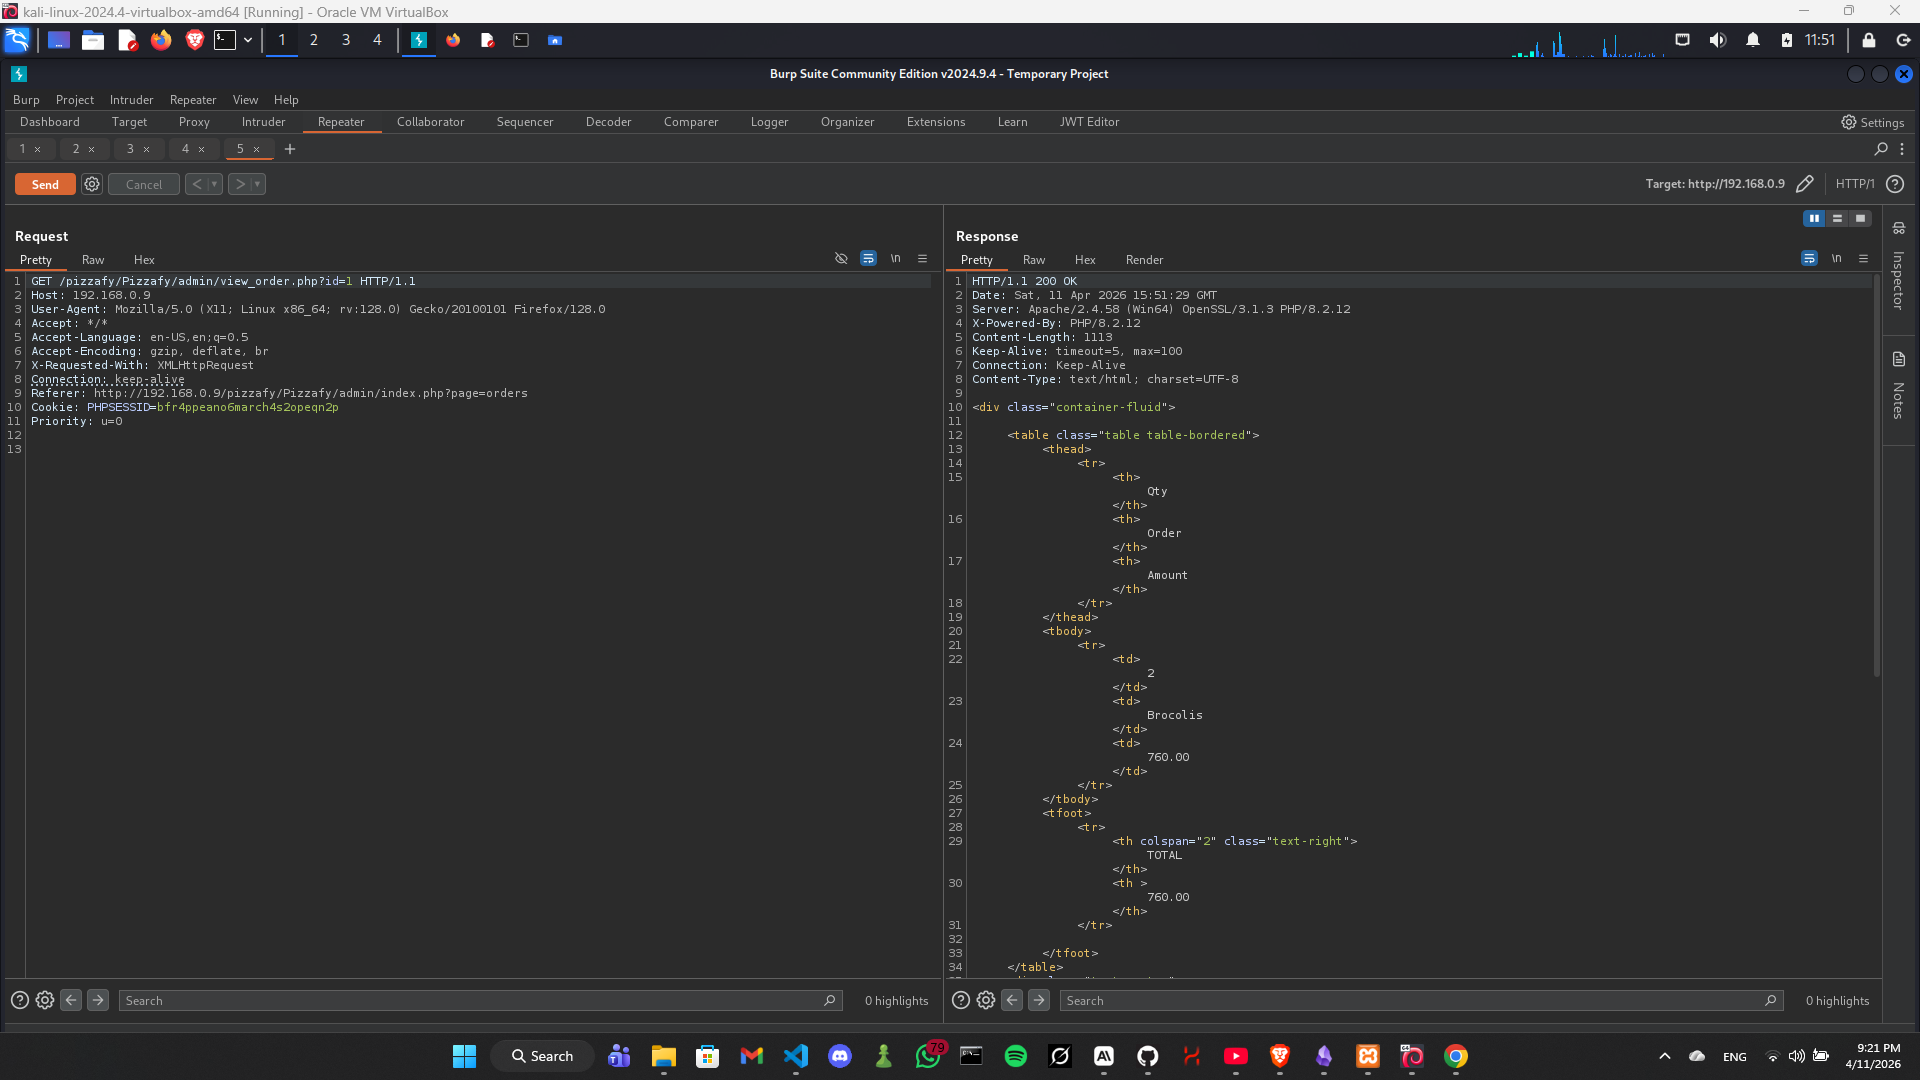 xmyronn/cve-2026-7394-sqli
Exploit de prova de conceito para CVE-2026-7394, uma vulnerabilidade de injeção SQL no SourceCodester Pizzafy Ecommerce System 1.0. Demonstra SQLi…
 oscerd/cve-2026-46591
Reprodutor para CVE-2026-46591: injeção Cypher no Apache Camel camel-neo4j por meio de nomes de propriedades em CamelNeo4jMatchProperties, permitindo…
 nicolasjulian/bouncer-overflow
POC funcional do CVE-2026-6664 escrita por Sonnet 4.6
 br0xpl/sparx_hack
Código de exploit para CVE-2026-42096 e CVE-2026-42097 que permite a execução arbitrária de comandos SQL sem autenticação.
 bwithe/cve-2024-51482
CVE-2024-51482 ZoneMinder v1.37.* <= 1.37.64 poc
 akucybersec/cve-2017-8917-joomla-370-sql-injection
Exploit para CVE-2017-8917, uma vulnerabilidade de injeção de SQL no Joomla 3.7.0, que permite que atacantes remotos executem consultas SQL…
 stvm8/cve-2026-2005_lab
Lab Docker autossuficiente para praticar a exploração da CVE-2026-2005, um estouro de buffer no heap na extensão pgcrypto do PostgreSQL, permitindo…
 forklit/cve-2026-36826
genesisQL-sqli-CVE-2026-36826
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Laboratório vulnerável baseado em Docker e relatório detalhado de PoC para injeção SQL CVE-2023-25157/25158 no GeoServer & GeoTools, com 4 vetores de…
 nma-io/mongobleed
ferramenta de teste golang para mongobleed (cve-2025-14847)
 loic-houchi/django-faille-cve-2025-57833_test
# Prova de conceito educacional demonstrando injeção de SQL por meio de aliases dinâmicos nos métodos annotate() e alias() do Django…
 microwaveabi/pharmacy-sqli-cve-2026-7392
SourceCodester Pharmacy Sales and Inventory System 1.0 - Código-fonte vulnerável para CVE-2026-7392 Injeção SQL
 het-kalariya/cve-2026-20253
Laboratório de treinamento de segurança autônomo que reproduz a CVE-2026-20253 (RCE não autenticada no Splunk Enterprise). Fornece um ambiente…
 n0bitaemon/cve-2026-26980-poc
Injeção SQL Cega na API de Conteúdo do Ghost CMS
 hann1bl3l3ct3r/cve-2026-11349
Modern Events Calendar Lite <= 7.33.0 — Injeção SQL Não Autenticada
 joshualent/django-cve-2025-64459
aplicação de demonstração mostrando exploração de injeção SQL no django 5.2.7








