
 #1
Ferramentas para extrair dados sensíveis de sistemas comprometidos sem detecção.
Recomendado pelo Kitploit
 jet-pentest/cve-2021-27187
Prova de conceito para CVE-2021-27187: armazenamento de credenciais em texto claro no arquivo login.sav do cliente terminal FX Aggregator,…
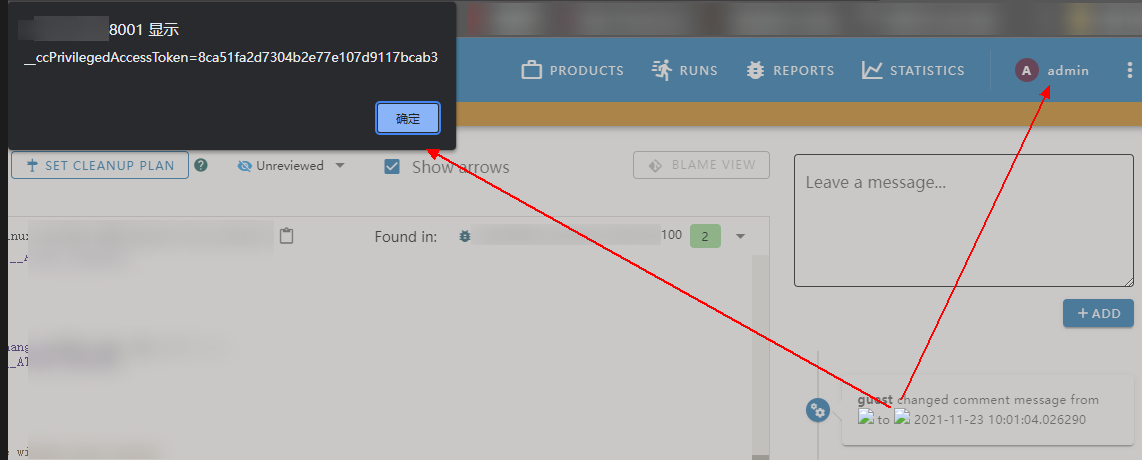 hyperkopite/cve-2021-44217
Prova de conceito para uma vulnerabilidade de XSS armazenado (CVE-2021-44217) no componente de comentários do Ericsson CodeChecker, permitindo roubo…
 spiralbl0ck/lame_old_keylogger
ferramenta keylogger antiga e desatualizada
 flojboj/cve-2022-44268
ImageMagick 7.1.0-49 vulnerável a Divulgação de Informações
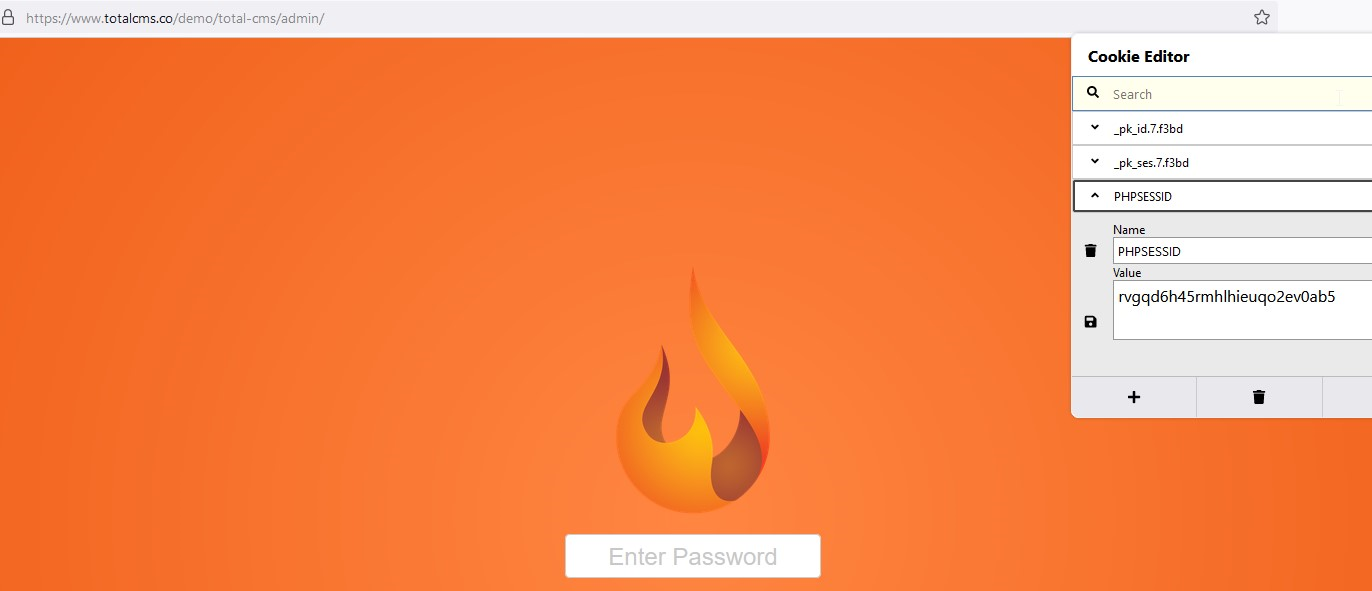 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
O TotalCMS é afetado por uma vulnerabilidade de Upload Arbitrário de Arquivos - XSS, que permite Cross-Site Scripting (XSS) Armazenado e também o…
 abraxas/jellyfin-playlist-itemids
Jellyfin Server 12.2 - Alta - Remoto - IDOR - ItemIds de playlist pública remanescentes do GHSA-9x85 e então stream não autenticado
 oscerd/cve-2026-78164
Prova de conceito executável para CVE-2026-78164, demonstrando vazamento de segredos quando produtores HTTP do Apache Camel resolvem placeholders de…
 owasp/piihunter
Escaneia bancos de dados PostgreSQL e issues do Jira em busca de PII usando regex, NER/ML e detecção opcional por LLM auto-hospedado, com relatórios…
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - Privilégio remanescente - GET /services/acme despeja chaves
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API toolkit b4acd7ca - Alta - Remoto - IDOR - URL de capacidade de userkey ACB
 gmh5225/logineo-scraper
Script rápido para extrair informações pessoais de instâncias do Logineo
 isec-tugraz/meltdown
Demos de prova de conceito e biblioteca libkdump que demonstram o ataque microarquitetural Meltdown, vazando memória do kernel e memória física em…
 solivaquaant/cve-2026-85706-poc
PoC para CVE-2026-85706: leitura arbitrária de arquivos locais sem autenticação no GitLab CE/EE
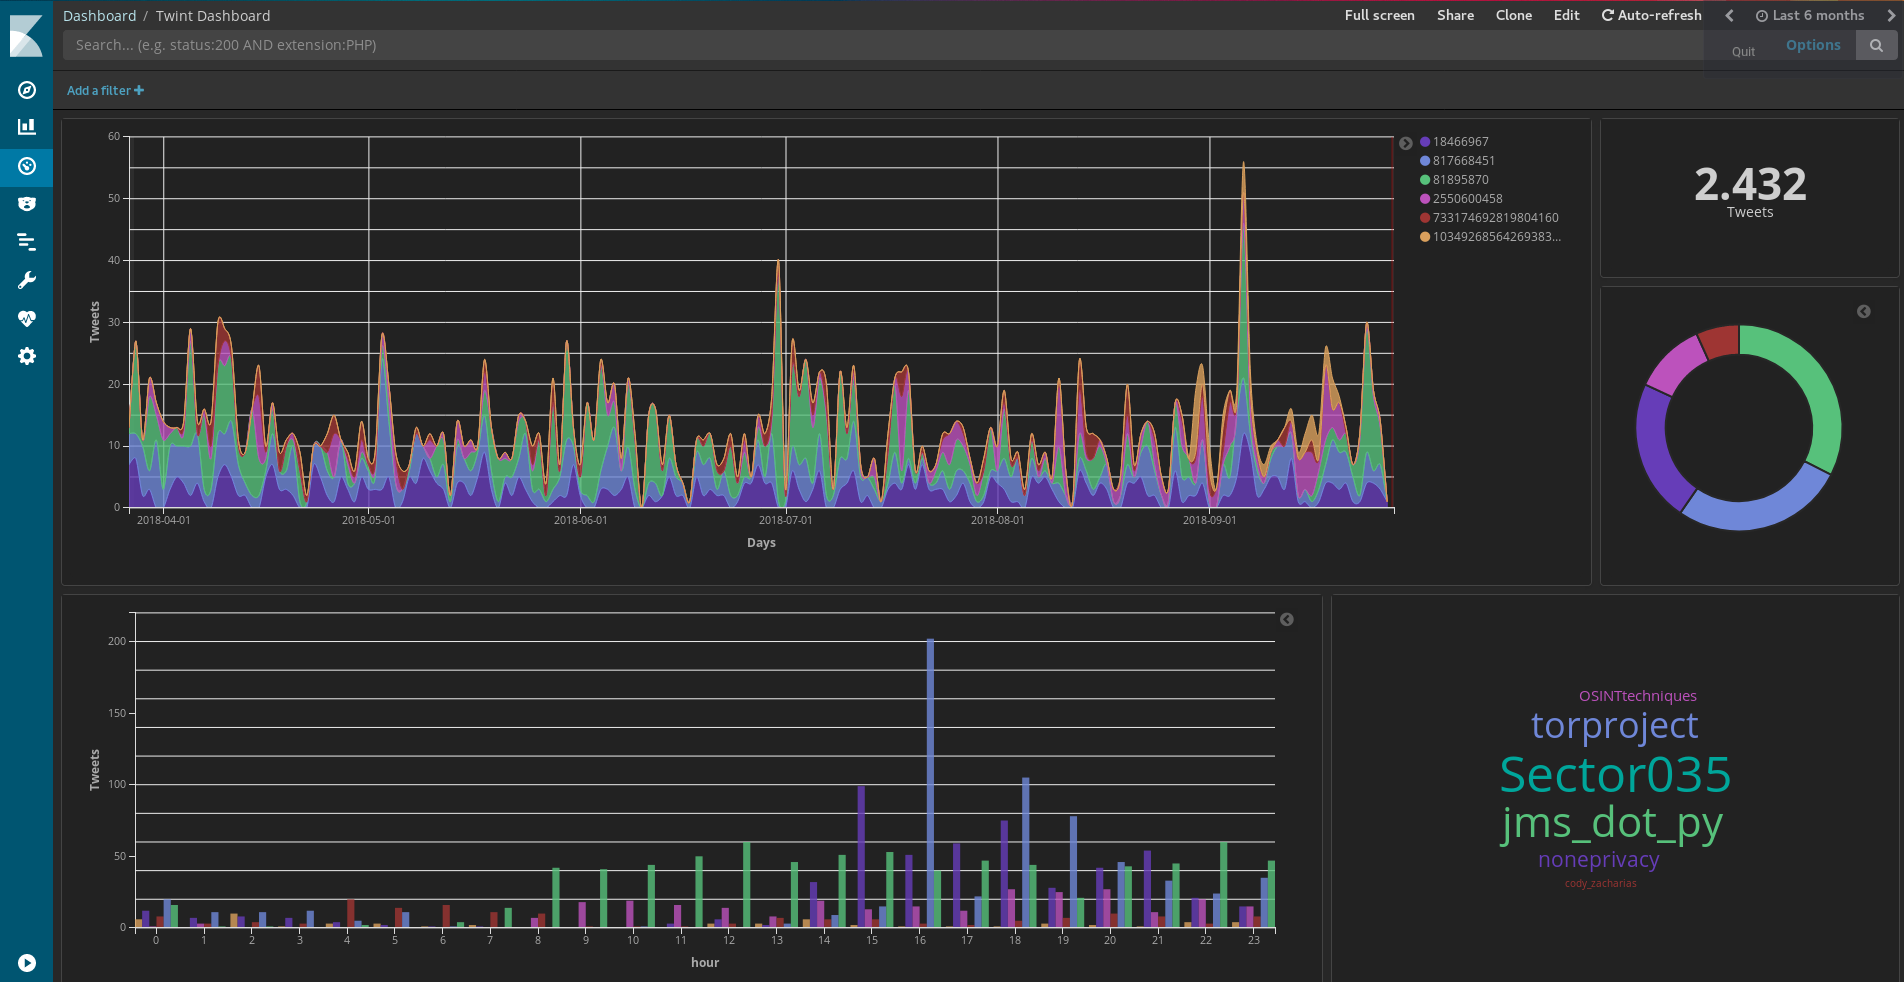 twintproject/twint
Uma ferramenta avançada de raspagem do Twitter e OSINT escrita em Python que não usa a API do Twitter, permitindo que você raspe seguidores,…
 thespeedx/tbomb
Este é um Bomber de SMS e Chamadas para Linux e Termux
 th3unkn0n/telegram-scraper
ferramenta de raspagem de grupos do telegram. obter todas as informações sobre os membros do grupo.
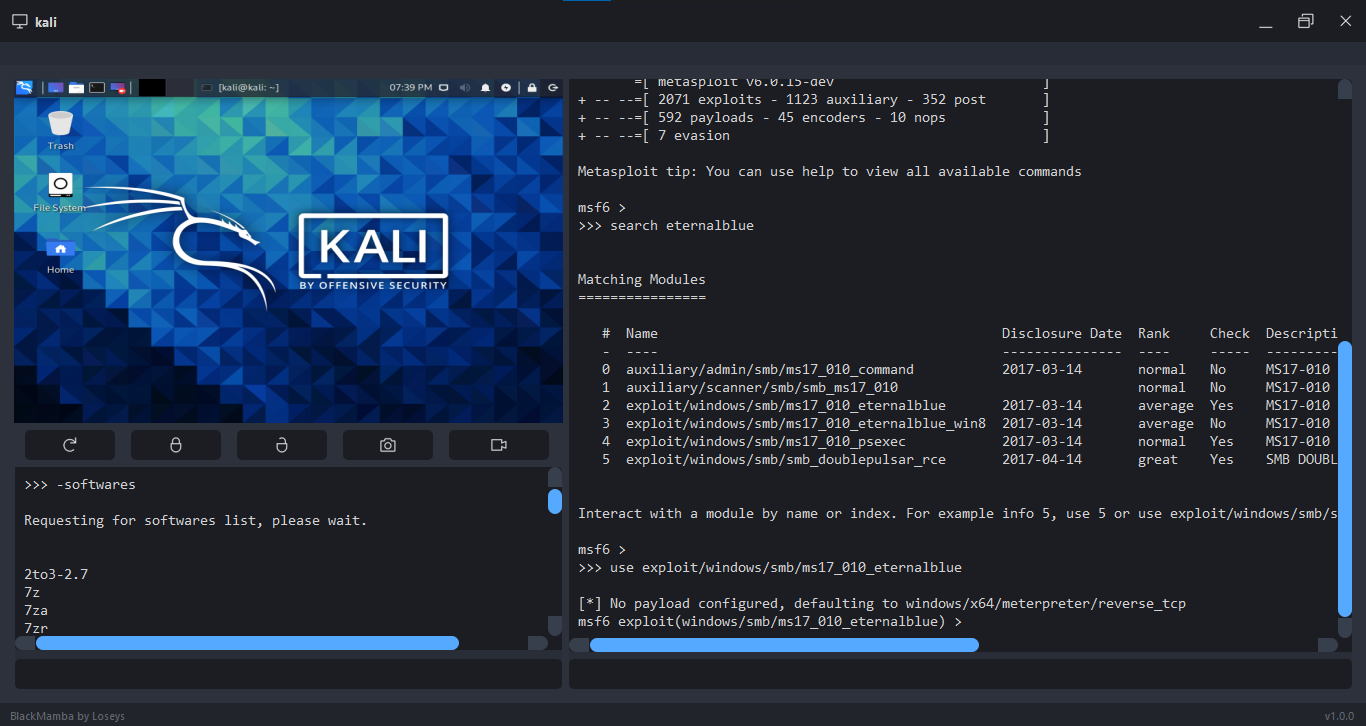 loseys/blackmamba
Framework de C2/pós-exploração








