
 #1
Ferramentas para extrair dados sensíveis de sistemas comprometidos sem detecção.
Recomendado pelo Kitploit
 reveng007/sharpgmailc2
Nosso Gmail Amigável atuará como Servidor e o implante exfiltrará dados via smtp e lerá comandos do C2 (Gmail) via protocolo imap
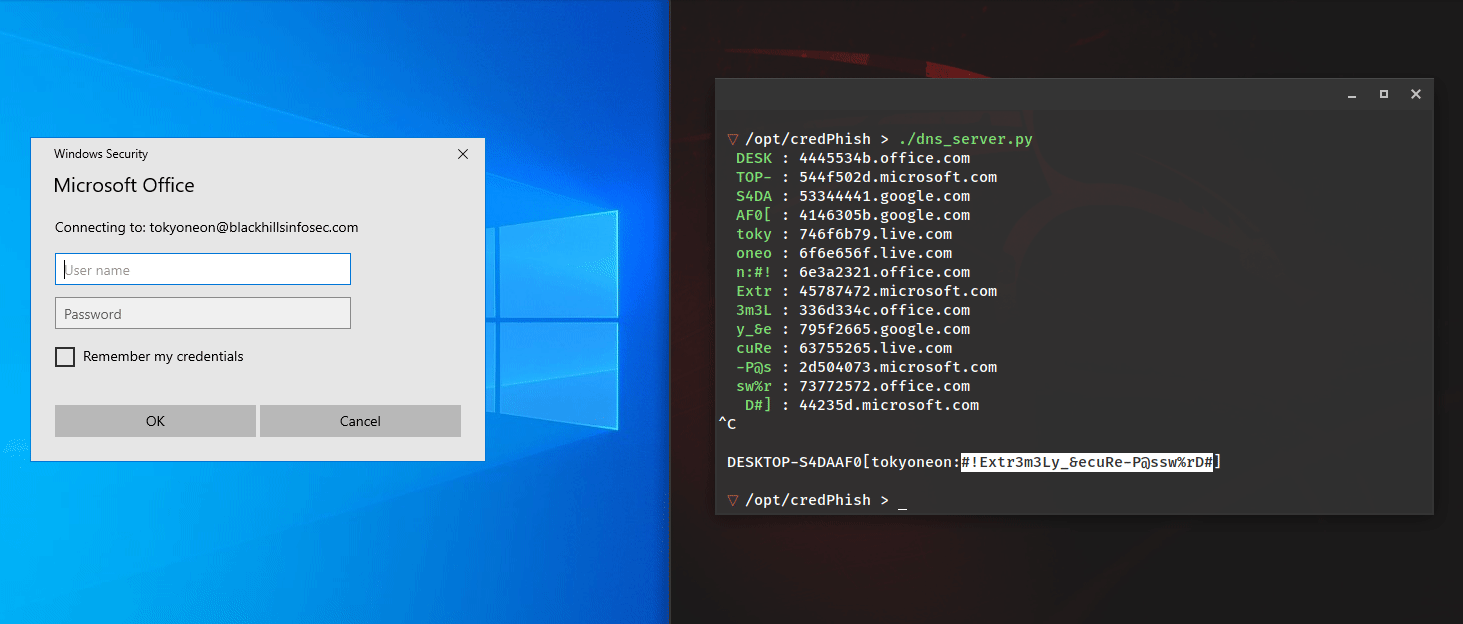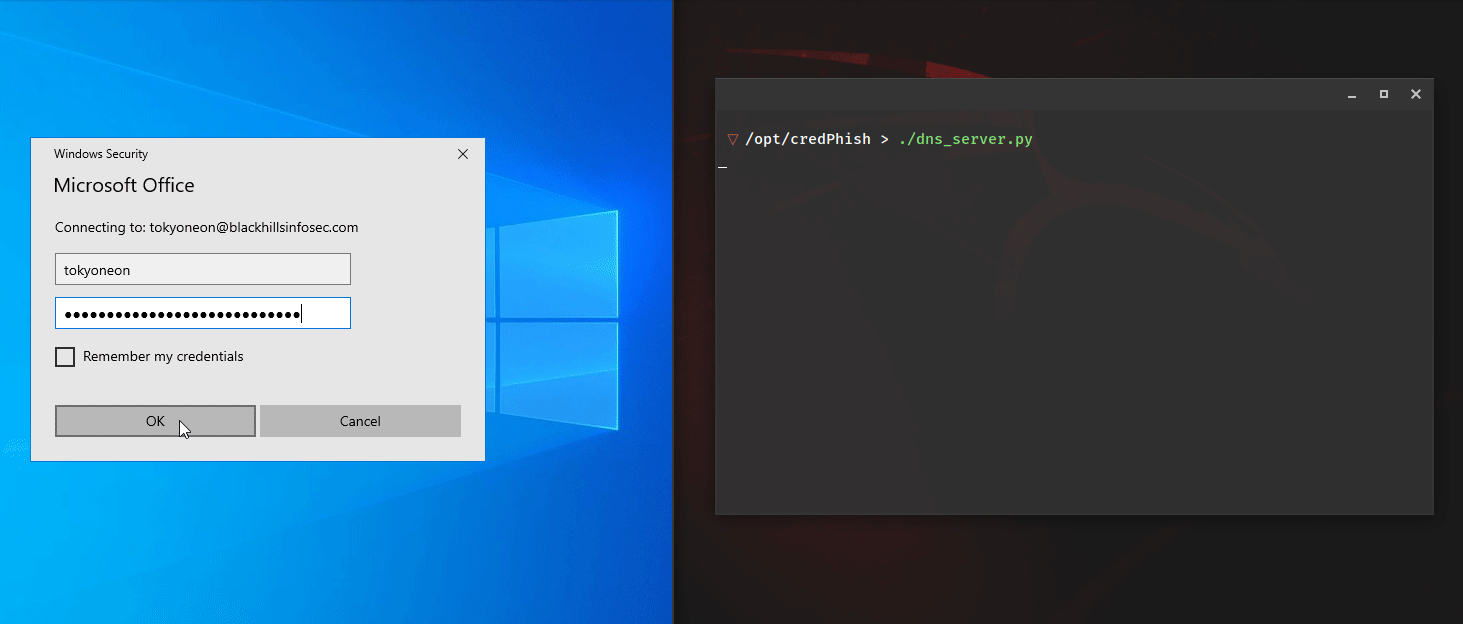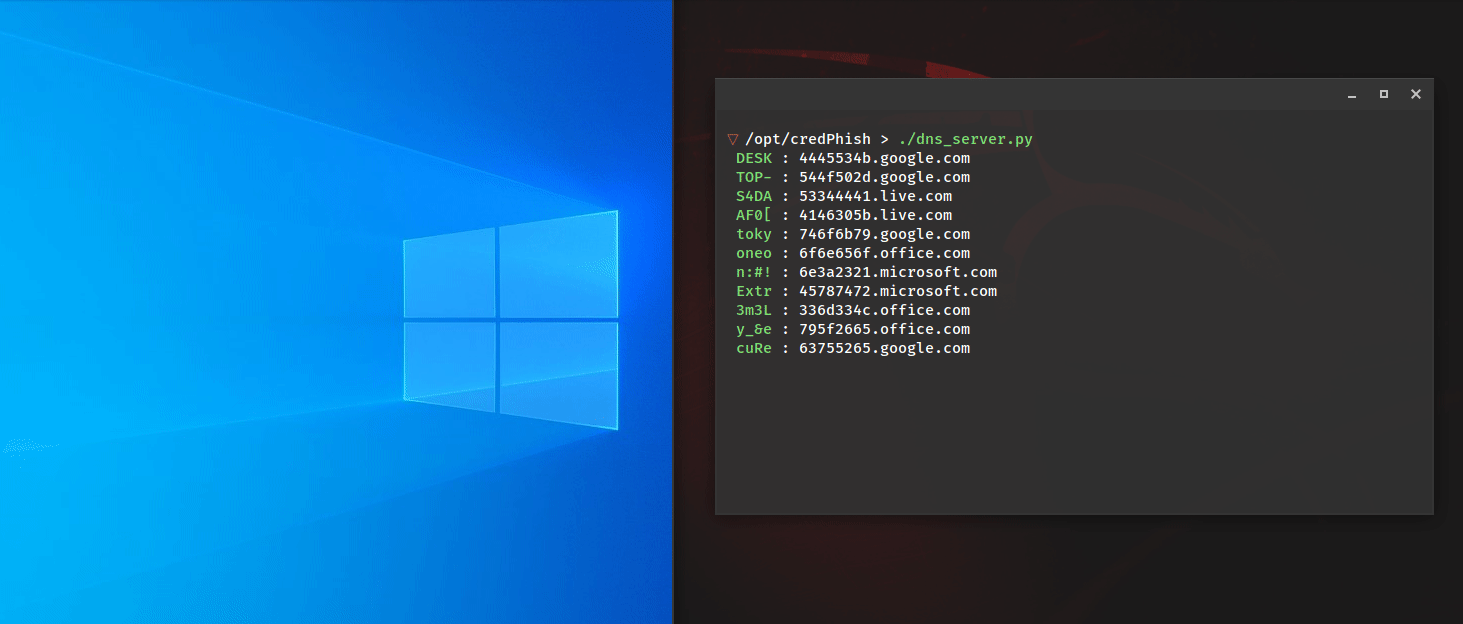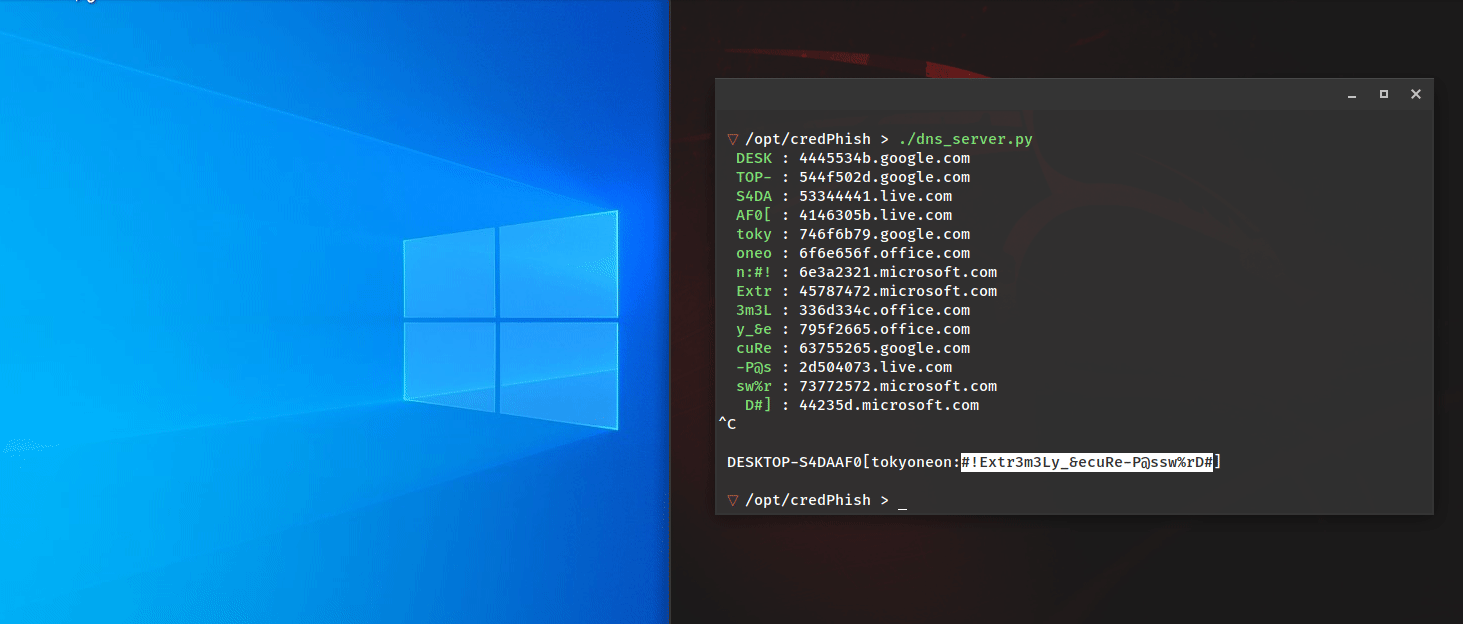 tokyoneon/credphish
Script PowerShell que invoca prompts legítimos de credenciais e exfiltra senhas capturadas via DNS usando CredentialPicker e Resolve-DnsName.
 mythicagents/xenon
Um agente Mythic para Windows escrito em C
 gosecure/dllpasswordfilterimplant
Implante de Filtro de Senha DLL com Capacidades de Exfiltração
 zxsecurity/steamer
Para importar, pesquisar e gerenciar dados públicos de violação de senhas
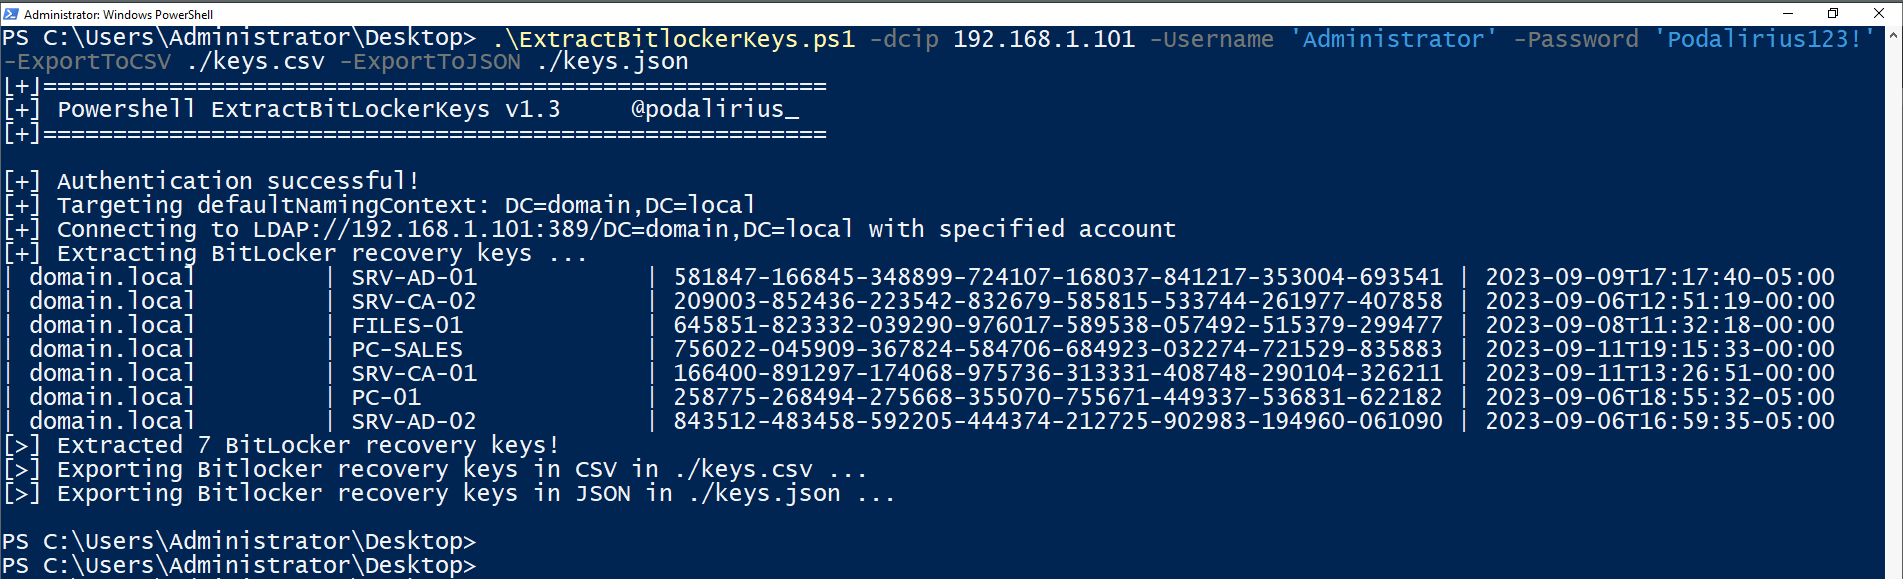 p0dalirius/extractbitlockerkeys
Um script de administração de sistemas ou pós-exploração para extrair automaticamente as chaves de recuperação do bitlocker de um domínio.
 nox-project/nox-framework
Framework de alto desempenho para OSINT/CTI que automatiza a pivoting de identidades e a análise de riscos em mais de 120 fontes.
 thatcherclough/betterbackdoor
Um backdoor com uma infinidade de recursos.
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 Prova de Conceito (KeePass 2.5x)
 d3lb3/keefarcereborn
Uma DLL autônoma que exporta bancos de dados em texto claro uma vez injetada no processo do KeePass.
 igh0st/gh0st3.6_src
Código-fonte de Trojan de Acesso Remoto (RAT) para aprender comunicação C2, entrega de payload e técnicas de pós-exploração em ambientes Windows.
 shell-company/qrexfil
Esta ferramenta é um utilitário de linha de comando que permite converter qualquer arquivo binário em um filme de QRcode. Os dados podem então ser…
 joshuakasa/van-gonography
Esconda 🕵️♂️ seus arquivos de qualquer tipo dentro de uma imagem de sua escolha usando esteganografia
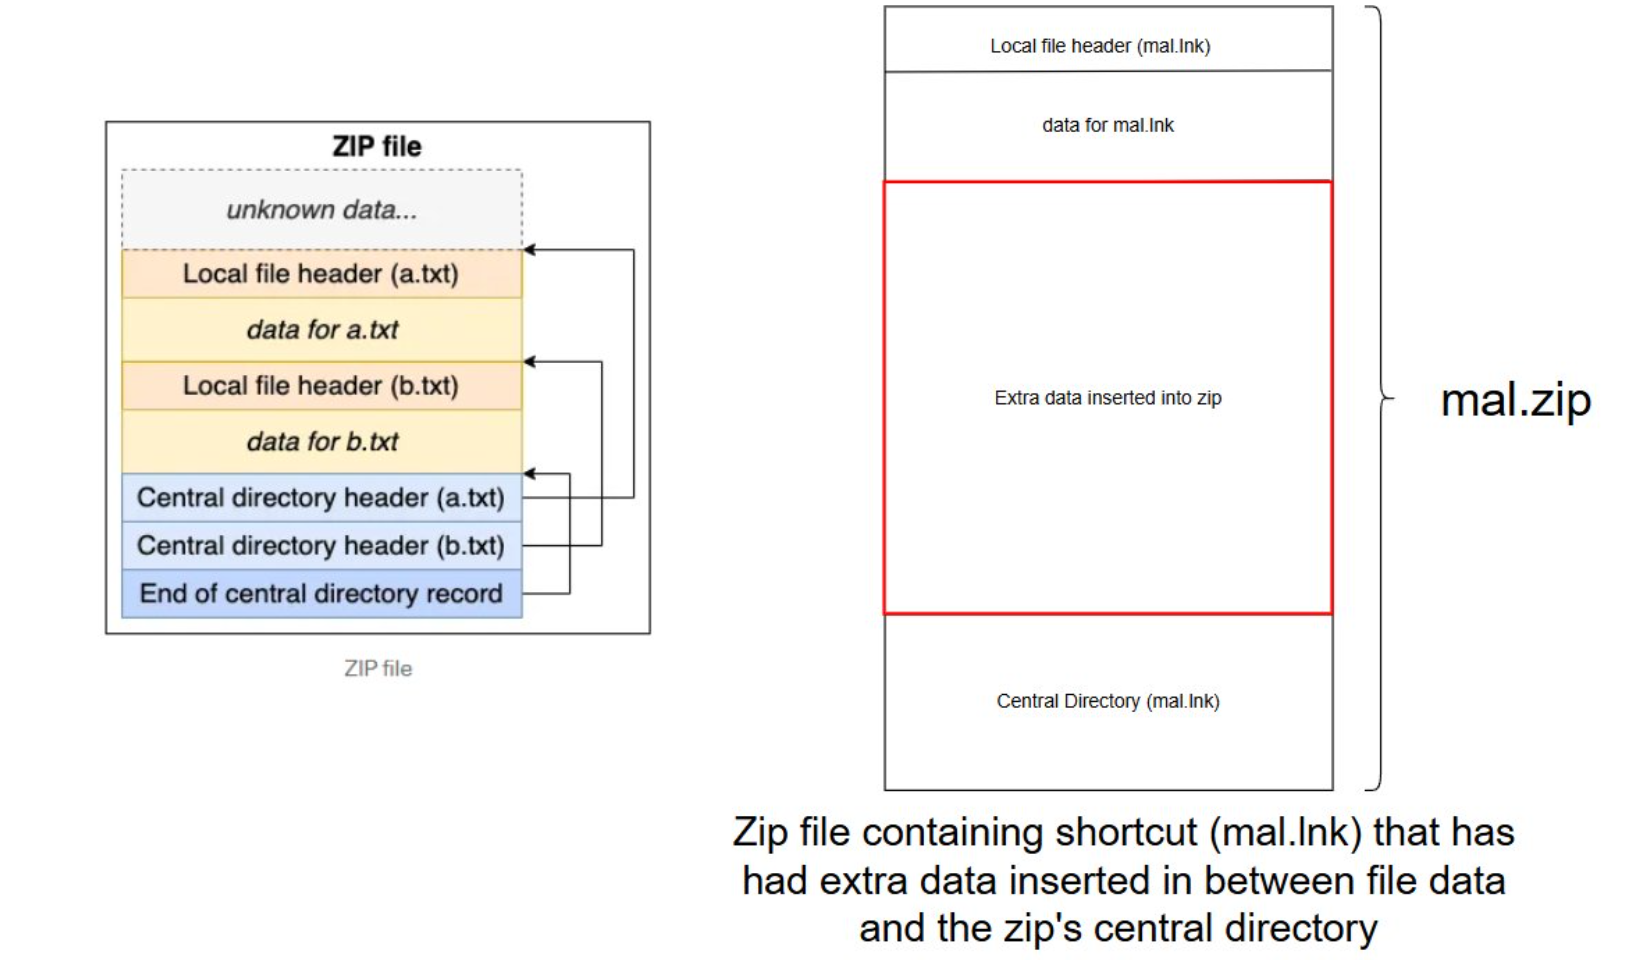 octoberfest7/zip_smuggling
Utilitário Python3 para criar arquivos zip que contrabandeiam dados adicionais para extração posterior.
 carlospuenteg/file-injector
File Injector é um script que permite armazenar qualquer arquivo em uma imagem usando esteganografia
 malwaretech/trickbot-toolkit
Uma coleção de ferramentas para lidar com o TrickBot
 c6fc/warcannon
RegExp de CommonCrawl de alta velocidade / baixo custo em Node.js








