
 #1
Listas, coleções e referências de aprendizagem de cibersegurança curadas, com escopo claro e valor prático.
Recomendado pelo Kitploit

 gkweb76/exploits
Coleção de shellcode e exploits de prova de conceito para vulnerabilidades conhecidas, destinada a testes locais e verificação da segurança de…
 0xblackash/cve-2026-54121
CVE-2026-54121
 anuvindhs/how-to-check-patch-secure-log4j-cve-2021-44228
Um repositório/hub de informações completo para todas as informações relacionadas à vulnerabilidade log4j.
 r4bbit-r4/directus-preso
Apresentação sobre CVE-2025-55746
 cameloo1/sharepoint-toolshell-micro-postmortem
Micro-postmortem de incidente reproduzível para Microsoft SharePoint on-premises "ToolShell" (CVE-2025-53770): instantâneo ATT&CK, tabela de "logs…
 aschen/log4j-patched
Fornece uma versão corrigida do Log4J contra CVE-2021-44228 e CVE-2021-45046, bem como um script para corrigi-lo manualmente.
 tfawnies/cve-2026-64633
Payloads de análise gerados para a CVE-2026-64633 com variantes de documentos de tratamento/controle e um manifesto mapeando IDs e pares para…
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
Aviso de Segurança: Injeção de Cabeçalho HTTP por meio de CR e LF não validados em Valores de Cabeçalho (tiny_http)
 mbadanoiu/mal-009
MAL-009: Encadeamento Inseguro das Flags T e TT no Zip para Linux
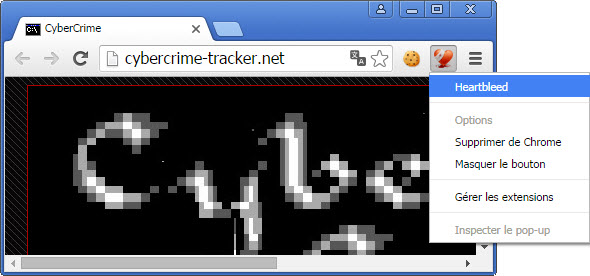 mre-fog/cve-2014-0160-chrome-plugin
Plugin do Chrome descontinuado que verifica sites para a vulnerabilidade Heartbleed (CVE-2014-0160) via uma API, com código de exploit vinculado para…
 horkimhab/cve-2026-53805
CVE-2026-53805 - Rascunho
 horkimhab/cve-2026-42530
CVE-2026-42530 - Rascunho
 horkimhab/cve-2026-42055
CVE-2026-42055 - Rascunho
 horkimhab/cve-2026-39987
CVE-2026-39987 - Rascunho
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
Versão corrigida do repositório DSpace abordando CVE-2022-31195, fornecendo uma plataforma segura de gerenciamento de ativos digitais com mitigação…
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
Repositório contendo o código-fonte do DSpace 4.4 com foco no CVE-2016-10726, fornecendo uma referência para análise de vulnerabilidades e estudo…
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
Ambiente de reprodução para CVE-2025-13465, demonstrando uma vulnerabilidade em aplicações Next.js usando Lodash. Fornece uma configuração mínima…
 gmh5225/cve-2003-0358
Ao passar uma string excessivamente longa ao invocar o nethack, é possível corromper a memória. jnethack e falconseye também são suscetíveis a essa…








