#1
Plataformas Capture The Flag, criação de desafios, ferramentas de resolução e frameworks de cibersegurança competitiva.
Recomendado pelo Kitploit

 ch4n3-yoon/cve-2024-21520-demo
Repositório educacional demonstrando vulnerabilidades de XSS em aplicações Django Rest Framework. Contém código intencionalmente vulnerável para…
 ahmedmansour93/event-id-268-rule-name-soc292-possible-php-injection-detected-cve-2024-4577-
🚨 Novo Relatório de Incidente Concluído! 🚨 Acabei de concluir "Event ID 268: SOC292 - Possible PHP Injection Detected (CVE-2024-4577)" no…
 k3ystr0k3r/metis
Framework modular de exploração em Python com um console no estilo Metasploit, módulos Exploit e Auxiliary com registro automático, verificações de…
 mrdark-ops/cve-2026-38526
PoC em Python que explora a CVE-2026-38526 no Krayin CRM <= 2.2.x: autentica, faz upload de um webshell PHP via /admin/tinymce/upload e executa…
 harry178945/cve-2026-38526
PoC em Python explorando a CVE-2026-38526 no Krayin CRM <= 2.2.x: upload autenticado de webshell PHP via /admin/tinymce/upload levando à execução…
 mister-iks/pcybox-attackgraph
Laboratório de navegador de código aberto para construir uma infraestrutura simulada, observar um ataque se mover através dela e verificar se sua…
 wwwiesel/infosec-black-friday
Todos os descontos para softwares/ferramentas relacionadas a InfoSec nesta Black Friday
 cure53/xsschallengewiki
Wiki mantido pela comunidade que cataloga desafios e soluções de XSS, oferecendo exercícios práticos selecionados para aprender exploração e defesa…
 iapetus12/hackcar-writeup
Writeup: Hackcar - DockerLabs (RCE via Node.js Inspector + CVE-2025-55182 React2Shell)
 iapetus12/cohort-htb
HTB Cohort - SSRF, RCE pré-autenticação no Marimo (CVE-2026-39987) e privesc no PackageKit (CVE-2026-41651)
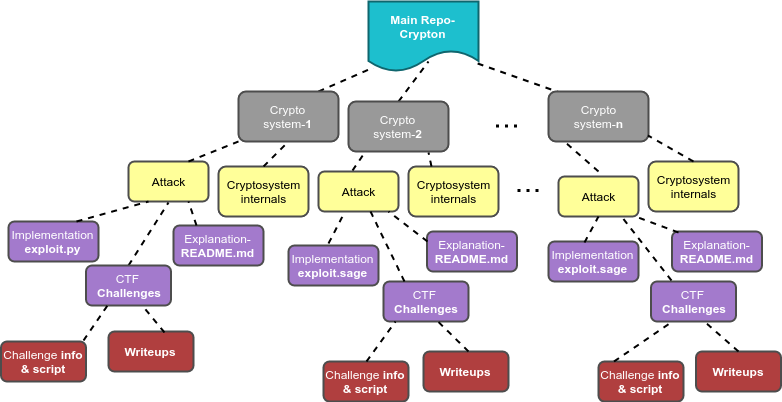 ashutosh1206/crypton
Biblioteca que consiste na explicação e implementação de todos os ataques existentes em vários Sistemas de Criptografia, Assinaturas Digitais, Troca…
 screetsec/brutesploit
BruteSploit é uma coleção de métodos para geração automatizada, brute force e manipulação de wordlists com shell interativo. Que pode ser usada…
 b3nac/injuredandroid
Uma aplicação Android vulnerável que mostra exemplos simples de vulnerabilidades em estilo ctf.
 paradoxis/stegcracker
Utilitário de esteganografia por força bruta para descobrir dados ocultos dentro de arquivos
 p1kachu/v0lt
Kit de ferramentas CTF de Segurança (Não é mais mantido)
 secgen/secgen
Gere máquinas virtuais vulneráveis dinamicamente (o desenvolvimento atual da equipe está ocorrendo no fork cliffe/SecGen).