
 #1
Plataformas Capture The Flag, criação de desafios, ferramentas de resolução e frameworks de cibersegurança competitiva.
Recomendado pelo Kitploit
 awidardi/opsxcq-cve-2016-10033
Para resolver o problema do CTFS.me
 pixel-defaultbr/cve-2023-50164
Exploit educacional para CVE-2023-50164 (Apache Struts 2) demonstrando path traversal e execução remota de código por meio de upload malicioso de…
 androidteacher/cve-2025-64424-coolify-
Laboratório CTF containerizado para aprender e explorar a CVE-2025-64424, uma injeção de comandos com RCE no Coolify. Inclui ambiente vulnerável,…
 heymrsalt/ais3-2024-project-d5team
Reappear-CVE-2022-21449-TLS-PoC
 mrintern/thm_steelmountain_cve-2014-6287
uma versão em python3 do exploit escrito para o CVE-2014-6287. Útil para concluir a sala "Steel Mountain" no TryHackMe.com sem o uso do metasploit.
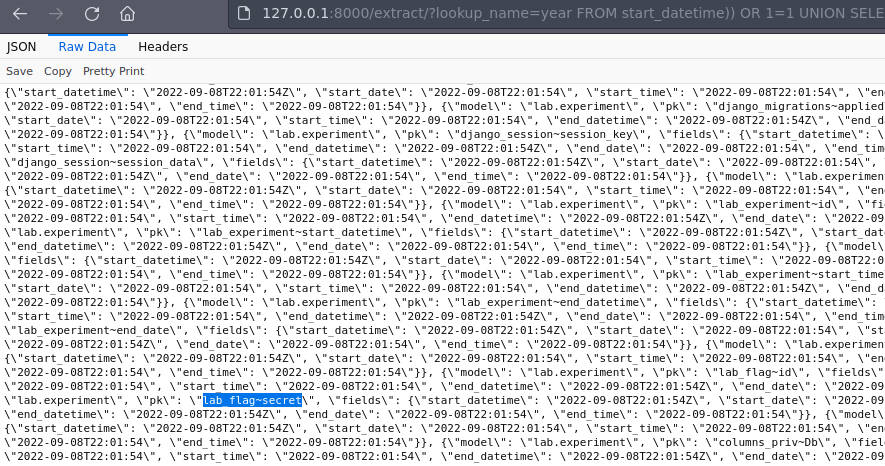 lnwza0x0a/ctf_django_cve-2022-34265
Desafio CTF baseado em Docker demonstrando injeção de SQL nas funções de banco de dados Trunc() e Extract() do Django (CVE-2022-34265) com exemplos…
 amusedx/cve-2026-22686
Desafio CTF focado em escape de sandbox por meio de revisão de código-fonte de um ambiente de execução JavaScript, projetado para prática prática de…
 the-cyber-ledger/tcl-xss-labs
Uma plataforma de treinamento XSS interativa, auto-hospedada, com 33 desafios progressivamente mais difíceis
 ethicalpap/cve-2025-29775
Ambiente de laboratório educacional demonstrando a vulnerabilidade SAMLStorm (CVE-2025-29775) na biblioteca xml-crypto. Inclui provedor de serviço…
 echosecure/vuln-chain-lab
Laboratório Docker PoC: encadeando bypass de upload de arquivos + XSS armazenado para criar contas de administrador. Recurso educacional para pen…
 arnavps/ctf-web-exploitation
Uma coleção abrangente de 12 desafios de exploração web em contêineres cobrindo CVE-2023-25690, bypasses de WebAuthn, smuggling HTTP/3 e cadeias…
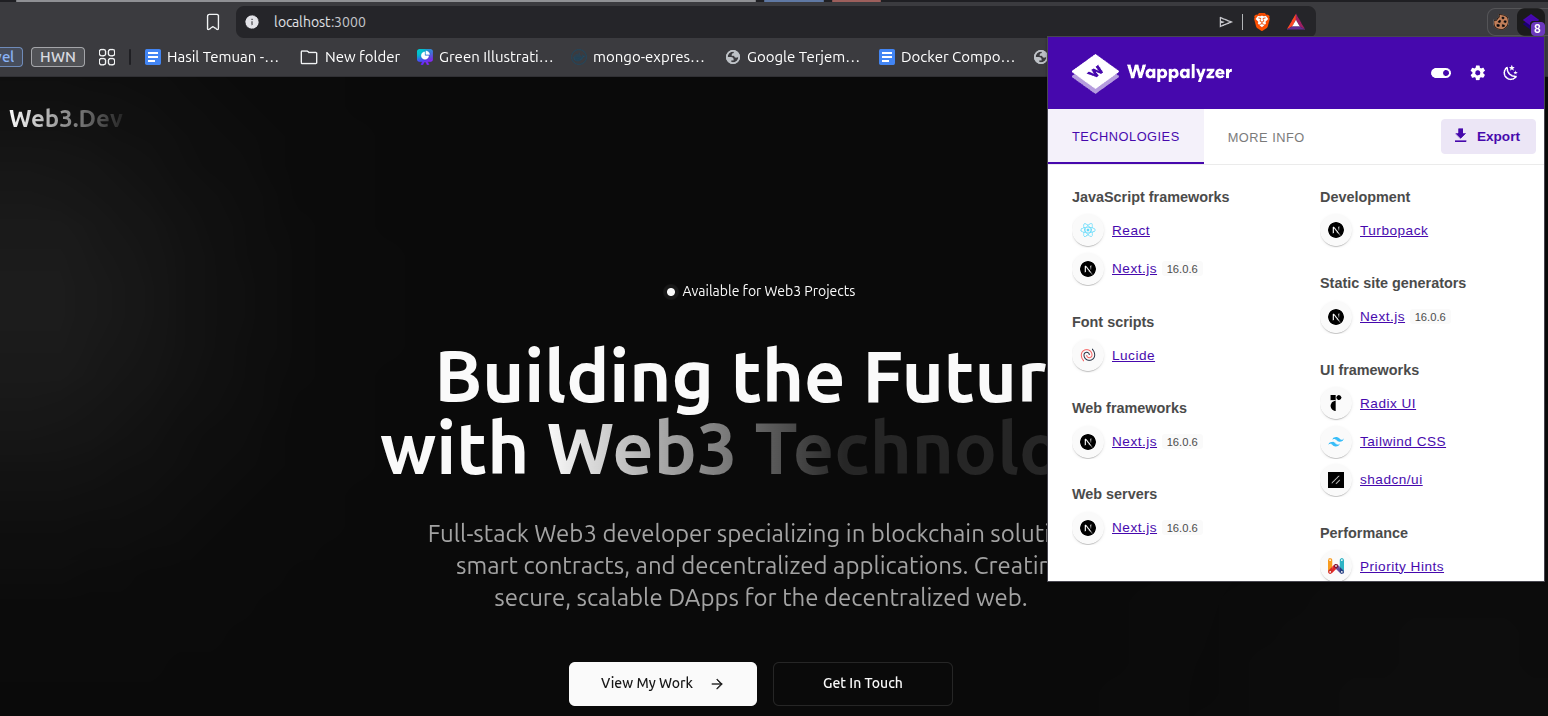 xxxtectationxxx/react2shell-cve-lab
Um ambiente Next.js vulnerável auto-hospedado executando no Docker para simular CVE-2025-55182. Construído para pesquisa educacional em segurança e…
 trailofbits/break-golf
Cryptanalysis golf: quebre esquemas e prove isso em Lean 4. Quadro de prova de conceito.
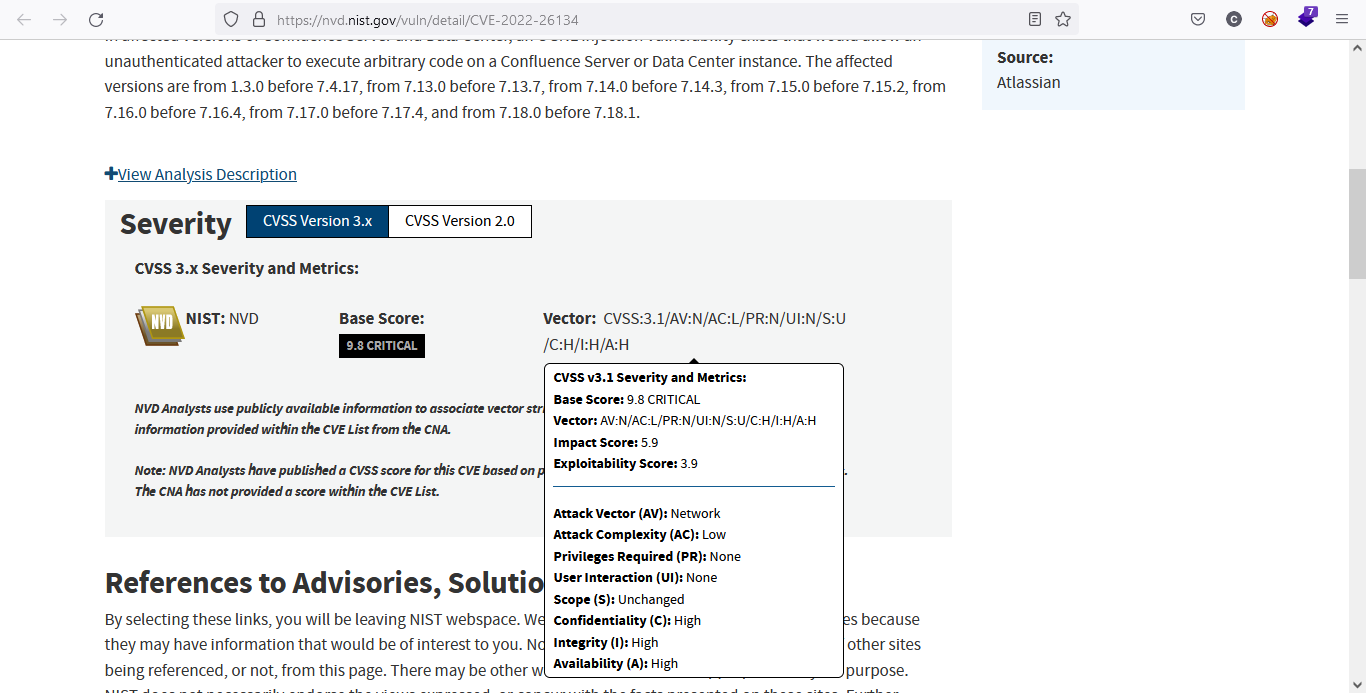 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian, CVE-2022-26134 Um laboratório interativo que demonstra a vulnerabilidade de RCE não autenticada no Confluence Server e Data Center.
 owasp/mimosa
Plataforma de desafios de segurança de aplicações web de código aberto com registro de aprovação automática, geração de dumps SQL e implantação via…
 eddieoz/dual-ec-drbg
Notebook Jupyter educacional que demonstra a backdoor criptográfica Dual_EC_DRBG (CVE-2014-8610) com ataque de recuperação de estado NIST P-256,…
 0xw1ld/cve-2026-29000
Ferramenta de geração de exploits baseada em Rust para CVE-2026-29000, uma bypass de autenticação no pac4j-jwt via JWT alg:none aninhado em JWE,…
 fazaroot/cve-2025-2539---file-away-wordpress-plugin-arbitrary-file-read
Exploração autenticada de leitura arbitrária de arquivos para o plugin WordPress File Away (CVE-2025-2539). Inclui PoC, fluxo de ataque, assinaturas…








