
 #1
Plataformas Capture The Flag, criação de desafios, ferramentas de resolução e frameworks de cibersegurança competitiva.
Recomendado pelo Kitploit
 6t2kydmp8k-jpg/cve-2025-55182-vulnerability-proof-of-concept-group-project-
Exploit de prova de conceito para CVE-2025-55182, demonstrando técnicas de exploração de vulnerabilidades para fins educacionais e de teste de…
 ahmetaltuntas/cve-2023-28467
Prova de conceito para uma vulnerabilidade de XSS persistente no MyBB 1.8.33 User CP, permitindo que usuários autenticados injetem HTML via o campo…
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
Ambiente de laboratório e script de exploit para CVE-2024-10924, demonstrando bypass de MFA no WordPress através do endpoint skip_onboarding do…
 joaovicdev/exploit-cve-2026-63030
Laboratório WordPress vulnerável baseado em Docker com exploit em Python demonstrando confusão de rota pré-autenticação e cadeia de injeção SQL…
 horkimhab/cve-2026-74469
Repositório de prova de conceito e pesquisa educacional para CVE-2026-74469 (DiagSpill), fornecendo material de análise de vulnerabilidade para…
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
Um exploit para o fuel CMS baseado em Python para RCE mencionado no CVE-2018-16763.
 cves-labs/cve-2026-21877
Ambiente de laboratório vulnerável dockerizado com um monitor de rede baseado em Python e script de exploit dedicado, permitindo exploração prática,…
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
Passo a passo explorando CVE-2023-30258 (RCE no MagnusBilling) e escalando privilégios através de uma configuração incorreta do fail2ban em um…
 adfortunato/metasploitable3-pentest-writeup
Relatório de teste de penetração em home-lab do Metasploitable3 cobrindo reconhecimento com Nmap, RCE do Drupalgeddon, injeção de SQL, reutilização…
 alardiians/gitea-cve-2026-28699
Lab + writeup para CVE-2026-28699: bypass da imposição de escopo OAuth2 do Gitea via autenticação HTTP Basic
 danreis20/pentest-lab-metasploitable2
Laboratório de pentest em rede isolada: enumeração com nmap/nikto e exploração manual do Metasploitable2 (backdoor vsFTPd CVE-2011-2523, bindshell)…

 wattocyber/offensive-one-liners
110 one-liners de segurança ofensiva para testes autorizados e CTFs, agrupados por categoria e etapa da kill chain.
 horkimhab/cve-2026-64600
CVE-2026-64600 - Rascunho - Verificar tarefas
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
Walkthrough da sala TryHackMe sobre a CVE-2024-21413, abordando o bypass do Protected View via Outlook Moniker Link, o vazamento de hash NTLM e a…
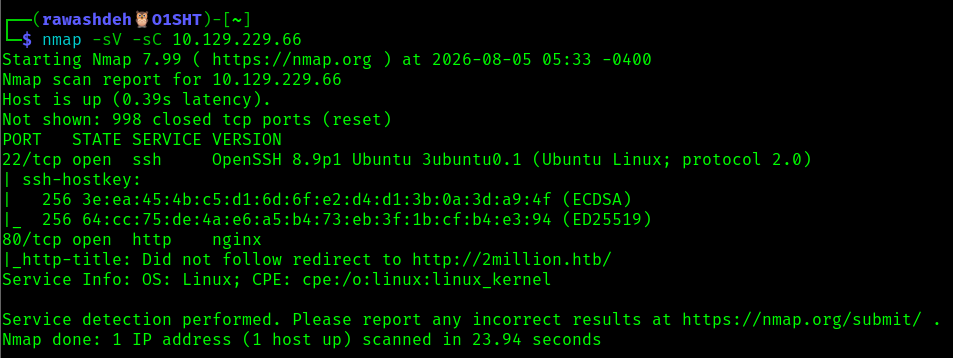 abedallarawashdeh/htb-twomillion-machine
Hack The Box writeup da máquina TwoMillion — bypass de JWT/código de convite, IDOR, injeção de comandos e escalonamento de privilégios via…
 isaca0315/cve-2026-64849-poc-lab
este laboratório pode estar bem ou mal, pergunta à IA, estou a testar mas deve funcionar hahahah
 pugazhendii22/keepass-exfil-forensics
Writeup de forense de rede + ferramentas para um desafio DFIR do TryHackMe: reverte uma cadeia de exfiltração hex→Base64→XOR a partir do tráfego PCAP…








