
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Vazamento de hash NTLM via extração de RAR/ZIP e arquivo .library-ms
 thomastjdev/wmd
Framework Python para ferramentas de segurança de TI
 owasp/json-sanitizer
Dado conteúdo semelhante a JSON, o Sanitizador JSON o converte em JSON válido.
 ekultek/pybelt
O cinto de ferramentas do hacker
 ricardojoserf/samdump
Extraia os hives SAM e SYSTEM usando a API de Volume Shadow Copy (VSS). Com opções de exfiltração e ofuscação XOR. Em C#, C++, Crystal, Python, Rust,…
 querylab/lazywarden
Ferramenta automatizada de backup do cofre Bitwarden com criptografia AES-256, derivação de chave Argon2, suporte para upload em múltiplas nuvens e…
 them4hd1/vayne-rat
Um RAT C# .NET avançado, é estável e contém muitos recursos.
 rxwx/chlonium
Clone e importe cookies e senhas do Chromium entre navegadores com descriptografia offline da chave de estado DPAPI, suportando bancos de dados…
 cyberark/riskyspn
Detectar e explorar SPNs arriscados
 fjrevoredo/mini-diarium
A local-only journal with serious encryption. Free, open source, and never touches the internet.
 iana-org/get-trust-anchor
Ferramenta para buscar/atualizar as âncoras de confiança da Zona Raiz do DNS
 wkovacs64/pwned
Ferramenta de CLI para consultar a API Have I Been Pwned em busca de contas violadas, pastes e exposição de senhas, permitindo uma rápida avaliação…
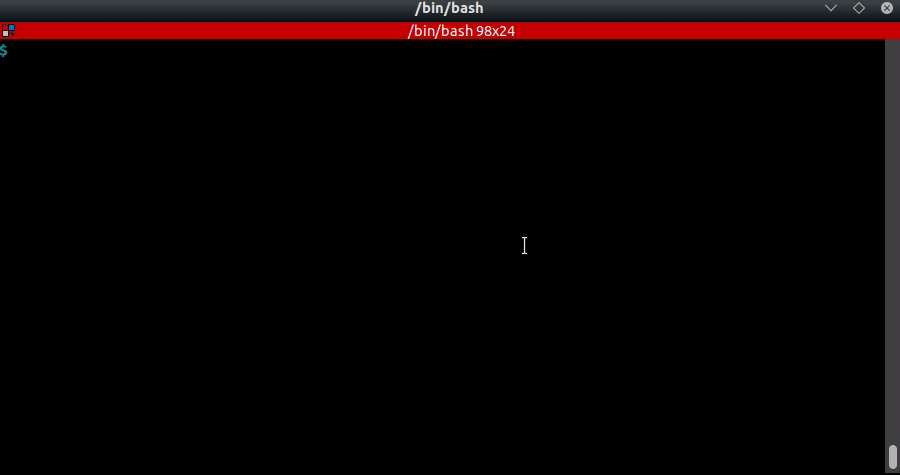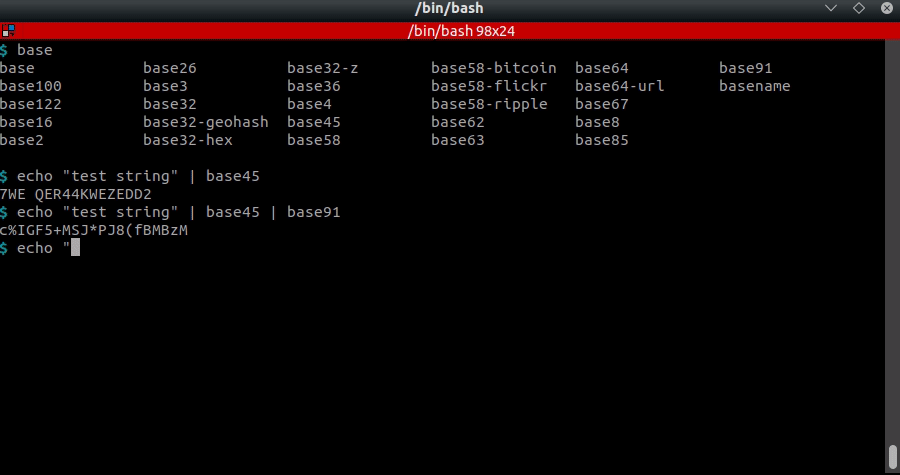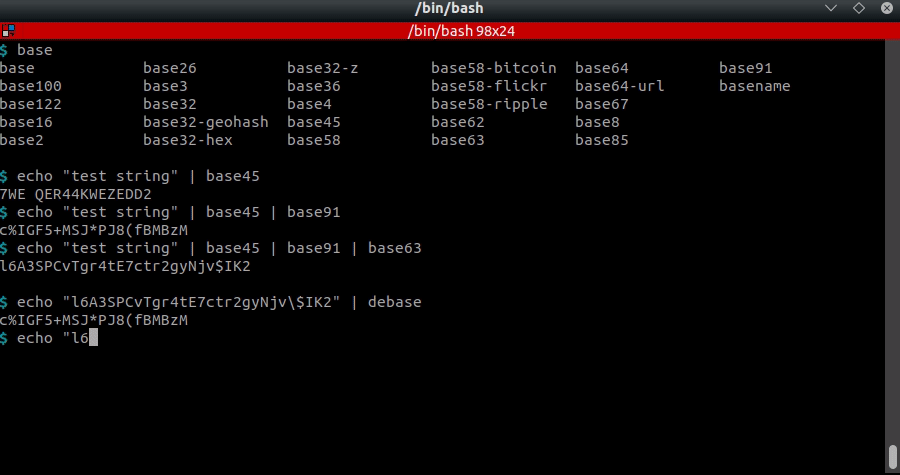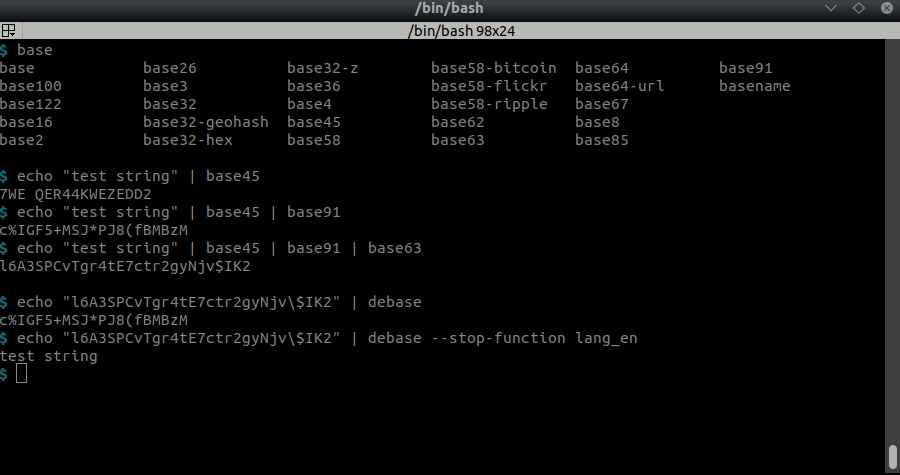 dhondta/python-codext
Extensão de codecs Python com ferramentas de linha de comando para codificar/decodificar qualquer coisa
 kspearrin/ff-password-exporter
Exporte facilmente suas senhas do Firefox.
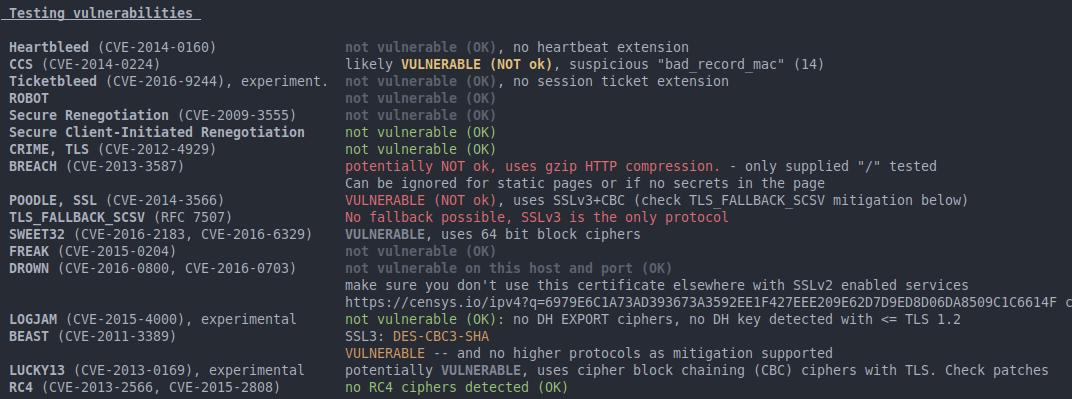 mpgn/poodle-poc
:poodle: Ataque Poodle (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 cerbersec/ares
O Project Ares é um carregador de Prova de Conceito (PoC) escrito em C/C++ baseado na técnica Transacted Hollowing
 0sec-labs/foxguard
Um scanner de segurança de código universal e rápido, escrito em Rust. Baterias incluídas: suporta 14 linguagens, TUI para triagem, segredos,…
 sigstore/root-signing
Mantém o repositório TUF que entrega com segurança a raiz de confiança do Sigstore (trusted_root.json) aos clientes, usando assinatura por limiar de…








