
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP Enterprise Security API é uma biblioteca que fornece controles de segurança para aplicações web Java, incluindo autenticação, controle de…
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
Servidor de email Java modular que suporta IMAP, SMTP, POP3 e JMAP com implantação em Docker, arquitetura distribuída e gerenciamento via CLI para…
 shoucheng3/apache__activemq_cve-2020-11998_5-15-12
Exploit para CVE-2020-11998 direcionado ao Apache ActiveMQ 5.15.12, permitindo execução remota de código através de mensagens manipuladas enviadas ao…
 shoucheng3/springsource__spring-security-oauth_cve-2018-1260_2-3-2-release
Biblioteca de suporte OAuth e OAuth2 para Spring Security, permitindo autenticação e autorização seguras de API para implementações de consumidor e…
 thomasarmel/rollback_car_attack_proverif
Prova de conceito em ProVerif do ataque de rollback no chaveiro eletrônico do carro (CVE-2022-37418, CVE-2022-36945 e CVE-2022-37305)
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Sistema automatizado de processamento e distribuição de fluxo de dados com configuração segura, rastreamento de proveniência e arquitetura de plugins…
 shoucheng3/spring-cloud__spring-cloud-config_cve-2020-5410_2-1-8-release
Servidor de configuração centralizado para sistemas distribuídos com API HTTP, armazenamento baseado em Git, criptografia/descriptografia de…
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Enterprise Security API é uma biblioteca que fornece controles de segurança para aplicações web Java, incluindo autenticação, controle de acesso,…
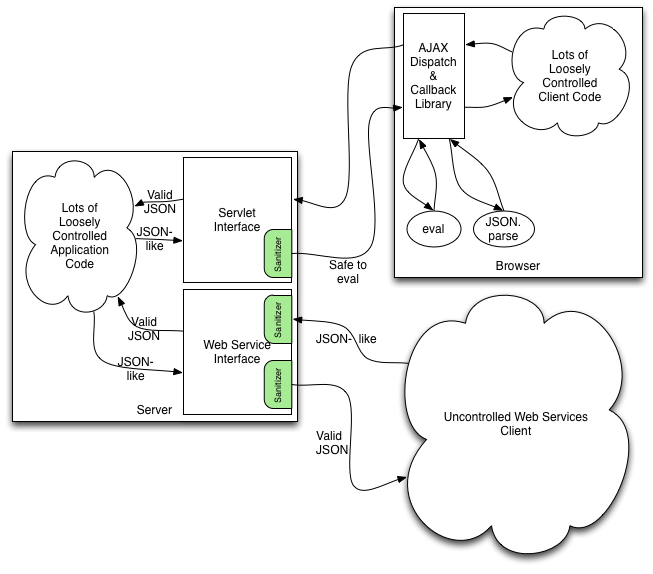 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Biblioteca Java que converte conteúdo malformado semelhante a JSON em JSON seguro e em conformidade com os padrões, prevenindo injeção de código e…
 shoucheng3/apache__rocketmq_cve-2023-37582_4-9-6
Exploit para CVE-2023-37582 visando Apache RocketMQ, uma plataforma de mensagens distribuídas com baixa latência, alta taxa de transferência e…
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Biblioteca de segurança Java fornecendo codificadores e saneadores contextuais para remediar automaticamente vulnerabilidades como XSS, travessia de…
 shoucheng3/apache__rocketmq_cve-2019-17572_4-6-0
Exploit para Apache RocketMQ CVE-2019-17572 direcionado a plataformas de mensageria distribuída com recursos de autenticação e criptografia.
 shoucheng3/apache__shiro_cve-2023-34478_1-11-0
Framework de segurança Java que fornece APIs de autenticação, autorização, criptografia e gerenciamento de sessão para proteger qualquer aplicação,…
 commando-x/vuln-bank-mobile
Um aplicativo bancário móvel deliberadamente vulnerável, projetado para a prática de testes de segurança móvel. Apresenta vulnerabilidades comuns…
 demonslay335/cryptotester
Uma utilidade para brincar com criptografia, voltada para análise de ransomware.
 shinigami-777/poc_cve-2025-54887
Prova de Conceito para CVE-2025-54887
 z-bool/venom-jwt
Ferramenta de verificação de vulnerabilidades/força bruta de chaves desenvolvida para testes de penetração em JWT. Para CVE-2015-9235/chave em…
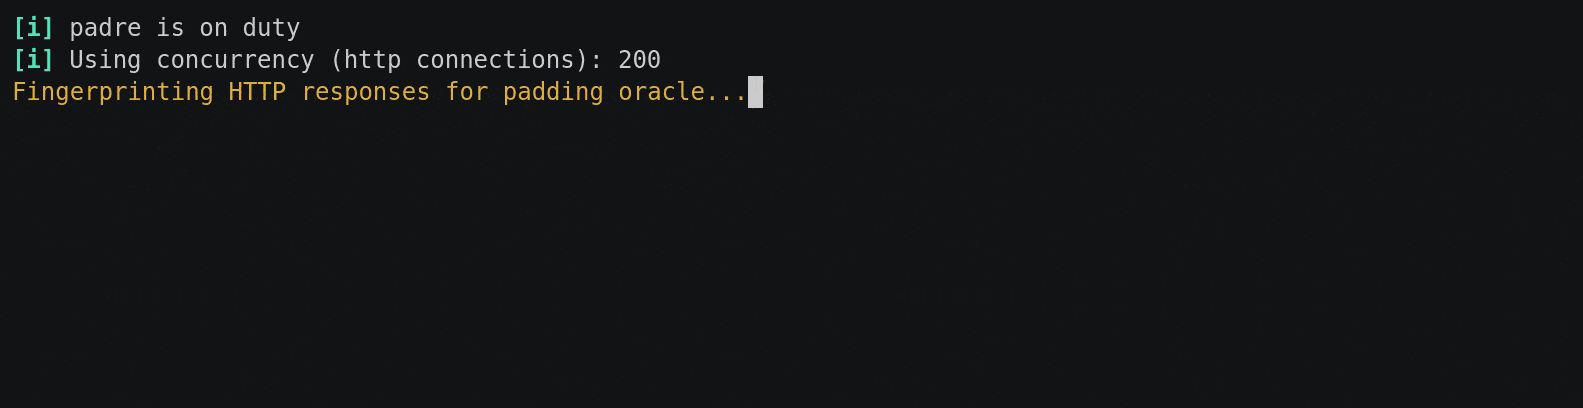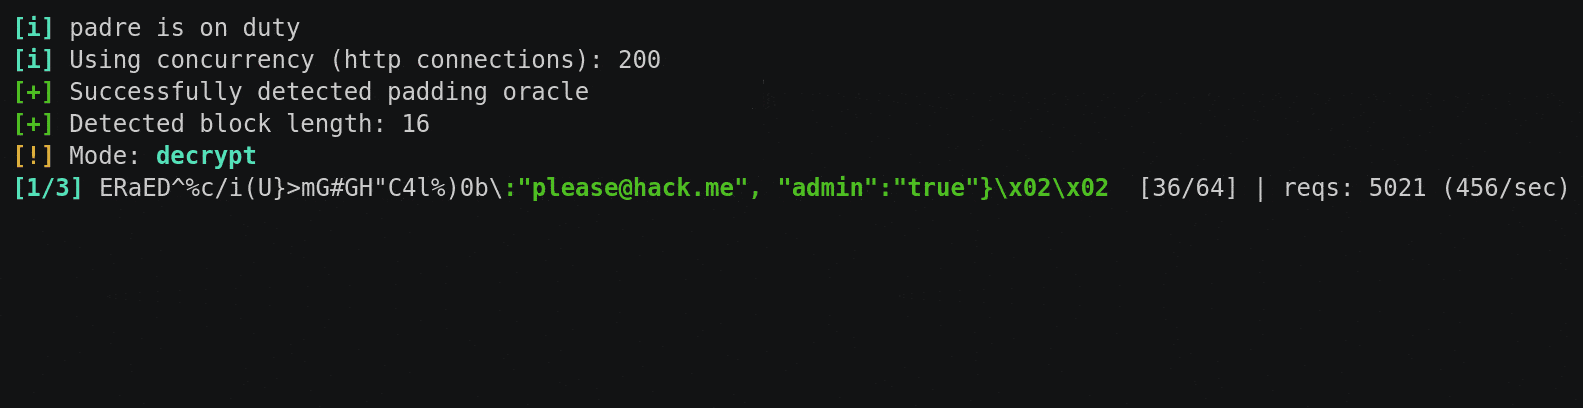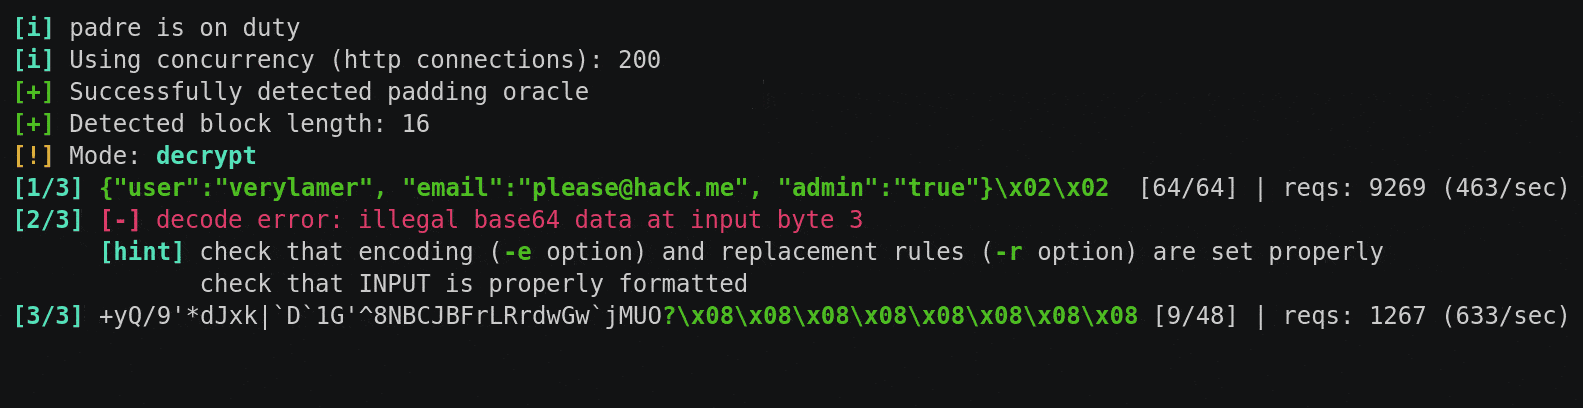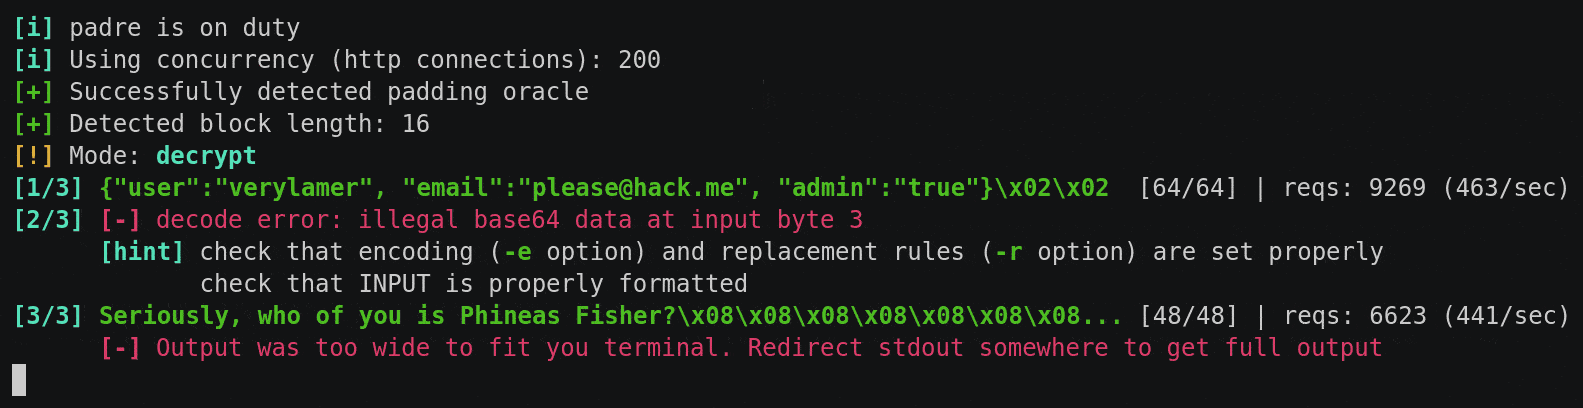 glebarez/padre
Exploit de Padding Oracle avançado e extremamente rápido.








