
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit
 0x90/cve-2014-0160
Variantes do Heartbleed
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Vazamento de hash NTLM via extração de RAR/ZIP e arquivo .library-ms
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - Shell interativo (HTTP hijack + POST + AES-256-CBC/BASE64)
 sibexico/eris
Estação de trabalho PGP para desktop
 ronf98/cve-2024-43451-poc
CVE-2024-43451 é uma vulnerabilidade do Windows NTLM que permite a um invasor forçar a autenticação e capturar hashes NTLM usando atalhos maliciosos.
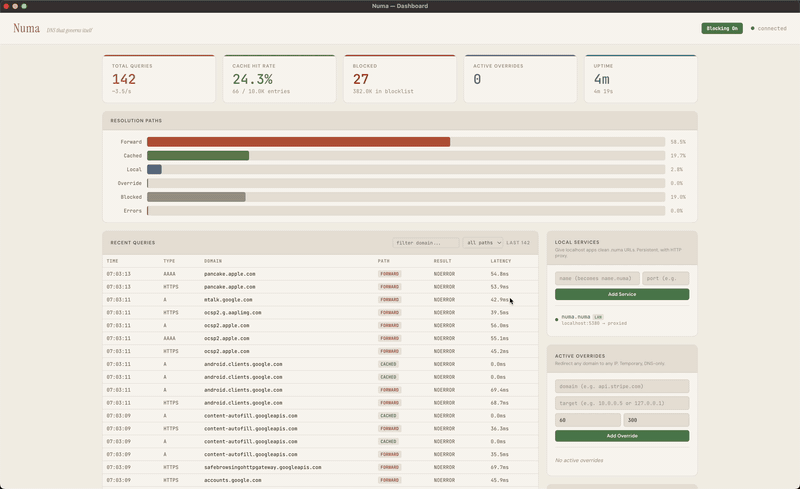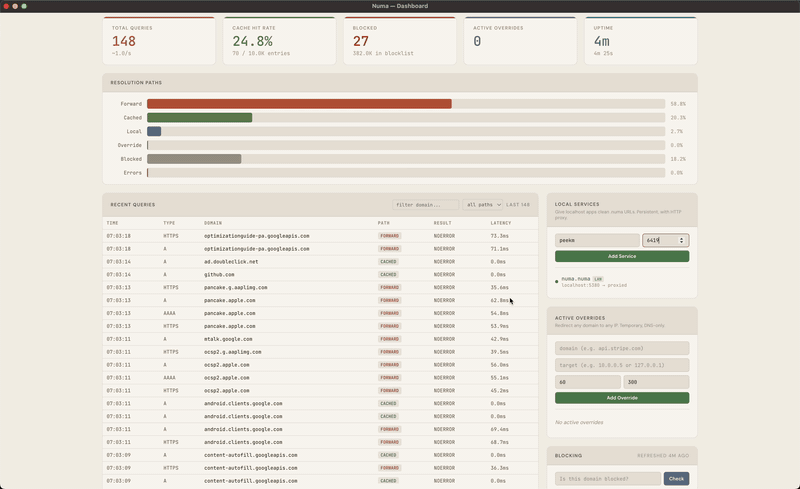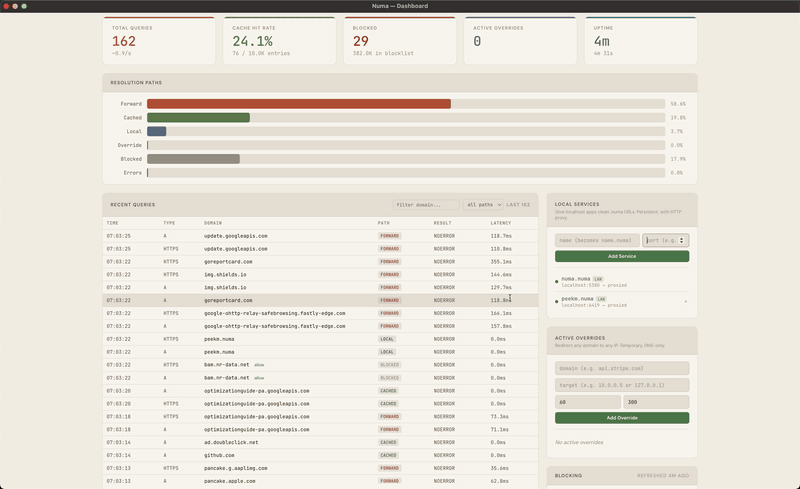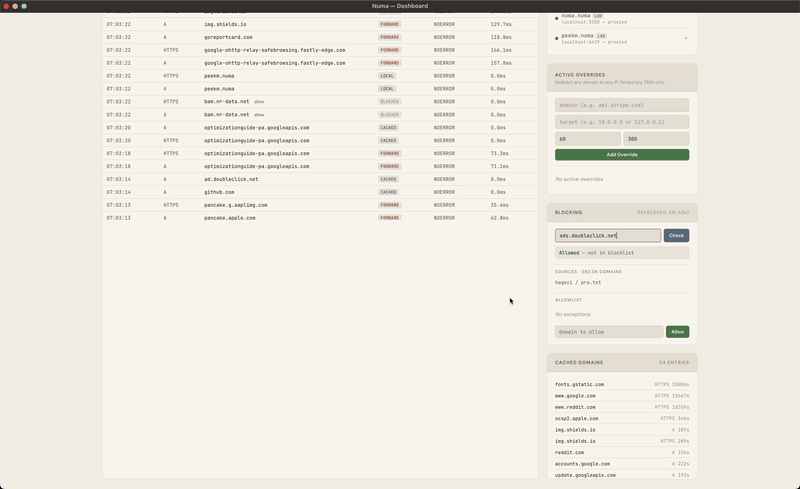 razvandimescu/numa
Resolvedor de DNS portátil em Rust — domínios locais .numa, bloqueio de anúncios, sobreposições para desenvolvedores
 mellen9999/cmdchamp
treinador de CLI bash — 30 níveis, do ls à escalada de privilégios
 caelumisme/cve-2019-9053-poc
Exploit Python 3 para CVE-2019-9053, uma injeção SQL cega baseada em tempo não autenticada no CMS Made Simple < 2.2.10, extraindo credenciais de…
 ctm1/cve-2023-32784-keepass-linux
PoC de Extração da Senha Mestra do KeePass para Linux
 rezivure/grid-mobile
Grid: Aplicativo móvel de compartilhamento privado de localização para iOS/Android. E2EE com Matrix.
 nearai/ironclaw
Seguro, sistema operacional privado de agente de IA com armazenamento criptografado local, autenticação OAuth/SSO, controle de acesso baseado em…
 moltis-org/moltis
Um servidor de agente pessoal persistente e seguro em Rust. Um único binário, execução em sandbox, LLMs multi-provedor, voz, memória, Telegram,…
 bdenneu/cve-2022-33679
Um dia baseado em https://googleprojectzero.blogspot.com/2022/10/rc4-is-still-considered-harmful.html
 fjrevoredo/mini-diarium
A local-only journal with serious encryption. Free, open source, and never touches the internet.
 b1tbreaker/cve-2025-48708
Falta de sanitização de argumentos levando ao vazamento de senhas em versões do Ghostscript PDF até 10.05.0.
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
Exploração para CVE-2019-9053, uma injeção SQL não autenticada no CMS Made Simple 2.2.9, que extrai credenciais de administrador e opcionalmente…
 robertcprice/ncpu
Runtime de pesquisa para computadores neurais diferenciáveis, emulação de CPU baseada em GPU e síntese de programas. Recursos: ALU neural,…
 ayham-megdadi/zero-day-legacy
Uma máquina de laboratório CTF Boot-to-Root vulnerável simulando um ambiente hospitalar. Apresenta uma cadeia de ataque realista de 17 etapas,…








