
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”: RCE não autenticado no núcleo do WordPress
 jan0/isslfix
Correção do CVE-2011-0228 para idevices/firmwares antigos
 salgio/ewelink-qr-code
Este repositório descreve uma vulnerabilidade que afeta o processo de emparelhamento baseado em código QR dos dispositivos IoT eWeLink…
 x-cmd-build/xz
Distribuição binária portátil do xz-utils 5.8.3 com verificação do CVE-2024-3094. Fornece builds estáticos para Linux, macOS e Windows para…
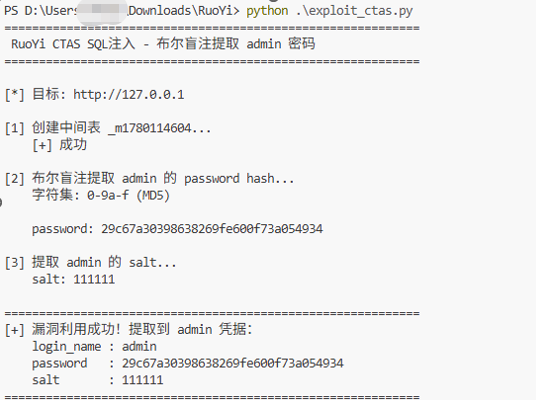 chinesespeople/cve-2026-52614
Existe uma vulnerabilidade de injeção SQL no backend do Ruoyi v4.8.3
 am0nt31r0/password-analysis
Script em Go que analisa uma lista de senhas com base na sua entropia e senhas fracas de um dicionário. Útil para testes de penetração e campanhas de…
 isaca0315/cve-2026-44351-poc
Proof-of-concept para CVE-2026-44351, um bypass de autenticação no fast-jwt <6.2.4 onde uma chave HMAC vazia permite que atacantes forjem JWTs…
 gmh5225/eac-kernel-packet-fucker
Bypass de driver de kernel do Easy Anti-Cheat engenharia reversa que intercepta a alocação de memória para suprimir pacotes de violação, com rotinas…
 matrix-org/synapse
Synapse: homeserver Matrix escrito em Python/Twisted.
 echowei/deeptraffic
Modelos de Deep Learning para classificação de tráfego de rede
 someshkar/colabcat
:smiley_cat: Executando Hashcat no Google Colab com backup e restauração de sessão.

 cleasbycode/jdvrif
Steganography Tool for JPG Images
 sayanarijit/cottage
Um moderno gerenciador de segredos criptografados com age, baseado em git, para equipes.
 kira2040k/redbloodc2
Servidor de comando e controle em Node.js com geração de payload FUD, comunicação criptografada, gerenciamento de sessão e módulos para exfiltração…
 emn4tor/seal
Chat peer-to-peer com criptografia de ponta a ponta. Sem caixa de entrada. Sem conta para recuperar. Ninguém está ouvindo — nem mesmo nós.
 shinthink/cve-2025-32044
Moodle 4.5.0-4.5.2 Exposição de Dados de Usuário Não Autenticada na API REST via Vazamento de Argumentos de Stack Trace | CVSS 7.5
 raspberrypi/rp2350_hacking_challenge
Desafio de hacking do Raspberry Pi RP2350: extraia um segredo OTP de 128 bits protegido por secure boot e bloqueio OTP, com scripts de configuração e…








