 gmh5225/eac-kernel-packet-fucker
Bypass de driver de kernel do Easy Anti-Cheat engenharia reversa que intercepta a alocação de memória para suprimir pacotes de violação, com rotinas de descriptografia de relatórios e notas de análise.

Não é meu código. Apenas para guardar https://www.unknowncheats.me/forum/anti-cheat-bypass/503052-easy-anti-cheat-kernel-packet-fucker.html
Este é o Easy Anti-Cheat Kernel Packet Fucker (abreviado, EACKPFucker). O que é isto? Basicamente, os pacotes através do seu driver em modo kernel não serão enviados para eles, o que significa que os teus bypasses FUD de pasta pasta 2023 kdmapper podem ser usados sem qualquer problema.
Ok, apanhaste-me desprevenido. Como é que isto funciona? Simplesmente alterando um endereço. Agora, vamos mergulhar profundamente em como o EAC realmente funciona.
Desde o início, o Easy Anti-Cheat tem de obter os teus dados para te banir. Estes pacotes são enviados através do canal Hydra deles e são criptograficamente seguros. Isso é tudo o que precisas de saber para este bypass, não vou entrar em mais detalhes sobre isto.
Vamos dar uma olhada em como isto funciona dentro do driver kernel deles, com uma violação aleatória:
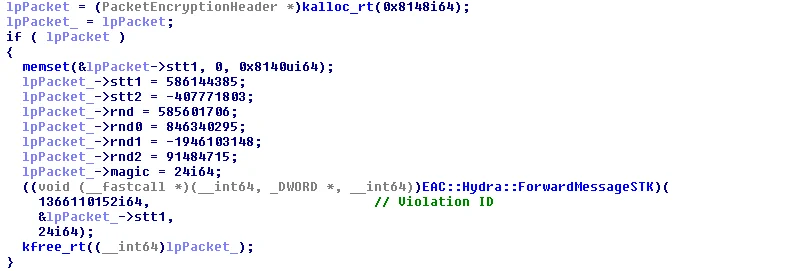
Isto não te parece vulnerável? Porque a mim parece-me bastante.
Vamos dar uma olhada na nossa primeira função: kalloc_rt
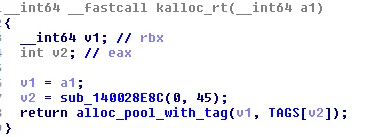 Hmm, ok. Vamos saltar para alloc_pool_with_tag
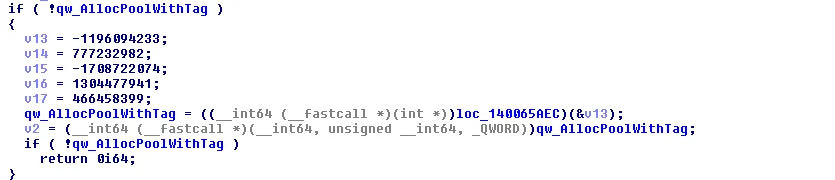 Importa dinamicamente ExAllocatePoolWithTag. Hmmmm... pergunto-me o que aconteceria se alguém modificasse esse qword para a sua função malloc modificada... (sim, funciona -- e como estás a modificar uma secção gravável, o EAC não desconfia de nada)
Ok, agora temos controlo sobre a alocação de memória. Fixe! O que podemos fazer com isto?
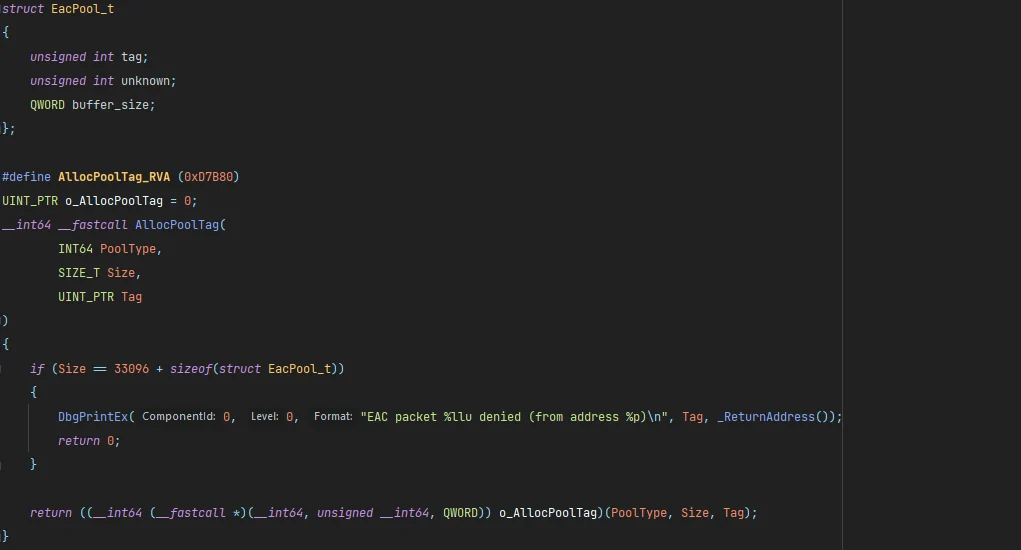
Ainda bem que perguntaste! Aqui está a questão: Todos os pacotes do modo kernel têm o tamanho de 33096i64.. aaand anteriormente, vimos que se a memória não for alocada, o EAC simplesmente.. ignora a violação.
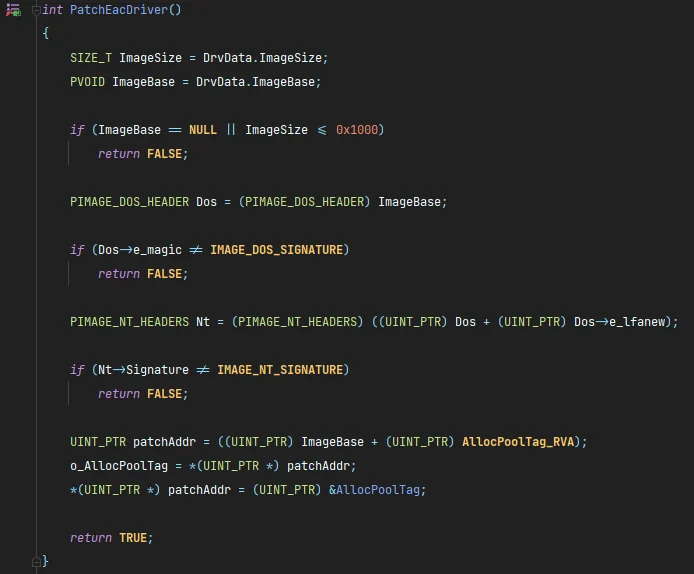
Ok, digamos que alguém simplesmente.. fizesse isto:
---------------------------------------------------------------------------------------------------------------------------------------```C++ // report encryption looks like this (some parts may vary for each report, i believe they use key1, key2, key3 to use only 1 function for decryption) static report_t* encrypt(uint8_t* data, uint64_t size) {
report_t* packet = (report_t*)malloc(sizeof(report_t));
if (!packet) return nullptr;

uint32_t seed = 0x80BE5ED5 * ((uint64_t)&data >> 2);

memset(&packet->key1, 0, 0x8200);
packet->raw_size = 0;
packet->key1 = 0x66259F86; // gives key4?
packet->key2 = 0x21EBA81; // gives key5?
packet->key3 = 0xACE987AF; // gives key6?
packet->key4 = 0x50BFC583; // gives seed
packet->key5 = 0x3C61A927; // gives dynamic_key (from end)
packet->key6 = 0x70881859; // gives actual payload size

uint8_t* raw_data = packet->raw;
uint64_t raw_size = 24;
uint8_t* payload_data = packet->payload;
uint64_t payload_size = 0;

uint32_t dynamic_key = seed ^ 0x6957FDB6;
while (payload_size < size && payload_size < 0x8000) {

	uint32_t a = (dynamic_key << 0xD) ^ dynamic_key;
	uint32_t b = (a >> 0x11) ^ a;
	uint32_t c = (b << 0x5) ^ b;
	uint32_t d = _rotr(c, 2);

	uint8_t shift = 8 * (payload_size & 3);
	payload_data[payload_size] = data[payload_size] ^ (d >> shift);
	dynamic_key = data[payload_size] ^ d;

	payload_size++;
	raw_size++;
}

uint64_t aligned_size = (raw_size + 0xFF) & ~0xFF; // align up by 0x100
while (raw_size < aligned_size) {
	dynamic_key *= 0x80BE5ED5;
	raw_data[raw_size++] = dynamic_key;
}

packet->key4 ^= seed;
packet->key5 ^= dynamic_key;
packet->key6 ^= payload_size;
packet->raw_size = raw_size;
return packet;
}
// thus my decryption looks like this static void decrypt(report_t* packet) {
uint32_t seed = packet->key4 ^ 0x50BFC583;
uint32_t dynamic_key = seed ^ 0x6957FDB6;
//uint32_t dynamic_key = packet->key5 ^ 0x3C61A927;

uint8_t* payload_data = packet->payload;
uint32_t payload_size = packet->key6 ^ 0x70881859;


for (uint32_t i = 0; i < payload_size; i++) {
	uint32_t a = (dynamic_key << 0xD) ^ dynamic_key;
	uint32_t b = (a >> 0x11) ^ a;
	uint32_t c = (b << 0x5) ^ b;
	uint32_t d = _rotr(c, 2);

	uint8_t shift = 8 * (i & 3);
	payload_data[i] ^= (d >> shift);
	dynamic_key = payload_data[i] ^ d;
}
}
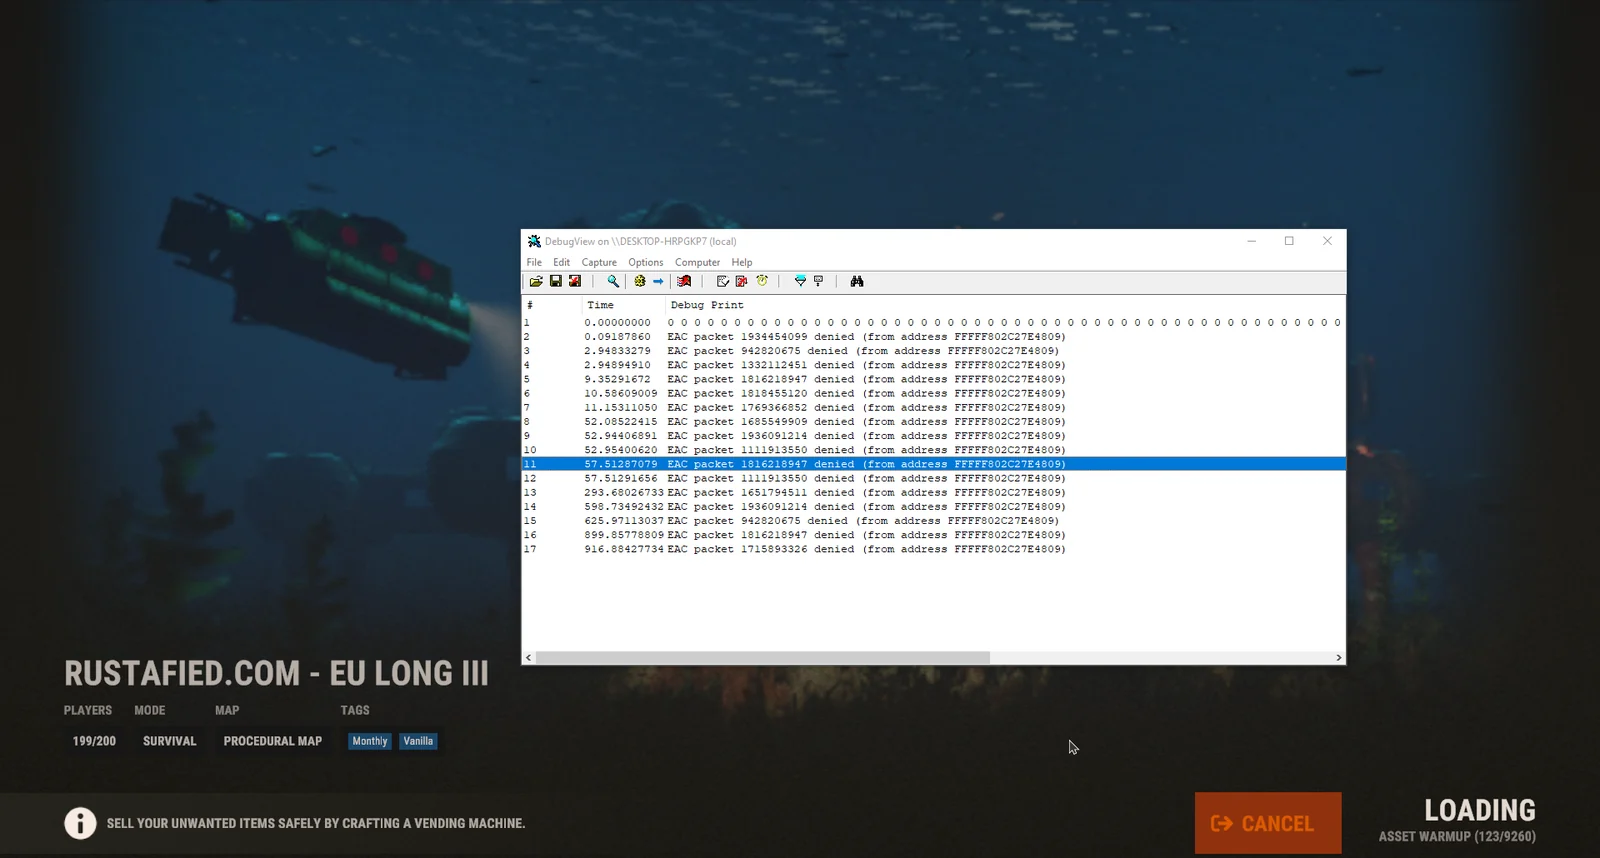
após extrair alguns relatórios e descriptografar:







