
 #1
Ferramentas para implementar, analisar, quebrar e implementar sistemas e algoritmos criptográficos.
Recomendado pelo Kitploit

 them4hd1/vayne-rat
Um RAT C# .NET avançado, é estável e contém muitos recursos.
 iaga-team/iaga-sentinel
Camada de evidência criptograficamente assinada e verificável por repetição para agentes de IA. Governa ações no loop, gera recibos assinados com…
 signalapp/key-transparency-auditor
Busca continuamente e verifica criptograficamente as atualizações do log de transparência de chaves, mantém um prefixo condensado e uma visão da…
 hwdsl2/setup-ipsec-vpn
Automated IPsec VPN server setup with IPsec/L2TP, Cisco IPsec, and IKEv2 support. Includes helper scripts for user and certificate management, and…
 demining/phantom-signature-attack
Estudo criptanalítico das falhas CVE-2025-29774 e SIGHASH_SINGLE na implementação ECDSA do Bitcoin, permitindo recuperação de chave privada via…
 aetherai3/aether-protocol-p
Implementação funcional: identidades de curta duração verificadas criptograficamente para autenticação de decisões de IA — CVE-2025-59536 (Patente…
 shoucheng3/spring-cloud__spring-cloud-config_cve-2020-5405_2-1-6-release
Servidor de configuração centralizado para sistemas distribuídos com API HTTP, criptografia/descriptografia de propriedades e suporte para backends…
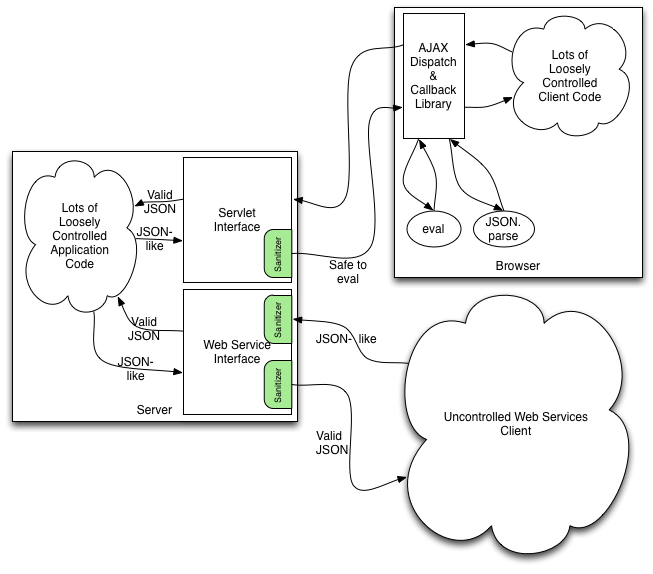 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Biblioteca Java que converte conteúdo malformado semelhante a JSON em JSON seguro e em conformidade com os padrões, prevenindo injeção de código e…
 ritwick7/sudostamp
Approve sudo on a Linux workstation with a fingerprint on your Android phone. LAN only; the ECDSA key never leaves the phone's TEE and speaks the…
 cbeuw/cloak
Uma ferramenta de contorno de censura para evitar a detecção por adversários estatais autoritários
 opensc/opensc
Ferramentas de código aberto para cartões inteligentes e middleware. PKCS#11/MiniDriver
 e-ago/bitcracker
BitCracker é a primeira ferramenta de código aberto para quebra de senhas em unidades de memória criptografadas com BitLocker.
 trustedsec/titanis
Biblioteca de protocolos do Windows, incluindo implementações de SMB e RPC, entre outros.
 ronin-rb/ronin
Ronin é um Kit de Ferramentas Ruby gratuito e de código aberto para Pesquisa e Desenvolvimento em Segurança. O Ronin também permite o rápido…
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
 vmware-archive/lightwave
Serviços de identidade para infraestrutura tradicional, aplicações e contêineres.
 iss4cf0ng/openpetya
Um bootkit de Prova de Conceito e aplicativo de boot UEFI inspirado no ransomware Petya, escrito em Assembly, C e C++.
 3xpl01tc0d3r/obfuscator
O programa é projetado para ofuscar o shellcode.








